9月下旬から、会員情報やアプリの利用者情報が漏れた(漏れたおそれがある)という会社の公表が続いています。AB通信編集部は、9月19日から10月18日までに第1報が出た「サイバー攻撃による個人情報の漏えい」の公表を、各社の公表ページで1件ずつ確かめ、161件の一覧にしました。あわせて、前の2つの期間も同じ手順で数え、本当に増えているのかを数字で比べました。
「AIのせいではないか」という声もあるため、公的機関・AI会社・セキュリティ会社の公式発表で、AIについて何が言われていて、何が言われていないかも整理しています。
この記事の要点
- 同じ手順で数えると、直近30日(9/19〜10/18)の公表は142件。その前の30日(8/20〜9/18)の41件の約3.5倍、さらに前の30日(7/21〜8/19)は46件だった
- 同じ委託先・サービスの被害を1件にまとめても104件で、前の30日の約2.5倍。影響が100万件以上の公表も2件から13件に増えた
- 一覧の161件のうち82件(約51%)は、Commune、Studio、手間いらずなど、複数の会社が使う委託先・サービスの被害だった
- AIが原因と確認した公表はない。会社の公表で原因としてAIに触れたのは1件(ちとせ研究所、「推定」)。NICTは今回の手口について、AIで解析や脆弱性探しが効率化し、被害が広がる可能性に注意を促している
件数は本当に増えたのか
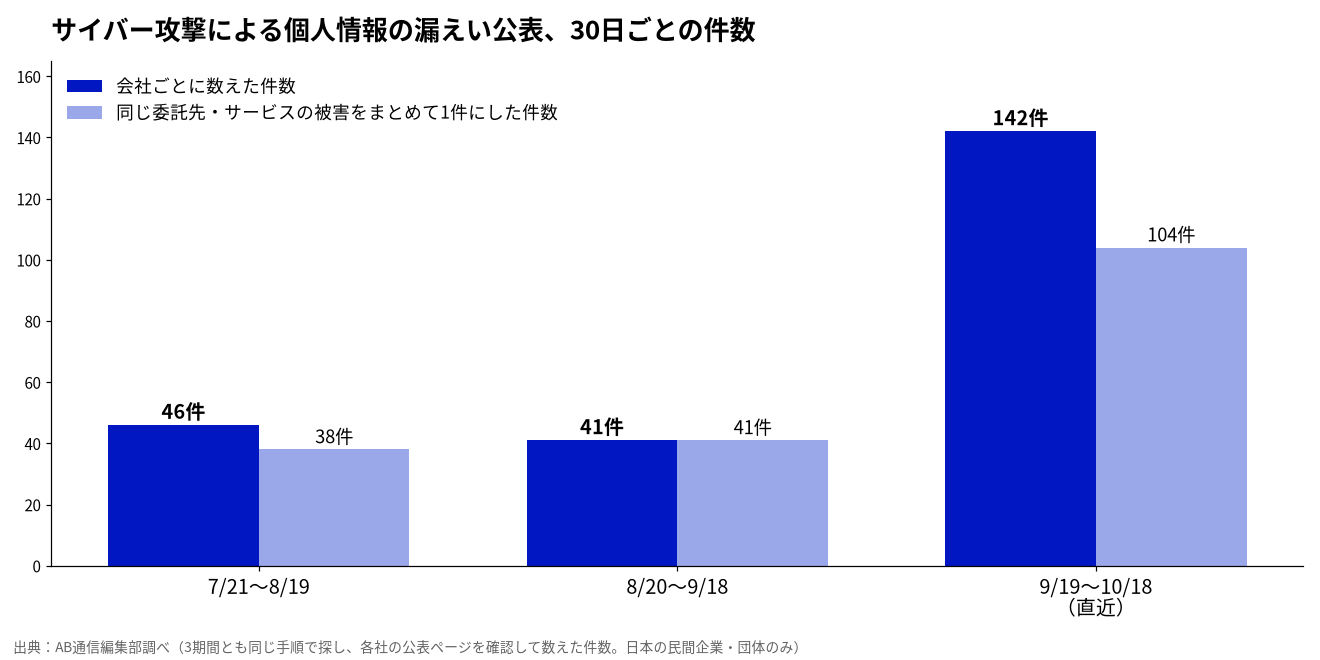
同じ探し方で、直近30日とその前の2つの30日を数えました。どの期間も、日本の民間企業・団体が第1報を出したもので、各社の公表ページを開いて日付と内容を確かめたものだけを数えています(数え方は記事の最後に書いています)。
| 期間 | 件数 |
|---|---|
| 7月21日〜8月19日 | 46件(まとめると38件) |
| 8月20日〜9月18日 | 41件(まとめると41件) |
| 9月19日〜10月18日(直近) | 142件(まとめると104件) |
| 直近÷その前の30日 | 約3.5倍(まとめた件数では約2.5倍) |
| 直近÷前2期間の平均(43.5件) | 約3.3倍 |
直近30日は、その前の30日の約3.5倍です。ただし、1つの委託先が攻撃を受けると、それを使っていた会社がそれぞれ公表するため、件数がふくらみます。そこで同じ委託先・サービスの被害を1件にまとめて数え直しても104件で、約2.5倍でした。
数え方によって倍率が変わるため、別の数え方でも確かめました。どの数え方でも直近30日が一番多くなっています。
| 確かめ方 | 7/21〜 → 8/20〜 → 9/19〜 |
|---|---|
| Security NEXTの見出しから見つかった件数だけで比べる | 17件 → 19件 → 26件(約1.4倍) |
| 影響が100万件以上のもの | 2件 → 2件 → 13件 |
| 同じ委託先・サービスの被害を1件にまとめる | 38件 → 41件 → 104件(約2.5倍) |
セキュリティ会社の集計でも、増え方は今年の7月ごろから目立っています。マクニカの集計では、今回と似た特徴の国内Web侵害の公表は2024年が62件、2025年が84件、2026年は10月6日時点で119件で、そのうち81件が7月以降でした(マクニカ)。
1週間ごとに見ると、10月6日の週から大きく増えた
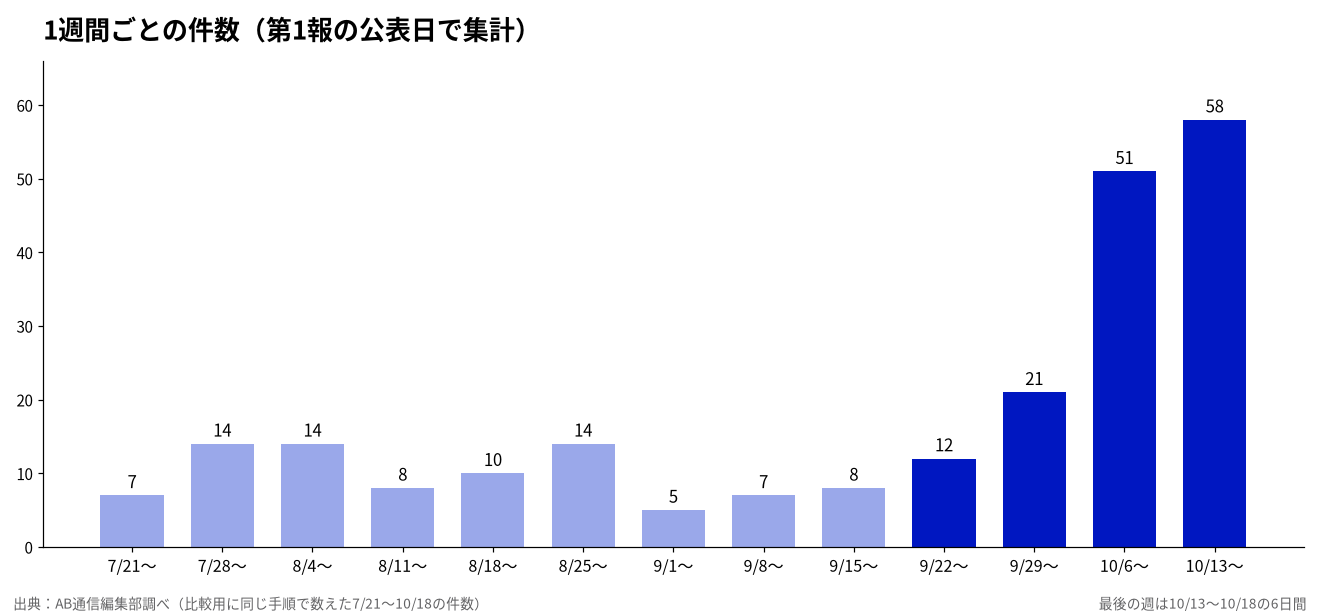
8月から9月中旬までは1週間に5〜14件でしたが、9月29日の週に21件、10月6日の週に51件、10月13日の週(6日間)は58件になりました。10月に入ってからの増え方が大きいのは、Commune(10月8日〜)やStudio(10月16日〜)のように、1つのサービスの被害で多くの会社が同じ週に公表したためでもあります。
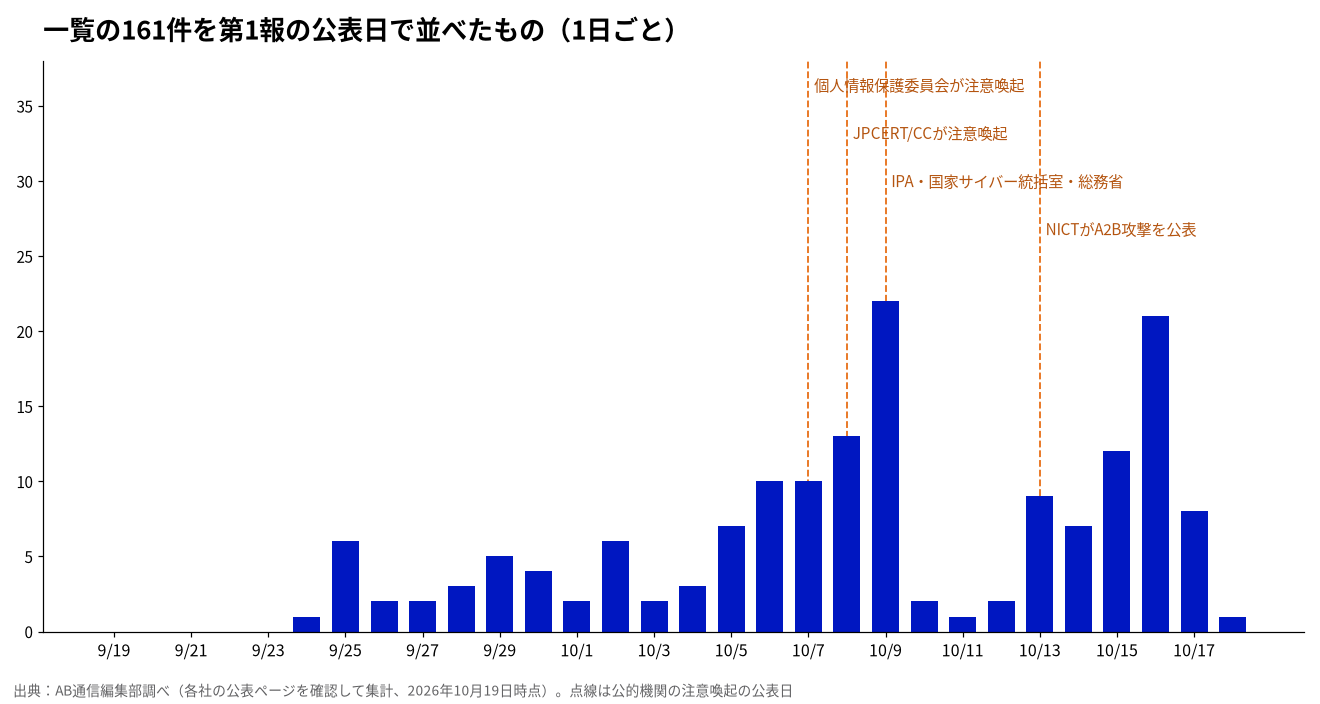
一覧の161件を1日ごとに並べると、9月19日〜23日の連休中は0件で、9月24日から公表が始まっています。10月7日〜9日には、個人情報保護委員会、JPCERT/CC、IPA、国家サイバー統括室、総務省が続けて注意喚起を出しました。公表が多かったのは10月9日(22件)と10月16日(21件)です。
公表の言葉で見る共通点
半分は、複数の会社が使うサービスの被害
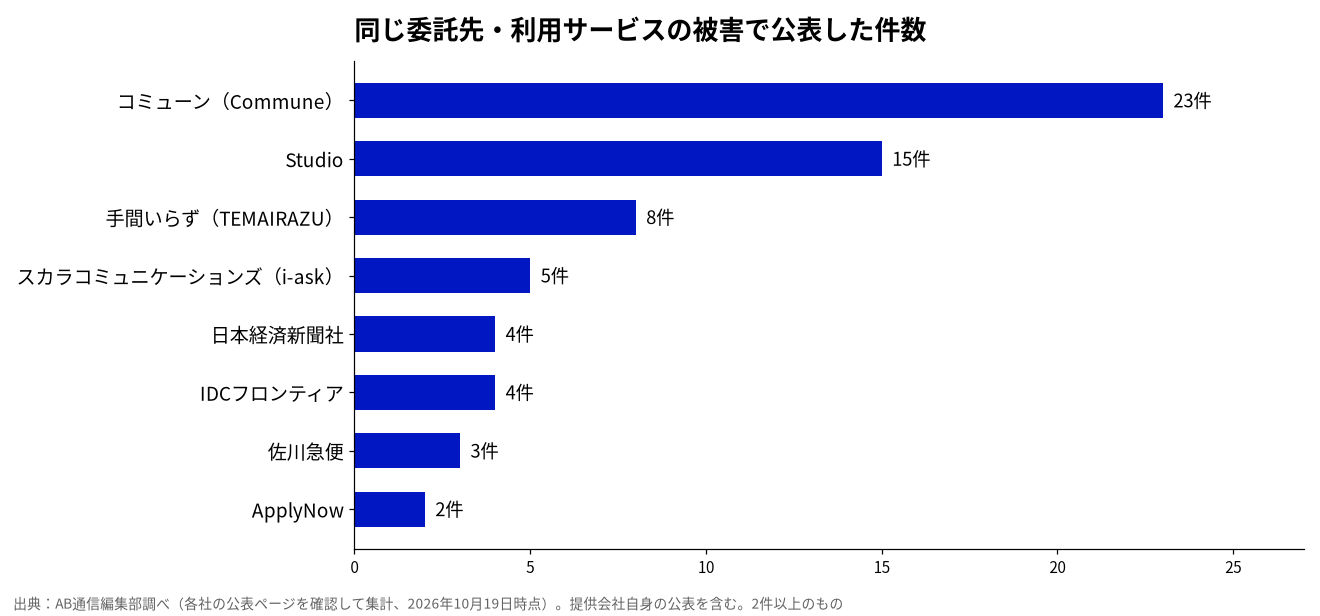
一覧の161件のうち82件は、委託先や利用しているサービスの被害、またはそのサービスを提供する会社自身の公表でした。2件以上の公表があったサービスは次のとおりです。
| 提供会社 | 公表の件数と内容 |
|---|---|
| コミューン株式会社 | 23件 コミュニティサイトの仕組み「Commune」。全コミュニティ共通のログイン用の署名鍵を入手され、管理者になりすまされた(利用企業ちとせ研究所の公表) |
| Studio株式会社 | 15件 Webサイト制作サービス「Studio」。一部機能の脆弱性を悪用され、フォームに送られた内容などが外部から取得できる状態になっていた |
| 手間いらず株式会社 | 8件 宿泊施設の予約管理システム「TEMAIRAZU」。第三者による不正アクセス |
| 株式会社スカラコミュニケーションズ | 5件 FAQシステム「i-ask」。管理サイトに不正にログインされ、不正なプログラムを置かれた |
| 株式会社IDCフロンティア | 4件 クラウドサービス「IDCFクラウド」へのランサムウェア攻撃 |
| 株式会社日本経済新聞社 | 4件 システム開発に使うクラウドサービスへの不正アクセス。テレビ東京、BSテレビ東京、日経BPも公表 |
| 佐川急便株式会社 | 3件 荷物の問い合わせサービスへの不正アクセス。荷主の企業も公表 |
| 株式会社ApplyNow | 2件 採用管理の仕組み「ApplyNow」。利用企業が公表(ApplyNow自身の第1報は期間前の9月9日) |
原因の分類
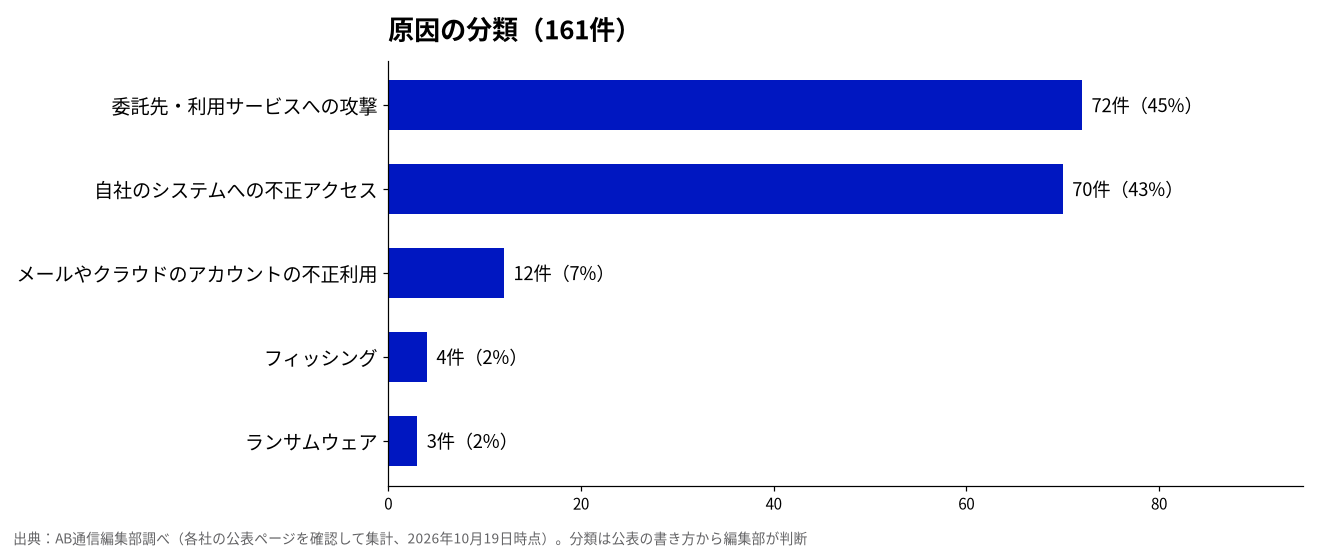
原因の分類は、公表の書き方をもとに編集部が分けたものです。自社のシステムへの不正アクセス(70件)と、委託先・利用サービスへの攻撃(72件)がほぼ同じ数で、ランサムウェアは3件でした。漏えいが確定したものは63件、「おそれ」「可能性」としたものが92件、調査中が6件です。
原因の説明によく出てきた言葉
| 公表の言葉 | 件数 |
|---|---|
| 「脆弱性」 | 25件 |
| 「管理者」「管理画面」 | 13件 |
| 「アプリ」 | 14件 |
| メールアカウント(Microsoft 365、Google Workspaceなど) | 10件 |
| 「なりすまし」 | 5件 |
| 「API」 | 6件 |
原因の説明でいちばん多かったのは「脆弱性」でした。ただし、どの製品のどの脆弱性かまで書いた公表は多くありません。JPCERT/CCも、一つの共通するソフトウェアの脆弱性ではなく、標的ごとにさまざまな既知の脆弱性や管理の不備を探して悪用している可能性があるとしています(JPCERT/CC)。
影響が100万件以上の公表は17件
| 会社・サービス | 影響の数(公表の最大値) |
|---|---|
| ソースネクスト株式会社 会員情報を管理するシステム | 22,519,960件 |
| 株式会社アドベンチャー skyticket(当社サーバー、skyticketプレミアム)/バス予約サービス | 14,640,000件 |
| 株式会社ビーケー・ジャパン バーガーキング®公式アプリ | 11,180,000件 |
| 株式会社物語コーポレーション 『焼肉きんぐ』公式アプリの会員管理システム | 10,788,963件 |
| 株式会社第一興商 ビッグエコー、メガビッグ、カラオケCLUB DAM、バナナクラブ、B-GARAGE、DKダイニング | 8,724,000件 |
| タイムズモビリティ株式会社 タイムズカーWebシステム | 6,600,000件 |
| 株式会社ライドオンエクスプレスホールディングス 銀のさら・釜寅・すし上等 公式サイト・公式アプリ | 6,500,000件 |
| ブックオフグループホールディングス株式会社 ブックオフ会員管理システム | 6,427,735件 |
| ヤマト運輸株式会社 クロネコ代金後払いサービス | 5,260,000件 |
| 手間いらず株式会社 TEMAIRAZU | 4,450,000件 |
| ディップ株式会社 バイトル、バイトルNEXT | 3,885,771件 |
| 株式会社アルカディア SpeeCAN RAIDEN、ライデン・スクール、NET119、119RAIDEN | 3,136,000件 |
| 株式会社サミーネットワークス 777CON-PASS | 2,188,657件 |
| 株式会社ローソン ローソンID/ローソンアプリ予約 | 2,155,345件 |
| 株式会社日本経済新聞社 システム開発に利用するクラウドサービス | 1,830,000件 |
| 株式会社ミスターマックス MrMaxアプリおよびオンラインストア | 1,735,154件 |
| 株式会社ファインズ 予約システム | 1,536,322件 |
AIとの関係:公式発表で言えること・言えないこと
公的機関の発表
9月からの漏えいについて、公的機関は「相次いでいる」と注意を呼びかけています。AIに触れているのはNICTと国家サイバー統括室で、どちらも個別の漏えいの原因としてではなく、攻撃が広がる・速くなる「おそれ」「可能性」として書いています。
| 機関・日付 | 発表の内容 |
|---|---|
| 個人情報保護委員会 2026/10/07 | 大規模な漏えい等事案を踏まえた対応について(注意喚起) 国民に広く普及した、大量の個人情報を取り扱う事業者が外部からの不正アクセスを受け、大量の個人データが漏えい、または漏えいのおそれが生じた事案に接している。技術的安全管理措置の見直し予定内容を先取りして示し、不要となった個人データの消去を改めて注意喚起。 AIについて:AIへの言及は確認できず |
| JPCERT/CC 2026/10/08 | 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030) 直近2026年9月前後で国内組織における不正アクセスによる個人情報等の漏えい被害が相次いでいる。確認された手口:ケースA さまざまな既知の脆弱性を標的ごとに探索・悪用(環境設定ファイルやバックアップファイルの窃取も)、ケースB スマホアプリを解析してAPIのエンドポイントやキーを特定し内部APIを不正操作、他システムで窃取したAPIキーを使用、ケースC MetabaseのSQLインジェクション脆弱性(CVE-2026-72898)、ケースD Webシェル設置。すべての事案で同一手法とは限らない。BIツールや従業員向け管理システムも被害。 AIについて:AIへの言及なし |
| IPA 2026/10/09 | 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について 金融機関や通信事業者等の幅広い事業者から不正アクセスによる情報漏えいの公表が相次いでいる。現段階では特定のプロダクトやサービスの脆弱性を狙った攻撃とは断定されておらず、外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえる。 AIについて:AIへの言及なし |
| 内閣官房 国家サイバー統括室 2026/10/09 | 不正アクセスによる漏えい等の事案を踏まえた対応について ウェブシステムに係る脆弱性の悪用、サプライチェーンを通じた侵害、堅牢さを欠くデータ管理などにより、大量の個人情報を取り扱う事業者等の情報システムが侵入され、個人情報を含むデータが窃取される事案を複数確認。 AIについて:「AIの悪用を含むサイバー攻撃の手法が高度化・巧妙化する中」と一般的な情勢として言及(個別事案の原因とは書いていない) |
| 総務省 2026/10/09 | 不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起) 大量の個人情報を取り扱う事業者等の情報システムが不正アクセスにより侵入され、個人情報を含むデータが窃取される事案が相次いで確認。委託先も含めた対策の徹底を要請。 AIについて:AIへの言及なし |
| 情報通信研究機構(NICT) 2026/10/13 | 【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」 国内で相次ぐ情報漏えい事案の原因の一つとして、公開Androidアプリを解析して接続先のサーバを狙う「A2B攻撃」を特定。主に狙われるのはSSRF、RCE、SQLインジェクション、IDOR。 AIについて:「AIの活用によってアプリの解析や脆弱性の発見が効率化され、こうした攻撃がより多くのシステムに広がる可能性にも注意が必要」(可能性としての言及) |
| 警察庁 2026/10(R8 | サイバー警察局便り 2026 Vol.19「情報流出に注意」 様々な事業者、団体、企業を狙って様々な手口でサイバー攻撃が行われ、情報流出事案が続発。個人には流出元企業をかたる偽メールへの注意、本人確認事業者にはなりすまし防止を呼びかけ。 AIについて:AIへの言及なし |
| 国家サイバー統括室(AI性能の高度化を踏まえたサイバーセキュリティ対策に関する関係省庁会議) 2026/05/18 | AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について(Project YATA-Shield) サイバー攻撃にAIが悪用されることで攻撃のスピード・規模が劇的に増加するなどの脅威に直面。フロンティアAIモデルによる脆弱性の発見・修正等の性能の急速な向上に備える必要。高性能AIが攻撃者に悪用されることでサイバー攻撃がより高速かつ大規模に行われるおそれ。 AIについて:AI悪用のリスクを正面から扱う政府文書(今回の個別事案より前の5月) |
セキュリティ会社・AI会社の発表
国内のセキュリティ会社は、AIが使われた可能性を指摘しつつ、AIを使ったと示す痕跡は確認していないとしています。海外のAI会社は、日本の事案には触れていませんが、攻撃者がAIで探索や悪用を自動化している実例を、この時期に相次いで報告しました。
| 会社・日付 | 発表の内容 |
|---|---|
| マクニカ セキュリティ研究センター 2026/10/07 | 相次ぐWEBシステムからの情報漏洩事案について 同社が類似と判断して数えた国内Web侵害の公表件数:2024年62件、2025年84件、2026年は10月6日時点で119件、うち81件が7月以降。7月以降の81事案のうち原因の説明が分類に足りないものが65件(80.2%)。確認された攻撃は、サイトやAPIの不備(過剰な情報を返すAPI、権限の不備など)を幅広く探る動き、スマホアプリを解析してAPIキーを取り出す例。 AIについて:「一連の事案でAIが使われたと断定できるログや痕跡は確認されていない」一方、「人間が手作業で調査を行うのは現実的ではなく、AIの活用を否定する方が難しい状況」と筆者の見解。AIによるゼロデイ脆弱性の発見・悪用は「現時点ではそのような状況は確認されていません」 |
| サイバーセキュリティクラウド 2026/10/09 | 国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性 マクニカが公開したIPアドレスを手がかりに自社の観測を調べると、同一とみられる攻撃者が約40分間で326のIPアドレスを使い分け、1,200件を超えるアクセスを複数回行っていた。応答を見ながら手を変える動き。 AIについて:「AIエージェントまたはそれに近い仕組みによる攻撃である可能性がある」としつつ、「観測された振る舞いからの推測であり、AIの利用を直接示す痕跡を確認したものではない」 |
| ラック 2026/10/15 | 国内で相次ぐWebシステムからの情報漏えい~ラックの観測から見える変化と、企業が今とるべき対策 サイバー救急センターの7〜9月の出動でサーバへの不正侵入が52%(前四半期30%)。事案認知から初回公表までの平均日数が5月10.9日→9月2.9日に短縮し、「件数が増えた=攻撃が増えた」という単純な読み方には注意が必要。盗まれた認証情報によるVertex AI経由のClaudeの大量利用やAmazon Bedrockの不正利用も確認。 AIについて:「国内の一連の事案にAIエージェントが直接関与したという公開証拠はありません」。海外ではAIを使った低コスト攻撃の実例(Gambit Securityの報告) |
| Anthropic 2026/09/10 | Detecting and countering misuse of AI: September 2026 2025年12月〜2026年8月に阻止した事例。報告の事例の多くでAIが直接実行・指揮し、偵察・悪用・データ持ち出しをマルチエージェントで実行(攻撃対象の設定と持ち出しの確認は人間)。機会主義的な攻撃者がAIで、未修正の公開システムの探索・悪用を加速。手口の例として、公開されたコンテナ・コードリポジトリ・モバイルアプリ・Webサイトから認証情報・トークン・APIキーを探すことを挙げる。Webアプリに注入・XSS・認証回避・SSRFのテストを人の監督なしで走らせる自律的な悪用パイプラインも確認。 AIについて:AIを使った攻撃の公式分析(日本の個別事案への言及はない) |
| Google Threat Intelligence Group 2026/09/08 | GTIG AI Threat Tracker: From Prompting to Autonomy 攻撃者が単純なプロンプトからエージェント型ワークフローへ移行。マルチエージェントの仕組みでスキャンを自律的に回し、認証情報の大量収集を実行。2026年第2四半期に、クラウド資源の侵害から認証情報の大量収集までを6時間未満で計画・構築・実行した例を観測。 AIについて:AIを使った攻撃の公式分析(日本の個別事案への言及はない) |
| Microsoft 2026/10/01 | 2026 Microsoft Digital Defense Report 過去6か月で、AIが人を補助する段階から攻撃を指揮し、自律的に実行する方向へ急速に移った。AIは脆弱性の発見、偵察、フィッシング、マルウェアやエクスプロイト開発などに使われている。悪用されるまでの期間の中央値は24時間を大きく下回る。ただし完全自律の攻撃が普通になったわけではなく、複雑な侵入の多くは今も人が指示している。 AIについて:AIを使った攻撃の公式分析(日本の個別事案への言及はない) |
会社の公表でAIに触れたもの
一覧の161件のうち、原因としてAIに触れた公表は1件だけでした。Communeを使っていた株式会社ちとせ研究所は、コミューン社の調査として、攻撃は「複数のIPアドレスから短時間に大量の操作を同時に行うもの」で、「AI等を用いて自動化された攻撃であったと推定されます」と書いています(ちとせ研究所の公表)。これも「推定」で、確定ではありません。
このほか、Studioは流出した可能性のある情報の対象としてAI機能「Studio AI」の先行申込者を挙げ、アルカディアは対策として「社内で立ち上げたLLMを活用した脆弱性診断及びコードレビュー」を行ったと書いています。どちらも原因としてAIに触れたものではありません。
AIサービスそのものが狙われた例も
日本企業の一覧には入れていませんが、AIのコーディングエージェント「OpenCode」は日本時間10月18日、クラウド版の管理画面「OpenCode Console」に不正アクセスがあり、利用者の1.4%に影響したと公式Xで発表しました。OpenCodeは「大規模な蒸留攻撃に関連する」と説明し、外部のAIプロバイダーを連携していた一部の利用者が対象だとしています(OpenCodeの投稿)。ラックも、盗まれた認証情報でVertex AI経由のClaudeが大量に使われたり、Amazon Bedrockが不正に使われたりした事例を7〜9月に確認したとしています。AIは攻撃の道具になりうるだけでなく、APIキーやクラウドの利用枠が狙われる対象にもなっています。
まとめ
| 項目 | 内容 |
|---|---|
| 数字で言えること | 同じ手順で数えると、直近30日(9/19〜10/18)の公表は142件で、その前の30日(41件)の約3.5倍。同じ委託先の被害を1件にまとめても約2.5倍。増え方は10月6日の週から大きくなった |
| 公的機関が言っていること | 9月前後から不正アクセスによる漏えいが「相次いでいる」(JPCERT/CC、IPA、国家サイバー統括室、総務省、個人情報保護委員会)。手口は既知の脆弱性の探索、アプリの解析からのAPI攻撃、管理不備など一つではない |
| AIについて公式に言えること | NICTが今回の攻撃手法について「AIの活用でアプリの解析や脆弱性の発見が効率化され、より多くのシステムに広がる可能性」に注意を促した。国家サイバー統括室はAIの悪用で攻撃が高速・大規模になるおそれを5月から示している。AI会社(Anthropic、Google、Microsoft)は、攻撃者がAIで探索や悪用を自動化している実例を9〜10月に報告した |
| 会社の公表でAIに触れたもの | 161件のうち原因としてAIに触れたのは1件。ちとせ研究所が、Communeへの攻撃について「AI等を用いて自動化された攻撃であったと推定されます」と書いた(推定) |
| 言えないこと | 個別の漏えいでAIが使われたと確認した公表はない。マクニカ、サイバーセキュリティクラウド、ラックも「AIの利用を示す痕跡は確認していない」としている。件数の増加がAIによるものだと示す公式の分析もない |
件数を読むときの注意
- 公表が早くなった影響:ラックの集計では、事案に気づいてから初めて公表するまでの平均日数が、5月の10.9日から9月には2.9日に短くなりました。ラックは「件数が増えた=攻撃が増えた」という単純な読み方には注意が必要だとしています(ラック)。
- 検索の偏り:比較の3期間は同じ手順で探しましたが、ウェブ検索では新しいページほど見つかりやすい傾向があり、直近の件数が多めに出ている可能性はあります。そのため、検索に左右されにくいSecurity NEXTの見出しから見つかった件数だけでも比べました(17件→19件→26件)。
- 報道の本数は増えていない:セキュリティ専門メディアSecurity NEXTの漏えい・不正アクセスの見出しは、どの期間も1日に3〜5本ほどで、期間による差はあまりありません。報道の本数は公表の件数の目安になりにくいため、比較には使っていません。
- 数えていないもの:自治体・国の機関・大学など公的な組織、誤送信・紛失などの人為ミス、「個人情報の漏えいはなかった」と公表したもの、公表ページを開いて中身を確認できなかったものは数えていません。
会員情報を預かる担当者が確認したいこと
- 使っているサービスのお知らせ:会員コミュニティ、Webフォーム、予約管理、FAQ、採用管理などのサービスの提供会社から、不正アクセスのお知らせが来ていないかを確認する。今回の一覧の約半分は、こうしたサービスの被害でした
- ログの確認:NICTは、2026年8月以降のアクセスログやAPIのログを確認するよう呼びかけています。アプリを出している場合は、アプリが通信するサーバーやAPIも点検の対象です
- 持っている情報を減らす:個人情報保護委員会は、不要になった個人データの消去を改めて呼びかけています。本人確認書類の画像など、変えられない情報を必要以上に持ち続けていないかを見直す
- 会員への注意喚起:警察庁は、漏えいした会社を名乗る偽のメールに注意するよう呼びかけています。自社の名前をかたるメールへの注意を、会員に案内できるようにしておく
漏えいの公表一覧(161件)
第1報の公表日の順です。「影響」は公表どおりで、最大値や「可能性がある」数を含みます。原因の分類は、公表の書き方から編集部が分けたものです。続報が出ているものは、最新の公表へのリンクも載せています。
9月19日〜9月25日に第1報(7件)
| 会社・サービス | 公表の内容 |
|---|---|
| 八方尾根開発株式会社 FIELD SUITE HAKUBA KITAONE KOGEN/TEMAIRAZU | 第1報:9月24日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報・続報 |
| LEGOLAND Japan合同会社 レゴランド・ジャパン・ホテルの公式予約サイト | 第1報:9月25日 影響:影響を受けた可能性のあるご予約は1,557件 原因:委託先・利用サービスへの攻撃(Amadeus IT Group, S.A.) 状態:漏えい確定|第1報 |
| タイムズモビリティ株式会社 タイムズカーWebシステム | 第1報:9月25日 影響:漏えいしたアカウント数:約660万件(うち本人確認書類が漏えいしたアカウント数:約160万件) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 日本郵便株式会社 国際郵便物の調査請求Web受付サービス | 第1報:9月25日 影響:約600件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 東洋紡株式会社 東洋紡せんい株式会社の従業員が利用するメールアカウント | 第1報:9月25日 影響:人数・件数の公表なし 原因:メールやクラウドのアカウントの不正利用 状態:調査中|第1報 |
| 株式会社スマレジ スマレジEC・リピート/スマレジEC・B2B | 第1報:9月25日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社ファインズ 予約システム | 第1報:9月25日 影響:1,536,322件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
9月26日〜10月2日に第1報(24件)
| 会社・サービス | 公表の内容 |
|---|---|
| ニッポンレンタカーサービス株式会社 ニッポンレンタカーアプリ | 第1報:9月26日 影響:41名 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 京王電鉄株式会社 当社グループのサーバー | 第1報:9月26日 影響:人数・件数の公表なし 原因:ランサムウェア 状態:調査中|第1報 |
| スターツ出版株式会社 オズモール | 第1報:9月27日 影響:最大442,779名分 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 東京地下鉄株式会社 メトポ会員向けサービス | 第1報:9月27日 影響:約59,000件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 手間いらず株式会社 TEMAIRAZU | 第1報:9月28日 影響:最大で約445万人 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 株式会社集英社 HAPPY PLUS COMMUNITY(ハピコミュ) | 第1報:9月28日 影響:2,835名(ブロガー情報2,835件) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 長野都市ガス株式会社 保安調査の結果 | 第1報:9月28日 影響:約3,600件 原因:委託先・利用サービスへの攻撃(株式会社両毛システムズ) 状態:おそれ|第1報・続報 |
| ヤマト運輸株式会社 クロネコ代金後払いサービス | 第1報:9月29日 影響:お客さま情報:約526万件、お届け先情報:約5万件、加盟店さま情報:約4,100件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 日本郵政株式会社・日本郵便株式会社 郵便局アプリ | 第1報:9月29日 影響:お客さま情報69件(19名分) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社イープラス 電子チケット「スマチケ」の払戻し情報を管理するシステム | 第1報:9月29日 影響:合計1,463件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社セイコーマート セイコーマートアプリ | 第1報:9月29日 影響:574,647人分 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社ユニリタ SaaS型文書管理システム | 第1報:9月29日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| ジー・プラン株式会社 Gポイント | 第1報:9月30日 影響:会員識別子 最大約7万件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 佐川急便株式会社 お荷物問い合わせサービス(インターネット貨物システム) | 第1報:9月30日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 東洋紡エムシー株式会社 従業員のメールアカウント | 第1報:9月30日 影響:人数・件数の公表なし 原因:フィッシング 状態:調査中|第1報 |
| 株式会社吉野家ホールディングス/株式会社吉野家/株式会社はなまる ApplyNow採用管理プラットフォーム/Interview Cloud/ApplyNow | 第1報:9月30日 影響:応募者:吉野家4,998件、はなまる368件、当社グループ従業員418件 原因:委託先・利用サービスへの攻撃(株式会社ApplyNow) 状態:漏えい確定|第1報 |
| 株式会社らしんばん (公表で特定のサービス名なし) | 第1報:10月1日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社アエナ アエナ 公式アプリの代金後払い決済 | 第1報:10月1日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(ヤマト運輸株式会社) 状態:おそれ|第1報・続報 |
| 一般社団法人セーファーインターネット協会 さくらのレンタルサーバ | 第1報:10月2日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(さくらインターネット株式会社) 状態:おそれ|第1報 |
| 株式会社サミーネットワークス 777CON-PASS | 第1報:10月2日 影響:ユーザー情報218万8657件(延べ件数) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社ジャパンタイムズ 管理部門用ファイルサーバー | 第1報:10月2日 影響:人数・件数の公表なし 原因:ランサムウェア 状態:おそれ|第1報・続報 |
| 株式会社ボタラシアンリゾート THE BOTANICAL RESORT 林音/TEMAIRAZU | 第1報:10月2日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報・続報 |
| 株式会社第一ライフグループ 従業員向け人事システム | 第1報:10月2日 影響:約12万名 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社講談社BECK 旧株式会社講談社ビーシーで使用していたメールアカウント | 第1報:10月2日 影響:人数・件数の公表なし 原因:メールやクラウドのアカウントの不正利用 状態:おそれ|第1報 |
10月3日〜10月9日に第1報(67件)
| 会社・サービス | 公表の内容 |
|---|---|
| 株式会社アバハウスインターナショナル 会員情報・EC受注情報を保管するデータベース/社内システム | 第1報:10月3日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 株式会社リクルート スタディサプリ(小学講座/中学講座/高校講座・大学受験講座) | 第1報:10月3日 影響:3,687件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社ニモカ nimoca利用履歴照会サービス | 第1報:10月4日 影響:521件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社日本経済新聞社 グーグルワークスペース/マイクロソフト365 | 第1報:10月4日 影響:1646人分 原因:メールやクラウドのアカウントの不正利用 状態:おそれ|第1報 |
| 株式会社日経BP 従業員のメールアカウント | 第1報:10月4日 影響:26件 原因:フィッシング 状態:おそれ|第1報 |
| GMOリサーチ&AI株式会社 infoQ | 第1報:10月5日 影響:89万4,082件(10月14日時点) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| リゾーツ琉球株式会社 ホテルリゾートイン石垣島の宿泊管理システム | 第1報:10月5日 影響:今後のご宿泊予定分と同行者の方を含めて、計17,170名 原因:委託先・利用サービスへの攻撃 状態:漏えい確定|第1報・続報 |
| 大和証券株式会社 インターネット経由でのお問い合わせ内容の管理等に利用しているサービス | 第1報:10月5日 影響:約11万名のお客様(個人を特定できる情報の無いお問い合わせ等を合算すると約22万件) 原因:委託先・利用サービスへの攻撃(株式会社スカラコミュニケーションズ) 状態:おそれ|第1報 |
| 大起水産株式会社 大起水産公式アプリ | 第1報:10月5日 影響:174,933人(退会された方を含みます) 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 有限会社室堂平みくりが池温泉 予約管理システム「手間いらず」 | 第1報:10月5日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報 |
| 株式会社くふうカンパニー くふう まちトークβ版 | 第1報:10月5日 影響:308名(このうち1名のメールアドレスを外部に取得) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社物語コーポレーション 『焼肉きんぐ』公式アプリの会員管理システム | 第1報:10月5日 影響:10,788,963件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| NPO法人気象キャスターネットワーク 弊会ウェブサイト | 第1報:10月6日 影響:最大15,959件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| シチズン時計株式会社 各ブランドのWebサイト内に設置したお問い合わせフォーム | 第1報:10月6日 影響:約10万名分 原因:委託先・利用サービスへの攻撃(株式会社スカラコミュニケーションズ) 状態:おそれ|第1報 |
| ディップ株式会社 バイトル、バイトルNEXT | 第1報:10月6日 影響:漏えいした可能性のある件数は最大 3,885,771件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| ナカバヤシ株式会社 採用管理プラットフォーム「ApplyNow(アプライナウ)」 | 第1報:10月6日 影響:1,826件 原因:委託先・利用サービスへの攻撃(株式会社ApplyNow) 状態:漏えい確定|第1報 |
| 小池酸素工業株式会社 一部サーバー | 第1報:10月6日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 旭化成セラピューティクス株式会社 Pharma DIGITAL(ファーマデジタル) | 第1報:10月6日 影響:対象となる可能性がある人数(最大):医療従事者約51万4,000名、メールアドレス等約4万4,000名、当社従業員約700名 原因:委託先・利用サービスへの攻撃(株式会社医薬情報ネット) 状態:おそれ|第1報 |
| 株式会社アクティブ 通販サイト | 第1報:10月6日 影響:最大54,916件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社スカラコミュニケーションズ FAQシステム「i-ask」 | 第1報:10月6日 影響:最大713,126件(お問い合わせ単位の延べ件数) 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社ミスターマックス MrMaxアプリおよびオンラインストア | 第1報:10月6日 影響:最大1,735,154人 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 楽天シンフォニー株式会社 楽天ドライブ | 第1報:10月6日 影響:事象①687件、事象②313件、事象③15,382件(対象アカウント数) 原因:メールやクラウドのアカウントの不正利用 状態:漏えい確定|第1報 |
| オリエンタルバイオ株式会社 (公表で特定のサービス名なし) | 第1報:10月7日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(佐川急便株式会社) 状態:おそれ|第1報 |
| グリニッジ株式会社 らくらく在庫(らくらくセット管理)、らくらく最安更新、ウルトラASP | 第1報:10月7日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(株式会社IDCフロンティア) 状態:調査中|第1報・続報 |
| 大英産業株式会社 Grand Inn Canalsideの宿泊管理システム | 第1報:10月7日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(株式会社ホテリエ) 状態:おそれ|第1報 |
| 戸田建設株式会社 取引先様への支払いを管理するシステム等 | 第1報:10月7日 影響:ご担当者様のメールアドレス(最大7,200件)、取引データ(最大6,000件)、従業員(4,778名分) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 損害保険ジャパン株式会社 SMILING ROAD(スマイリングロード) | 第1報:10月7日 影響:漏洩した可能性のあるお問い合わせ単位の延べ件数:約6万件 原因:委託先・利用サービスへの攻撃(株式会社スカラコミュニケーションズ) 状態:おそれ|第1報 |
| 東海旅客鉄道株式会社 JR東海MARKET、いいもの探訪 | 第1報:10月7日 影響:約15,000件(両サイト合計) 原因:委託先・利用サービスへの攻撃(株式会社IDCフロンティア) 状態:おそれ|第1報・続報 |
| 株式会社IDCフロンティア IDCFクラウド、IDCFクラウドポータル | 第1報:10月7日 影響:担当者の個人名を含む可能性があるメールアドレスが2社(各1件) 原因:ランサムウェア 状態:おそれ|第1報・続報 |
| 株式会社エイチ・アイ・エス タイ法人のファイルサーバ/タイ現地法人H.I.S. TOURS CO., LTD.のファイルサーバ | 第1報:10月7日 影響:最大627名 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社セレス ポイントインカム | 第1報:10月7日 影響:合計195件(うち会員様情報:88件、当社従業員等情報:107件) 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社ライドオンエクスプレスホールディングス 銀のさら・釜寅・すし上等 公式サイト・公式アプリ | 第1報:10月7日 影響:最大 約650万件 原因:委託先・利用サービスへの攻撃 状態:おそれ|第1報・続報 |
| VALX株式会社 VALX "FUN"コミュニティ | 第1報:10月8日 影響:2,950名分の会員一覧情報が第三者に閲覧・取得された可能性 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| ウイングアーク1st株式会社 nest Portal | 第1報:10月8日 影響:1,200名(退会済みの方を含みます) 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報・続報 |
| オリックス生命保険株式会社 i-ask | 第1報:10月8日 影響:約26,500件(同一のお客さまによる複数回のお問い合わせを含みます) 原因:委託先・利用サービスへの攻撃(株式会社スカラコミュニケーションズ) 状態:おそれ|第1報 |
| コミューン株式会社 Commune、Commune for Work(青森びいきを含む) | 第1報:10月8日 影響:約30.7万人(推計) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社アズマ hitmart | 第1報:10月8日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社アドベンチャー skyticket(当社サーバー、skyticketプレミアム)/バス予約サービス | 第1報:10月8日 影響:約1,464万件(ログインパスワードを含むもの約413万件);カード情報は最大6,140名 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社オープンスマイル ワラウ | 第1報:10月8日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社ハイホー BiZiMo光/BiZiMoネット、光ギガ、CLOUD LINE、Toppa!、ダントツネット/ダントツひかり、CP WiMAXのマイページ | 第1報:10月8日 影響:不正ログインの件数 38,509件(契約単位) 原因:メールやクラウドのアカウントの不正利用 状態:漏えい確定|第1報 |
| 株式会社ユーザベース NewsPicks | 第1報:10月8日 影響:最大想定件数:メールアドレス32.3万件、カード情報の一部36.2万件、取引先等122件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 株式会社ローソン ローソンID/ローソンアプリ予約 | 第1報:10月8日 影響:215万5,345件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社八十二長野銀行 メールアカウント | 第1報:10月8日 影響:流出した可能性のあるメールアドレス:35名 原因:メールやクラウドのアカウントの不正利用 状態:おそれ|第1報 |
| 株式会社富士薬品 富士薬品公式通販 | 第1報:10月8日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(佐川急便株式会社) 状態:おそれ|第1報 |
| 株式会社第一興商 ビッグエコー、メガビッグ、カラオケCLUB DAM、バナナクラブ、B-GARAGE、DKダイニング | 第1報:10月8日 影響:約8,724,000件 原因:委託先・利用サービスへの攻撃(日本コロムビアグループ株式会社) 状態:おそれ|第1報・続報 |
| H.B.P HOTEL 過去に利用していた宿泊管理システム | 第1報:10月9日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃 状態:漏えい確定|第1報 |
| LINEヤフー株式会社 DS.LAB | 第1報:10月9日 影響:ユーザー1,750名の情報が第三者に閲覧・取得された可能性 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| Sansan株式会社 Sansan User Forum | 第1報:10月9日 影響:漏えいが確認された対象人数:1325名、漏えいの可能性がある対象人数:8687名 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| カルビー株式会社 絶品部「やめられない、とまらない」課 | 第1報:10月9日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| キッセイ薬品工業株式会社 (公表で特定のサービス名なし) | 第1報:10月9日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| スズキ株式会社 スズキヴィレッジ | 第1報:10月9日 影響:約3,000名分の会員情報が閲覧・取得された可能性 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| ソフトブレーン株式会社 eセールスマネージャーRemixCLOUD ユーザーコミュニティサイト | 第1報:10月9日 影響:漏えいの可能性がある対象人数:1,164名 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報・続報 |
| ブックオフグループホールディングス株式会社 ブックオフ会員管理システム | 第1報:10月9日 影響:会員番号ベース6,427,735件、漏えい対象者数6,383,279人 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| ベースフード株式会社 BASE FOOD Labo | 第1報:10月9日 影響:約1,500名(現時点での推定) 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| ヤマハ株式会社 ヤマハネットワークエンジニア会(YNE) | 第1報:10月9日 影響:約1,600名分 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| リゾートトラスト株式会社 (公表で特定のサービス名なし) | 第1報:10月9日 影響:一部の当社グループ会員様の情報 約2万6千件、ザ・カハラホテル&リゾート 横浜の予約者様の情報 約3万6千件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 伊豆高原学園PFI株式会社 大田区立伊豆高原学園の予約管理システム(サイトコントローラー) | 第1報:10月9日 影響:対象件数:69件(10月6日時点判明分まで) 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報 |
| 株式会社LIXIL すまいひろば、猫壁ひろば | 第1報:10月9日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社ONE COMPATH Mapion | 第1報:10月9日 影響:計1,185件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社ZENB JAPAN ZENB GARDEN | 第1報:10月9日 影響:897名の会員情報の漏えいを確認。漏えいの対象は最大で全会員949名 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| 株式会社ちとせ研究所 ちとせアカデミー | 第1報:10月9日 影響:現時点における最大人数は843名 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社エネコム 社内ネットワーク | 第1報:10月9日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社ココナラ ココナラスキルマーケット | 第1報:10月9日 影響:履歴書449件、職務経歴書関連書類1,845件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社バンダイナムコエクスペリエンス 湾岸ミッドナイト アーケードポータル | 第1報:10月9日 影響:1,694人分の会員情報が漏洩した可能性 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社日本能率協会マネジメントセンター 時間〈とき〉ラボ | 第1報:10月9日 影響:対象人数:2,950名 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| 株式会社湖池屋 湖池屋GOGO!ランド | 第1報:10月9日 影響:最大1,800件 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| 森永乳業株式会社 マウントカフェ部 | 第1報:10月9日 影響:会員291名の会員一覧情報が第三者に閲覧・取得された可能性 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
10月10日〜10月16日に第1報(54件)
| 会社・サービス | 公表の内容 |
|---|---|
| 株式会社ホワイト・ベアーホテルズ 山もみじの宿 八芳園/TEMAIRAZU | 第1報:10月10日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報 |
| 株式会社機山館 TEMAIRAZU(手間いらず) | 第1報:10月10日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報 |
| 一般社団法人渋谷未来デザイン 渋谷未来デザイン COMMUNITY | 第1報:10月11日 影響:同コミュニティサイト登録会員495名様 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| ヤマハ発動機株式会社 YAMAHA PAS Life | 第1報:10月12日 影響:約1,600名分の会員情報が閲覧・取得された可能性 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社あっぷらぼ メールサービス | 第1報:10月12日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| JR九州フードサービス株式会社 トイポアプリ | 第1報:10月13日 影響:約26,900名 原因:委託先・利用サービスへの攻撃(株式会社トイポ) 状態:漏えい確定|第1報 |
| 東日本三菱自動車販売株式会社 マイクロソフト365 | 第1報:10月13日 影響:人数・件数の公表なし 原因:メールやクラウドのアカウントの不正利用 状態:漏えい確定|第1報 |
| 株式会社NEXT STAGE Qualiz(旧GenKan-NS/TeiKan-NS含む)・ACRO5 | 第1報:10月13日 影響:最大約40,000件 原因:メールやクラウドのアカウントの不正利用 状態:おそれ|第1報 |
| 株式会社Fivot IDARE | 第1報:10月13日 影響:129,659人 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社アルカディア SpeeCAN RAIDEN、ライデン・スクール、NET119、119RAIDEN | 第1報:10月13日 影響:漏洩の可能性がある個人情報の最大件数:メールアドレス約3136000件、電話番号約105000件、FAX番号約15000件(推定値)。NET119:9,020件のメールアドレスに紐づく個人情報。119RAIDEN:メールアドレス約97000件、電話番号約17000件、FAX番号約400件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| 株式会社ゴルフダイジェスト・オンライン 当社システム | 第1報:10月13日 影響:従業員・退職者、委託先・パートナー企業の方:1,789件(流出を確認)。お客様:合計55件(照会された可能性、うち個人情報を含むもの4件) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社ホテリエ 宿泊管理システム | 第1報:10月13日 影響:7,919人 原因:メールやクラウドのアカウントの不正利用 状態:漏えい確定|第1報 |
| 株式会社ユニリタ おしごと改革らぼ | 第1報:10月13日 影響:最大1,169名(確認中) 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:漏えい確定|第1報 |
| DCMホールディングス株式会社 マイボ | 第1報:10月13日 影響:419人分(人数は現時点で把握しているものであり、引き続き精査) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| マツダ株式会社 CLUB MAZDA COMMUNITY | 第1報:10月14日 影響:お客さまと本サイト運営担当の当社従業員を含む最大4,103名分 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社Hakuhodo DY ONE DIGIFUL BASE | 第1報:10月14日 影響:推定1,940名 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社MIXI コトポータル | 第1報:10月14日 影響:コトポータルの一部会員750名(うちメールアドレスを含む情報の対象は749名) 原因:委託先・利用サービスへの攻撃(コミューン株式会社) 状態:おそれ|第1報 |
| 株式会社アエナ ECアプリ | 第1報:10月14日 影響:閲覧された可能性のある会員数 最大 817,215人(本会員様) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社キャリー Lili | 第1報:10月14日 影響:会員様:最大 約98,256名(うち本人確認書類画像:最大7,261名)、会員以外のお問い合わせ:最大1,364件 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社マウスコンピューター メールマガジン配信 | 第1報:10月14日 影響:約42万件 原因:委託先・利用サービスへの攻撃(株式会社IDCフロンティア) 状態:おそれ|第1報 |
| 株式会社日テレWands FaveConnect | 第1報:10月14日 影響:117,392件(上記2サービスの合計) 原因:メールやクラウドのアカウントの不正利用 状態:おそれ|第1報 |
| NTTソルマーレ株式会社 コミックシーモア | 第1報:10月15日 影響:対象件数:引き続き精査中 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| エムスリー株式会社 MR君 | 第1報:10月15日 影響:一部の医師会員様(医師会員全体の1割未満)、製薬企業のご担当者様(数百名規模) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| ソースネクスト株式会社 会員情報を管理するシステム | 第1報:10月15日 影響:流出した可能性のあるお客様情報:22,519,960件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 公益財団法人日本生命済生会 日本生命病院 ニッセイ訪問看護ステーション | 第1報:10月15日 影響:計253名分 原因:フィッシング 状態:おそれ|第1報 |
| 株式会社ACCESS CROS | 第1報:10月15日 影響:お客様ID 155,280件、受注ID 231,998件、クレジットカード関連 延べ件数1,671件(アカウント件数1,305件) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社ビューティガレージ ビューティガレージ、アイラッシュガレージ | 第1報:10月15日 影響:お客様情報775,725件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社ビーケー・ジャパン バーガーキング®公式アプリ | 第1報:10月15日 影響:約1,118万件 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社メドレー @link(アットリンク)、アットリンクアプリ及び周辺サービス | 第1報:10月15日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:調査中|第1報・続報 |
| 株式会社レック サイトコントローラー「手間いらず」 | 第1報:10月15日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(手間いらず株式会社) 状態:おそれ|第1報 |
| 株式会社ワサビ WASABI SWITCH | 第1報:10月15日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報・続報 |
| 株式会社大和総研 Financial Plate/WB4 | 第1報:10月15日 影響:最大631名 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社工房 発車オーライネット | 第1報:10月15日 影響:流出した可能性のある最大対象件数:8,341件(現在最終確認中)、対象人数:5,614件(現在最終確認中) 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| Astemo株式会社 データー共有クラウド環境 | 第1報:10月16日 影響:個人情報約350名分 原因:メールやクラウドのアカウントの不正利用 状態:漏えい確定|第1報 |
| Link-Uグループ株式会社 コーポレートサイトのお問い合わせフォーム | 第1報:10月16日 影響:7,663件(2026年10月16日時点) 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| Studio株式会社 Studio | 第1報:10月16日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報・続報 |
| talentbook株式会社 コーポレートサイト、サービスサイトのフォーム(お問い合わせ、資料請求等) | 第1報:10月16日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| ひろでんモビリティサービス株式会社 発車オーライネット | 第1報:10月16日 影響:当該期間中の弊社路線の予約のうち、予約件数1件について、流出の可能性 原因:委託先・利用サービスへの攻撃(株式会社工房) 状態:おそれ|第1報 |
| イッツ・コミュニケーションズ株式会社 イッツコムスマホ(音声SIM)/スマートフォンセキュリティ | 第1報:10月16日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(ソースネクスト株式会社) 状態:おそれ|第1報 |
| シンプルフォーム株式会社 当社Webサイトのお問い合わせフォーム | 第1報:10月16日 影響:漏えいの可能性のある対象件数:3,404件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| フラー株式会社 コーポレートサイト(日本語版・英語版)、高専キャラバン公式サイトのお問い合わせフォーム | 第1報:10月16日 影響:日本語版・5948件、英語版・20件、高専キャラバン公式サイト・61件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| ラクスル株式会社 各種サービスのご案内用ウェブサイトのフォーム | 第1報:10月16日 影響:6,412件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 岩井コスモ証券株式会社 インターネット取引 | 第1報:10月16日 影響:4,611名 原因:委託先・利用サービスへの攻撃(株式会社トレードワークス) 状態:漏えい確定|第1報 |
| 株式会社Finatextホールディングス Finatextグループのコーポレートサイト、スマートプラス少額短期保険株式会社のキャンセル保険の問い合わせフォーム | 第1報:10月16日 影響:全問い合わせ情報7,241件のうち最大で18%程度のデータ、キャンセル保険12件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:漏えい確定|第1報 |
| 株式会社Luup 当社Webサイト上のフォーム | 第1報:10月16日 影響:合計21,368件(同じ方による複数回の送信を含む) 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 株式会社Zero-Ten Park 当社ウェブサイトの各種フォーム(お問い合わせ、採用応募など) | 第1報:10月16日 影響:530名 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 株式会社アテニア アテニアのECサイト | 第1報:10月16日 影響:441,162件、417,312名 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社ジャパン・アーツ 当社社員のGoogleアカウント | 第1報:10月16日 影響:計5,376件 原因:フィッシング 状態:漏えい確定|第1報 |
| 株式会社テレビ東京 当社グループサービス | 第1報:10月16日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(株式会社日本経済新聞社) 状態:おそれ|第1報 |
| 株式会社ファンケル ファンケルのECサイト | 第1報:10月16日 影響:393,785件、368,184名 原因:自社のシステムへの不正アクセス 状態:漏えい確定|第1報 |
| 株式会社全力優 https://lp.z-suguru.co.jp のフォーム | 第1報:10月16日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 株式会社南日本放送 動き出す浮世絵展/デジタルの日2026 in 鹿児島 DAY2/VISION GATE/MBCラジオスペシャルウィーク2026 | 第1報:10月16日 影響:ワークショップ応募29件、お問い合わせ5件、お問い合わせ2件、メッセージ2件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 株式会社日本経済新聞社 システム開発に利用するクラウドサービス | 第1報:10月16日 影響:約183万件 原因:メールやクラウドのアカウントの不正利用 状態:漏えい確定|第1報 |
| 株式会社BSテレビ東京 当社グループサービス | 第1報:10月16日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(株式会社日本経済新聞社) 状態:おそれ|第1報 |
10月17日〜10月18日に第1報(9件)
| 会社・サービス | 公表の内容 |
|---|---|
| MBC開発株式会社 デジタルの日 2026 in 鹿児島 DAY2 | 第1報:10月17日 影響:5件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| OpenStreet株式会社 広報・メディア関連のお問い合わせフォーム、HELLO CYCLINGのポート設置や事業提携等に関するお問い合わせフォーム | 第1報:10月17日 影響:保存回答数は合計1,734件(暫定的な件数) 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 医療法人青峰会 外来予約システム「アットリンク」 | 第1報:10月17日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(株式会社メドレー) 状態:おそれ|第1報 |
| 東北電力フロンティア株式会社 東北恋愛活動大作戦 in Tokyo、キャンプフロンティア、仙台うみの杜むすび2024、山形かもすいむすび2024、MusuBiz | 第1報:10月17日 影響:延べ182件 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 株式会社スマートラウンド 当社ウェブサイトの一部フォーム(お問い合わせ、SOC2報告書の開示申込) | 第1報:10月17日 影響:1,371件(対象となる人数は約1,050名) 原因:委託先・利用サービスへの攻撃(Studio株式会社) 状態:おそれ|第1報 |
| 株式会社デジサポート クラウド型会員管理システムDIGYM(デジム) | 第1報:10月17日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 株式会社日経BP (公表で特定のサービス名なし) | 第1報:10月17日 影響:人数・件数の公表なし 原因:委託先・利用サービスへの攻撃(株式会社日本経済新聞社) 状態:おそれ|第1報 |
| 株式会社Joshin 当社のネットワーク | 第1報:10月17日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:おそれ|第1報 |
| 公益財団法人日本サッカー協会 JFA公式アプリ「JFA Passport」 | 第1報:10月18日 影響:人数・件数の公表なし 原因:自社のシステムへの不正アクセス 状態:調査中|第1報 |
調査の方法
- 対象:日本の民間企業・団体(NPO、一般社団法人、公益財団法人、医療法人を含む)が、サイバー攻撃(不正アクセス、ランサムウェア、アカウントの乗っ取り、フィッシング、委託先や利用サービスへの攻撃など)によって、個人情報が漏えいした、漏えいのおそれがある、または影響を調査中と公表したもの。
- 期間:第1報の公表日が2026年9月19日〜10月18日のもの。第1報が期間より前で、期間中に続報が出たものは含みません。同じ事案の続報は1件として数えました。
- 探し方:セキュリティ専門メディア(Security NEXT、ITmedia、Incident-Radar)の見出しと、ウェブ検索で候補を集め、各社の公表ページを開いて日付と内容を確かめました。
- 比較の数え方:7/21〜8/19、8/20〜9/18、9/19〜10/18の3期間を、同じ手順(Security NEXTの見出しを出発点に、同じ種類の検索語で15回以上検索し、会社の公表ページで確認)で数えました。一覧の161件は、比較用の142件に、ほかの媒体の見出しから見つけて確認した分を加えたものです。比較には一覧の件数ではなく、3期間で同じ手順をとった件数を使っています。
- まとめた件数:同じ委託先・サービスの被害(例:Communeを使っていた会社の公表)は、提供会社の公表とあわせて1件として数え直しました。
- 確認日:2026年10月19日。続報で内容が変わることがあります。