平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- OpenAIは、ChatGPTのクラウドブラウザがサイトを訪れたことを、サイト側が見分けるための案内を公開しています
- 見分けにはWeb Bot Authを使い、HTTP Message Signatures(RFC 9421)の署名を検証します
- 署名付きのリクエストには、Signature、Signature-Input、Signature-Agent の3つのヘッダーが付きます。Signature-Agentの値は、引用符を含めて “https://chatgpt.com” と一致している必要があります
- 公開鍵は chatgpt.com の .well-known から取得します
- Akamai、Cloudflare、HUMAN、Vercelは、署名を自動で検証すると案内しています
- この案内の対象は、利用者の代わりに動くクラウドブラウザの訪問であり、検索用のウェブクローラーではありません
OpenAIは、ChatGPTの訪問をサイト側で見分ける案内を公開しています
OpenAIは開発者向けサイトで、「Help ensure cloud browser access to your site」を公開しています。人がChatGPTにサイトを見てもらい、商品を比べたり、フォームに入力したりするとき、一部の作業ではクラウド上のコンピュータで動くブラウザが使われます。このブラウザは、ページを読み、ボタンを押し、利用者の代わりにサイトを操作します。
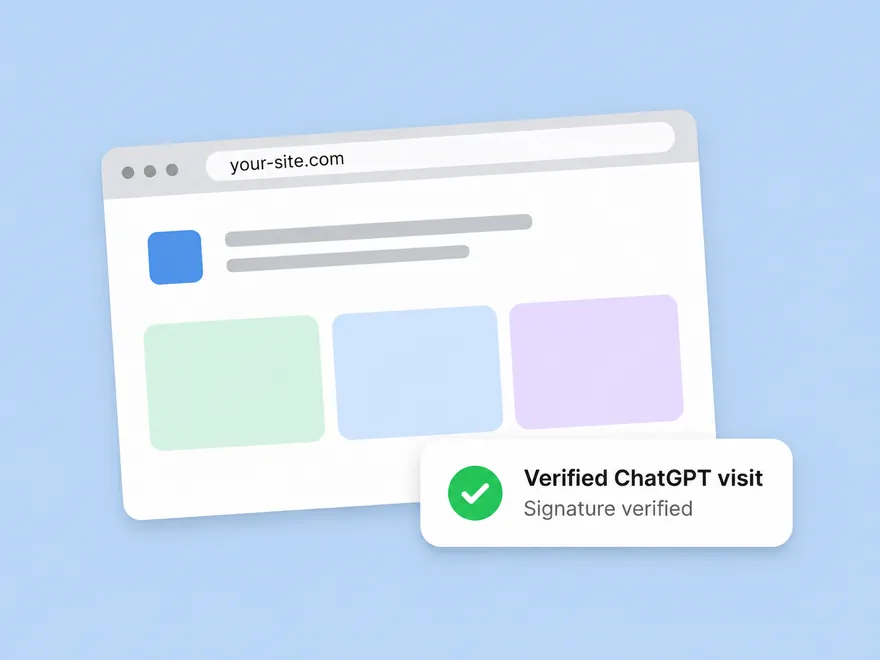
公式の案内では、ChatGPTのクラウドブラウザは、すでにサイトを利用できる状態であり、許可リストへの追加は必須ではない、としています。一方で、サイトのセキュリティ設定が、本来は正当な訪問まで止めてしまうことがある、とも書いています。その場合は、CDNやファイアウォールの設定を見直し、確認できたChatGPTのブラウザ訪問を通しつつ、ほかのセキュリティの仕組みは残すよう案内しています。くわしい手順は、同じ案内から参照されているWeb Bot Auth and cloud browser allowlistingでも説明されています。
見分けには、Web Bot Authの署名を使います
公式の案内によると、ChatGPTはWeb Bot Authを使い、自動化されたブラウザのリクエストのうち、対象になるものを識別します。この案内が対象にしているのは、署名付きのクラウドブラウザの訪問であり、ウェブクローラーではありません。Web Bot Authは、HTTPのメッセージ署名の標準であるRFC 9421を使います。
署名付きのリクエストには、次のヘッダーが付きます。
- Signature
- Signature-Input
- Signature-Agent(値は “https://chatgpt.com”)
署名を検証するための公開鍵は、https://chatgpt.com/.well-known/http-message-signatures-directory で公開されています。CDN、ファイアウォール、エッジのサービスは、この公開鍵を取り、署名を検証し、リクエストがChatGPTから来たことを確認できます。
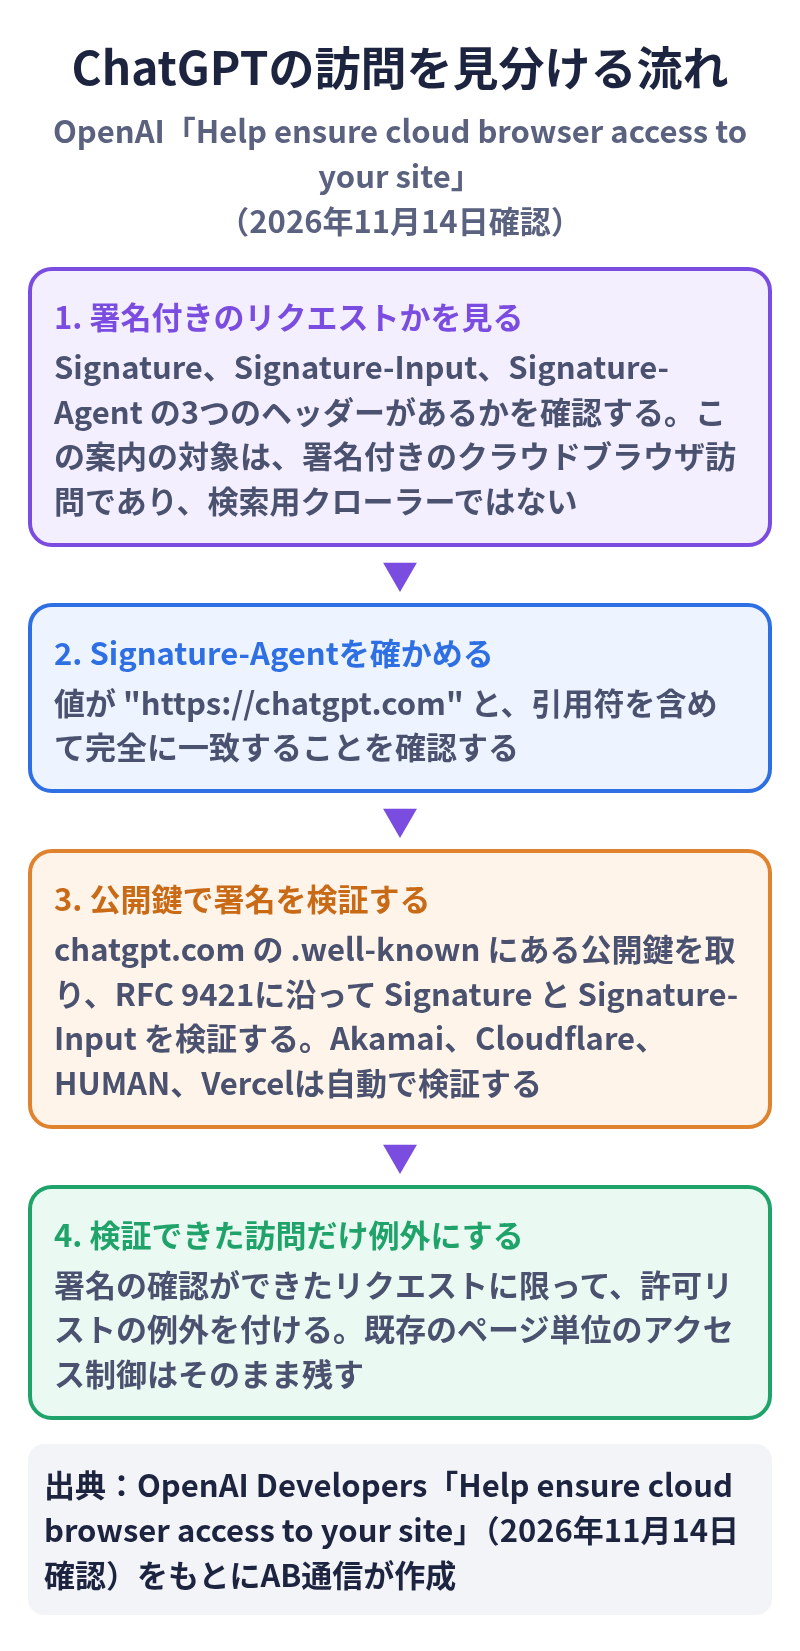
Akamai、Cloudflare、HUMAN、Vercelは、署名を自動で検証します
公式の案内では、サイトが確認済みのクラウドブラウザの通信を止めている場合に、利用中のCDNやファイアウォールごとの手順が示されています。Akamai、Cloudflare、HUMAN、Vercelは、ChatGPTのリクエストの署名を自動で検証する、としています。
各社の画面での呼び方は、案内のとおり次のようになっています。
- Akamai:AI Fetchers and Agents の分類にある、既存のボット名「ChatGPT Agent」
- Cloudflare:Personal Agents の「dots, OpenAI」。別の方法として、Bot tag が chatgpt-agent、Detection ID が 129220581 の識別子も案内されています
- HUMAN:Known Bots & Crawlers の「ChatGPT Agent」。AgenticTrustでは、同じ「ChatGPT Agent」の権限を管理できるとしています
- Vercel:既存の「ChatGPT Agent」の項目(識別子は chatgpt-operator)
これ以外のCDNやファイアウォールを使っている場合は、次の順で自分で確認するよう案内されています。
- Signature-Agent の値が、引用符を含めて “https://chatgpt.com” と完全に一致することを確認する
- 対応する公開鍵を、chatgpt.com の .well-known から取得する
- Signature と Signature-Input を、RFC 9421に沿って検証する
- 許可リストの例外は、署名の確認ができたリクエストに限って付ける
検索用のクローラーとは別で、商品フィードやプラグインも必須ではありません
公式のよくある質問では、確認済みのクラウドブラウザ訪問向けの許可ルールを付けても、ほかの通信の扱いには影響しない、としています。このブラウザ訪問は利用者の代わりに行われるものであり、検索向けのOAI-SearchBotを含むOpenAIのウェブクローラーとは別だと説明しています。
商品フィードとの関係についても、クラウドブラウザは会話の中で作業を最後まで進めるための機能であり、商品発見のためのフィードとは独立しつつ補い合う、としています。確認済みのChatGPT利用者にクラウドブラウザでサイトを使ってもらうために、フィードの登録は不要だと書いています。
プラグイン(MCPでサービスにつなぐ仕組み)についても、必須ではないとしつつ、プラグインがあると利用者がサービスを使いやすく、速くなる場合がある、としています。
ページ単位の制限は、これまでどおり自分で決めておけます
公式の案内では、例外の設定はサイト全体に適用できる場合がある、としつつ、ページ単位の既存のアクセス制御はそのまま残すよう書いています。決済や注文の誤りへの対応は、利用者が自分で操作した場合と同じように扱う、とも説明しています。
特定のサイト運営者が、決済などの重要な操作の前に人の確認を必須にできる機能は、まだ用意していない、としています。一方で、影響の大きい操作の前には、利用者全体に人の確認を求めている、とも書いています。
ChatGPTのそのほかの更新は、ChatGPTの更新履歴にまとめています。