この記事の要点
- 英字の「a」を見た目がそっくりなキリル文字の「а」に置き換えた、Amazonの偽URLを使う手口があります。目で見て見分けるのはほぼ不可能です。
- Amazonは、メール内のリンクを開かず、Amazon.co.jpのメッセージセンターで確認するよう案内しています。
- NICTは10月13日、公開されているAndroidアプリを解析して、その裏側のサーバを攻撃する「A2B攻撃」を確認したと注意喚起しました。
- アプリを公開している事業者は、侵害の確認、脆弱性の点検、暫定的な緩和策の3点を求められています。
見た目が同じ文字を使う偽URL(ホモグラフ攻撃)とは
ホモグラフ攻撃は、見た目がそっくりな別の文字を使って、本物とよく似たURLを作る手口です。たとえば英字の「a」とキリル文字の「а」は、画面上ではほぼ区別がつきません。「аmazon」と「amazon」は、似ていてもコンピュータ上は別の文字列で、まったく別のサイトにつながります。
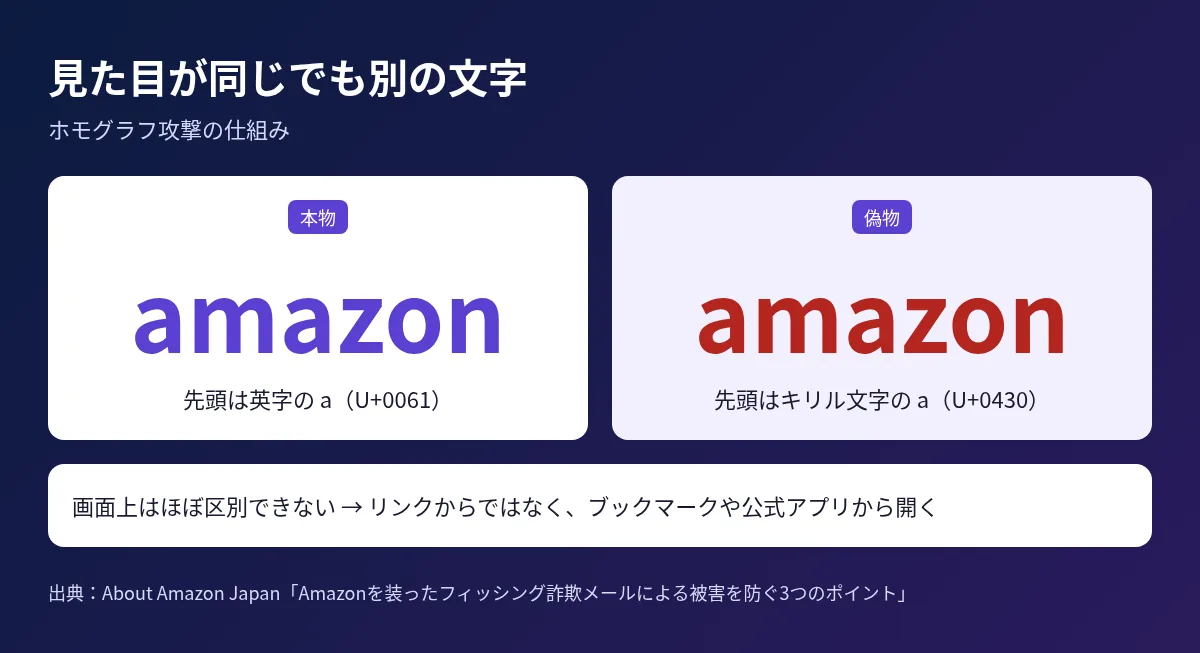
ブラウザやメールの表示だけでは見分けにくいため、アドレスバーを目で確かめるだけでは防げないと考えておくべきです。
被害を防ぐ3つの習慣
Amazonは、Amazonを装ったフィッシングメールへの対策として、次の3つを案内しています。
- メッセージセンターで確認する:Amazon.co.jpの「アカウントサービス」から「メッセージセンター」を開き、同じ内容のメールが届いているか確かめる
- 送信元の表示を確認する:Gmail、Appleメール、Yahoo!メール、ドコモメールでは、正式なメールにAmazonのロゴや公式マークが表示される
- 不審なメール内のリンクはクリックしない:返信や添付ファイルを開くこともしない
出典:About Amazon Japan「Amazonを装ったフィッシング詐欺メールによる被害を防ぐ3つのポイント」
セラーセントラルなど出品者向けの画面も同じです。リンクからではなく、ブックマークや公式アプリから開く習慣を社内で徹底しましょう。ブランドの信頼を守る取り組みは、Amazonのブランド毀損の解説でも取り上げています。
A2B攻撃とは
NICTのサイバーセキュリティネクサス(CYNEX)の脅威情報分析チームLETTICEは、公開されているAndroidアプリを解析し、その結果を使ってアプリの裏側で動くバックエンドサーバを攻撃する手法「A2B攻撃(App-to-Backend Attack)」を確認しました。
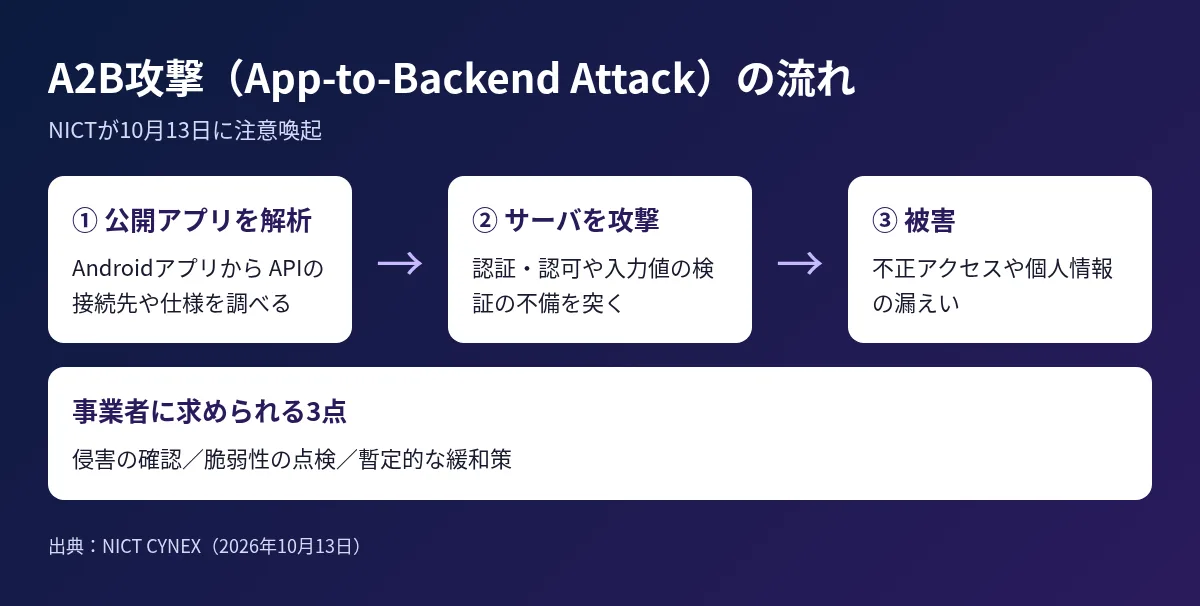
- 攻撃者は公開アプリから、APIの接続先や仕様を調べる
- アプリ自体に脆弱性がなくても、サーバ側の認証・認可や入力値の検証に不備があれば、不正アクセスや個人情報の漏えいにつながる
- AIの活用でアプリの解析や脆弱性の探索が効率化され、より多くのシステムが狙われるおそれがある
出典:NICT CYNEX「【注意喚起】相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」」(2026年10月13日)
アプリ・API運営者の点検項目
NICTは、Androidアプリを公開する事業者に次の3点を求めています。自社アプリを外部の制作会社に任せている場合も、委託先と一緒に確認してください。
| 項目 | NICTが挙げている内容 | 実務での確認例 |
|---|---|---|
| 1. 侵害の確認 | 公開APIやサーバを洗い出し、アクセスログから不審なアクセスや情報の不正取得がないか確認 | アプリが呼んでいるAPIの一覧を作り、直近のログで異常な件数や見慣れないアクセス元を探す |
| 2. 脆弱性の点検 | APIの認可不備(IDOR/BOLA)、SSRF、RCE、SQLインジェクションなどを重点的に点検 | IDを書き換えると他人の注文や会員情報が見えないか、委託先に診断を依頼する |
| 3. 暫定的な緩和策 | 不要なAPIの停止、アクセス制限、監視の強化、認証情報の無効化・再発行 | 使っていない古いAPIを止め、アプリに埋め込んだAPIキーを再発行する |
「公開アプリは解析されるもの」という前提で、サーバ側の守りを固めることが大切です。
社内に周知する文の例
次の文面は、そのまま社内チャットやメールで使えるように書いています。
【注意】見た目がそっくりな偽URLについて
英字の「a」をキリル文字の「а」に置き換えた、Amazonそっくりの偽URLが確認されています。URLを目で見ても見分けられません。
・メールやSMSのリンクから、Amazon・楽天・セラーセントラルにログインしないでください。
・ログインは、ブックマークか公式アプリから行ってください。
・不審なメールは開かず、情報システム担当に転送してください。
・誤って情報を入力した場合は、すぐにパスワードを変更し、担当者に連絡してください。
EC・サイト運営者のチェックリスト
- 管理画面やセラーセントラルへのログインを、ブックマークか公式アプリに限定した
- 管理画面のアカウントに二段階認証を設定した
- 社内に偽URLの注意喚起を周知した
- 自社アプリが使うAPIの一覧と、そのアクセスログを確認した
- APIの認可不備(他人のデータが見えないか)を診断した
- 使っていないAPIを停止し、アプリに埋め込んだ認証情報を見直した
速報・新着
- GoogleがIndexing APIのドキュメントを更新|割り当ての申請フォームを削除、使えるページは今も求人とライブ配信だけ
- Googleの「2026年9月スパムアップデート」が展開完了|期間・対象・サイト運営者が確かめること
- 「順位が急落した」は本当か?9月スパムアップデート後の変動・偽SERP・Google Sitesの急増を見分ける
- AIからの流入をどう測るか|ChatGPTのUTM消失の報告、Bing「Topics Portfolio」とSearch Consoleで見る実務手順
- 「AIに任せて席を外す」時代へ|ChatGPT(Chrome・dots)、Gemini agent、Claude Dashboardsの業務エージェント比較