米国土安全保障省(DHS)は、中国のAI企業DeepSeekの製品・サービスを連邦政府の民間機関から締め出す命令を出しました。各機関に対して、DeepSeekの製品を今後調達しないことと、すでに使っているものを削除することを求めています。対象はDeepSeek本体だけでなく関連会社の製品、DeepSeekを組み込んで作られた他社の製品・サービスにも及びます。命令自体は2026年7月24日付で、2026年10月20日付の米官報(Federal Register)で告示されました。
この記事の要点
- DHS長官のMarkwayne Mullin氏が、2018年の連邦調達サプライチェーン安全法(FASCSA)にもとづく「除外・削除命令(Exclusion and Removal Order #2026-01)」を出しました。
- 連邦政府の民間機関は、DeepSeekと関連会社の製品を調達できなくなり、DeepSeekを組み込んだ他社の製品・サービスも含めて、IT環境から削除するよう求められています。
- 調達からの除外は命令が出た直後から有効です。削除も「命令後ただちに」行うか、例外を申請するかのどちらかとされています。例外の申請は命令から60日以内に書面で出す必要があります。
- 国防総省(命令書では「戦争省」)や情報機関の系統、各機関の国家安全保障システムは、この命令の対象外です。民間企業や米国外の組織を直接しばる命令ではありません。
官報に載った告示
告示の題名は「Order: Exclusion and Removal of DeepSeek Products from Federal Civilian Executive Branch Information Technology Systems and Procurements」(DeepSeek製品を連邦の民間行政機関のITシステムと調達から除外・削除する命令)です。官報の文書番号は2026-21447、DHSの文書番号はDHS-2026-0628。米国時間の10月19日午前8時45分(日本時間10月19日21時45分)に官報の公開閲覧に出され、10月20日付の官報に掲載される予定と示されています。
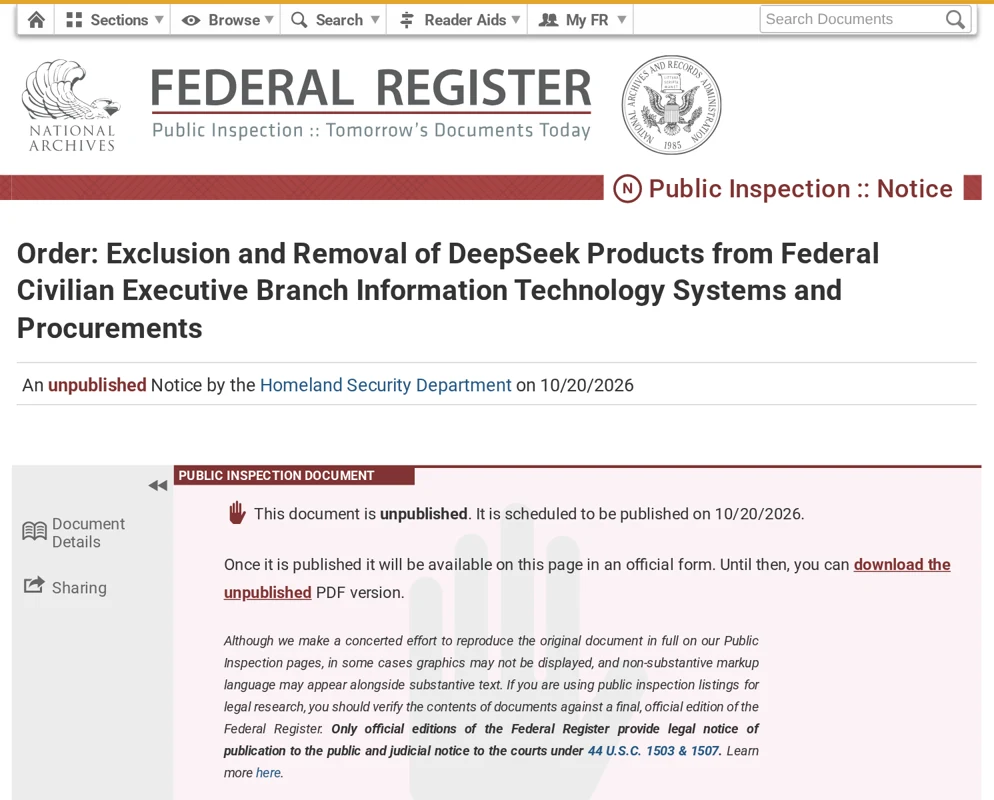
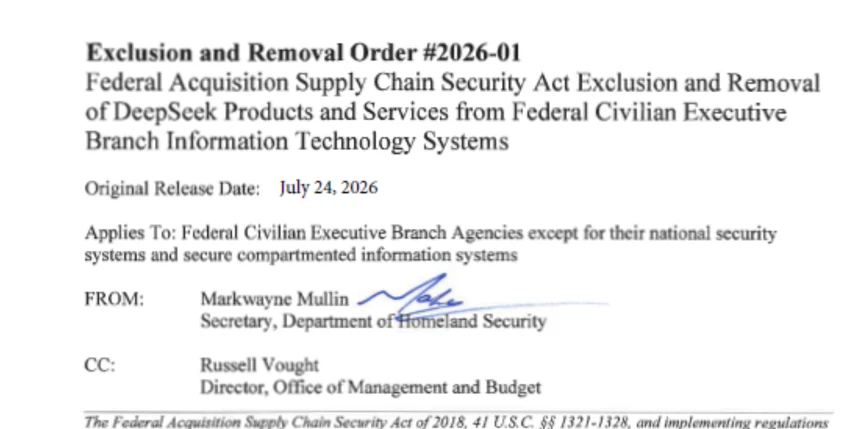
告示には、署名入りの命令書がそのまま付録として付いています。命令書の日付(Original Release Date)は2026年7月24日で、発出者はDHS長官、写しの宛先は行政管理予算局(OMB)の局長です。つまり、命令は7月に出ていて、今回の官報で内容が公になった形です。
命令の中身
命令書と告示に書かれている内容を整理すると、次のとおりです。
| 項目 | 命令の内容 |
|---|---|
| 名前 | Exclusion and Removal Order #2026-01(FASCSAにもとづく除外・削除命令) |
| 出した人 | 米国土安全保障長官 Markwayne Mullin氏 |
| 命令の日付 | 2026年7月24日(命令書のOriginal Release Date) |
| 官報への掲載 | 2026年10月20日(10月19日に公開閲覧) |
| 根拠 | 2018年の連邦調達サプライチェーン安全法(FASCSA、41 U.S.C. 1321〜1328)と、その施行規則(41 CFR 201-1)。連邦調達セキュリティ評議会(FASC)の勧告と関連する証拠を検討したうえで出された |
| 対象の会社 | Hangzhou DeepSeek Artificial Intelligence(杭州DeepSeek)と、その関連会社(どちらかがもう一方を支配している、または第三者が両方を支配している会社。48 CFR 2.101の定義) |
| やること①:除外 | DeepSeekと関連会社、その製品を民間機関の調達から外す。機関の承認製品リスト、サービス事業者の機器リスト、電子調達の市場など、IT機器・ソフト・サービスの調達に使う仕組みも含む |
| やること②:削除 | DeepSeekと関連会社の製品、DeepSeekを組み込んで作られた他社の製品・サービスを、民間機関のITシステムから削除する |
| 対象の機関 | 連邦政府の民間の行政機関すべて |
| 対象外 | 各機関の国家安全保障システムと機密区画情報システム。国防総省(命令書の表記は戦争省)と情報機関の系統は、それぞれの長官の権限の範囲なので対象外 |
期限と例外
| 項目 | 内容 |
|---|---|
| 調達からの除外 | 命令が出た直後から有効 |
| 削除 | 命令が出たらただちに削除する。できない場合は例外を申請する |
| 例外の申請 | 命令から60日以内に書面で申請。命令を自分の機関に適用しないこと、一部の対応だけを外すこと、対応の遅れを認めることなどを求められる |
| 申請に書く内容 | 対象の命令、求める例外の中身、対象の製品・サービス、例外が必要な強い理由(重要な業務への影響や国家安全保障上の事情など)、リスクを減らすための代わりの対策 |
| 審査 | CISA(DHSのサイバーセキュリティ・インフラセキュリティ庁)が審査し、書面で承認または不承認を出す |
| 削除までのあいだ | 通信の出入りの監視、ログの強化、データの持ち出し対策、不審な動きの検知などをとるよう勧めている |
| DHS側の対応 | 対応できる体制がない機関にはCISAが技術支援をする。長官は1年以内と、その後は毎年、この命令を見直す |
一部の海外報道では「60日以内に削除」と伝えられていますが、命令書で60日とされているのは例外を申請する期限です。削除そのものは「ただちに」とされています。
DHSが挙げた理由
命令書は、DeepSeekのモデルには「複数の脅威の経路」があるとして、次の点を挙げています。
- DeepSeekのサーバーは中国にあり、中国の法制度では政府のサイバー部門や情報機関が民間企業の設備に広く立ち入れる。
- DeepSeekが運営するサービスでは、アカウントを作るときに個人を特定できる情報を集め、利用者を追跡したり端末を識別したりする可能性がある。
- 質問を入力してAIが答える仕組みのため、政府の職員や取引先が使うと、機密性の高いデータが中国に渡るおそれがある。そうした情報を公開情報と組み合わせると、米国人や政府の事業についての有用な情報になりうる。
- モデルそのものにマルウェアやセキュリティ上の弱点が含まれている可能性がある。DeepSeekのiOSアプリには重大な脆弱性が複数見つかったとする外部の調査もある。
日本の企業・マーケターにとっての意味
この命令が直接しばるのは、米連邦政府の民間機関だけです。日本の企業や個人がDeepSeekを使うことを禁じるものではありません。そのうえで、押さえておきたい点は次のとおりです。
- 米政府向けにサービスを出している会社:DeepSeekを組み込んだ製品・サービスも対象になるため、米連邦機関に製品を納めている場合や、その取引先として関わっている場合は、自社の製品にDeepSeekが使われていないかの確認を求められる可能性があります(これは命令の文面からの推測で、DHSは個別の企業の扱いを示していません)。
- 公開モデルを自社で動かしている場合:命令書には、公開されているDeepSeekのモデルを自社の環境で動かすケースについての個別の記載はありません。「DeepSeekを組み込んで作られた他社の製品・サービス」がどこまでを指すかは、今後の運用を見る必要があります。
- 日本政府の扱い:日本では、個人情報保護委員会が2025年2月3日に、DeepSeekが集めたデータは中国のサーバーに保存され、中国の法令が適用されると情報提供しています。デジタル社会推進会議幹事会事務局も2月6日、政府機関に対して、DeepSeekなどの生成AIを業務で使う際は内閣サイバーセキュリティセンターとデジタル庁に助言を求めるよう求めました。一律の禁止ではなく、各機関が判断する形です。
社内で生成AIツールを選ぶときに「データがどこに保存され、どの国の法律が適用されるか」を確かめる流れは、今回の命令でさらに強まりそうです(推測)。DeepSeekのモデルやAPIの公式の更新は、DeepSeekの最新アップデート・更新履歴にまとめています。
出典
- Federal Register「Order: Exclusion and Removal of DeepSeek Products from Federal Civilian Executive Branch Information Technology Systems and Procurements」(文書番号2026-21447、2026年10月20日掲載)
- Federal Register 公開閲覧版PDF(2026-21447、署名入りの命令書「Exclusion and Removal Order #2026-01」を付録に収録)
- Regulations.gov 文書番号 DHS-2026-0628
- 個人情報保護委員会「DeepSeekに関する情報提供」(2025年2月3日)
- デジタル社会推進会議幹事会事務局「DeepSeek等の生成AIの業務利用に関する注意喚起(事務連絡)」(2025年2月6日)