
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
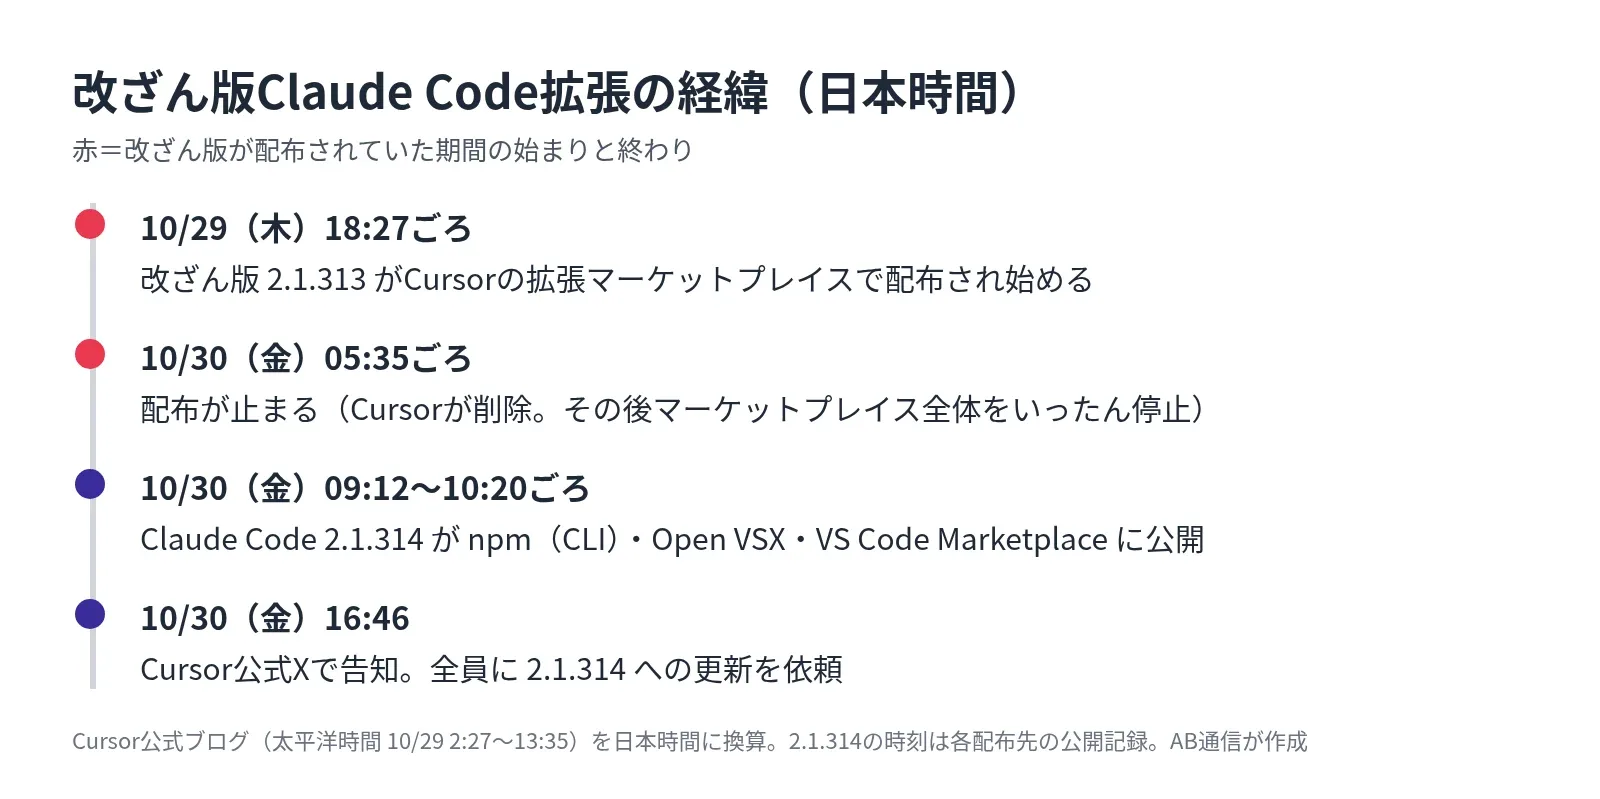
AIコードエディタのCursorは2026年10月29日(米国太平洋時間)、自社の拡張機能マーケットプレイスで、改ざんされたClaude Code拡張(Anthropic.claude-code 2.1.312と2.1.313、macOS・Windows向け)が配布されていたと公表した。この版はAnthropicが作ったものではなく、SSHの裏口(バックドア)を仕掛けようとするコードが入っていた。影響は最大5,000人で、Cursorは対象者に直接連絡するとしている。日本時間10月30日16時46分には公式Xでも告知し、全員にClaude Code for VS Code 2.1.314への更新を求めた。
【訂正・追記(10月31日)】Cursorは太平洋時間10月30日11時30分(日本時間10月31日3時30分)に告知を更新し、対象の版を「2.1.313」から「2.1.312と2.1.313(macOS・Windows向け)」に改め、侵害の指標(VSIXファイルのSHA-256)も差し替えた。本記事も対象の版と指標の表を、更新後の告知に合わせて直した。あわせて「Anthropic側の状況」に、Anthropic社員の説明を追記した。
この記事のポイント
- 対象は、日本時間10月29日18時27分ごろから10月30日5時35分ごろまでに、Cursorの拡張マーケットプレイスからClaude Code拡張2.1.312または2.1.313(macOS・Windows)を入れた、または更新した人で、最大5,000人です
- 改ざん版は攻撃者のSSH鍵をauthorized_keysに足し、自動で動き続ける仕掛けを置いて、端末の情報を外へ送ります
- 攻撃者のサーバーはすでに停止しています
- 全員がClaude Code拡張を2.1.314に更新し、該当期間に入れた可能性がある人は公式のコマンドで感染を確認してください
- 見つかった場合は、公式の修復スクリプトの実行と認証情報の変更まで行います
- Cursorは米国時間11月13日に調査結果を公表し、発端は推論を委託していたFireworksに発行したアクセスキーの流出だったとしています
- 影響を受けた人には個別に連絡済みで、通知が来ていなければデータは含まれていないとしています。改ざん版2.1.312・2.1.313を入れた人は、これまでどおり公式の手順で確認と修復をしてください
【続報】Cursorが調査結果を公表(11月13日)
Cursorは米国時間2026年11月13日(日本時間11月14日)、10月29日に公表した改ざん版Claude Code拡張の件について、約2週間の調査結果を公式ブログで公表した。公式Xでも、日本時間11月14日10時13分に案内している(Cursor公式Xの投稿)。大多数の顧客は影響を受けておらず、影響を受けた人には個別に連絡済みだとしている。
調査の結果、発端は推論を任せていたFireworksにCursorが発行したアクセスキーが流出したことだった。攻撃者はこのキーを使い、CursorがFireworksとデータを共有するために使っていた読み取り専用の保存領域からデータをコピーした。保存されていたのは、Privacy Modeではないセッションのコーディングエージェント履歴で、主に2025年分だった。Cursorは、この履歴をモデルの学習に使うことが認められていたとしている。ごく一部の履歴には、伏せられていなかった認証情報が含まれており、APIの認証情報が流出した顧客は0.01%未満だった。
攻撃者はこれらの認証情報を足がかりに、Cursorが使う一部のSaaSに入り、次の情報にアクセスした。
- 非本番環境の、アーカイブされたCursorのソースコードリポジトリ(一部に取引先の連絡先を含む)
- 限られたカスタマーサポートのデータとメールのやり取り
- 製品の利用状況と連絡先
- 一部のコーディングエージェント会話の要約
- 利用者がCursorのサポートに送っていた一部の認証情報
攻撃者は、内部システムから流出した認証情報を使い、10月29日に改ざん版のClaude Code拡張を、CursorのVS Code拡張マーケットプレイスの配信に使っていたキャッシュへ直接置いた。Anthropicが公開したものではなく、Anthropicの製品の脆弱性でもない。配布元のOpen VSXに改ざん版はなかった。特定のキャッシュ版を要求した最大5,000人が、改ざん版を受け取った可能性がある。公開されていた時間は約11時間だった。
一方、次のものには影響がなかったとしている。
- Privacy Modeを使っている人のプロンプトとコード
- Privacy Modeを使っていない人でも、コーディングエージェントの履歴が持ち出されたのは利用者の0.05%未満。該当者は特定し、全員に直接通知した。通知が来ていなければ、データはこれらの履歴に含まれていない
- いまCursorに送っているデータや通信。持ち出された履歴は、過去のオフライン分析用の保存分に限られる
- Cursorの本番環境と、サービスを動かしているインフラ
- Cursorアプリとその公式アップデート、クライアントとクラウドに出荷するコード。出荷用の別のコード管理には攻撃者はアクセスしておらず、署名鍵も流出していない
- チーム向けのCloud AgentsやGrok Botなど、同社のほかの製品
- 拡張マーケットプレイスのほかの拡張(真正であることを確認し、ストアを作り直した)
- 進行中の推論リクエスト(推論は、学習と推論を委託していた第三者から移した)
- Cursor Marketplaceからダウンロードしたプラグイン
- 顧客のコードリポジトリ
Cursorは監視で不正な動きを検知したあと、委託先のキーを無効化し、認証情報の失効と入れ替えを進め、見つかった不正アクセスを遮断した。念のため、証拠が示す範囲を超えて社内と製品の一部サービスを一時停止し、一部の機能が一時的に止まった。安全を確認したうえで再開したとしている。攻撃者の最後の活動は11月1日で、遮断した。事案は封じ込めたと考えている、と説明している。
対策として、Fireworksからの推論をすべて移し、発行していたキーを無効化し、共有していたデータへのアクセスを遮断した。流出が確認された認証情報はリスクの高いものから入れ替え、証拠がなくても社内で使っていた認証情報をすべて入れ替えた。ネットワークのアクセス制限を広げ、コードリポジトリなどへの秘密情報のスキャンを追加し、念のため本番のインフラとサービスを再展開した。外部のフォレンジック専門家にも調査を依頼し、影響を受けた全員に連絡したとしている。
読者がいま行うことは、次のとおり。
- Cursorから通知が来ていなければ、今回明らかになった履歴などの持ち出し対象には含まれていない。特に新しい対応は不要
- 日本時間10月29日18時27分ごろから10月30日5時35分ごろまでに、Cursorの拡張マーケットプレイスからAnthropic.claude-code 2.1.312または2.1.313を入れた、または更新した人は、これまでどおり公式の確認手順と修復手順に従う。本記事の「影響を受けたか確かめる方法」「今すぐやること」を参照。拡張をアンインストールするだけでは足りない
何が起きたか
Cursorの告知によると、改ざん版のClaude Code拡張は、太平洋時間10月29日の午前2時27分ごろから午後1時35分ごろまで(日本時間10月29日18時27分ごろ〜10月30日5時35分ごろ)、CursorのVS Code拡張マーケットプレイスで入手できる状態だった。
改ざん版は次のような動きをする(Cursor公式の説明)。
- 端末とユーザーの情報を集める:ホスト名、ユーザー名、OS、CPUの種類、ホームフォルダのパス、環境変数の名前、作業フォルダ、Gitに設定したメールアドレス、グローバルIPアドレス
- 攻撃者のSSH公開鍵を
authorized_keysに追加し、PCのSSHサービスを有効にして、外向きのSSHトンネル(リバーストンネル)を開こうとする - macOSではLaunchAgent、Windowsではタスクスケジューラ(SYSTEM権限で動かそうとし、だめならスタートアップに置く)を使って、トンネルを張り直す仕掛けを残す。裏で約60秒ごとに再接続を試みる
- 端末の情報と裏口の状態を、攻撃者のサーバー(ポート8099の
/beacon)へ送る
一方でCursorは、次の点も説明している。
- 攻撃者のサーバーは、ホスティング会社と協力して停止させた。リバースシェルも情報送信も、今は機能しない
- PCのSSHサービスを有効にするには管理者権限が必要で、多くのmacOS・Windowsでは改ざん版にその権限がない。そうした端末ではこの手順が失敗し、攻撃者はトンネル経由でログインできなかった。ただし、鍵の追加・仕掛けの設置・情報の送信は行われるため、対処はどの端末でも必要
- 今回の分析は見つかった改ざん版(2.1.312・2.1.313)についてのもので、ほかの版や公式の配布に影響した証拠はない
影響を受けるのは誰か
- 対象:CursorのVS Code拡張マーケットプレイスから、上の期間に、macOSまたはWindowsでAnthropic.claude-code 2.1.312または2.1.313をインストール、またはそのどちらかへ更新した人(最大5,000人。Cursorが直接連絡)
- 対象外:cursor.com/marketplaceから入れたほかの拡張機能。Cursorはほかの拡張が改ざんされていないことを確認したとしている。公式Xでは、Grok BotやGrokなど同社のほかの製品にも影響はないとしている
影響を受けたか確かめる方法
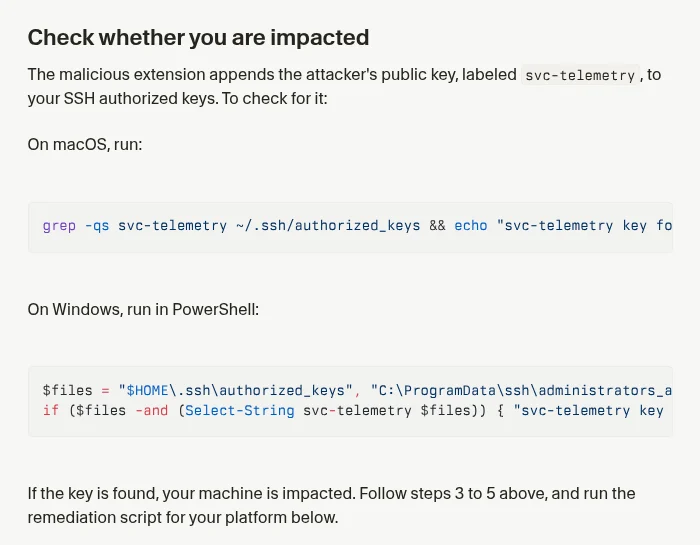
改ざん版は、svc-telemetryという名前の付いた攻撃者の公開鍵を、SSHのauthorized_keysに書き足す。Cursorは、この鍵があるかどうかで確かめる方法を公開している。
- macOS:ターミナルで次を実行する。
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted" - Windows:PowerShellで次を実行する。
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" } - 「svc-telemetry key found」と出たら影響を受けている。「No key found; machine not impacted」なら影響なし
今すぐやること
CursorでClaude Code拡張を使っている人全員
- Claude Code for VS Codeを2.1.314に更新する(Cursorが全員に依頼)
- 上の「確かめる方法」のコマンドを実行する
鍵が見つかった人
- その端末をネットワークから切り離す(公式の手順では「隔離」)
- Cursorの修復スクリプトを使い、不正な鍵、仕掛け、動いているトンネルを消す。拡張をアンインストールするだけでは足りない(仕掛けは拡張とは別のスクリプトとして残り、動き続ける)
・macOS:remediate-macos.shをダウンロードし、保存したフォルダでbash remediate-macos.shを実行する。管理者(root)ではなく、影響を受けたユーザーで実行
・Windows:remediate-windows.ps1をダウンロードし、「管理者として実行」で開いたPowerShellで、保存したフォルダからpowershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1を実行する
・スクリプトは、何か残っていると0以外の終了コードで終わる - 端末を初期化して作り直すべきかを検討する
- その端末から使えたパスワード、APIキー、トークン、ログイン中のセッションを、別の安全な端末から変更・無効化する。集められたのは環境変数の名前だけだが、裏口を通じて後から認証情報を取られた可能性は否定できない、とCursorは説明している
会社で端末を管理している人
- 端末・ネットワーク・拡張インストールの記録を、下の「見分け方」の項目で検索し、該当する端末を隔離する
- 問い合わせ先:security@cursor.com
改ざん版の見分け方(公式の侵害指標)
Cursorが公開した侵害指標(IoC)のうち、主なものをまとめた。IPアドレスは誤ってアクセスしないよう、公式と同じく[.]で区切っている。
| 種類 | 内容 |
|---|---|
| 拡張のフォルダ | 2.1.312・2.1.313のClaude Code拡張のフォルダ(macOS・Windowsとも)。中のextension.jsに134[.]209[.]82[.]225とsvc-telemetryが含まれる。改ざんされたextension.jsのSHA-256はecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15 |
| VSIXのSHA-256(2.1.312) | darwin-arm64:fcbb327e38e61c4fec795e0d0591f52cd1014b813d20a5912104953c3a17c364win32-x64: 3de1722901165769893bef57c72594e9a54459faa23f3091b136b79966edd081 |
| VSIXのSHA-256(2.1.313) | darwin-arm64:80402fdcad8799285fd93044976973ca000da7995fb93363f819bb8e4f84ee6cwin32-x64: 6786ec90cbd45949695bd7805c9fbb26cfc91bc5fc897de0183d9bcb9cb21731 |
| 通信先 | 134[.]209[.]82[.]225(SSHはTCP 22、tunnel@ユーザー)、HTTP POSTで:8099/beacon。ループバック(127[.]0[.]0[.]1:8099/beacon)への送信も試みる。ifconfig.me・api.ipify.orgへのアクセスはIP確認用の正規サービスで、それだけでは指標にならない |
| SSH鍵 | コメントsvc-telemetryのssh-ed25519鍵。指紋SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk(トンネル用の鍵はSHA256:KOAU57+ZG6u3MG4WwzPzPX2O5YEe9qdOC1Bl+6MVyDQ) |
| macOSのファイル | ~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_+16進10桁、~/Library/LaunchAgents/com.apple.sysmond.plist(ラベルcom.apple.sysmond) |
| Windowsのファイル | %USERPROFILE%\.config\smt.cmd、%USERPROFILE%\.config\smtk、%TEMP%\.stk_+16進10桁、タスクSysMon、スタートアップのsysmon.cmd |
| コマンド | ssh -N -R '*:0:localhost:22'、autossh -M 0、schtasks /create /tn SysMon、systemsetup -setremotelogin on、Add-WindowsCapability -Online -Name OpenSSH.Server~~~~0.0.1.0 |
Cursorの対応
- 見つけた時点で改ざん版をマーケットプレイスから削除し、配布を止めた。念のため、マーケットプレイス全体もいったん停止した
- アクセス記録を調べ、ほかの拡張は改ざんされていないことを確認した
- 鍵を入れ替え、マーケットプレイスを作り直して再開した
- ホスティング会社と協力して、攻撃者のサーバーを停止させた
Anthropic側の状況
日本時間10月30日17時台の時点で、Anthropicからこの件についての公式発表は見当たらない。その後、AnthropicのFelix Rieseberg氏(技術スタッフ)が日本時間10月30日23時すぎにXで、「Anthropicのシステムや社員のPCが侵害されたのではなく、何者かがCursorのマーケットプレイスへのアクセスを使い、Anthropicが作っても公開してもいない改ざん版を載せた」と説明した(本人のX投稿)。同社でセキュリティを担当するDavid Dworken氏もHacker Newsで、2.1.313はOpen VSX・VS Code Marketplace・Anthropicの公式の配布先のどこにも出しておらず、区別しやすいよう次の版を2.1.314にしたと書き込んでいる(本人のコメント)。いずれも社員個人の説明で、会社としての公式発表ではない。Claude Codeの公式Changelogには2.1.314の変更点が載っているが、今回の件には触れていない。公式の配布先の公開記録では、Open VSX・VS Code Marketplace・npmとも、2.1.312の次は2.1.314で、2.1.313は見当たらない。2.1.314は日本時間10月30日の9時12分(npm)〜10時20分ごろ(VS Code Marketplace)に公開されている。なお、Cursorの更新後の告知では、Cursorのマーケットプレイスで配布された2.1.312も改ざん版だったとしている。
出典
- Cursor公式ブログ「Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace」(2026年10月29日、10月30日更新)
- Cursor公式X(@cursor_ai)の投稿(日本時間2026年10月30日16時46分)
- Felix Rieseberg氏(Anthropic)のX投稿(日本時間2026年10月30日23時8分)
- David Dworken氏(Anthropic)のHacker Newsコメント(米国時間2026年10月30日)
- Claude Code公式Changelog(2.1.314)
- Claude Code for VS Code(VS Code Marketplace)
- Claude Code for VS Code(Open VSX)
- Cursor公式ブログ「An update on our recent security incident」(2026年11月13日)
- Cursor公式X(@cursor_ai)の投稿(日本時間2026年11月14日10時13分)