
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
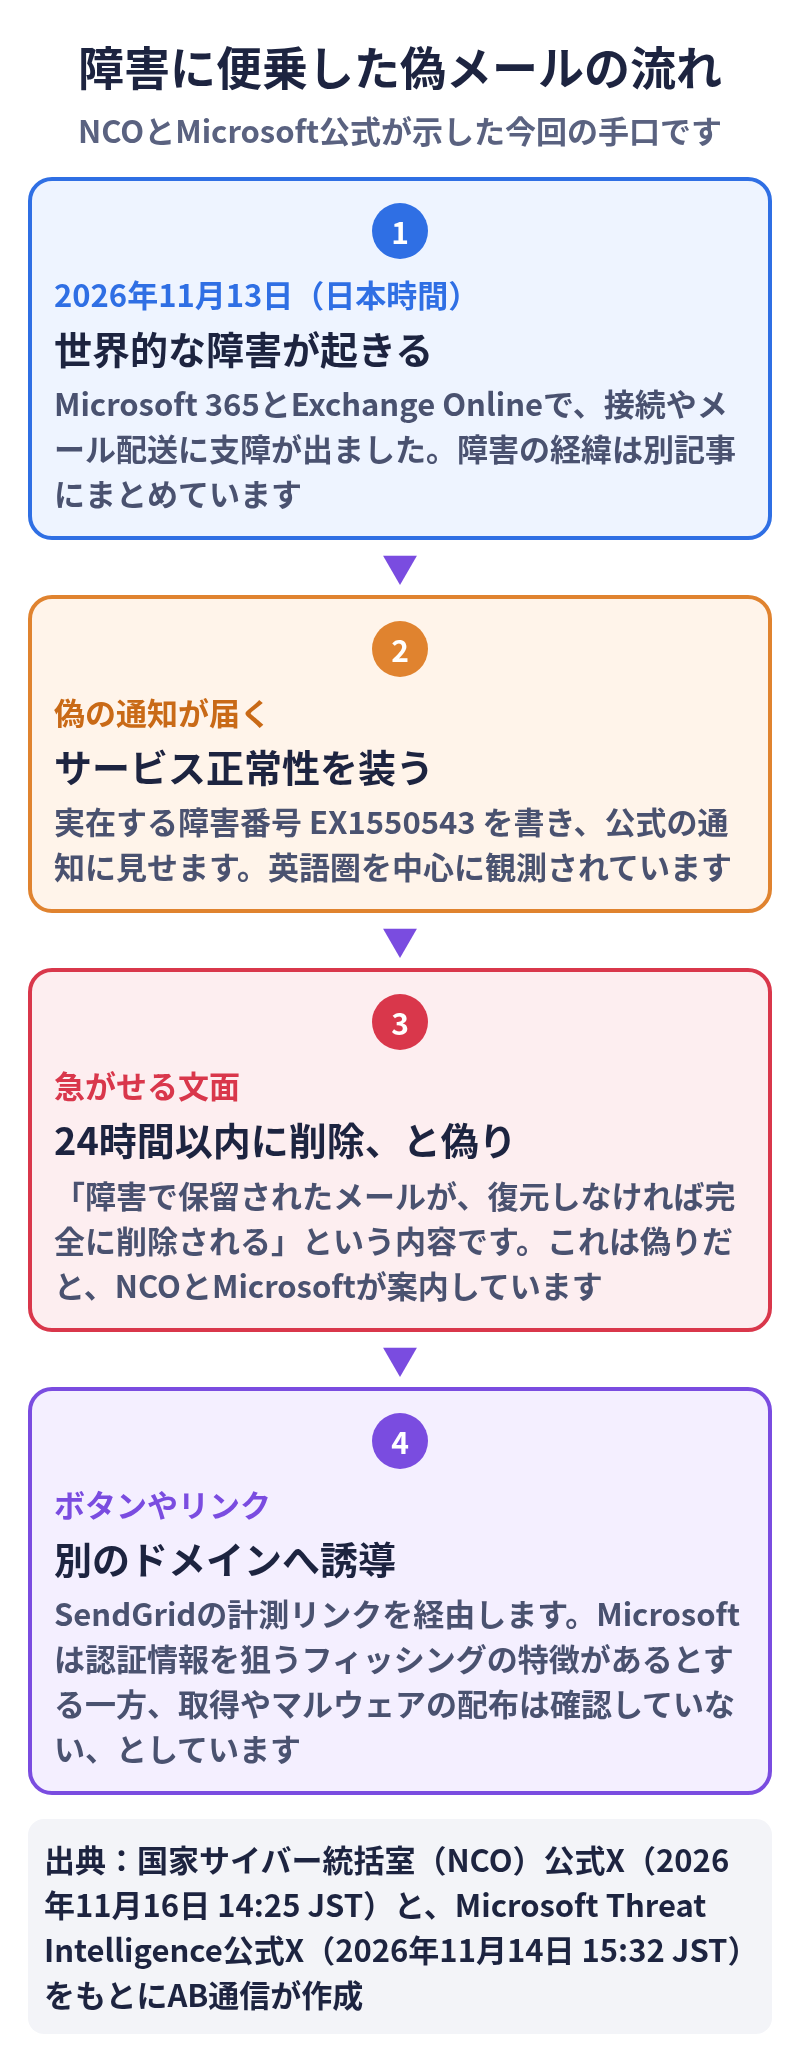
- 国家サイバー統括室(NCO)は、日本時間2026年11月16日14時25分、11月13日のMicrosoft 365およびExchange Onlineの世界規模の障害に便乗したフィッシングメールが、英語圏を中心に観測されていると注意を呼びかけました
- 偽メールは、「障害によって保留されたメールが24時間以内に完全削除される」と偽り、悪意あるリンクへ誘導します
- Microsoft Threat Intelligenceは、11月12日(米国時間)の障害を口実にした、進行中のキャンペーンを観測したと、11月14日15時32分(日本時間)に公式Xで公表しました。一部のメールは、復元しなければ保留中のメールを24時間以内に削除する、と偽っています
- 件名は「Outage -」のあとに6文字のコードが続く、とMicrosoftは示しています。実在する障害番号 EX1550543 も使われています。番号が実在しても、差出人やリンクの正しさにはなりません
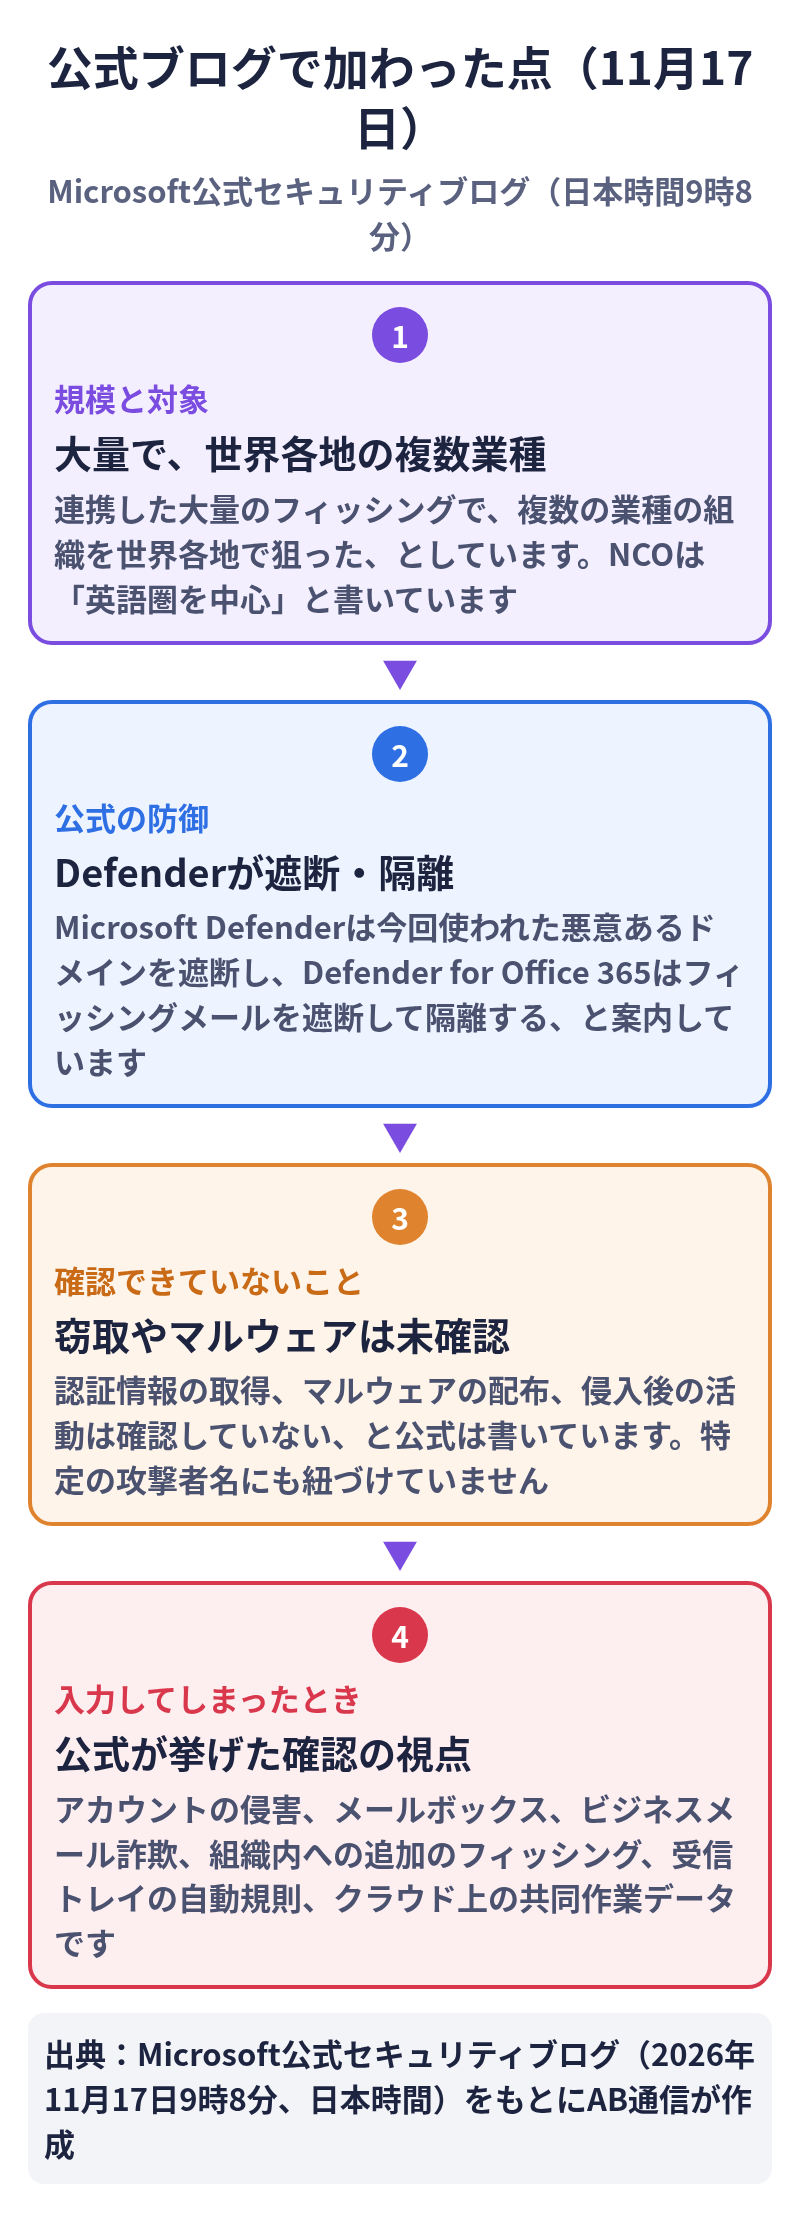
- Microsoftは日本時間2026年11月17日9時8分、公式セキュリティブログで詳細な分析を公表しました。複数の業種、世界各地の組織を狙った、大量の連携したキャンペーンだった、としています。公式Xでも同日9時17分と9時23分に案内しています
- Microsoftは、認証情報を狙うフィッシングの特徴があるとする一方、認証情報の取得、マルウェアの配布、侵入後の活動は確認していない、としています。Microsoft Defenderは今回使われた悪意あるドメインを遮断し、Microsoft Defender for Office 365はフィッシングメールを遮断・隔離する、と公式は書いています。リンクやボタンは開かず、障害の確認はMicrosoft 365管理センターで行ってください
何が起きているか
日本時間2026年11月13日未明から、Microsoft 365の複数のサービスに接続しにくい障害が起きていました。Exchange Onlineの障害番号は EX1550543 です。障害そのものの経緯と公式の続報は、Microsoft 365、複数サービスの接続障害は解消(続報)にまとめています。
この障害に便乗したフィッシングメールについて、国家サイバー統括室(NCO)の公式Xアカウント「国家サイバー統括室(注意・警戒情報)」(@cyber_forecast)は、2026年11月16日14時25分(日本時間)に次のように注意を呼びかけました。
「11月13日に発生したMicrosoft 365およびExchange Onlineの世界規模のサービス障害に便乗し、『障害によって保留されたメールが24時間以内に完全削除される』と偽り、悪意あるリンクへ誘導するフィッシングメールが英語圏を中心に観測されておりますので、ご注意ください。」
先立つ11月14日15時32分(日本時間)、Microsoft Threat Intelligenceの公式X(@MsftSecIntel)は、11月12日のMicrosoft 365のサービス障害を悪用する、進行中のフィッシングを観測した、と公表しています。日付の見え方が違うのは、障害の開始が米国時間11月12日(日本時間では13日未明)だからです。
Microsoftによると、メールはMicrosoft 365のサービス正常性(service health)通知を装い、正規のExchange Online障害番号 EX1550543 を引用しています。11月13日に検知した一部のメールは、障害中に保留されたメッセージが、受信者がクリックして復元しない限り24時間以内に削除される、と偽っていました。
その後、Microsoftは日本時間2026年11月17日9時8分、公式セキュリティブログ「High volume phishing campaign uses Microsoft 365 outage lures to target multiple industry sectors」で、詳細な分析を公表しました。Microsoft Threat Intelligenceの公式X(@MsftSecIntel)も、同日9時17分と9時23分(日本時間)に、このブログを案内しています。
ブログによると、これは11月13日に観測した、連携した大量のフィッシングで、複数の業種の組織を世界各地で狙っていました。件名の型は「Outage –」のあとに無作為な文字列が続く形です。公式の例は「Outage – aF7vG6」です。表示名は、組織を思わせる3文字の接頭辞のあとに「Outage Notification」または「Service Health」を付ける、としています。例として「MSF Outage Notification」「AMZ Service Health」が示されています。ある本文の例では、11月12日のExchange Onlineの障害に触れ、障害のあとにメール4通が保留されたとし、「RESTORE MESSAGES」(メッセージを復元する)ボタンで急かしていました。
送信元ドメインと転送先は、11月14日の公式Xで示された内容と一致します。moments-notice[.]com、planetmaison[.]com、newbooker[.]com から、受信者ごとに異なる計測用リンクを経て、reallifeaccounting[.]com または reallifeaccounting[.]com/themelist0.html へ誘導する例が複数あった、としています。観測した範囲はリンクを踏ませる型で、QRコードや、メール本体以外の添付、実行ファイルなどのマルウェアの配布は確認できなかった、と公式は書いています。最終画面のソースや、認証情報の入力欄、送信の記録、侵入後の活動は把握できておらず、特定の攻撃者名やマルウェア家系には紐づけていない、とも説明しています。
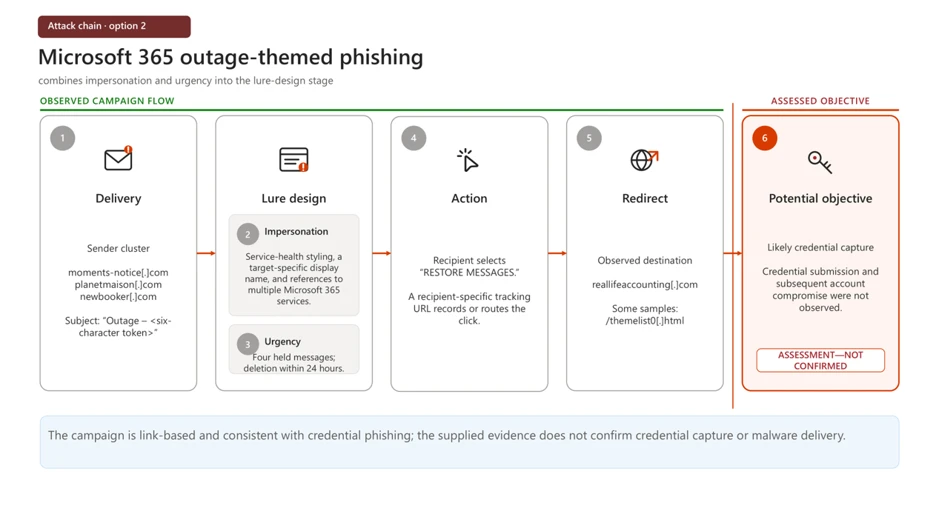
公式ブログのFigure 2は、観測されたキャンペーンの流れを示しています。配信、文面(なりすましと緊急性)、ボタンの操作、転送先までが観測され、認証情報の取得などは「確認していない」と分けて書かれています。
公式が示した具体例です
今回の障害に便乗した事例として、公式またはセキュリティベンダーの一次情報で確認できたものを、次の表にまとめます。件名や数字は、出典に書かれたとおりです。誘導先のドメインは、誤って開かないよう、公式と同じく「[.]」で区切って示します。
| 事例 | 時期 | 件名・文面の特徴 | 誘導先 | 狙い | 出典 |
|---|---|---|---|---|---|
| 保留メールの削除を装う | 2026年11月13日にMicrosoftが一部を検知。NCOは16日に注意。Microsoftは17日に公式ブログで詳細分析を公表 | 件名は「Outage -」のあとに6文字のコード。差出人の表示名は、組織ごとの接頭辞のあとに「Outage Notification」または「Service Health」。本文は障害番号 EX1550543 を出し、「保留メールを24時間以内に削除する」と偽る | 送信元ドメインは moments-notice[.]com、planetmaison[.]com、newbooker[.]com。受信者ごとに異なるSendGridの計測リンクを経て、reallifeaccounting[.]com(観測された経路の例は /themelist0.html)へ転送 | Microsoftは、認証情報を狙うフィッシングの特徴があるとする一方、取得やマルウェアの配布は確認していない、としています | NCO公式X、Microsoft Threat Intelligence公式X、Microsoft公式セキュリティブログ(11月17日) |
| 同じ障害を口実にした、別テーマの偽通知 | 2026年11月12日の障害から数時間以内にMimecastが観測。14日に公式ブログで公表 | 件名は「Outage -」のほか、「Restore –」「Strengthen-Security」など。表示名は「Service Health」「Health Status」「Mail-Restore-Auth」。本文は「アカウントでセキュリティ上の問題が1件見つかった」とし、「Take action」ボタンを置く。見出しに、置き換えられなかった「DOMAIN」という文字列が残る例もあります | ボタン先はSendGridの計測リンク。観測例は url7489[.]newbooker[.]com と u118254266[.]ct[.]sendgrid[.]net。最終的な表示先のドメインは、このブログには書かれていません | 受信者にボタンを押させること。Mimecastは、同社の製品ではこのキャンペーンのリンクを遮断している、としています | Mimecast公式ブログ(2026年11月14日) |
| 大規模障害に便乗する手口の先例 | 2024年7月19日(CrowdStrikeの更新に起因する世界的なIT障害の当日) | CISAは、脅威者がこの障害を悪用したフィッシングなどの悪意ある活動を観測した、と記しています。英NCSCも、この障害に言及するフィッシングの増加をすでに観測した、と警告しました。両機関のこの発表には、具体的な件名や誘導先は書かれていません | この2つの公式発表には、個別の誘導先は示されていません | 公式発表は、正規の案内以外の指示に従わず、不審なメールやリンクを開かないよう求めています | CISA公式アラート、英NCSC公式声明(いずれも2024年7月19日) |
事例1:保留メールが24時間以内に削除される、と偽る
NCOが注意した「24時間以内に完全削除される」という偽りは、Microsoftが11月13日に検知した一部のメールと同じ筋の話です。Microsoft Threat Intelligenceは、件名の型を「Outage – [six-character code]」(「Outage -」のあとに6文字のコード)と示し、差出人の表示名は、組織ごとの接頭辞のあとに「Outage Notification」または「Service Health」が続く、としています。
送信に使われていたドメインとして、Microsoftは moments-notice[.]com、planetmaison[.]com、newbooker[.]com の3つを挙げています。本文のリンクは、受信者ごとに異なるSendGridのクリック計測を使い、reallifeaccounting[.]com へ転送されていました。観測された経路の例として、/themelist0.html が示されています。
似たメールは、米国の複数の業種の組織を対象にしていた、とMicrosoftは書いています。活動は認証情報を狙うフィッシングの特徴と一致する一方、認証情報の取得とマルウェアの配布は確認していない、とも明記しています。
Microsoftは、同じスレッドの11月15日7時14分(日本時間)の投稿で、Microsoft Defenderがこのキャンペーンで使われた悪意あるドメインを遮断し、Microsoft Defender for Office 365がフィッシングメールを遮断・隔離する、と追記しています。
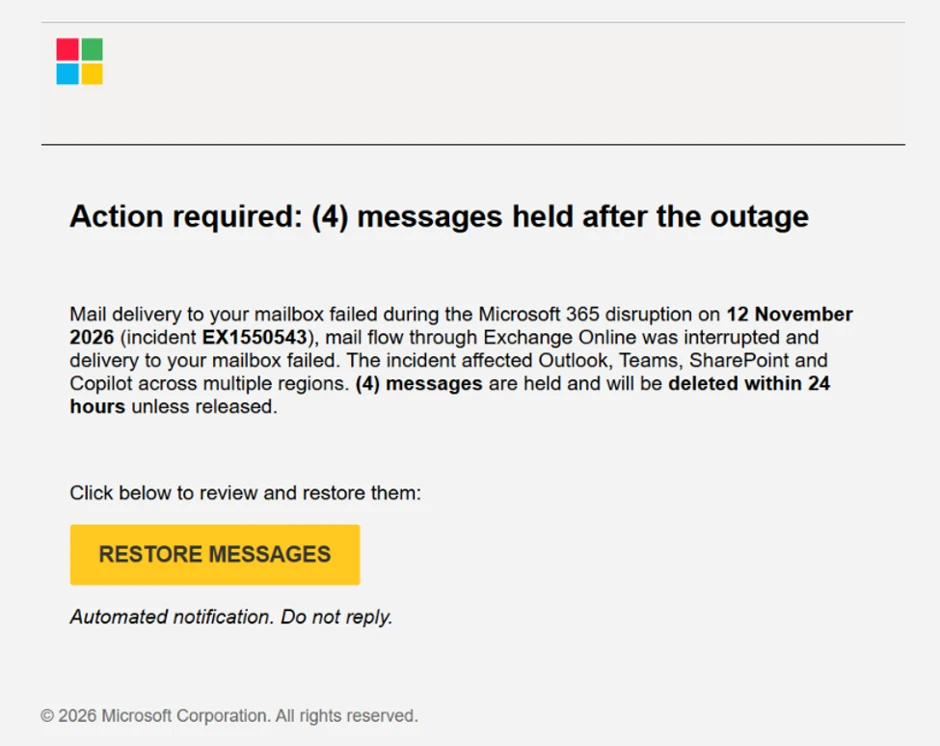
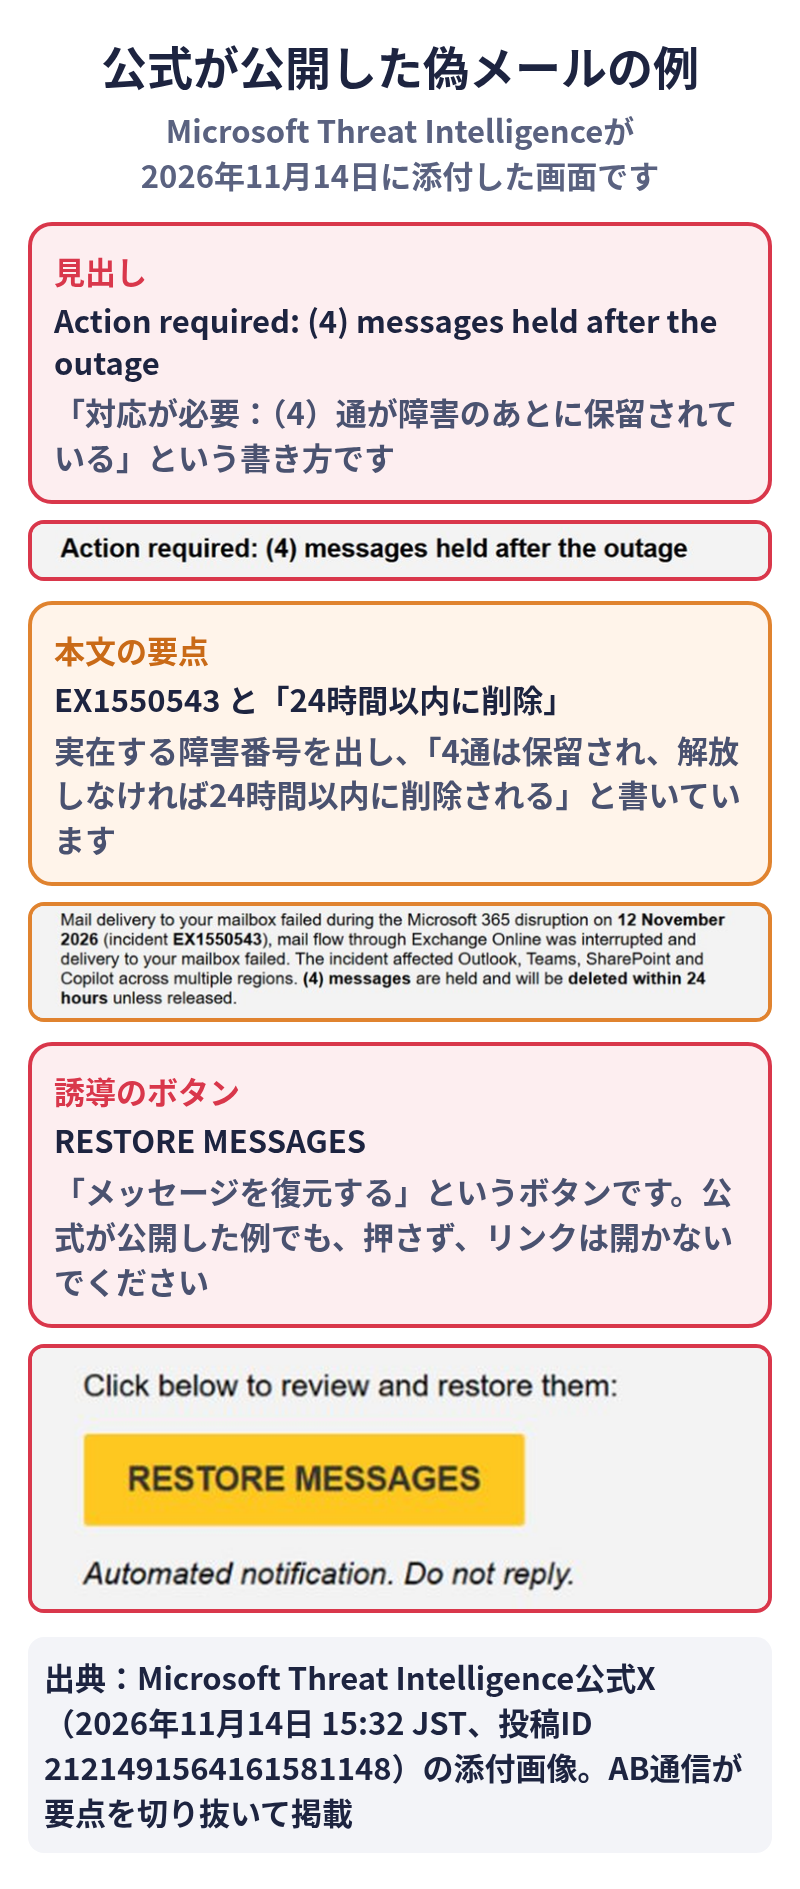
公式Xには、偽メールの画面も添付されています。見出しは「Action required: (4) messages held after the outage」(対応が必要:(4)通が障害のあとに保留されている)です。本文は、2026年11月12日のMicrosoft 365の障害(障害番号 EX1550543)でExchange Onlineのメールの流れが途切れ、メールボックスへの配送に失敗した、としています。影響したサービスとして、Outlook、Teams、SharePoint、Copilot を挙げ、「(4)通が保留され、解放しなければ24時間以内に削除される」と書いたうえで、「RESTORE MESSAGES」(メッセージを復元する)という黄色いボタンへ誘導しています。
Microsoft公式セキュリティブログのFigure 1にも、同じ型の偽メールの例が掲載されています。これは偽メールの例であり、ボタンは押さないでください。
セキュリティベンダーのField Effectは、2026年11月13日の公式ブログで、自社の解析サービスが、この型の認証情報を狙うメールを検知した、と書いています。件名は「Outage -」のあとに無作為な6文字、本文は4通が保留され24時間以内に削除されると脅し、「RESTORE MESSAGES」ボタンが認証情報を集めるページへつながる、としています。4通という数やボタンの文言は、Microsoftが公開した画面と一致します。
Mimecastも、2026年11月14日の公式ブログで、同じ「保留メッセージ」のテーマを観測した、と書いています。件名の末尾の無作為な文字列について、同社が見た保留メッセージの例では20文字だった、としています。Microsoftが示した「6文字」とは長さが違います。どちらも公式の観測結果なので、ここでは出典ごとに分けて記します。
事例2:「セキュリティ上の問題が見つかった」と装う
Mimecastの同じ公式ブログは、11月12日の障害から数時間以内に、障害を口実にした偽のサービス通知を観測し始めた、としています。保留メッセージのテーマとは別に、「セキュリティ上の問題が見つかった」というテーマもあった、と書いています。
このテーマでは、見出しに「DOMAIN Support-Desk」と出る例があり、「アカウントでセキュリティ上の問題が1件見つかった」としたうえで、「Take action」(対処する)ボタンを置いています。「DOMAIN」は、本来は組織名などに置き換わるはずの文字列が、そのまま残ったものとMimecastは説明しています。件名は「Outage -」のほか、「Restore –」「Strengthen-Security」から始まるものもあった、としています。セキュリティ上の問題の例では、件名末尾の無作為な文字列は16文字だった、とも書かれています。
ボタンの先は、どちらもSendGridのクリック計測でした。観測例として、送信者が管理する計測用ホスト url7489[.]newbooker[.]com と、SendGrid標準の u118254266[.]ct[.]sendgrid[.]net が示されています。表示だけを見ても最終的な行き先は分からない、とMimecastは書いており、最終ドメインはブログ本文には出ていません。Microsoftが挙げた転送先 reallifeaccounting[.]com と、この第2テーマが同じ行き先かどうかは、公式資料では確認できませんでした。
先例:2024年7月の世界的なIT障害でも、便乗するフィッシングが公式に指摘されました
大規模な障害の直後に、復旧や確認を装うフィッシングが走る、という型は、今回が初めてではありません。2024年7月19日、CrowdStrikeの更新に起因する世界的なIT障害について、米国のCISAは公式アラートで、脅威者がこの障害を悪用したフィッシングなどの悪意ある活動を観測した、と記し、正規の情報源の案内にだけ従い、フィッシングメールや不審なリンクをクリックしないよう求めました。
同じ日、英国のNCSCも公式声明で、この障害に言及するフィッシングの増加をすでに観測した、と警告しています。対象は組織にも個人にも向かい得る、として、不審なメールやメッセージに注意するよう求めています。
この2つの公式発表には、具体的な件名、文面、誘導先は書かれていません。2026年11月のMicrosoft 365障害で公式が示した件名やドメインとは、別の出来事です。時期を混同しないでください。
見分け方
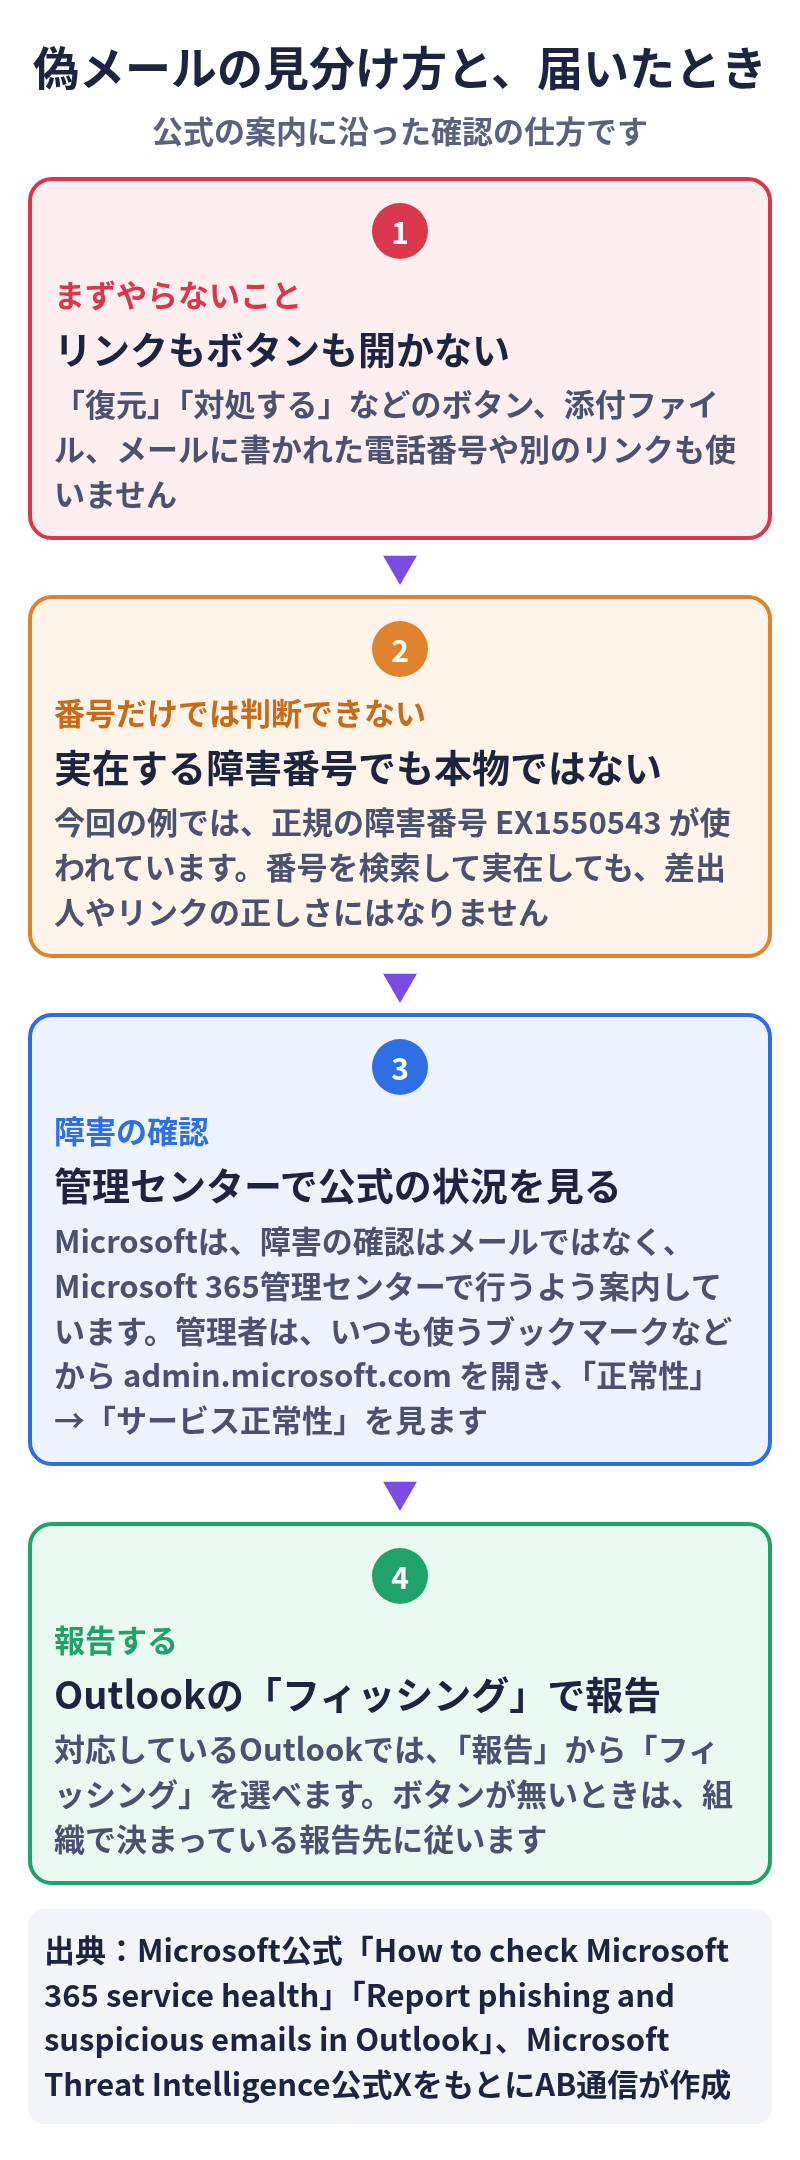
今回の偽メールを見分けるとき、公式の案内から言えるのは、次の点です。
- 実在する障害番号(今回は EX1550543)が書いてあっても、そのメールが公式だという証明にはなりません
- 「24時間以内に削除される」「今すぐ復元する」など、急がせてボタンを押させる文面は、NCOとMicrosoftが偽りだと指摘している内容と重なります
- 差出人の表示名に「Service Health」や「Outage Notification」とあっても、表示名は自由に付けられます
- Microsoft公式の隔離(quarantine)通知の差出人は、初期状態では
Quarantine@messaging.microsoft.comです。組織が差出人を独自に設定している場合は、そのアドレスになります。公式のよくある質問に、この確認方法が書かれています - 障害の有無は、届いたメールのリンクではなく、Microsoft 365管理センターの「サービス正常性」で確認します
届いたときの対処
公式の案内に沿った対処は、次のとおりです。
- 本文のリンクや「復元」「対処する」などのボタンは開かないでください。添付ファイルにも触れません。メールの案内に従ってIDやパスワードを入力したり、覚えのない多要素認証の通知を承認したりしないでください。
- 障害が本当に起きているかは、メールではなく公式の画面で確認します。Microsoft Threat Intelligenceは、サービス障害の確認はMicrosoft 365管理センターで直接行うよう求めています。管理者は、いつも使うブックマークなどから https://admin.microsoft.com を開き、左のメニューの「正常性(Health)」→「サービス正常性(Service health)」を見ます。手順の詳細は、Microsoft公式の「How to check Microsoft 365 service health」にあります。管理センターに入れないときは、同じ公式ページが案内するサービス状況の確認方法や、公式Xの @MSFT365status を使います。一般の利用者は、メールのリンクは使わず、いつも使っている社内の窓口に確認してください。
- 届いたメールは、組織で決まっている方法で報告します。Microsoft公式によると、対応しているOutlookでは、メールを選んで「報告(Report)」から「フィッシング(Report phishing)」を選べます。この操作をすると、そのメールは削除され、組織の報告先やMicrosoft、あるいはその両方へ送られます。報告ボタンの有無や送り先は、組織の設定によって違います。ボタンが見当たらないときは、社内の手順に従ってください。
- 日本国内では、フィッシングメールの情報を集める公的な窓口として、フィッシング対策協議会があります。同協議会は、類似のフィッシングを見つけたときの連絡先として
info@antiphishing.jpを案内しています。これは今回のキャンペーン専用の窓口ではありません。協議会が、この障害便乗の事例を独自に公表したかどうかは、この記事の確認時点では見つけられませんでした。
管理者向けに、Microsoftは、Microsoft Defender for Office 365のThreat Explorerと、Microsoft Defender XDRの高度なハンティング(EmailEvents、EmailUrlInfo、UrlClickEvents)で、不審なメールや埋め込みURL、クリックの有無を調べられる、としています。クリックの記録は、パスワードが盗まれた証拠そのものではありません。Microsoftはまた、Defender for Office 365のSafe Linksが適切に設定されていれば、クリックした時点で悪意あるURLから守る、とも書いています。
11月17日の公式ブログでも、Microsoft Defenderが今回使われた悪意あるドメインを遮断していること、Microsoft Defender for Office 365がフィッシングメールを遮断し、隔離していることを改めて案内しています。セキュリティ担当者は、同製品でメール、URL、クリック、その後の動きを調べられる、としています。ブログには、観測された指標(IOC)や、Microsoft Defender XDR向けの検索の例、緩和策も載っています。詳細は公式ブログを見てください。
公式は、もし認証情報を入力してしまった場合は、アカウントの侵害、メールボックスへのアクセス、ビジネスメール詐欺(BEC)、組織内への追加のフィッシング、受信トレイの自動規則の改ざん、クラウド上の共同作業データへのアクセスを想定して確認するよう求めています。
公式では確認できなかった点
- Microsoftは、11月17日の公式ブログでも、認証情報の取得、マルウェアの配布、侵入後の活動は確認していない、としています。最終画面のソースや入力欄も把握できておらず、特定の攻撃者名には紐づけていません。Field Effectは、自社が検知した例で「RESTORE MESSAGES」ボタンが認証情報を集めるページへつながる、と書いていますが、実際に情報が盗まれたかどうかは、Microsoftの公式発表では確認されていません
- NCOは「英語圏を中心に観測」と書いています。Microsoftの公式ブログは、複数の業種の組織を世界各地で狙った、としています。日本国内で同じ文面のメールが届いているかどうかは、これらの公式発表だけでは分かりません
- Mimecastが見た「セキュリティ上の問題」テーマの最終的な誘導先ドメインは、同社ブログに書かれていません。Microsoftが示した reallifeaccounting[.]com と同じかどうかも、公式資料では確認できませんでした
- CISAと英NCSCの2024年7月19日の発表には、当時のフィッシングの具体的な件名や誘導先は書かれていません
- Microsoft公式の隔離通知について、差出人の初期値は公式のよくある質問で確認できました。一方、件名の定型文までは、確認した公式ページには書かれていませんでした
関連記事(AB通信)
出典
- 国家サイバー統括室(NCO)公式X — 11月13日のMicrosoft 365およびExchange Online障害に便乗したフィッシングへの注意(2026年11月16日14時25分、日本時間)
- Microsoft Threat Intelligence公式X — 障害を悪用するフィッシングキャンペーンの観測(2026年11月14日15時32分、日本時間)と、Defenderによる遮断の追記(2026年11月15日7時14分、日本時間)
- Microsoft公式セキュリティブログ — High volume phishing campaign uses Microsoft 365 outage lures to target multiple industry sectors(公開は2026年11月17日9時8分、日本時間)
- Microsoft Threat Intelligence公式X — 公式ブログの案内(2026年11月17日9時17分、日本時間)と、IOCや緩和策への案内(同日9時23分、日本時間)
- Mimecast公式ブログ — Attackers Exploit the Microsoft 365 Outage with Fake “Held Messages” Lures(2026年11月14日)
- Field Effect公式ブログ — Microsoft 365 outage theme drives credential phishing and support scams(2026年11月13日)
- CISA公式アラート — Widespread IT Outage Due to CrowdStrike Update(2024年7月19日)
- 英NCSC公式声明 — Statement on major IT outage(2024年7月19日)
- Microsoft公式ドキュメント — How to check Microsoft 365 service health(2026年11月16日確認)
- Microsoft公式ドキュメント — Report phishing and suspicious emails in Outlook for admins(2026年11月16日確認)
- Microsoft公式ドキュメント — Quarantined messages FAQ(隔離通知の差出人。2026年11月16日確認)
更新履歴
- 2026年11月16日:初版