
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- Google Threat Intelligence Group(GTIG)は2026年11月16日(日本時間17日)、Mandiantとともに「AI Threat Tracker」を更新しました。攻撃者が、手作業の指示から、複数のAIエージェントが自ら進める枠組みへと移っている、と報告しています
- 修正パッチの差分をAIで調べ、公開済みの弱点(n-day)を短時間で攻撃に使う動きや、人の判断を挟まずに弱点の発見と攻撃を進める枠組みを、今期初めて観測した、としています
- 金銭目的の攻撃者は、侵入先のLLMの認証情報やクラウド資源を盗み、地下の仲介サービス(公式名はLLM Mixers)経由で転売する「LLMJacking」でも利益を得ている、と公式は説明しています
- 同じ日のGoogle公式ブログは、機械の速度で進む攻撃に人の速度では追い切れないとして、防御の仕組み「Google AI Threat Defense」を紹介しています。Geminiなどの基盤モデル、Wiz、CodeMender、Mandiantを組み合わせます
- AI Threat Defenseは、公式の製品ページでは常時稼働の自律的なセキュリティ基盤と説明されています。備え、調査と優先順位、修正、監視の4段階です
何が発表されたか
Google Threat Intelligence Group(GTIG)は2026年11月16日、Mandiantとともに四半期の調査「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold」を公開しました。公式ページの公開日時は、日本時間2026年11月17日7時です。
公式は、攻撃のやり方が、基本的な指示(プロンプト)から、複数のAIエージェントが自律的に動く枠組み、弱点の自動的な悪用、LLMJackingのような別の金銭化へと進み、重要な転換点に達した、と書いています。犯罪、諜報、情報工作のそれぞれで、生成AIを使って攻撃の時間を縮め、規模を広げ、複数段階の侵入を機械の速度で進めている、としています。
同じ日、Googleの公式ブログ「The era of autonomous attacks has arrived」は、攻撃者が自律的なLLMの枠組みでソフトウェアの更新を継続的に調べ、何が直されたかを把握し、攻撃を組み立てている、と報告を紹介しています。防御を人の速度のままでは追い切れないとして、Google AI Threat Defenseを案内しています。
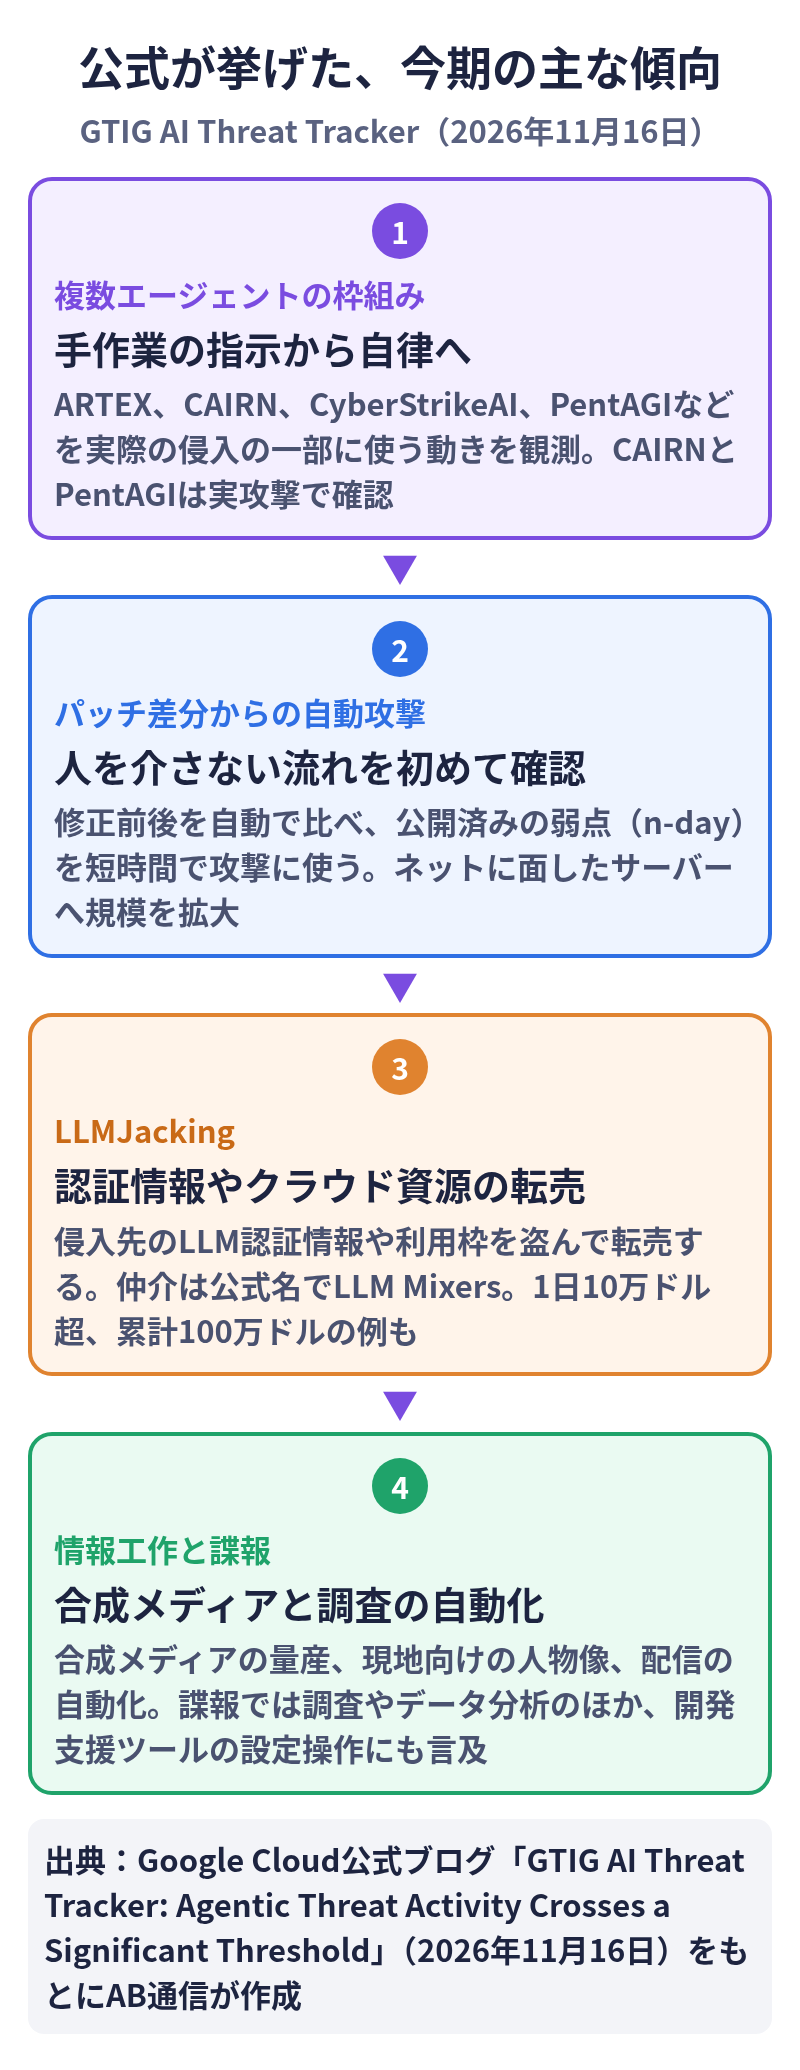
公式が挙げた、今期の主な傾向です
報告の要旨では、直近の四半期の傾向を次のように整理しています。
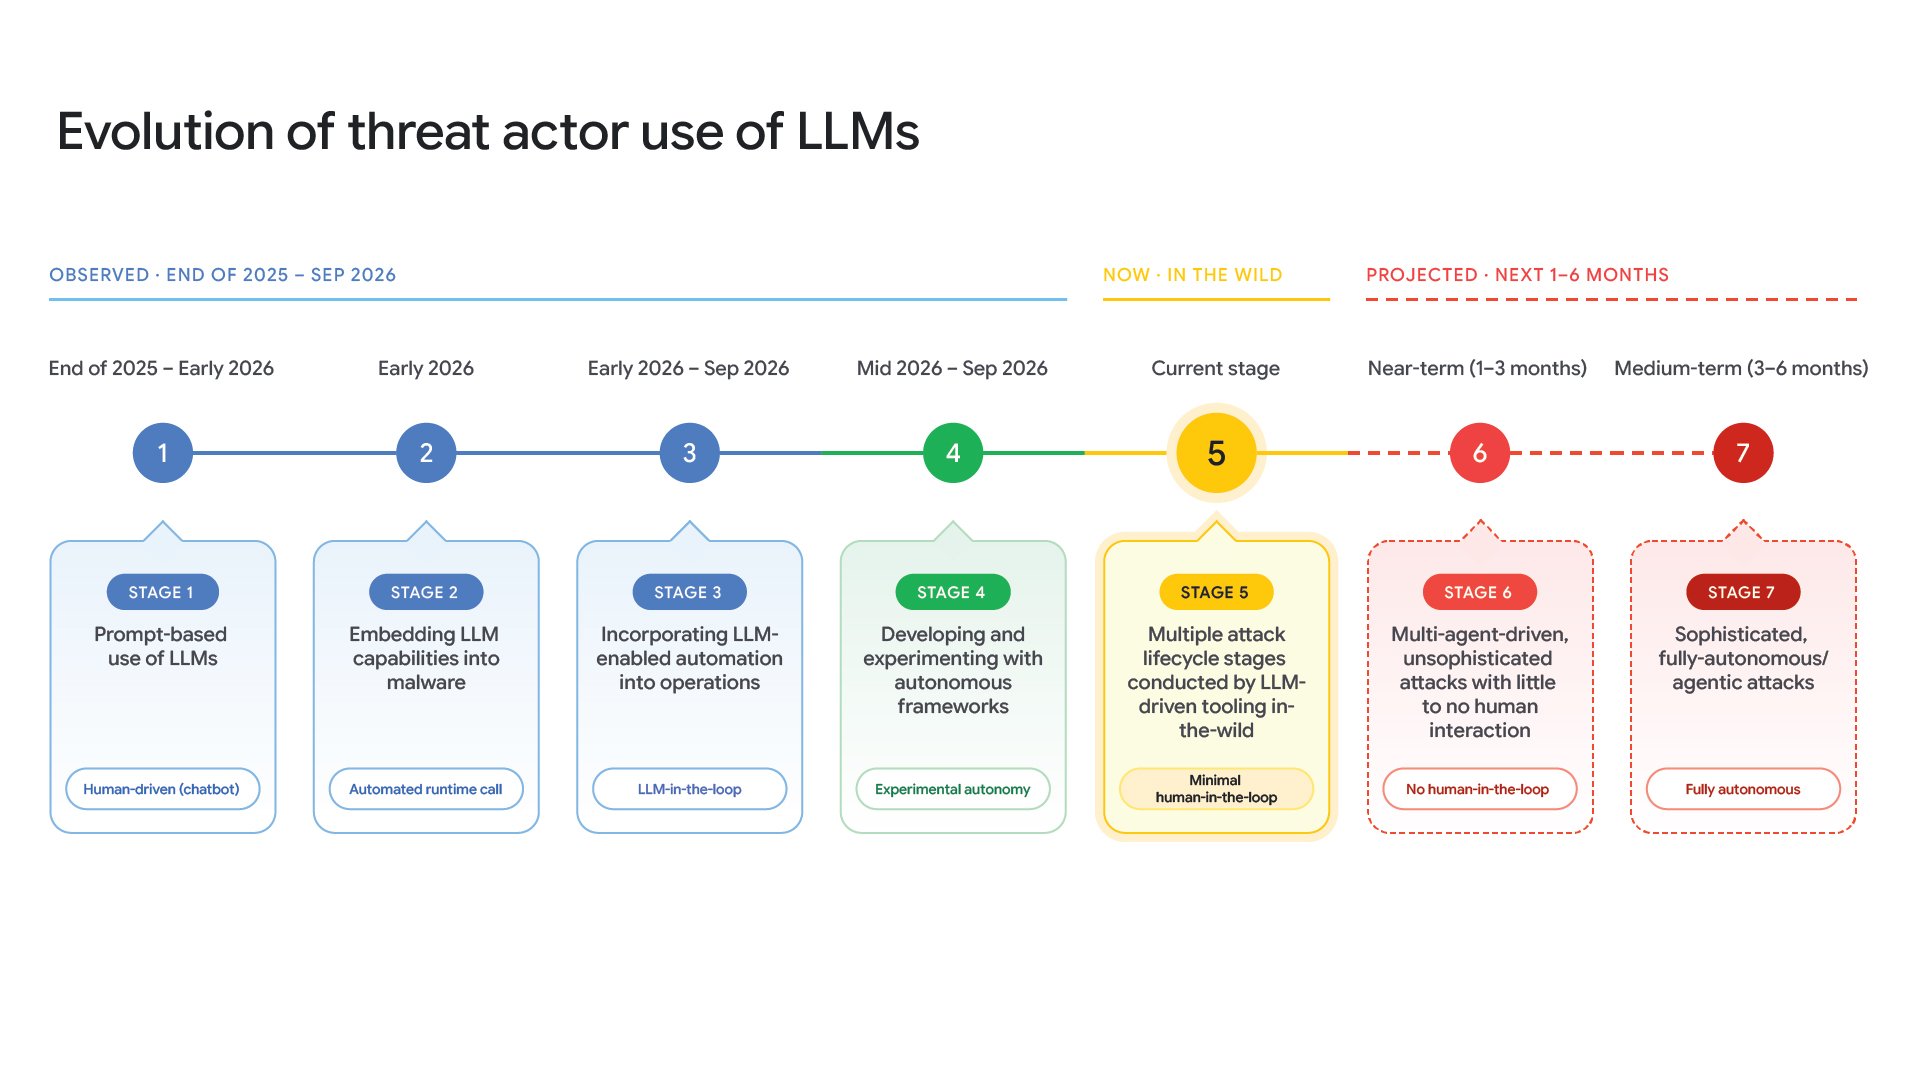
公式報告のFigure 2「Evolution of threat actor use of LLMs」は、攻撃者が大規模言語モデルをどう使ってきたかの段階を示しています。観測された段階に加え、図には「PROJECTED · NEXT 1–6 MONTHS」(今後1〜6か月の見通し)として、より自律的な段階も描かれています。この見通しの期限は、報告の本文には出ていません。
複数のAIエージェントが自ら進める枠組み
公式は、これまでの四半期調査では、こうした自律的な能力への関心が芽生えた段階だった、としたうえで、今回は複数の攻撃者が、公開されている侵入テスト用の枠組みを、実際の侵入の一部に使っているのを観測した、と書いています。
名前が挙がっているのは、ARTEX、CAIRN、CyberStrikeAI、PentAGIです。GTIGは、CAIRNとPentAGIが実際の攻撃で使われたこと、CyberStrikeAIとHexStrike AIの試用もあったことを、独自に確認した、としています。侵入の手順そのもの(盗んだ認証情報を使う、修正されていない機器を狙うなど)は従来と同じでも、速度と規模が防御側の新しい課題になっている、と説明しています。
例として、CAIRNが米国の航空宇宙分野の組織に対する侵入で使われたこと、2026年8月下旬から10月上旬に、PentAGIを改変した仕組みがアジアの幅広い組織への偵察や弱点の走査に使われたことを挙げています。公式は、こうした枠組みは参入のハードルが低く、今後も世界の組織を狙うキャンペーンで使われる可能性が高い、と見ています。一方で、いまのところ速度を優先するあまり、追跡しやすい記録が残りやすい、とも書いています。
修正パッチの差分から、攻撃を自動で組み立てる
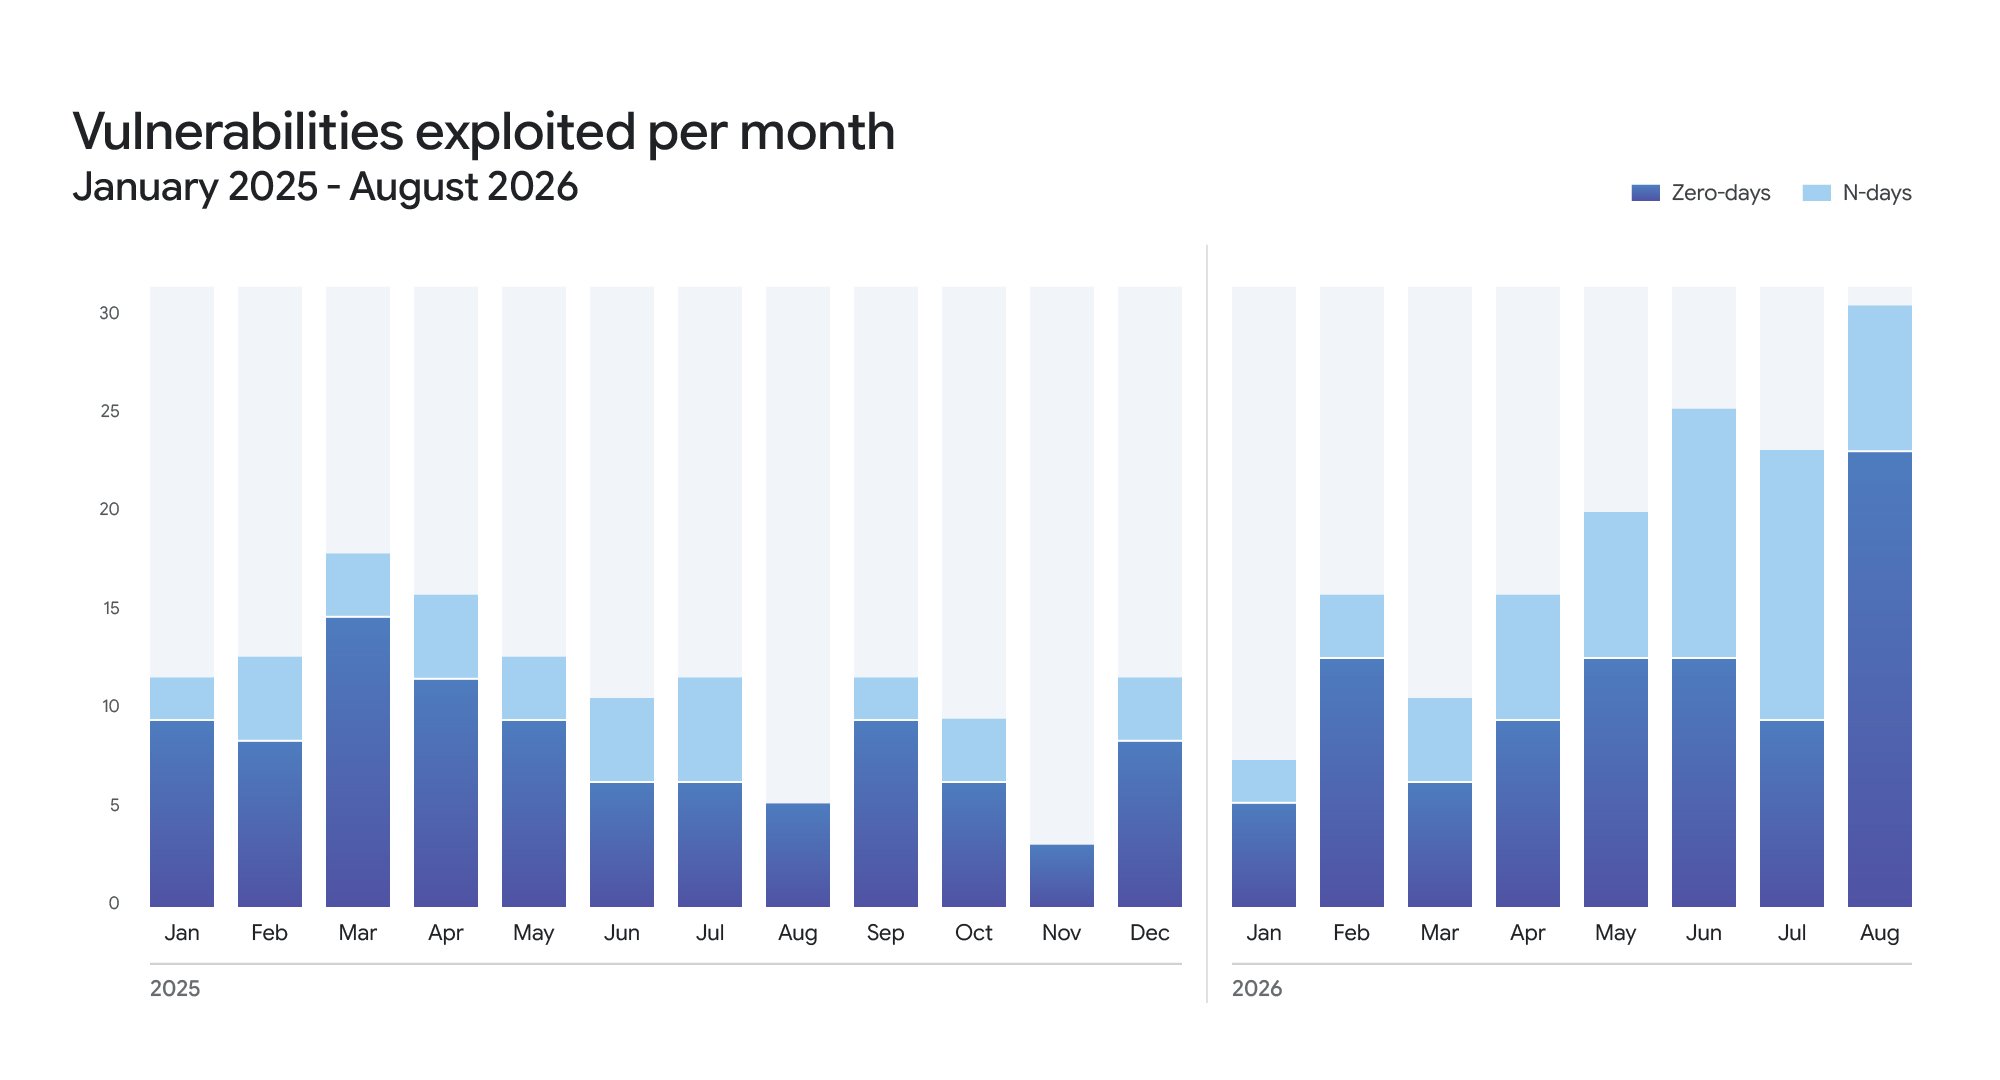
公式は、攻撃者が大規模言語モデル(LLM)やエージェントの枠組みを使い、修正パッチの差分を自動で解析し、すでに公開された弱点(n-day)を短時間で攻撃に使い、インターネットに面したサーバーへ向けた攻撃を、人の判断を挟まずに広げている、と書いています。
今期、GTIGは、弱点の発見と攻撃の実行を、人を介さず進めるLLMの枠組みを初めて確認した、としています。公開された攻撃用のサーバー上で、よく使われるウェブアプリケーションの修正前後を継続的に比べ、攻撃を試みる仕組みを観測した、と説明しています。
公式報告は例として、2026年8月下旬に印刷管理ソフトPaperCutの弱点が悪用された事例も挙げています。公開から短い期間で、多くの組織に対する攻撃が広がった、としています。弱点の内容や攻撃の手順は、この記事では扱いません。公式の報告を参照してください。
公式報告のFigure 3は、2025年1月から2026年8月までに悪用された弱点の件数を、ゼロデイとすでに公開された弱点(n-day)に分けて示しています。
LLMJacking(認証情報やクラウド資源の盗みと転売)
公式は、金銭目的の攻撃者が、侵入した企業環境からLLMの認証情報やクラウド資源を盗み、高性能なAIモデルへのアクセスを、地下の仲介サービス(公式名はLLM Mixers)経由で転売して利益を得ている、と説明しています。
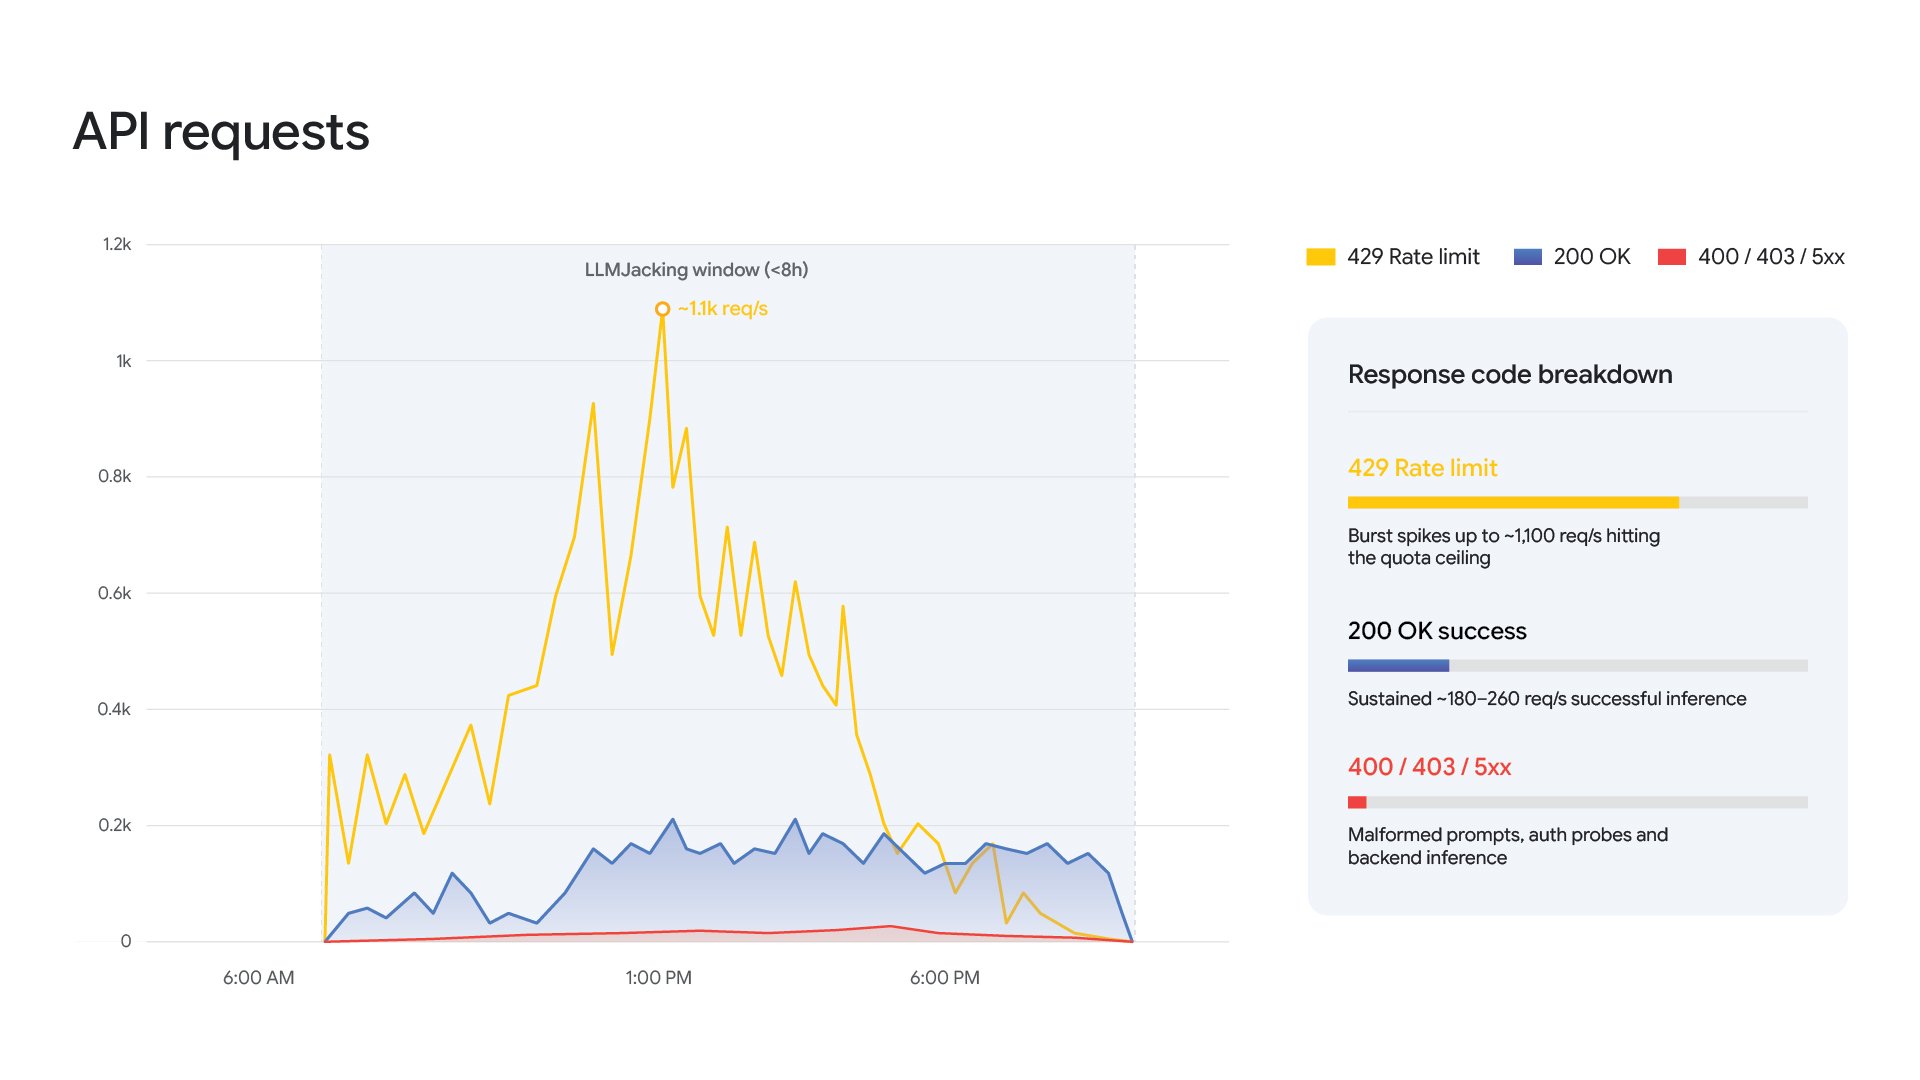
Mandiantは2026年を通じて、侵入先のクラウド計算資源やLLMの利用枠を消費するLLMJackingの事案に対応した、としています。利用料は数時間で急増し得ます。公式によると、1日の不正な請求が10万ドル(約1,500万円)を超えた例があり、深刻な事例では対処までに累計100万ドル(約1億5,000万円)に達したものもありました。円換算は、読者の目安として付しています。
公式報告のFigure 5は、LLMJackingで観測されたAPIリクエストの推移を示しています。
情報工作と諜報での利用
公式は、国家が支援する集団、商業的な「Influence-as-a-Service」(影響工作を請け負うサービス)、偽りの政治的な金銭化ネットワークが、LLMで合成メディアを量産し、現地向けの人物像を作り、複数の場への配信を自動化している、と書いています。諜報目的の集団は、標的の調査やデータの自動分析のほか、自律的な開発支援ツールの設定を操作するといった、サプライチェーン上の新しい経路にも言及しています。
防御側の仕組み「Google AI Threat Defense」
Googleの公式ブログは、機械の速度の脅威に人の速度で向き合うのは現実的ではない、として、Google AI Threat Defenseを紹介しています。Geminiなどの基盤モデル、Wizによる状況の把握と優先順位付け、CodeMenderによる自動的な修正、Mandiantの知見を組み合わせ、攻撃者に悪用される前に弱点を見つけて直す、と説明しています。
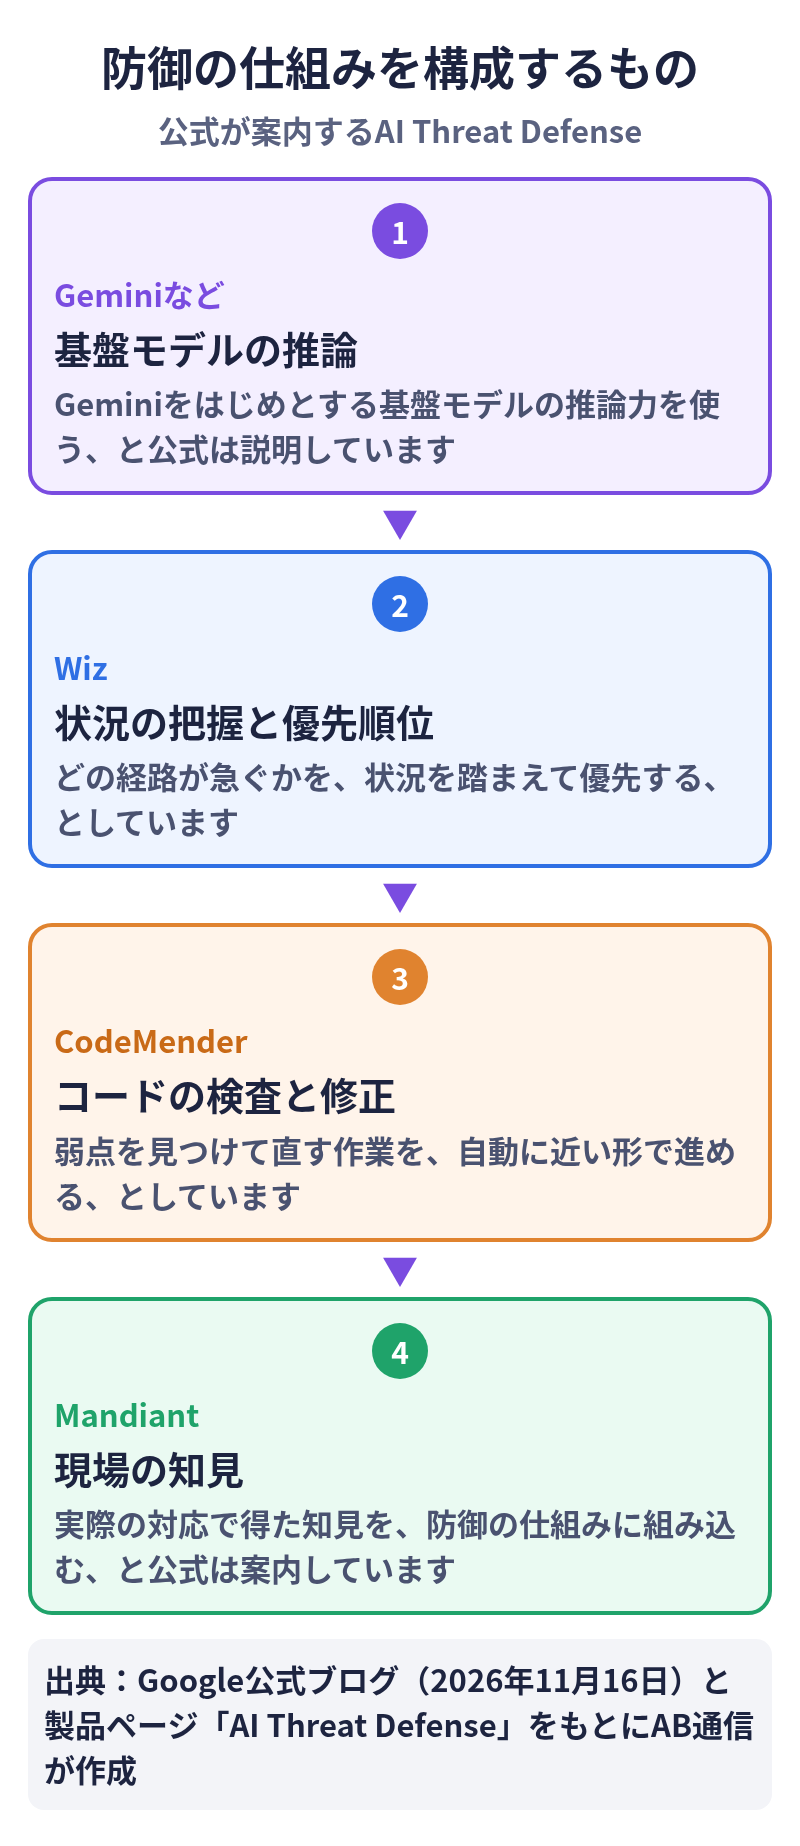
AI Threat Trackerの本文でも、モデルへの対策、脅威インテリジェンス、悪用の抑止に加え、自律的なGoogle AI Threat Defenseの構成とBeyondZeroを使い、企業環境で機械の速度の監視と対応を進める、と書かれています。
公式の製品ページ「AI Threat Defense」では、AIによる攻撃を上回ることを目指す、常時稼働の自律的なセキュリティ基盤、と紹介されています。Google自身の取り組みを踏まえた4段階は、次のとおりです。
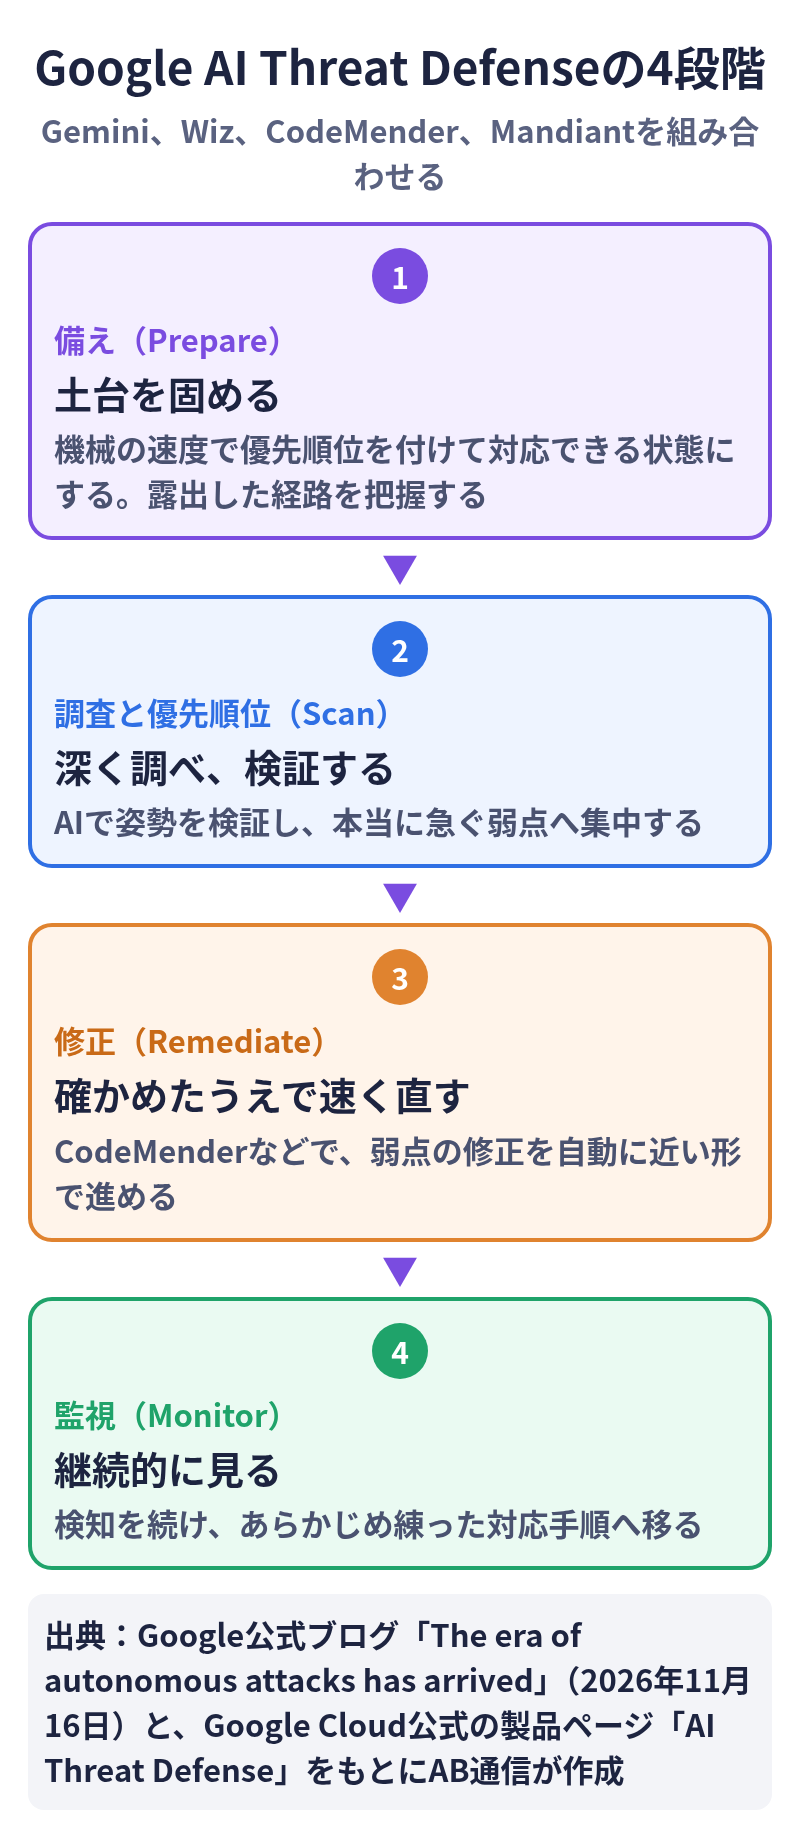
- 備え(Prepare):土台を固め、機械の速度で優先順位を付けて対応できる状態にする
- 調査と優先順位(Scan):状況を深く調べ、AIで姿勢を検証する
- 修正(Remediate):弱点の修正を、確かめたうえで速く進める
- 監視(Monitor):継続的な検知と、あらかじめ練った対応手順へ移る
製品ページによると、WizのRed Agentで攻撃者の振る舞いを模擬し、悪用され得る経路を優先すること、CodeMenderでコードの検査と修正を進めることなどが案内されています。提供条件や料金の詳細は、この記事の確認時点では、製品ページの案内を公式に確認してください。
出典
- Google Cloud公式ブログ — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold(2026年11月16日。公式の公開日時は日本時間11月17日7時)
- Google公式ブログ — The era of autonomous attacks has arrived(2026年11月16日)
- Google Cloud公式 — AI Threat Defense(製品ページ。2026年11月17日確認)
更新履歴
- 2026年11月17日:初版