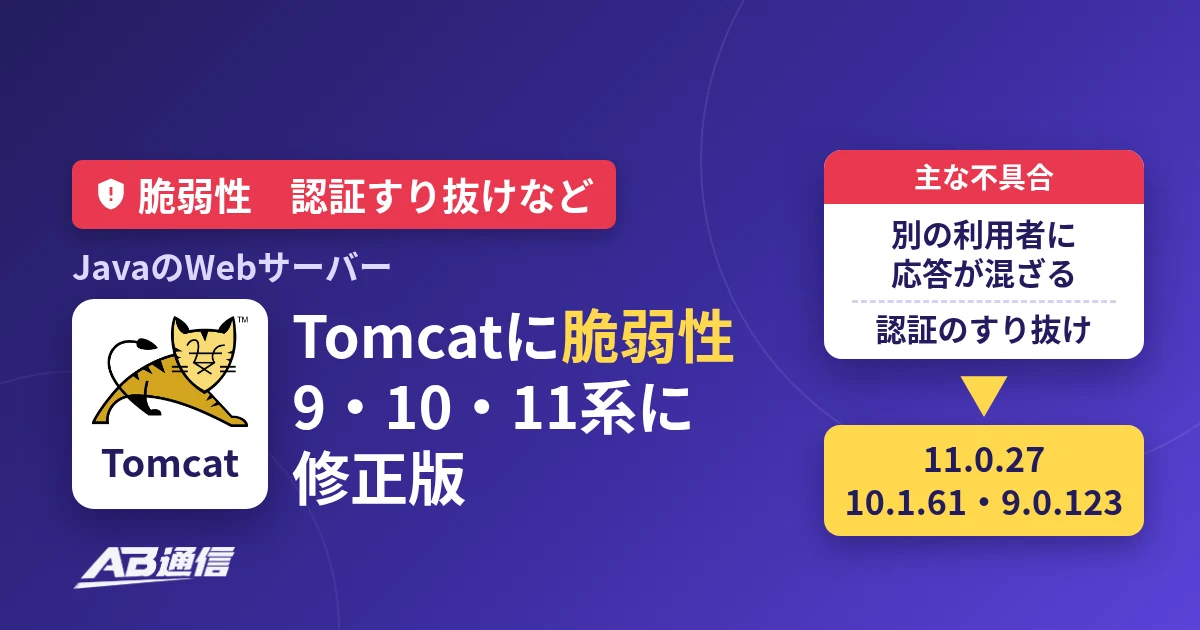
Javaで作ったWebアプリを動かすWebサーバー「Apache Tomcat」の開発チームは2026年10月20日、9系・10.1系・11系で見つかった8件の脆弱性を公表しました。別の利用者に応答が混ざるおそれがあるものや、正しいパスワードなしでログインできてしまうものが含まれ、Tomcatの4段階の深刻度で上から2番目のImportant(重要)が3件、残りの5件はLow(低)です。修正版の11.0.27、10.1.61、9.0.123は、公表より前の10月12日に公開されています。
この記事の要点
- Apache Tomcatの脆弱性8件が、2026年10月20日に公表されました。Tomcatの評価でImportant(重要)が3件、Low(低)が5件です。Critical(緊急)のものはありません。
- Importantの3件は、LDAPと連携したログインで正しいパスワードなしに認証が通ってしまうもの(JNDIRealm)、HTTP/2で別の利用者とリクエストや応答が入れ替わるもの、AJPで次のリクエストに前の応答の一部が混ざるもの(11系のみ)です。
- 修正版は11.0.27、10.1.61、9.0.123で、10月12日に公開済みです。
- サポートが終わった8.5系と7.0系も、一部の脆弱性の影響を受けることがわかっていますが、修正版は出ません。
- Tomcatを使っている人は、使っている版を確かめ、同じ系列の修正版に上げてください。サポートが終わった系列は、サポート中の系列に移しましょう。
何が公表されたか
| 項目 | 内容 |
|---|---|
| 製品 | Apache Tomcat(JavaのWebアプリを動かすWebサーバー) |
| 公表日 | 2026年10月20日(tomcat.apache.orgのセキュリティのページと、告知用のメーリングリスト) |
| 脆弱性の数 | 8件(11系に7件、10.1系に6件、9系に7件) |
| 深刻度 | Important(重要)3件、Low(低)5件。Tomcat独自の4段階(Critical・Important・Moderate・Low)での評価 |
| 修正版 | 11.0.27、10.1.61、9.0.123(いずれも2026年10月12日公開) |
| サポート終了の版 | 8.5.0〜8.5.100と7.0.0〜7.0.109は、CVE-2026-101296とCVE-2026-74049の影響を受けることがわかっている。修正版は出ない |
Tomcatの深刻度の決め方では、Importantは「データが漏れたり、サーバーが使えなくなったりするおそれがあるもの」で、認証で守られているはずのファイルに入れてしまう問題なども含まれます。Criticalは、外からTomcatに好きなコードを実行させられるものを指します。今回の8件には、Criticalのものはありません。
主な脆弱性(Important)
| CVE | 何が起きるか | 起きる条件 | 対象の版 |
|---|---|---|---|
| CVE-2026-101296 | 正しいパスワードなしで認証が通ってしまう | LDAPなどのディレクトリでログインを確かめる「JNDIRealm」を、GSSAPI以外のSASLの認証方式で設定している場合 | 11.0.0-M1〜11.0.26/10.1.0-M1〜10.1.60/9.0.0.M1〜9.0.122(8.5系・7.0系も影響あり) |
| CVE-2026-101356 | 別の利用者とのあいだで、リクエストや応答が入れ替わる | HTTP/2で非同期のサーブレットを使っていて、処理中にエラーが起きたあと | 11.0.22〜11.0.26/10.1.55〜10.1.60/9.0.118〜9.0.122 |
| CVE-2026-103119 | 応答の中身が、同じ接続の次のリクエストに分かれて入る。多くは次のリクエストが失敗するが、前の応答のデータが次のリクエストに漏れるおそれもある | AJPの接続で、大きなデータを非同期(ノンブロッキング)で書き出したとき | 11.0.0-M25〜11.0.26(11系のみ) |
HTTP/2での入れ替わりは、最近の版(11.0.22、10.1.55、9.0.118以降)だけが対象です。AJPは、Apache HTTP Serverなどの前段のサーバーとTomcatをつなぐときに使う通信の方式で、この問題は11系だけにあります。
そのほかの脆弱性(Low)
| CVE | 内容 | 対象の版 |
|---|---|---|
| CVE-2026-93446 | 後片付けの処理が不十分で、TLS 1.3の接続がときどき失敗することがある | 11.0.0-M21〜11.0.26/10.1.25〜10.1.60/9.0.90〜9.0.122 |
| CVE-2026-88041 | HTTP/2で、前のリクエストのトレーラー(後ろに付くヘッダー)の情報が次のリクエストに混ざる | 11.0.0-M23〜11.0.26/10.1.27〜10.1.60/9.0.92〜9.0.122 |
| CVE-2026-80353 | APR/Nativeのコネクターで、Unixドメインソケットを作るときの競合により、権限のないローカルの利用者がソケットにアクセスできる。以前のCVE-2026-65183の修正が、この方式に入っていなかった | 9.0.47〜9.0.122(9系のみ) |
| CVE-2026-74049 | JSPのタグ(JSTLの<c:redirect>)でリダイレクトしても、ページの残りの処理がすぐに止まらない | 11.0.0-M1〜11.0.26/10.1.0-M1〜10.1.60/9.0.0.M1〜9.0.122(8.5系・7.0系も影響あり) |
| CVE-2026-74048 | OpenSSLLifecycleListenerでFIPSモードを設定していて、その有効化に失敗しても、Tomcatがエラーを記録するだけで起動し、FIPSでない方式で動き続ける | 11.0.0-M14〜11.0.26/10.1.22〜10.1.60/9.0.92〜9.0.122 |
8件はいずれも、2026年8月から9月にかけてTomcatのセキュリティチームに報告されたものです。実際に悪用されているかどうかは、Tomcatのセキュリティのページや告知のメールには書かれていません。
対象の版と修正版
| 使っている系列 | この系列の最新版 | すること |
|---|---|---|
| 11.0系 | 11.0.27 | 11.0.26以前なら11.0.27に上げる |
| 10.1系 | 10.1.61 | 10.1.60以前なら10.1.61に上げる |
| 9.0系 | 9.0.123 | 9.0.122以前なら9.0.123に上げる。9.0系のサポートは2027年3月31日で終わると発表されている |
| 10.0系、8.5系、7.0系など | サポート終了 | 修正版は出ない。8.5系と7.0系は、JNDIRealmの問題などの影響を受けることがわかっている。サポート中の系列に移す |
Tomcatの公式サイトによると、いまサポートされているのは11.0系、10.1系、9.0系の3つで、最新版はそれぞれ11.0.27、10.1.61、9.0.123です。10系以降は、使うパッケージの名前がjavax.*からjakarta.*に変わっているため、9系以前から移すときはアプリの修正が必要になることがあります。公式は、移行を手伝うツールを用意しています。
読者がすること
| すること | やり方 |
|---|---|
| 使っているか確かめる | 自社のサーバーでJavaのWebアプリを動かしている場合や、Tomcatを組み込んだ製品を使っている場合が対象。製品に組み込まれているときは、その製品の開発元の案内も確かめる |
| 版を確かめる | Tomcatのbinフォルダにあるversion.sh(Windowsではversion.bat)を実行すると、版が表示される |
| 修正版に上げる | 11.0.27、10.1.61、9.0.123のうち、使っている系列の修正版に上げる |
| 設定を確かめる | JNDIRealmをSASLの認証方式で使っていないか、HTTP/2やAJPを有効にしていないかを確かめ、当てはまるなら優先して上げる |
| サポート終了の版から移す | 8.5系や7.0系などには修正版が出ない。サポート中の系列に移す |
出典
- Apache Tomcat「Apache Tomcat 11 vulnerabilities」
- Apache Tomcat「Apache Tomcat 10 vulnerabilities」
- Apache Tomcat「Apache Tomcat 9 vulnerabilities」
- Apache Tomcat announceメーリングリスト「[SECURITY] CVE-2026-101296 Apache Tomcat – JNDIRealm bind credential validation fails open for non-GSSAPI SASL mechanisms」(2026年10月20日)
- CVE.org「CVE-2026-101296」
- CVE.org「CVE-2026-101356」
- CVE.org「CVE-2026-103119」
- Apache Tomcat「Apache Tomcat Security Impact Levels」
- Apache Tomcat「Which version do I want?」
- Apache Tomcat「Apache Tomcat」(11.0.27・10.1.61・9.0.123の公開のお知らせ、2026年10月12日)