
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
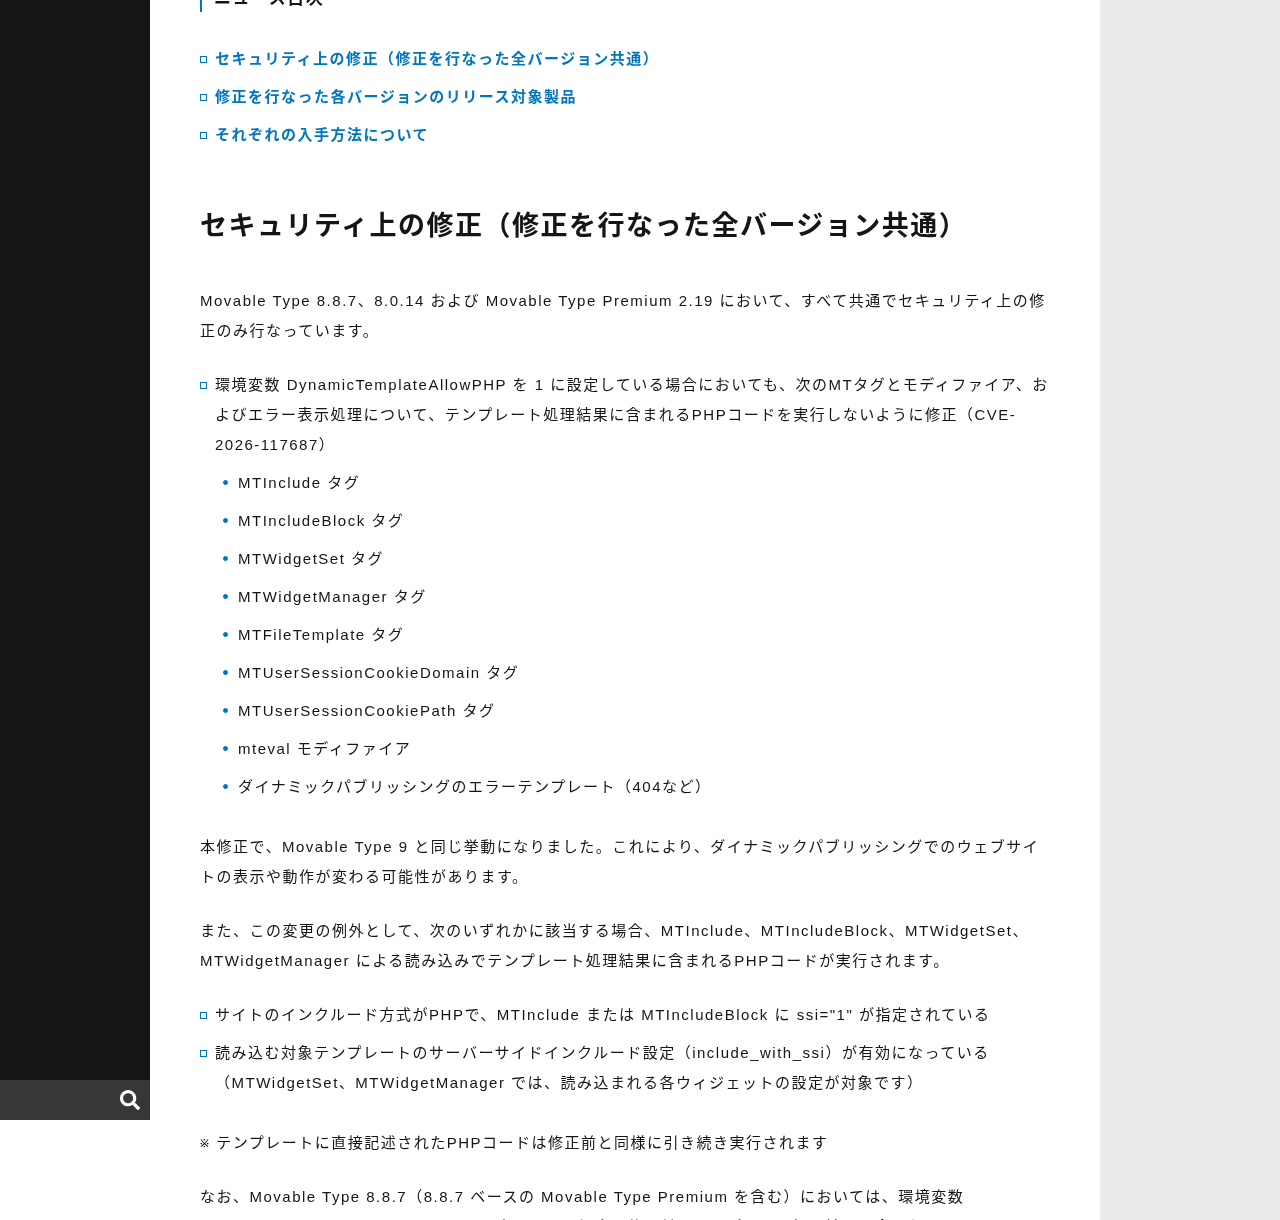
- シックス・アパートは2026年11月11日、Movable Typeのダイナミックパブリッシング機能におけるコードインジェクションの脆弱性(CVE-2026-117687)を修正した8.8.7、8.0.14、Premium 2.19を公開しました。CVSS 3.0の基本値は7.3です
- 影響を受けるのは、8.8.6以前、8.0.13以前、Premium 2.18以前です。サポートが終了した8.4系とMovable Type 7も影響を受けますが、これらの修正版は出ていません。Movable Type 9は影響を受けません
- 細工されたリクエストを送られると、サーバ上で任意のPHPコードが実行される可能性があります
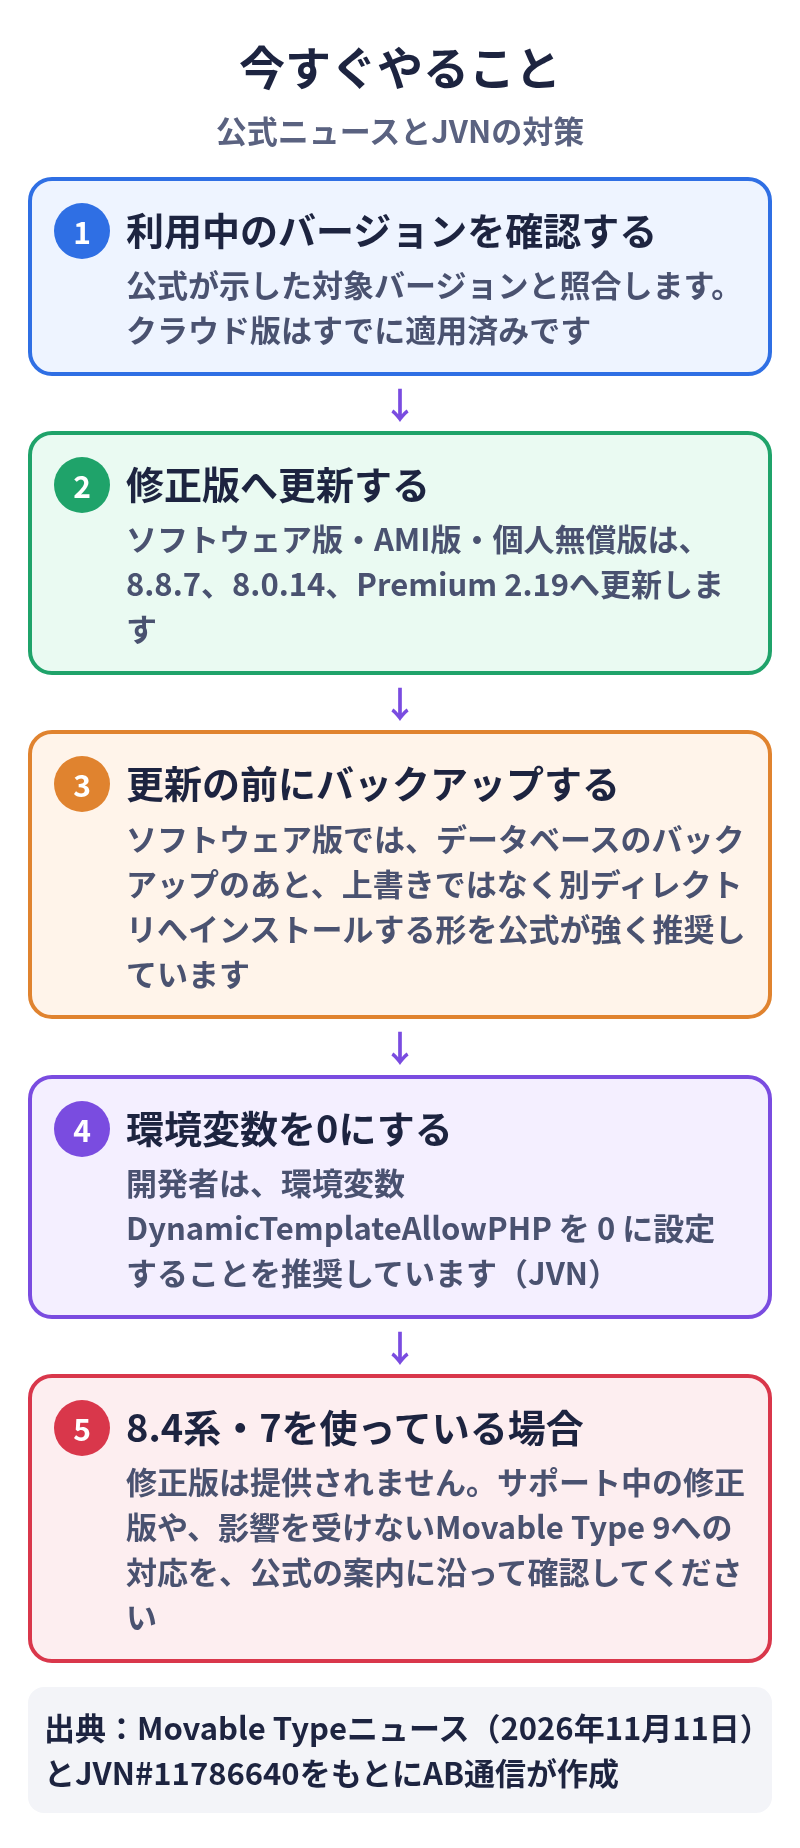
- ソフトウェア版・AMI版・個人無償版は、修正版へ更新してください。クラウド版は、自動アップデートを無効にしていた環境も含め、すでにアップデート済みです
- あわせて、環境変数 DynamicTemplateAllowPHP を 0 に設定することが、開発者により推奨されています
公表された内容
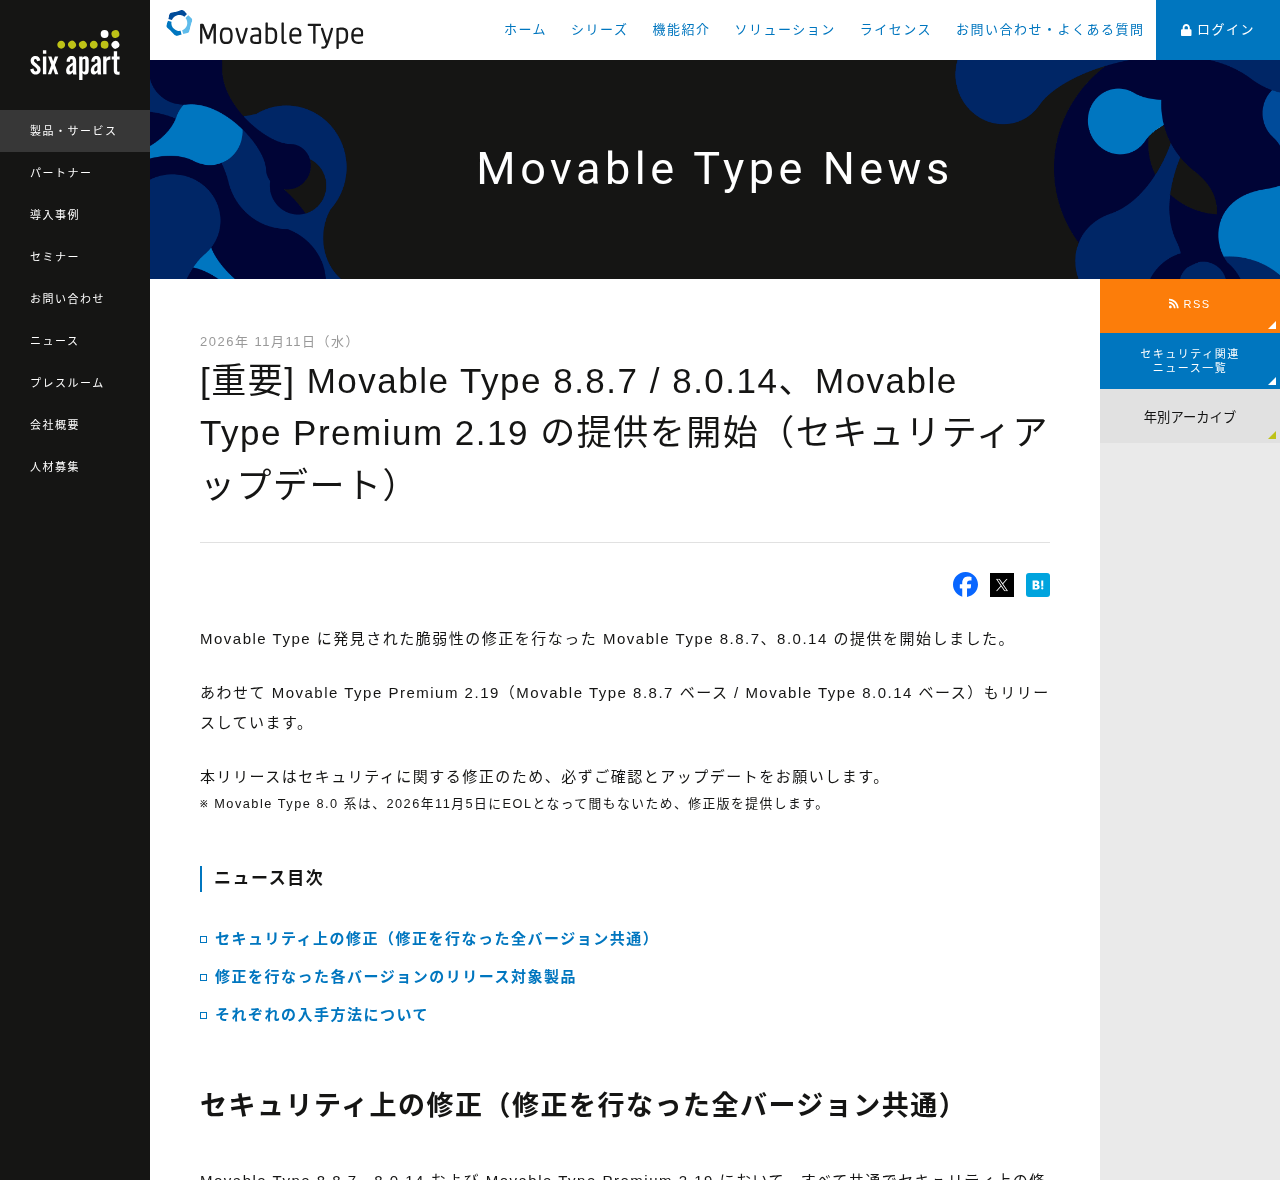
シックス・アパート株式会社は2026年11月11日、Movable Typeニュースで、発見された脆弱性を修正したMovable Type 8.8.7、8.0.14と、Movable Type Premium 2.19(8.8.7ベース/8.0.14ベース)の提供を開始したと発表しました。JPCERT/CCとIPAが公開するJVN#11786640でも、同日に同じ脆弱性が案内されています。
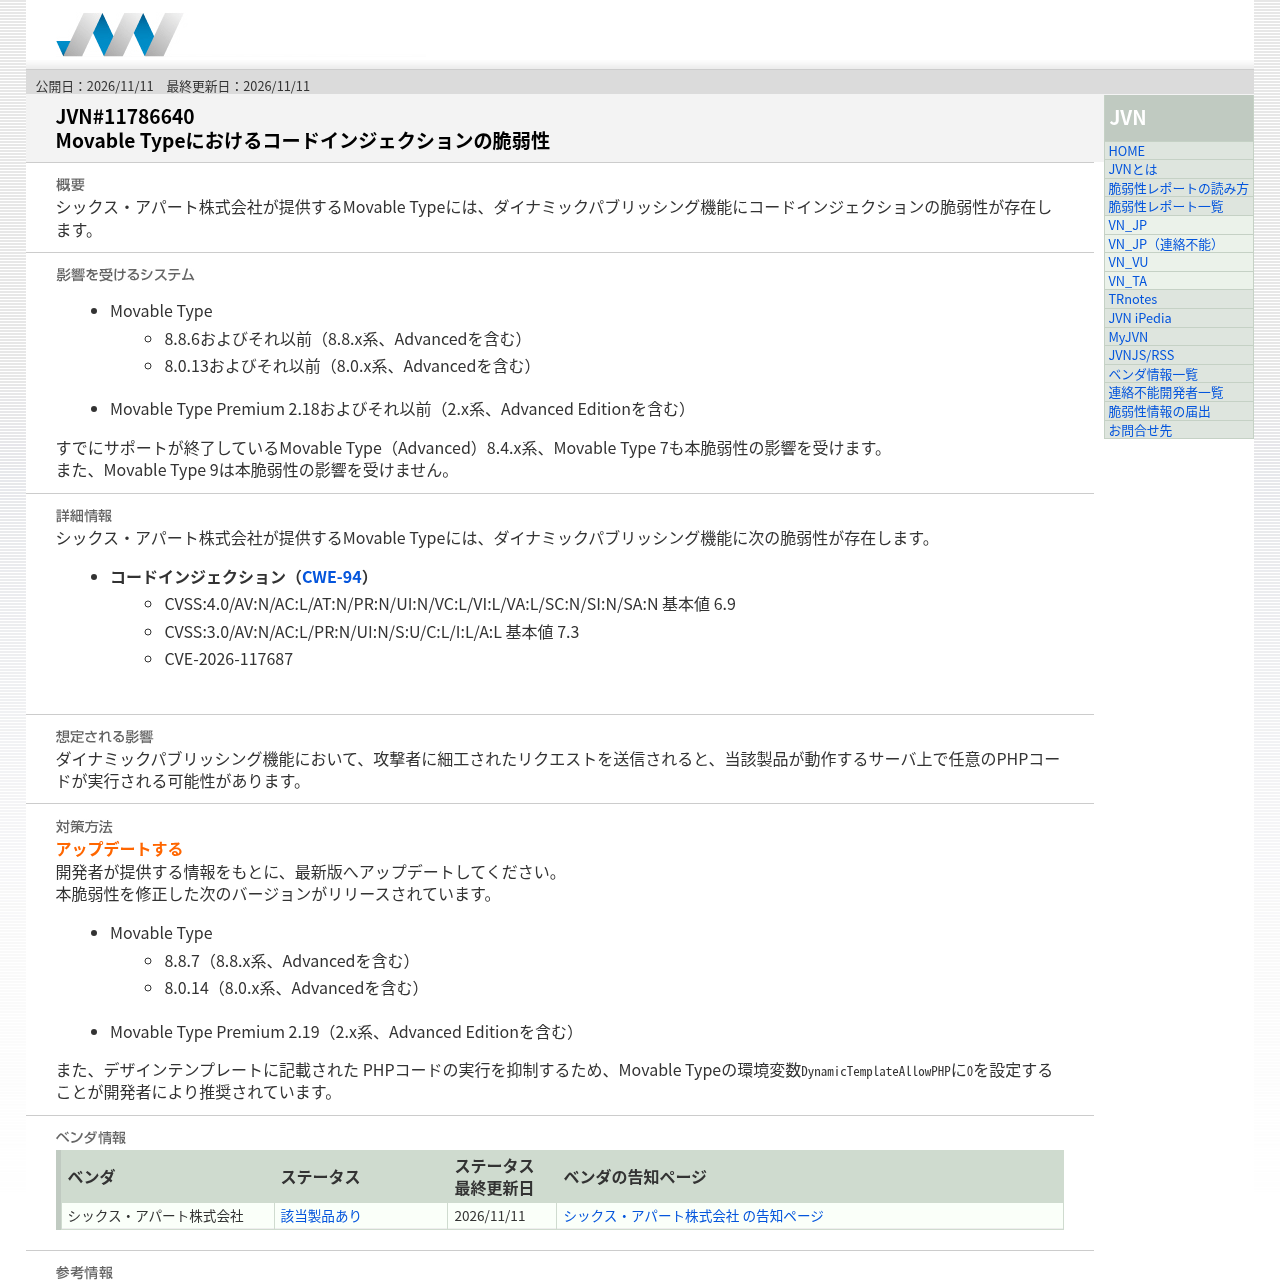
JVNによると、Movable Typeのダイナミックパブリッシング機能には、コードインジェクション(CWE-94)の脆弱性があります。スコアは次のとおりです。
- CVSS 3.0:基本値 7.3(AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:L)
- CVSS 4.0:基本値 6.9(AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:L/VA:L/SC:N/SI:N/SA:N)
想定される影響として、JVNは、ダイナミックパブリッシング機能において、攻撃者に細工されたリクエストを送信されると、当該製品が動作するサーバ上で任意のPHPコードが実行される可能性がある、としています。公式ニュースは、本リリースはセキュリティに関する修正のため、必ず確認とアップデートをしてほしい、と求めています。
対象かどうかの確認方法
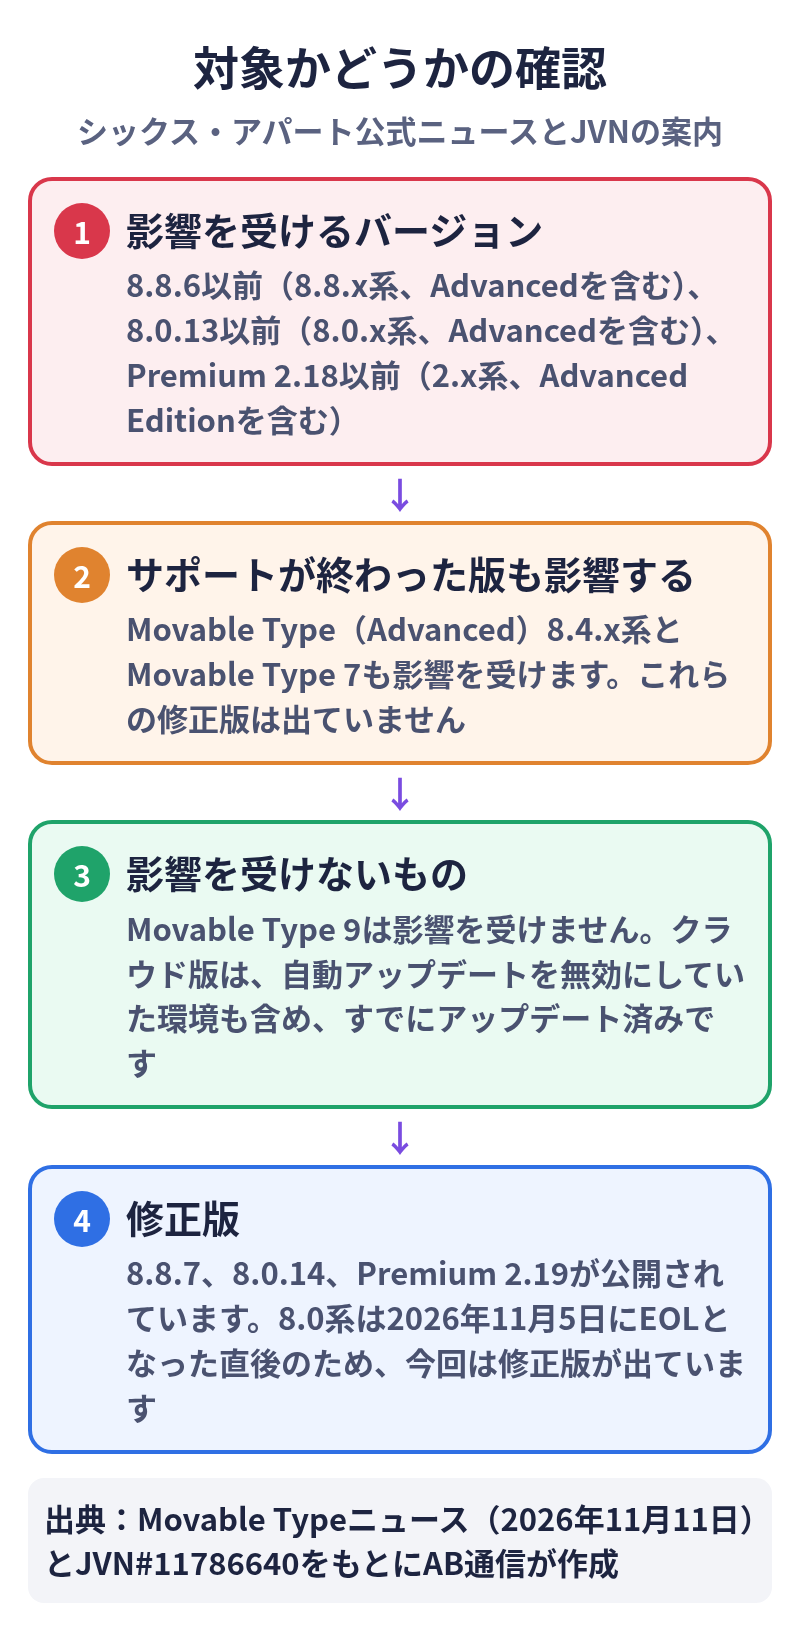
利用中のバージョンを、公式とJVNが示した対象バージョンと照合してください。JVNが挙げる影響範囲は次のとおりです。
- Movable Type 8.8.6およびそれ以前(8.8.x系、Advancedを含む)
- Movable Type 8.0.13およびそれ以前(8.0.x系、Advancedを含む)
- Movable Type Premium 2.18およびそれ以前(2.x系、Advanced Editionを含む)
すでにサポートが終了しているMovable Type(Advanced)8.4.x系とMovable Type 7も、この脆弱性の影響を受けます。一方、Movable Type 9は影響を受けません。
修正版は次のとおりです。
- Movable Type 8.8.7(8.8.x系、Advancedを含む)
- Movable Type 8.0.14(8.0.x系、Advancedを含む)
- Movable Type Premium 2.19(2.x系、Advanced Editionを含む)
公式ニュースによると、Movable Type 8.0系は2026年11月5日にEOLとなった直後のため、今回は修正版が提供されています。クラウド版のMovable Type/Movable Type Premium(Movable Type 8)は、自動アップデートを無効にしていた場合も含め、すべての環境でアップデートが完了している、と案内されています。
今すぐやること
クラウド版以外を使っている場合は、公式が示す修正版へ更新してください。入手方法は、公式ニュースで製品の種類ごとに案内されています。
- ソフトウェア版でライセンスをお持ちの方:シックス・アパート ユーザーサイトから最新版をダウンロードします
- AMI版:公式ドキュメントのアップデート手順に沿って更新します。AWS Marketplaceへの公開は、AWSによる審査後です
- 個人無償版:個人無償版ダウンロードフォームから、改めて申し込んでダウンロードします
ソフトウェア版をアップデートする際は、データベースのバックアップを必ず取得したうえで、上書きアップデートではなく別ディレクトリへインストールする形を、公式が強く推奨しています。
あわせてJVNは、デザインテンプレートに記載されたPHPコードの実行を抑制するため、環境変数 DynamicTemplateAllowPHP に 0 を設定することが開発者により推奨されている、としています。設定の手順は、公式の環境変数の案内を確認してください。クラウド版では、公式の案内によると、mt-config.cgiを直接編集することはできず、管理画面の「MT環境変数」から変更します。
公式ニュースによると、今回の修正で、Movable Type 9と同じ挙動になりました。これにより、ダイナミックパブリッシングでのウェブサイトの表示や動作が変わる可能性があります。修正の対象になったタグや、修正後もPHPコードが実行される例外もあるため、更新の前に公式ニュースと、次のリリースノートを確認してください。
サポートが終了している8.4系とMovable Type 7には、修正版は提供されません。公式は最新版へのアップデートを案内しています。サポート中の修正版や、影響を受けないMovable Type 9への対応については、旧バージョンから Movable Type 9 へアップグレードするなど、公式ドキュメントを確認してください。
出典
- Movable Typeニュース — [重要] Movable Type 8.8.7 / 8.0.14、Movable Type Premium 2.19 の提供を開始(セキュリティアップデート)(2026年11月11日)
- JVN — JVN#11786640:Movable Typeにおけるコードインジェクションの脆弱性(2026年11月11日)
- Movable Type — 8.8.7 リリースノート、8.0.14 リリースノート、Premium 2.19 リリースノート
- シックス・アパート広報ブログ — 脆弱性の修正を含む Movable Type 8.8.7 / 8.0.14、Movable Type Premium 2.19 の提供を開始しました(2026年11月12日。クラウド版が適用済みであることの確認に使用)
更新履歴
- 2026年11月18日:初版