
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- 期間中に、攻撃や被害が公式に報告されたプラグインの脆弱性は見つからなかった。CVE記録に米国のCISAが付けた悪用の評価も、評価のあるものはすべて「なし」だった(11月18日時点)
- ログインなしで悪用でき、緊急(CVSS 9.0以上)と評価されたものが4本。Contact Form 7(1,000万以上)、LatePoint、Ultra Addons for Contact Form 7、All In One Loginで、どれも修正版が出ている
- LiteSpeed Cache(700万以上)は、WooCommerceと併用していると、買い物客のカートや注文画面の個人情報が別の人に見えるおそれがあった(7.9.2で修正)。ACF(200万以上)、All in One SEO(200万以上)にも修正版が出ている
- Jupiter X Coreの3件は、11月18日時点で修正版が出ていない
- プラグイン画面で版を見て、表の修正版より古ければ更新する。管理画面の「プラグイン」で確かめられる
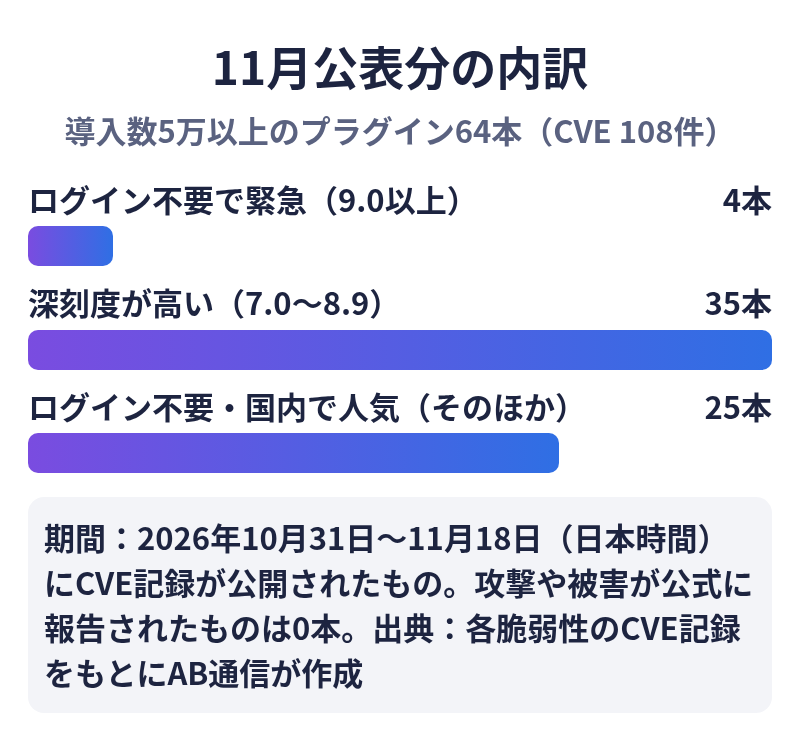
2026年10月31日から11月18日までに、WordPress.orgで5万以上のサイトに使われているプラグインの脆弱性が相次いで公表された。この記事では、そのうち64本(CVE 108件)を、深刻度と導入数の順にまとめた。
今すぐ確認すべきもの(ログイン不要で深刻な5本)
Contact Form 7:ファイルのアップロードの脆弱性にCVE
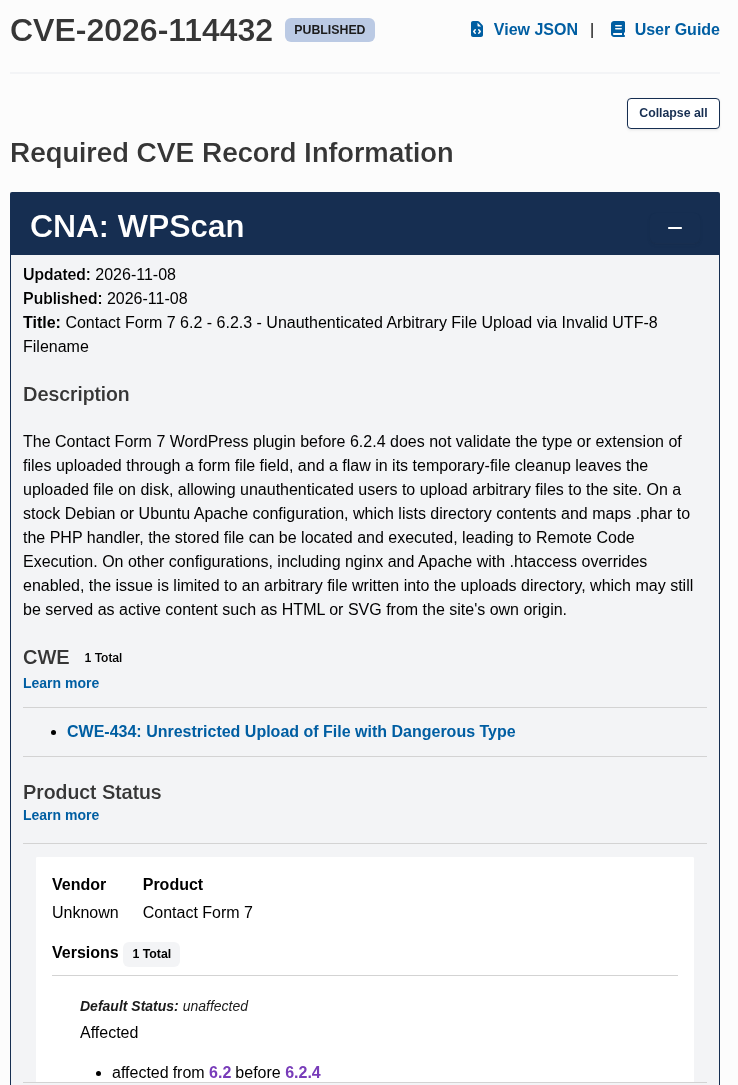
お問い合わせフォームのContact Form 7(1,000万以上)の6.2〜6.2.3には、ログインしていない人が、フォームのファイル添付欄から本来ははじかれるファイルをアップロードできる脆弱性があった。開発元は10月29日に6.2.4で修正しており(個別記事)、11月8日にCVE番号(CVE-2026-114432)が付いた。
CVE記録によると、アップロードされたファイルが一時ファイルの削除の不具合でサーバーに残る。DebianやUbuntuの標準的なApacheの設定では、そのファイルを探して実行でき、サーバー上でプログラムを動かされるおそれがある。nginxなどほかの設定でも、アップロード用のフォルダに任意のファイルを置かれる。CISAの評価は9.8(緊急)。
11月13日には、編集者以上の権限で、フォームの初期値の設定を使って管理者のパスワードハッシュや2段階認証の秘密の値を得られる問題(CVE-2026-120407、4.5)も公表され、6.2.5で修正された。WordPress.orgの最新版は6.2.5だ。
LiteSpeed Cache:WooCommerceの買い物客の情報が見えるおそれ
キャッシュプラグインのLiteSpeed Cache(700万以上)の7.9.1以前では、REST APIのキャッシュ(初期設定でオン)が、WooCommerceのカートと注文手続きの応答を、誰にでも返す共通のキャッシュとして保存していた。そのため、ある買い物客のカートや注文画面の内容(個人情報やカートのトークン)が、後からアクセスした別の人に、ログインなしで見えるおそれがあった(CVE-2026-93389)。Wordfenceの評価は8.2。7.9.2で修正され、WordPress.orgの最新版は7.9.3だ。
そのほかのログイン不要で緊急の3本
- LatePoint(10万以上):予約プラグイン。パスワード再設定の仕組みの不備で、ログインなしでアカウントを乗っ取られる(CVE-2026-118066、9.1)。5.7.7で修正
- Ultra Addons for Contact Form 7(6万以上):PDF生成アドオンを使っていると、ログインなしでサーバー上の任意のファイルを消される(CVE-2026-102435、9.8)。wp-config.phpを消されると、サイトを乗っ取られるおそれがある。3.5.55で修正
- All In One Login(6万以上):初期設定で有効な「メールのコードでログイン」で、コードを総当たりされ、管理者を含むアカウントを乗っ取られる(CVE-2026-19256、9.8)。2.5.0で修正
一覧表(64本)
深刻度、導入数の順に並べた。修正版は「この版以降に更新すれば今回の問題は直る」という版。最新版に更新すれば足りる(Jupiter X Coreを除く)。
| プラグイン | 導入数 | 内容 | ログイン | 修正版 | CVSS(評価元) | 公表日 | 出典 |
|---|---|---|---|---|---|---|---|
| ログイン不要で緊急(CVSS 9.0以上) | |||||||
| Contact Form 7★ | 1,000万以上 | ログインなしで、拡張子を確かめないままファイルをアップロードされる。DebianやUbuntuの標準的なApache設定では、サーバー上でプログラムを実行されるおそれ。編集者以上が管理者のパスワードハッシュなどを得られる問題(4.5、6.2.5で修正)も。個別記事 | 不要 | 6.2.5(ファイルの問題は6.2.4で修正) | 9.8(CISA) | 11月8日・11月13日 | CVE-2026-114432 CVE-2026-120407 |
| LatePoint | 10万以上 | ログインなしで、パスワード再設定の仕組みを悪用してアカウントを乗っ取られる。顧客のメール欄からの保存型XSS(5.4)も | 不要 | 5.7.7 | 9.1(Wordfence) | 11月7日 | CVE-2026-118066 CVE-2026-119152 Wordfence |
| Ultra Addons for Contact Form 7 | 6万以上 | ログインなしで、サーバー上の任意のファイルを消される(wp-config.phpが消されるとサイトを乗っ取られるおそれ)。任意のファイルの読み取り(7.5)も。どちらもPDF生成アドオンを使っている場合 | 不要 | 3.5.55 | 9.8(Wordfence) | 11月3日・11月10日 | CVE-2026-102435 CVE-2026-100386 Wordfence |
| All In One Login | 6万以上 | メールで届く短い数字のコードを総当たりされ、ログインなしで管理者を含むアカウントを乗っ取られる。2.4.0〜2.4.1が対象 | 不要 | 2.5.0 | 9.8(CISA) | 11月5日 | CVE-2026-19256 |
| 深刻度が高い(CVSS 7.0〜8.9) | |||||||
| LiteSpeed Cache | 700万以上 | WooCommerceと併用し、REST APIのキャッシュ(初期設定でオン)を使っている場合、買い物客のカートや注文画面の個人情報が、ログインしていない別の人に見える | 不要 | 7.9.2 | 8.2(Wordfence) | 11月5日 | CVE-2026-93389 Wordfence |
| Advanced Custom Fields(ACF) | 200万以上 | ログインなしで、フィールドの設定に不正なスクリプトを仕込める(保存型XSS) | 不要 | 6.8.11 | 7.5(CISA) | 11月6日 | CVE-2026-110813 |
| Essential Addons for Elementor | 100万以上 | ログイン・登録フォームの仕組みで、ログインなしで権限を不正に上げられる(権限昇格) | 不要 | 6.8.8 | 7.4(Wordfence) | 10月31日 | CVE-2026-118205 Wordfence |
| Limit Login Attempts Reloaded | 100万以上 | 2段階認証をすり抜けられる(XML-RPC経由、細工したヘッダー経由の2件) | パスワードを知っている人 | 3.4.1 | 7.5(CISA) | 11月9日 | CVE-2026-118201 CVE-2026-118202 |
| Security Optimizer | 100万以上 | 2段階認証のコードを何度でも試せるため、すり抜けられる | パスワードを知っている人 | 1.6.9 | 7.5(CISA) | 10月31日 | CVE-2026-118185 |
| W3 Total Cache | 90万以上 | ログインなしで、コメントから不正なスクリプトを仕込める(保存型XSS、2件) | 不要 | 2.11.0 | 7.2(Wordfence) | 10月31日 | CVE-2026-111254 CVE-2026-120019 Wordfence |
| Forminator | 60万以上 | 決済つき会員登録フォームで、決済サービスの接続が外れていると、ログインなしで支払わずに登録でき、設定された権限(管理者もありうる)を得られる。下書きの削除・乗っ取り(7.5)なども | 不要 | 1.58.4 | 8.1(CISA) | 10月31日・11月11日 | CVE-2026-111579 CVE-2026-97638 CVE-2026-111597 Wordfence |
| Ninja Forms | 50万以上 | ログインなしで、不正なスクリプトを仕込める(保存型XSS)。ショートコードの実行(6.5)、反射型XSS(6.1)も | 不要 | 3.15.6 | 7.2(Wordfence) | 10月31日 | CVE-2026-109997 CVE-2026-100155 CVE-2026-100151 Wordfence |
| TranslatePress | 40万以上 | ログインなしで、コメントから不正なスクリプトを仕込める(保存型XSS、2件) | 不要 | 3.3.9 | 7.2(Wordfence) | 11月7日 | CVE-2026-119167 CVE-2026-120537 Wordfence |
| NextGEN Gallery | 30万以上 | 特定の権限を持つユーザーが、サーバー上でプログラムを実行したり、ファイルを消したりできる。ログインなしの保存型XSS(5.4)も | 特定の権限/不要 | 4.5.6 | 8.8(Wordfence) | 10月31日・11月13日 | CVE-2026-76010 CVE-2026-118191 CVE-2026-76012 CVE-2026-116563 Wordfence |
| PDF Invoices & Packing Slips for WooCommerce | 30万以上 | ログインなしで、注文の住所や名前の欄から不正なスクリプトを仕込める(保存型XSS、2件)。請求書の添付ファイルの情報漏えい(5.3)も | 不要 | 5.16.6 | 7.5(WPScan) | 10月31日 | CVE-2026-111578 CVE-2026-107750 CVE-2026-109217 Wordfence |
| WP Activity Log | 30万以上 | ログインなしで、不正なスクリプトを仕込める(保存型XSS) | 不要 | 5.6.2 | 7.2(Wordfence) | 10月31日 | CVE-2026-120075 Wordfence |
| Unlimited Elements for Elementor | 30万以上 | ログインなしで、RSSフィードのウィジェットから不正なスクリプトを仕込める(保存型XSS) | 不要 | 2.0.28 | 7.2(Wordfence) | 11月7日 | CVE-2026-116558 Wordfence |
| SEOPress | 30万以上 | ログインしたユーザーが、アクセス解析の設定に不正なスクリプトを仕込める(保存型XSS) | 必要 | 10.4 | 7.1(CISA) | 11月4日 | CVE-2026-108041 |
| Burst Statistics | 20万以上 | ログインなしで、細工したアクセスでプラグインの読み込みを止められる。下書き・非公開の投稿タイトルが見える問題(3.7)も | 不要 | 3.7.5 | 7.3(WPScan) | 11月15日・11月16日 | CVE-2026-124672 CVE-2026-124673 |
| Anti-Spam by CleanTalk | 20万以上 | ログインなしで、コメントのメールアドレス欄から不正なスクリプトを仕込める(保存型XSS) | 不要 | 6.91 | 7.5(CISA) | 11月6日 | CVE-2026-115673 |
| iubenda | 20万以上 | ログインなしで、不正なスクリプトを仕込める(保存型XSS、2件) | 不要 | 3.13.7 | 7.5(CISA) | 11月6日・11月7日 | CVE-2026-86606 CVE-2026-120540 Wordfence |
| Optimole | 20万以上 | ログインなしで、コメントなどから不正なスクリプトを仕込める(保存型XSS、3件)。画像の名前変更のときにファイルを消される問題(7.1)も | 不要 | 4.2.20 | 7.2(Wordfence) | 11月7日・11月14日 | CVE-2026-119070 CVE-2026-120677 CVE-2026-120739 CVE-2026-124969 Wordfence |
| Post Duplicator | 20万以上 | 管理者の権限で、任意の設定を書き換えたり、権限を不正に割り当てたりできる(2件) | 管理者 | 3.0.18 | 7.2(CISA) | 11月9日 | CVE-2026-121874 CVE-2026-121875 |
| ACF Extended | 10万以上 | ログインなしで、フォームの入力欄を使ってユーザー情報を引き出される(情報漏えい) | 不要 | 0.9.2.8 | 7.5(Wordfence) | 10月31日 | CVE-2026-110305 Wordfence |
| FooBox Image Lightbox | 10万以上 | ログインなしで、画像の代替テキストから不正なスクリプトを仕込める(保存型XSS) | 不要 | 2.8.8 | 7.2(Wordfence) | 11月15日 | CVE-2026-120687 Wordfence |
| GiveWP | 10万以上 | 特定の権限を持つユーザーが、寄付者に与える権限を書き換え、権限を不正に上げられる | 特定の権限 | 4.19.1.1 | 8.8(Wordfence) | 11月5日 | CVE-2026-118193 Wordfence |
| Relevanssi | 10万以上 | ログインなしで、コメントから不正なスクリプトを仕込める(保存型XSS) | 不要 | 4.28.6 | 7.2(Wordfence) | 10月31日 | CVE-2026-116522 Wordfence |
| TI WooCommerce Wishlist | 10万以上 | ログインなしで、Cookieを使ってデータベースを不正に操作される(SQLインジェクション、2.0.7未満)。共有キーでお気に入りの商品を消される問題(5.3)も | 不要 | 2.13.0 | 8.6(CISA) | 11月12日 | CVE-2026-124647 CVE-2026-124648 |
| Widget Options | 10万以上 | 寄稿者以上の権限で、サーバー上でコードを実行される(コードインジェクション) | 寄稿者以上 | 4.2.7 | 8.8(Wordfence) | 11月13日 | CVE-2026-116615 Wordfence |
| Everest Forms | 9万以上 | ログインなしで、サーバー上の任意のファイルを消される。任意のファイルの読み取り(7.5)も | 不要 | 3.6.4 | 8.2(Wordfence) | 11月10日・11月11日 | CVE-2026-120513 CVE-2026-115483 Wordfence |
| Product Feed Manager for WooCommerce(CTX Feed) | 9万以上 | ショップ管理者以上の権限で、サーバー上でプログラムを実行される | ショップ管理者以上 | 8.0.27 | 7.2(Wordfence) | 11月6日 | CVE-2026-87964 Wordfence |
| Defender Security | 8万以上 | 2段階認証のコードを何度でも試せるため、すり抜けられる。ログインなしでIPアドレスを偽装される問題(5.3)も | パスワードを知っている人/不要 | 6.4.1 | 7.5(CISA) | 11月12日 | CVE-2026-119040 CVE-2026-119039 |
| JetFormBuilder | 8万以上 | ログインなしで、不正なスクリプトを仕込める(保存型XSS、3件)。JetEngineの設定ページを書き換えられる問題(5.3)も | 不要 | 3.6.8.1 | 7.2(Wordfence) | 11月3日・11月7日 | CVE-2026-119183 CVE-2026-111317 CVE-2026-121977 CVE-2026-120561 Wordfence |
| Strong Testimonials | 8万以上 | ログインなしで、星の評価の欄から不正なスクリプトを仕込める(保存型XSS) | 不要 | 3.3.17 | 7.2(Wordfence) | 11月7日 | CVE-2026-115811 Wordfence |
| Import and export users and customers | 7万以上 | 特定の権限を持つユーザーが、権限を不正に上げられる | 特定の権限 | 2.5.12 | 8.8(Wordfence) | 11月4日 | CVE-2026-120554 Wordfence |
| SureCart | 7万以上 | パスワードなしでログインする6桁のコードを総当たりされ、ログインなしで管理者を含むアカウントを乗っ取られる。保存型XSS(7.2)も | 不要 | 4.9.6 | 8.1(Wordfence) | 10月31日・11月3日 | CVE-2026-120574 CVE-2026-107653 Wordfence |
| Advanced Shipment Tracking for WooCommerce | 7万以上 | ショップ管理者以上の権限で、データベースを不正に操作される(SQLインジェクション) | ショップ管理者以上 | 3.9.1 | 7.2(Wordfence) | 11月3日 | CVE-2026-120558 Wordfence |
| Wp Social Login and Register | 7万以上 | ソーシャルログインで、メールアドレスだけを見て既存のアカウントにログインさせるため、ログインなしで乗っ取られる | 不要 | 3.2.3 | 8.1(Wordfence) | 10月31日 | CVE-2026-103898 Wordfence |
| User Registration & Membership | 5万以上 | 有料プランのクーポンの確認が不十分で、ログインなしで支払わずに有料プランの権限(管理者もありうる)を得られる。支払い前のログインの問題(5.3)も | 不要 | 5.3.2 | 8.1(CISA) | 11月11日 | CVE-2026-109870 CVE-2026-109873 |
| ログインなしで悪用できる・国内で人気(そのほか) | |||||||
| All in One SEO★ | 200万以上 | 購読者以上の権限で、プロフィールの表示名から不正なスクリプトを仕込める(保存型XSS)。ログインなしで、検索の文字列から情報が漏れる問題(5.3、5.0.4で修正)も | 購読者以上/不要 | 5.0.5.1 | 6.4(Wordfence) | 10月31日・11月17日 | CVE-2026-128038 CVE-2026-109367 Wordfence |
| Duplicator | 100万以上 | ログインなしで、URLを使った反射型XSS。インストーラーからサーバー上のパスが見える問題(5.3)も | 不要 | 5.1.0 | 5.8(CISA) | 11月4日 | CVE-2026-112243 CVE-2026-112244 |
| MC4WP: Mailchimp for WordPress | 100万以上 | ログインなしで、登録先のリストを書き換えられる。ショートコードの実行(4.8)も | 不要 | 4.15.0 | 5.3(CISA) | 11月6日 | CVE-2026-118167 CVE-2026-118166 |
| Spectra | 100万以上 | ログインなしで、テーマのファイルの一部を消したり書き換えたりされる | 不要 | 2.20.5 | 6.5(Wordfence) | 10月31日 | CVE-2026-92294 Wordfence |
| WP Fastest Cache | 100万以上 | ログインなしで、キャッシュされたユーザー有効化ページから情報が漏れる | 不要 | 1.5.4 | 5.9(Wordfence) | 11月3日 | CVE-2026-111464 Wordfence |
| Kadence Security(旧Solid Security) | 70万以上 | IPv6のアドレスを変えながら試すことで、ログイン失敗によるロックをすり抜けられる | 不要 | 10.0.6.1 | 6.9(VulnCheck) | 11月18日 | CVE-2026-127220 |
| Joinchat | 70万以上 | ログインなしで、URLを使った反射型XSS | 不要 | 6.3.2 | 6.1(Wordfence) | 11月11日 | CVE-2026-15785 Wordfence |
| Ad Inserter | 30万以上 | ログインなしで、検索の文字列から任意のショートコードを実行される | 不要 | 2.8.20 | 6.5(Wordfence) | 10月31日 | CVE-2026-102905 Wordfence |
| Redirection for Contact Form 7 | 20万以上 | ログインなしで、投稿のメタ情報の書き換えやファイルのコピーをされる。個人データの請求を偽って作られる問題(5.3)も | 不要 | 3.2.16 | 5.3(Wordfence) | 11月6日・11月11日 | CVE-2026-120659 CVE-2026-121873 Wordfence |
| Mollie Payments for WooCommerce | 10万以上 | ログインなしで、手数料をすり抜けたり、非公開の商品を買えたりする(2件) | 不要 | 8.2.0 | 3.7(CISA) | 11月4日 | CVE-2026-101165 CVE-2026-101166 |
| Schema & Structured Data for WP & AMP | 10万以上 | ログインなしで、非公開のコメントが見える | 不要 | 1.70 | 5.3(CISA) | 11月11日 | CVE-2026-119034 |
| Razorpay for WooCommerce | 10万以上 | ログインなしで、クーポンの処理から注文データが見える。ユーザーの切り替えの問題(3.7)も | 不要 | 4.8.9 | 5.3(CISA) | 11月8日 | CVE-2026-104337 CVE-2026-104338 |
| ProfilePress | 10万以上 | ログインなしで、閲覧制限したコンテンツやユーザー情報が見える、受付停止中のプランに登録できる(3件) | 不要 | 4.17.6 | 5.3(CISA) | 11月11日 | CVE-2026-123656 CVE-2026-123657 CVE-2026-123659 |
| WPS Limit Login | 10万以上 | IPv6のアドレスを変えながら、ログインを総当たりされる | 不要 | 1.5.9.5 | 6.9(VulnCheck) | 11月18日 | CVE-2026-127221 |
| Amelia | 9万以上 | ログインなしで、情報が漏れる | 不要 | 2.4.13 | 5.3(Wordfence) | 10月31日 | CVE-2026-103915 Wordfence |
| Download Manager | 9万以上 | ログインなしで、保護したファイルをダウンロードされる。パスワード確認の権限チェックの不備(3.7)も | 不要 | 3.3.73 | 3.7(CISA) | 11月11日 | CVE-2026-110948 CVE-2026-110949 |
| Event Tickets | 9万以上 | ログインなしで、参加者の名前や非公開イベントの参加者が見える(2件) | 不要 | 5.30.3.1 | 5.3(CISA) | 11月11日 | CVE-2026-122061 CVE-2026-122087 |
| Customer Reviews for WooCommerce | 8万以上 | ログインなしで、検索の文字列から情報が漏れる | 不要 | 5.128.0 | 5.3(Wordfence) | 11月13日 | CVE-2026-121518 Wordfence |
| Dynific Addons for Elementor(旧Anywhere Elementor) | 7万以上 | ログインなしで、コメントから任意のショートコードを実行される | 不要 | 1.3.1 | 6.5(Wordfence) | 11月7日 | CVE-2026-102564 Wordfence |
| Greenshift | 7万以上 | ログインなしで、コメントの投稿者URLから不正なスクリプトを仕込める(保存型XSS)。情報漏えい(5.3)も | 不要 | 13.2.3 | 5.4(Wordfence) | 11月7日 | CVE-2026-119218 CVE-2026-120520 Wordfence |
| Jupiter X Core | 7万以上 | ログインなしで、情報が見える、ファイルの一部をダウンロードされる、不正なスクリプトを仕込まれる(3件)。11月18日時点で修正版なし | 不要 | なし(最新の4.62.0も対象) | 5.9(Wordfence) | 11月7日 | CVE-2026-120737 CVE-2026-119219 CVE-2026-120555 Wordfence |
| Advanced Product Fields for WooCommerce | 5万以上 | ログインなしで、有料オプションの追加料金をすり抜けられる | 不要 | 1.7.4 | 5.3(WPScan) | 11月11日 | CVE-2026-119171 |
| Seraphinite Accelerator | 5万以上 | ログインなしで、オブジェクトキャッシュのフォルダから情報が漏れる | 不要 | 2.29.25 | 5.3(Wordfence) | 10月31日 | CVE-2026-90960 Wordfence |
| Product Filter for WooCommerce by WBW | 5万以上 | ログインなしで、URLを使った反射型XSS(2件)。情報漏えい(5.3)も | 不要 | 3.4.7 | 6.1(Wordfence) | 10月31日・11月11日 | CVE-2026-88942 CVE-2026-105150 CVE-2026-11396 Wordfence |
| WP Recipe Maker | 5万以上 | ログインなしで、パスワードで保護したレシピが見える | 不要 | 10.9.2 | 5.3(CISA) | 11月8日 | CVE-2026-122060 |
次の脆弱性は、プラグイン名が似ているものの別のプラグインや有料版の問題だったため、表に入れていない:WP PageNavi(実際はWP PageNavi Style)、Ultimate Member(実際はKadence Memberships)、TI WooCommerce Wishlist のうちCVE-2026-124763(実際はAM Wishlist)、Gravity Forms Zero Spam(実際は有料のGravity Forms)、JWT Authentication for WP REST API(実際は別のJWT Auth)、WP Duplicate Page(実際はWP Duplicate)、ACF ExtendedのCVE-2026-120534(有料版のみ)、AmeliaとDownload Managerの有料版の番号の版。
期間内に脆弱性がなかった人気プラグイン
次のプラグインは、2026年11月18日時点で、10月31日〜11月18日に公表されたCVEが見当たらなかった:Elementor、WooCommerce、Yoast SEO、Rank Math SEO、UpdraftPlus、Wordfence Security、Jetpack、Really Simple Security、WPForms Lite、All-in-One WP Migration、WP Mail SMTP、SiteGuard WP Plugin、WP Multibyte Patch、XO Security、MW WP Form。JVN(Japan Vulnerability Notes)にも、期間中にWordPressプラグインの新しい情報はなかった。
参考:WordPress本体の脆弱性がKEVに追加
プラグインではないが、米国のCISAは11月3日、WordPress本体の脆弱性CVE-2026-119977を、実際に悪用が確認された脆弱性の一覧(KEV)に加えた。本体を更新している間に、ログインなしでサーバー上でプログラムを実行されるおそれがあるもので、WordPress 7.1.4で修正されている。本体が7.1.4より古い場合は、あわせて更新したい。
自分のサイトでの確かめ方
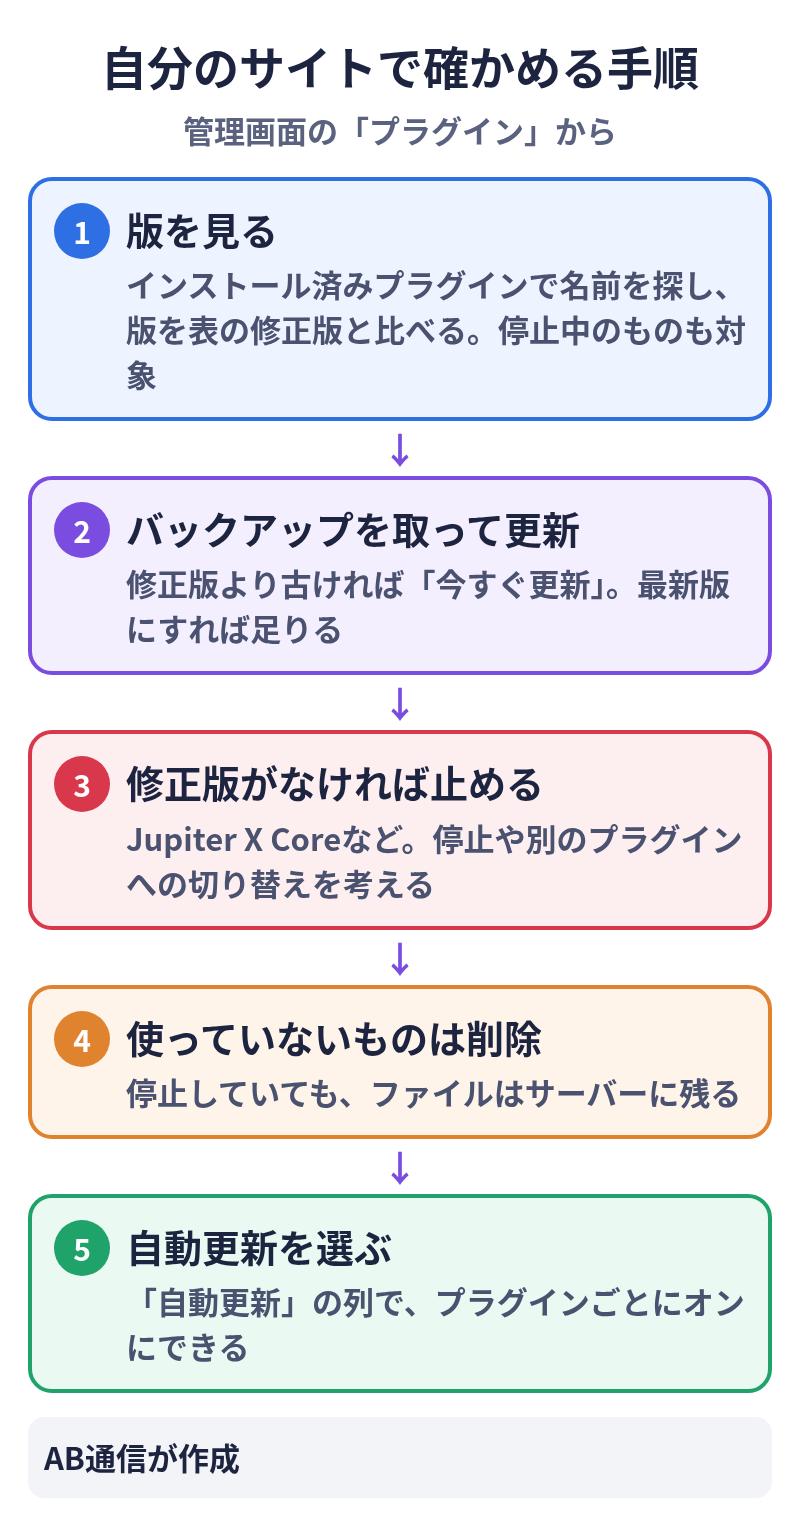
- 入っているか・版を見る:管理画面の「プラグイン」→「インストール済みプラグイン」で名前を探し、名前の下の版を表の修正版と比べる。停止中のものも対象になる
- 更新する:修正版より古ければ、バックアップを取ってから「今すぐ更新」で更新する
- 修正版のないものは止める:Jupiter X Coreのように修正版が出ていないものは、修正版が出るまで停止や、ほかのプラグインへの切り替えを考える
- 使っていないものは削除する:停止していても、プラグインのファイルはサーバーに残る
- 自動更新を選ぶ:「プラグイン」画面の「自動更新」の列で、プラグインごとにオンにできる
関連:Contact Form 7に脆弱性、6.2.4で修正/Duplicatorに脆弱性/UpdraftPlus運営元に不正アクセス/今週の脆弱性まとめ
この記事の対象と調べ方
- 対象期間:2026年10月31日〜11月18日(日本時間)にCVE記録が公開されたもの
- 載せる条件:WordPress.orgの有効インストール数が5万以上で、次のどれかにあたるもの。①攻撃や被害が公式に報告された ②CVSSが7.0以上 ③ログインなしで悪用できる。国内で利用の多いプラグインは深刻度を問わず載せる
- 数字は、CVE記録(CVE.org)、Wordfence Intelligence、JVN、米国CISAのKEVと照らし合わせたものだけを使う。修正版はCVE記録の「影響する版」とWordPress.orgの版の一覧で確かめた。導入数はWordPress.orgの表示(11月18日時点)
- 月の途中で攻撃が報告されたものは、気づいた時点で追記する
過去の月
出典
- 各脆弱性のCVE記録(CVE.org)。表の出典列にリンク。2026年11月18日確認
- Wordfence Intelligence(Wordfenceが採番したもの)
- JVN(Japan Vulnerability Notes)(2026年11月18日確認)
- CISA「Known Exploited Vulnerabilities Catalog」(2026年11月18日確認)
- Contact Form 7「Contact Form 7 6.2.4」(2026年10月29日)
- 導入数と最新版:WordPress.orgの各プラグインページ(2026年11月18日時点)
更新履歴
- 2026年11月18日:初版