
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- 2026年11月16日、A/Bテストツール「Optimizely Web Experimentation」の顧客プロジェクトに不正なJavaScriptが追加され、各社のサイトを訪れた人に配られました。Optimizelyは公式のステータスページとXで、脆弱性が悪用されたことを認めています
- 調査会社Report URIによると、影響を受けたのはZoom・BBC・CNN・Equifaxなど178組織の188ファイルです。不正なコードは、暗号資産アドレスのすり替え、自社フォームに入力されたカード情報の盗み取り、iPhone・iPad向けの攻撃コードの読み込みを同時に行いました
- Optimizelyは脆弱性を修正し、入れられたコードを削除したと説明しています。Report URIは、日本時間17日8時11分までに、確認できたすべてのファイルからコードが消えたとしています
- Optimizely Webを使っているサイトは、Project JavaScriptと実験のカスタムコードに見覚えのないコードがないか、誰が書き換えられるか(ユーザー・APIトークン・連携)を確かめてください
- Braveは攻撃者の11ドメインをブロック対象に加え、Optimizelyのスクリプトを無害なものに差し替える仕組みも配布しました。ほかの外部タグを使うサイトも、CSPで読み込み先と送信先を絞ることが勧められています
Optimizelyが認めた内容
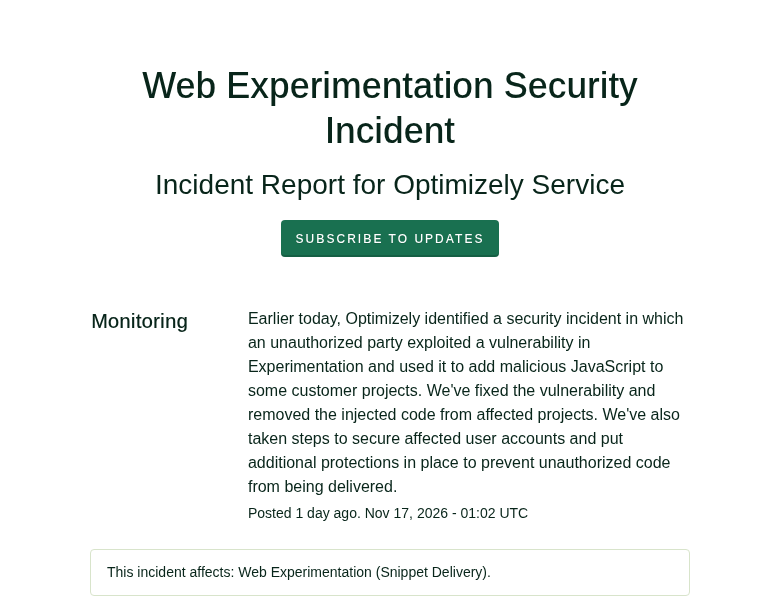
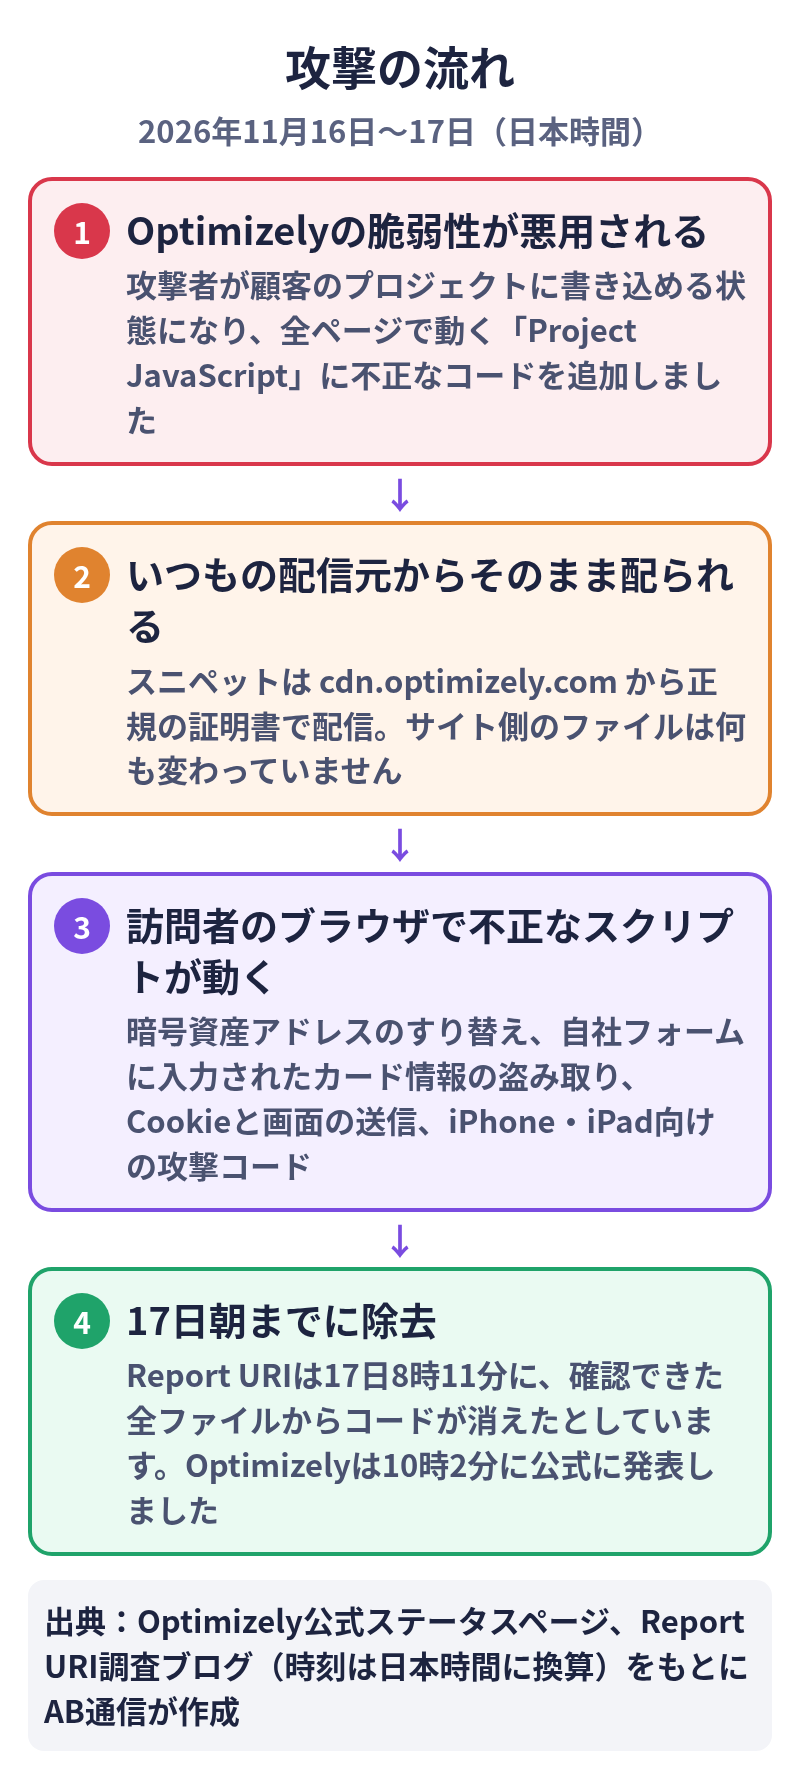
Optimizelyは日本時間11月17日10時2分、公式のステータスページに「Web Experimentation Security Incident」を掲載しました。権限のない第三者がExperimentationの脆弱性を悪用し、一部の顧客プロジェクトに悪意のあるJavaScriptを追加した、という内容です。脆弱性は修正済みで、入れられたコードは影響を受けたプロジェクトから削除し、影響を受けたユーザーアカウントの保護と、不正なコードが配信されないための追加の対策も行ったとしています。対象のコンポーネントは「Snippet Delivery」(スニペットの配信)です。
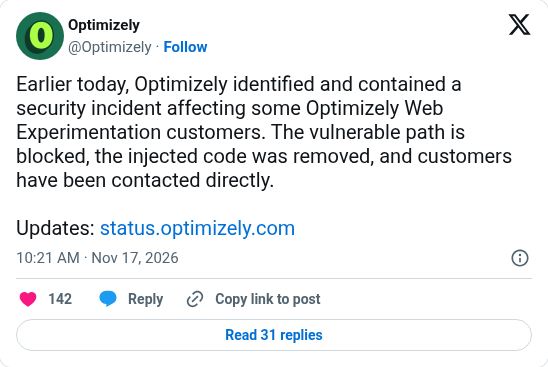
同じ日の10時21分には、Optimizelyの公式Xでも、脆弱な経路をふさぎ、入れられたコードを削除し、顧客に直接連絡したと発表しました。
ステータスページとXの発表には、影響を受けたプロジェクトの数や、脆弱性の詳しい中身は書かれていません。海外の報道(Krebs on Security、BleepingComputer)が引用したOptimizelyの声明では、脆弱な経路のブロック、修正の適用、入れられたコードの削除に加え、ログイン中のセッションの終了、トークンの無効化、影響を受けたアカウントのアクセスの再設定を行ったと説明しています。脆弱性はアカウント登録の流れにあったとも述べていますが、Optimizely自身のサイトではまだ説明されていません。
何が起きたか:正規の配信元から不正なコードが届いた
Optimizely Webは、サイトに1行のタグを入れ、Optimizelyの配信網(cdn.optimizely.com)からプロジェクトごとの「スニペット」を読み込んで動きます。スニペットには、Optimizelyのコード、実験の設定、そして顧客が管理画面で書く「Project JavaScript」が入っています。Project JavaScriptは、スニペットを入れたすべてのページで動くカスタムコードです。
Report URIの調査によると、攻撃者はこのProject JavaScriptに、外部のスクリプト(1688360.cc/track.js)を読み込むコードを書き加えました。スニペットのほかの部分はそのままで、ファイルはOptimizelyの正規の証明書でcdn.optimizely.comから配信されていました。自社ドメインからスニペットを配信していたサイトも、中身が同じプロジェクトから作られるため影響を受けました。Optimizely自身のサイト(optimizely.com、login.optimizely.com)のスニペットにも同じコードが入っていたといいます。
Report URIが日本時間に換算した時刻で見ると、最初の書き換えは11月16日13時21分ごろに確認され、22時43分ごろにカード情報を盗む機能が加わりました。一斉に削除されたのは17日5時40分〜6時10分ごろで、8時11分にはすべてのファイルがきれいになったとしています。
配られたコードがしたこと
Report URIによると、訪問者全員に同じスクリプトが配られ、次の機能が同時に動いていました。
- 暗号資産アドレスのすり替え:ページの文字、入力欄、リンク、クリップボード、送信されるリクエストの中からビットコインやイーサリアムなどのアドレスを探し、攻撃者のものに置き換える。影響を受けたページを開いている間は、ほかの場所でコピーしたアドレスも置き換わるおそれがあった
- カード情報の盗み取り:サイト自身のフォームに入力されたカード番号・有効期限・セキュリティコードがそろうと、攻撃者のサーバーに送る。StripeやAdyenなど決済会社の画面(iframe)で入力したカードには届かなかった
- Cookieと画面の送信:決済や財布に関する文言の近くでアドレスを置き換えたとき、ページのURL、HttpOnlyでないCookie、画面のスクリーンショットを送る
- iPhone・iPad向けの攻撃コード:iOSのバージョンに応じて、攻撃キット「Coruna」「DarkSword」を見えない枠の中で読み込む。iOS 18.7.3以降、26.3以降は修正済みとされる
攻撃者の暗号資産ウォレットには、日本時間17日4時25分までに約7,040ドルが入金され、その後引き出されました。カード情報やCookieがどれだけ盗まれたか、何台のiOS端末が攻撃されたかは分からない、とReport URIは書いています。
影響を受けたサイト
Report URIは、見つけられた1,611のOptimizelyスニペットを調べ、178組織の188ファイルに不正なコードが入っていたとしています。調べられたのは見つけられた分だけなので、実際はもっと多い可能性があるとも書いています。業種別では、銀行・金融が32組織、IT・SaaSが23組織、小売・ファッションが20組織でした。
- 銀行・金融:HSBC(米国・香港など各国)、Equifax、Paychex、ABN AMRO など
- IT・SaaS:Zoom、Salesforce、GitLab、Bitly、Typeform、Optimizely など
- ニュース・メディア:CNN、BBC、Fox News、NPR など
- 小売:IKEA、ASOS、Mattel、American Eagle、Levi’s(日本のlevi.jpを含む) など
- 旅行:Air France-KLM、Alaska Airlines など。製薬では武田薬品(takeda.com)も一覧に入っている
Report URIは、ページの中身を監視するツールを販売している会社です。数字は同社の調査によるもので、Optimizelyは影響を受けた顧客の数を公表していません。セキュリティ企業のSophosも11月17日、同じ178組織という数字を引用し、Optimizely Web Experimentationを使う組織は11月16日に追加されたコードがないかを確かめるよう勧めています。
Braveの対応:11ドメインのブロックとスクリプトの差し替え
ブラウザのBraveは日本時間11月18日11時13分、公式Xでこの攻撃をまとめ、自社の対応を発表しました。Brave Shieldsは、カード情報を攻撃者に送る通信を防げたとしています。そのうえで、攻撃者の11のドメインをトラッカーのブロックリストに加えました。
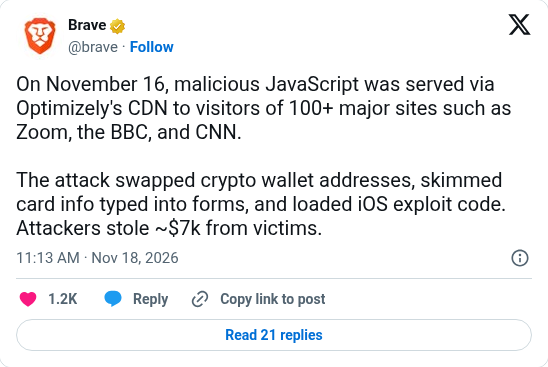
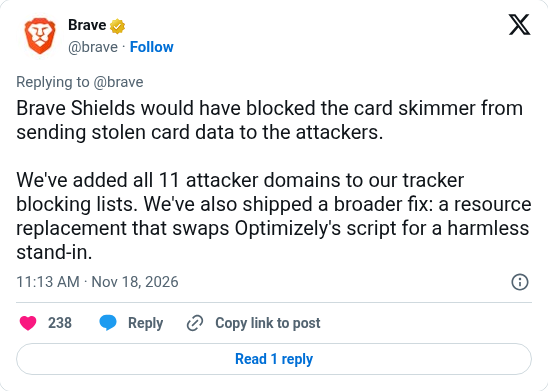
さらに、Optimizelyのスクリプトを無害な代わりのものに差し替える仕組みも配布しています(Braveの投稿)。差し替えにより、入れられたコードは動かず、Optimizelyによる追跡も止まり、ページは動き続けるといいます。この差し替えはuBlock Originにも提供し、ほかの広告ブロッカーやフィルターリストでも使えるようにしたとしています(続きの投稿)。
自分のサイトが対象かどうか
対象になるのは、Optimizely Web Experimentation(クライアント側でA/Bテストを行う製品)のスニペットを入れているサイトです。タグマネージャー経由で入れている場合も同じです。確かめ方は次のとおりです。
- サイトのHTMLやタグマネージャーに、
cdn.optimizely.com/js/を読み込むタグがないか探す - 自社ドメインの
/js/数字.jsでスニペットを配信している場合も、中身はOptimizelyのプロジェクトから作られる - マーケティング部門や制作会社が入れたまま、担当者が分からなくなっているタグがないかも確かめる
Optimizelyを使っている場合に今すぐやること
Report URIは、Optimizely Webを使うサイトに次の対応を勧めています。
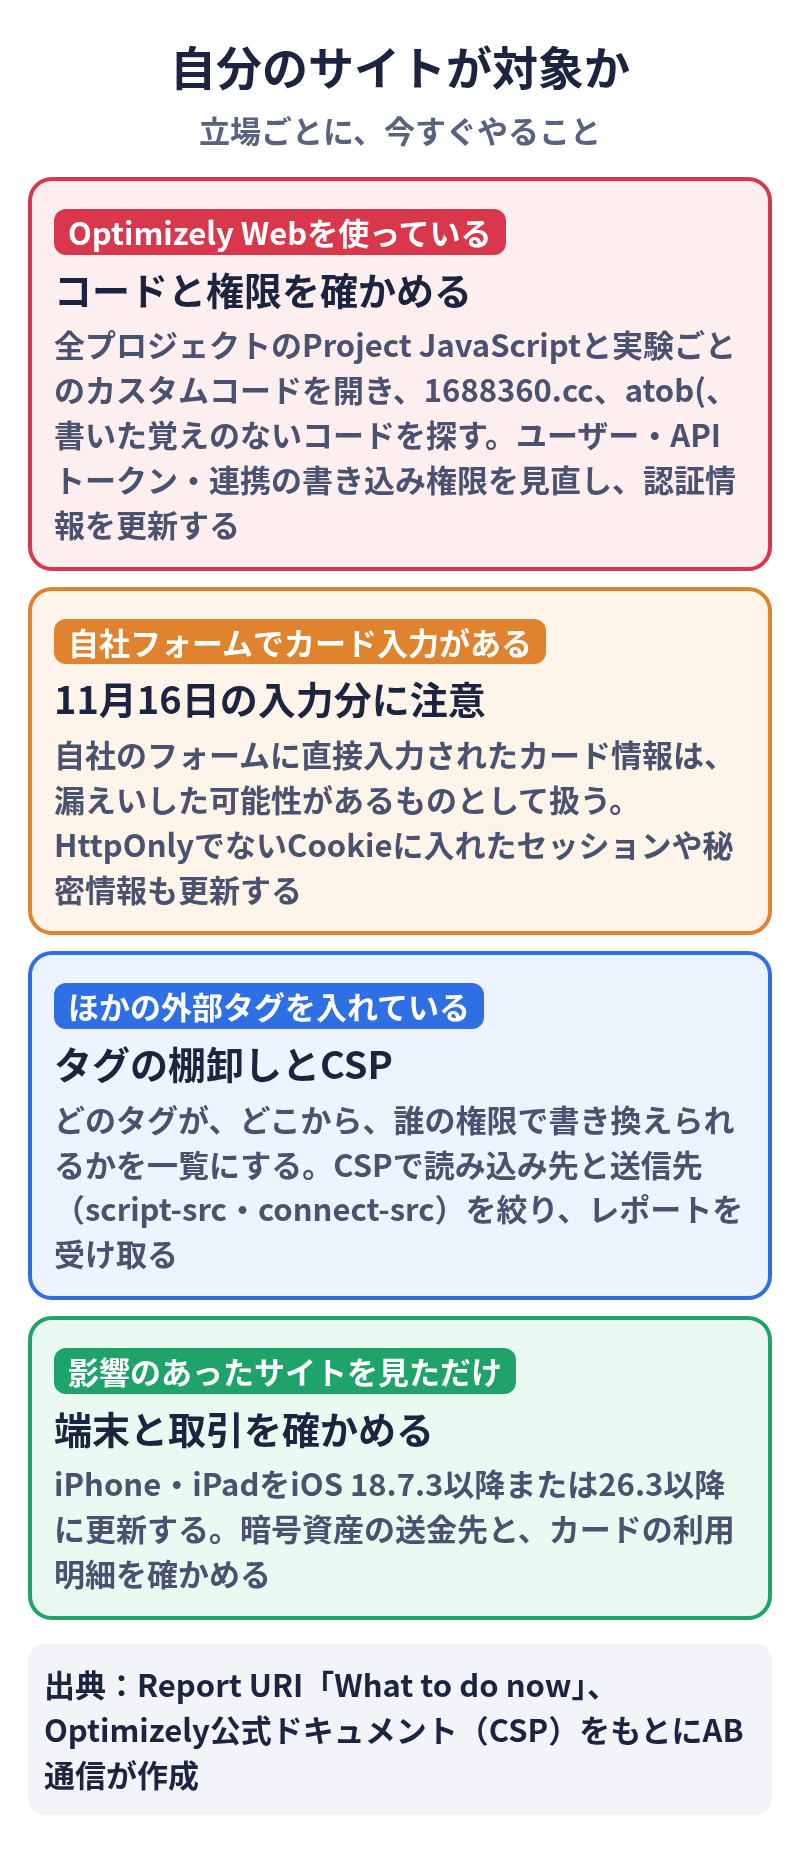
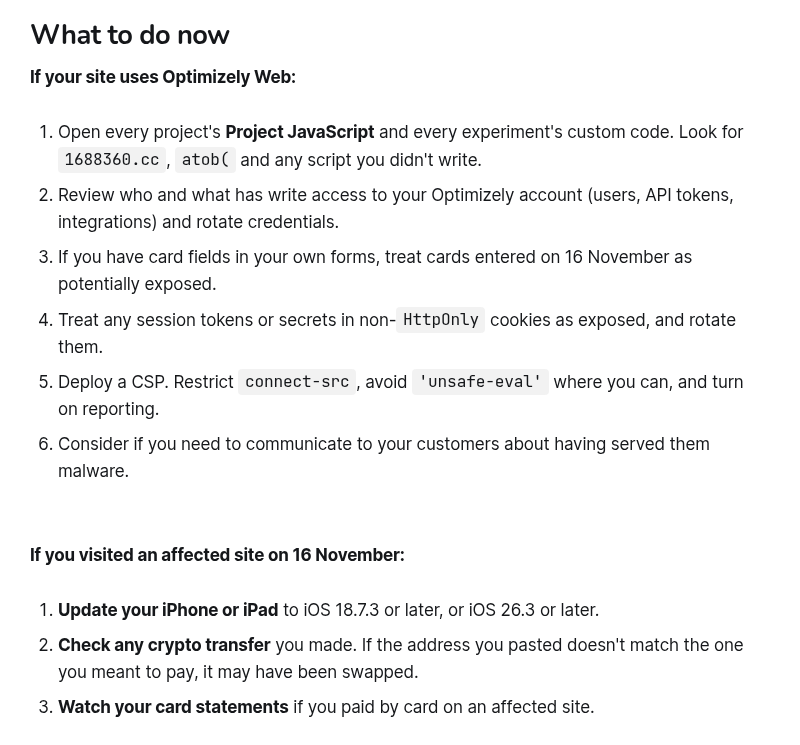
- コードを確かめる:すべてのプロジェクトのProject JavaScriptと、実験ごとのカスタムコードを開き、
1688360.cc、atob(、自分たちが書いていないコードがないか探す。URLを隠すためにatob(で文字列を変換した版もあったため、ドメイン名の検索だけでは見つからないことがある - 書き換えられる人と仕組みを見直す:Optimizelyアカウントのユーザー、APIトークン、連携の書き込み権限を見直し、認証情報を更新する
- カード入力のあるフォーム:自社のフォームでカード番号を受け付けている場合は、11月16日に入力されたカードを漏えいした可能性があるものとして扱う
- Cookie:HttpOnlyでないCookieに入れているセッションや秘密情報は、漏えいしたものとして扱い、更新する
- CSPを入れる:connect-srcで送信先を絞り、できる範囲でunsafe-evalを避け、違反のレポートを受け取る
- 利用者への連絡:不正なコードを配ってしまったことを、利用者に知らせる必要があるか検討する
ほかの外部タグにも共通する備え
今回は、サイト自身のファイルやサーバーは何も変わらず、信頼して読み込んでいた外部のスクリプトの中身が変わりました。A/Bテスト、アクセス解析、チャット、広告など、外部のタグを入れているサイトはどこでも同じことが起こりえます。
CSPで読み込み先と送信先を絞る
CSP(コンテンツセキュリティポリシー)は、ページがどこからスクリプトを読み込み、どこへデータを送ってよいかをブラウザに伝える仕組みです。Report URIは、影響を受けた159組織のサイトのCSPを調べました。CSPがなかったのは68組織、CSPはあっても攻撃を許したのが50組織で、送信先(connect-src)を絞ってカード情報などの送信だけを止められたのが17組織、実行そのものを止められたのは24組織(15%)でした。
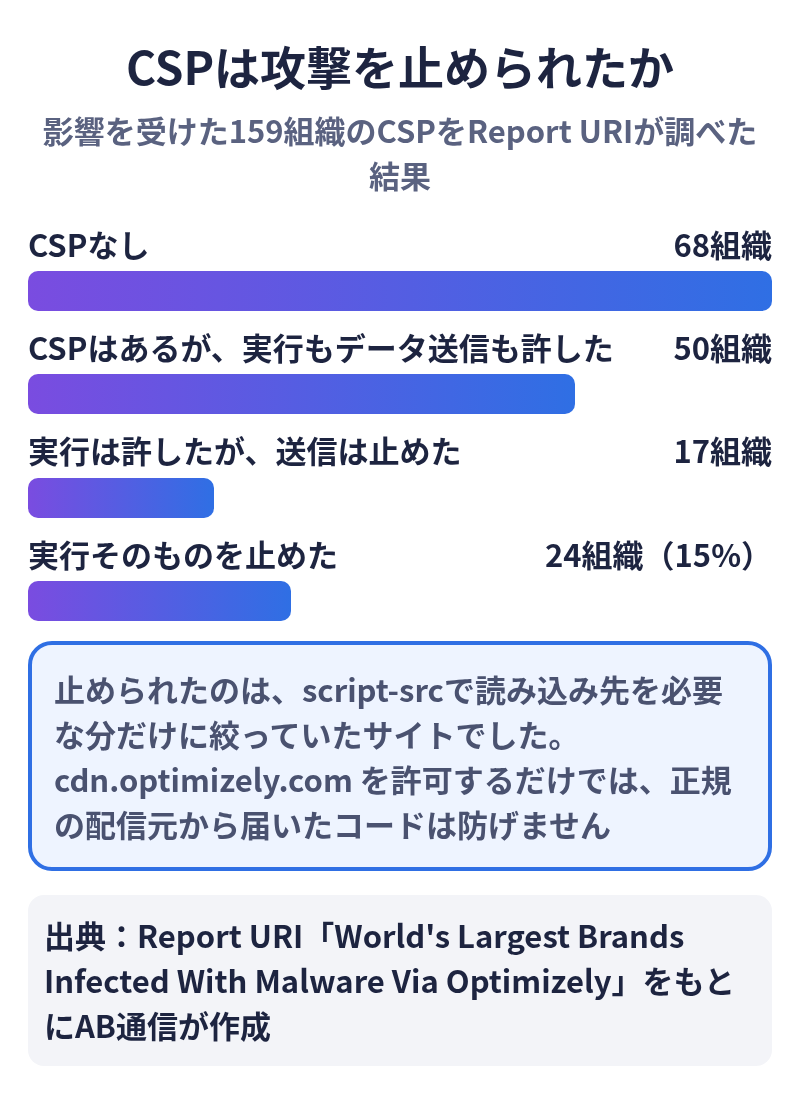
止められたサイトは、script-srcで読み込み先を必要なものだけに絞っていました。一方で、cdn.optimizely.comを許可しているだけでは、正規の配信元から届いた不正なコードは防げません。Report URIは、スニペットが入れたスクリプトをまとめて信頼する「strict-dynamic」や、文字列をコードとして実行できる「unsafe-eval」を許していると、攻撃が通ってしまったと指摘しています。Optimizelyの公式ドキュメントはstrict-dynamicを含む設定例を示しており、カスタムJavaScriptを使う一部の機能はunsafe-evalがないと動きません。使っている機能とのバランスを見ながら設定する必要があります。
SRIは中身が変わるタグには使いにくい
SRI(サブリソース完全性)は、読み込むファイルのハッシュ値をタグに書いておき、中身が違えば実行しない仕組みです。ライブラリなど中身が固定のファイルには有効ですが、Optimizelyのスニペットのように設定を変えるたびに中身が変わるタグには、そのままでは使えません。こうしたタグは、CSPと次の棚卸しで管理することになります。
タグを棚卸しする
- サイトとタグマネージャーに入っている外部タグを一覧にし、それぞれの目的、担当者、まだ使っているかを確かめる
- 使っていないタグや、終わった実験・キャンペーンのタグは外す
- 外部サービスの管理画面で、コードを書き換えられるユーザー、APIトークン、連携を確かめ、退職者や不要なものを消す。二要素認証も有効にする
- 決済の入力は、できるだけ決済会社の画面(iframeやリダイレクト)で受け付ける
サイトを見ただけの人がやること
Report URIは、11月16日に影響のあったサイトを訪れた人に、次の確認を勧めています。日本時間では16日13時ごろから17日朝にあたります。
- iPhone・iPadを、iOS 18.7.3以降または26.3以降に更新する
- 暗号資産を送金した場合、送金先のアドレスが意図したものと一致しているか確かめる
- 影響のあったサイトでカードを使った場合は、利用明細を確かめる
出典
- Optimizely — Optimizely Service Status「Web Experimentation Security Incident」(2026年11月17日 01:02 UTC)
- Optimizely公式X — @Optimizelyの投稿(2026年11月17日 01:21 UTC)
- Optimizely公式ドキュメント — Update your site’s Content Security Policies (CSP)、Project Settings: jQuery and Project JavaScript settings(2026年11月18日確認)
- Report URI — World’s Largest Brands Infected With Malware Via Optimizely(2026年11月16日、17日 09:17 UTC更新)
- Sophos — Hijacked Optimizely snippets served malicious code on major websites(2026年11月17日)
- Brave公式X — 投稿1、投稿2、投稿3(2026年11月18日 02:13 UTC)
- MDN Web Docs — コンテンツセキュリティポリシー(CSP)、サブリソース完全性
- Optimizelyの声明の引用元(海外報道) — Krebs on Security、BleepingComputer
更新履歴
- 2026年11月18日:初版