
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- nginxの開発チームは2026年11月18日、安定版のnginx 1.30.7と開発版(mainline)の1.31.9を公開し、10件の脆弱性を修正しました
- nginx.orgの区分で重大度「major」は3件です。HTTP/2のフロー制御でのメモリ破壊、TLS 1.3でリクエスト本文を読むときの無限ループ、メールプロキシでのuse-after-freeです
- 国家サイバー統括室は公式Xで、リモートから認証なしで任意のコードを実行されるおそれがあるとして、対象環境の運用管理者に速やかなアップデートの適用などを呼びかけています
- HTTP/2の2件を見つけたWizは、どちらも認証なしのリモートコード実行につながるとしています。F5はこの2件を含む5件を、CVSS v4.0で9.2(Critical)と評価しています
- 対象は、VPSや自社サーバーなどで自分でnginxを動かしているサーバーです。サーバーで nginx -v を実行し、1.30.7/1.31.9より前なら更新してください
- レンタルサーバーを使っている場合は、各社のお知らせを確認してください
- nginxはNetflixやWordPress.com、GitHub、国内ではpixiv、メルカリ、ZOZOTOWNなどが公式に利用を説明しているほか、AWSやAzure、ConoHa WING・エックスサーバー・さくらのレンタルサーバなどでも使われています。ただし各社の版や設定は不明なため、今回の影響の有無は分かりません
nginx 1.30.7と1.31.9で10件を修正
nginxの開発チームは2026年11月18日、公式サイトで安定版のnginx 1.30.7と開発版(mainline)のnginx 1.31.9を公開しました。どちらも脆弱性の修正を含みます。nginxは、ウェブサイトの表示や、アプリの前でリクエストを受けて振り分けるリバースプロキシとして広く使われているウェブサーバーです。
nginx.org「nginx security advisories」によると、修正は10件です。1.31.9では10件すべて、1.30.7では9件が直りました(PROXYプロトコルv2の問題は1.31.4〜1.31.8だけが対象のため、1.30系は影響を受けません)。
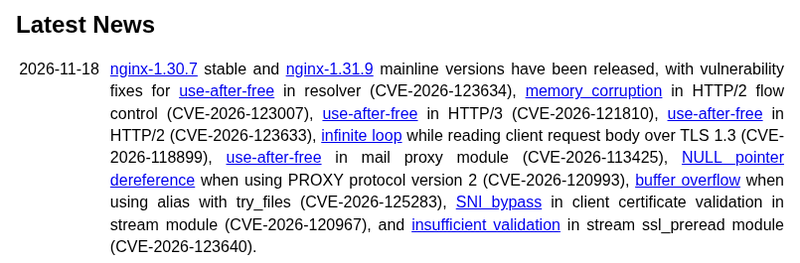
国家サイバー統括室も日本時間11月19日、公式Xで「2026年11月19日0時過ぎ(日本時間)Webサーバーnginxにおいて、リモートから未認証で任意のコード実行等が可能となる脆弱性が公表されました」として、対象環境の運用管理者に速やかなアップデートの適用などを呼びかけています。
修正された10件
nginx.orgの区分では、major(重大)が3件、medium(中)が4件、minor(軽微)が3件です。影響を受ける版は項目ごとに違い、古いものは0.5系から続いています。
| 内容 | nginx.orgの重大度 | CVE | 影響を受ける版 | F5の評価(CVSS v3.1/v4.0) |
|---|---|---|---|---|
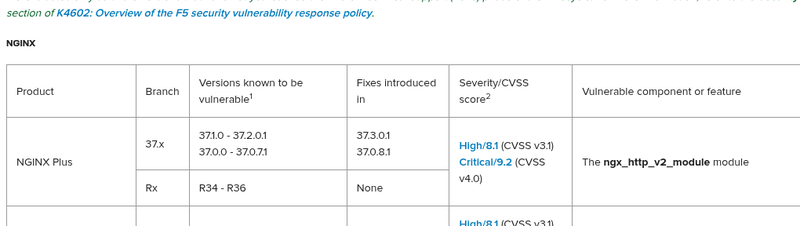
| HTTP/2のフロー制御でのメモリ破壊 | major | CVE-2026-123007 | 1.9.5〜1.31.8 | High 8.1/Critical 9.2 |
| TLS 1.3でリクエスト本文を読むときの無限ループ | major | CVE-2026-118899 | 1.13.0〜1.31.8 | High 7.5/High 8.7 |
| メールプロキシでのuse-after-free | major | CVE-2026-113425 | 0.5.33〜1.31.8 | High 8.1/Critical 9.2 |
| resolverでのuse-after-free | medium | CVE-2026-123634 | 0.6.18〜1.31.8 | High 8.1/Critical 9.2 |
| HTTP/3でのuse-after-free | medium | CVE-2026-121810 | 1.25.0〜1.31.8 | High 8.1/Critical 9.2 |
| HTTP/2でのuse-after-free | medium | CVE-2026-123633 | 1.19.7〜1.31.8 | High 8.1/Critical 9.2 |
| streamでのクライアント証明書の確認のすり抜け(SNI) | medium | CVE-2026-120967 | 1.25.5〜1.31.8 | Medium 4.8/Medium 6.3 |
| PROXYプロトコルv2でのNULLポインタ参照 | minor | CVE-2026-120993 | 1.31.4〜1.31.8 | Medium 5.3/Medium 6.9 |
| aliasとtry_filesでのバッファオーバーフロー | minor | CVE-2026-125283 | 0.9.6〜1.31.8 | Medium 5.3/Medium 6.9 |
| stream ssl_preread の検証不足 | minor | CVE-2026-123640 | 1.15.2〜1.31.8 | Medium 5.3/Medium 6.9 |
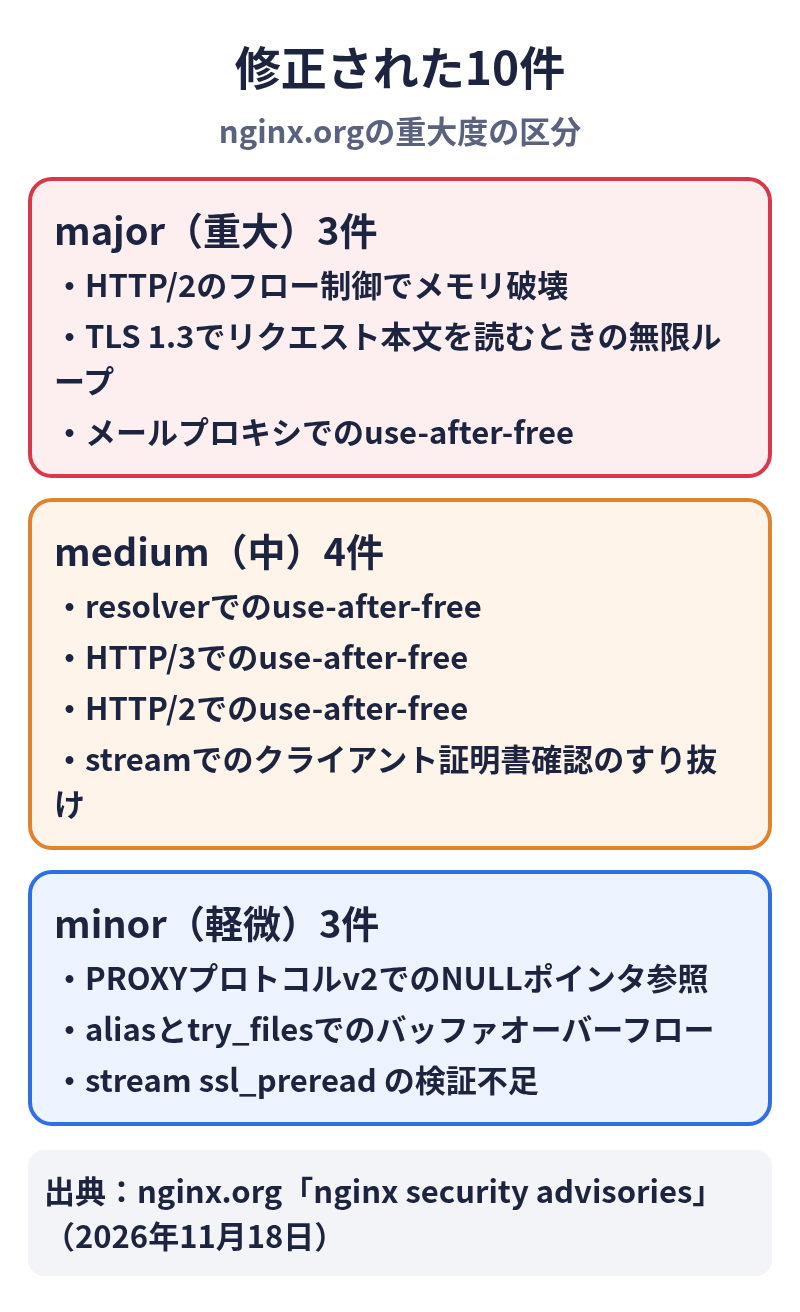
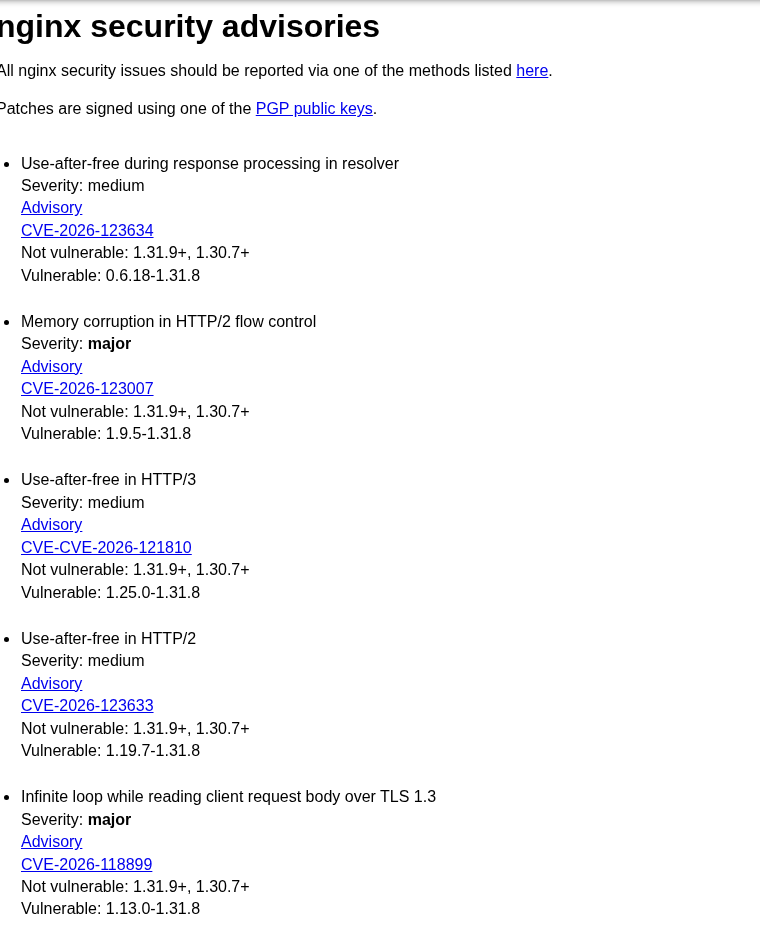
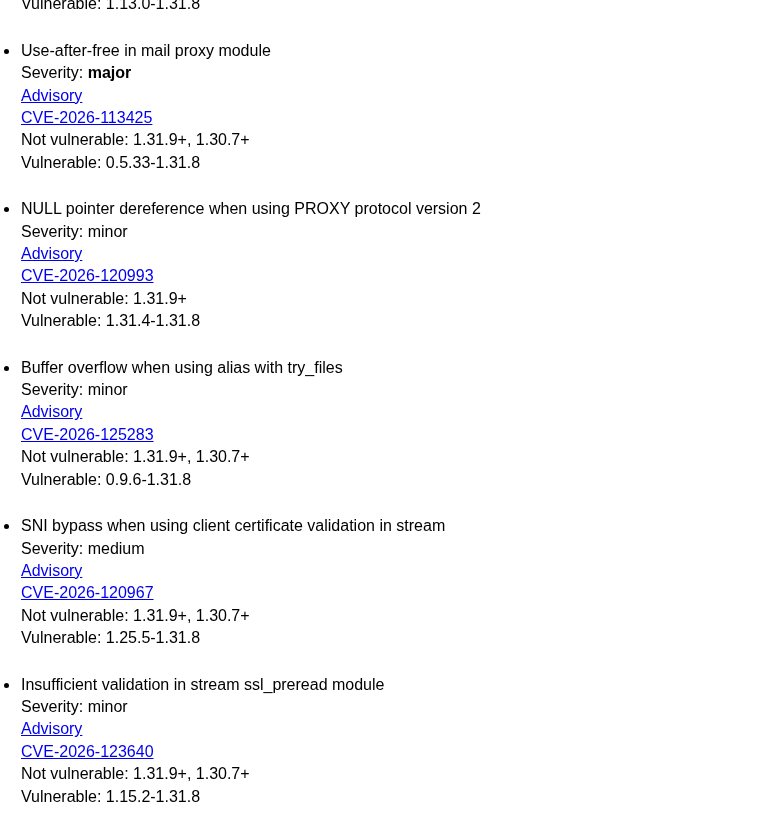
nginx.orgの重大度と、nginxを開発するF5がアドバイザリで付けたCVSSの点数は、同じ項目でも一致しないものがあります。たとえばHTTP/2のuse-after-free(CVE-2026-123633)は、nginx.orgではmediumですが、F5はCVSS v4.0で9.2(Critical)としています。
とくに注意したいHTTP/2の2件
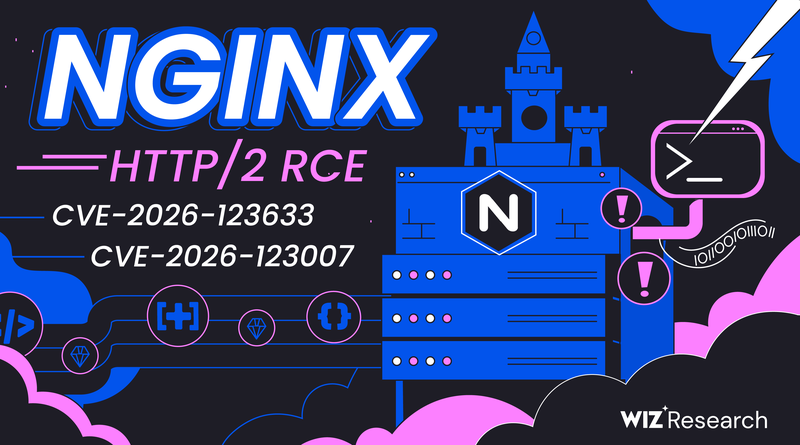
HTTP/2に関わる2件(CVE-2026-123007とCVE-2026-123633)は、セキュリティ企業のWizがWiz Research「Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007」で詳しく説明しています。Wizによると、どちらも認証なしで外からサーバー上のコードを実行できるおそれがあり、HTTP/2が有効になっていることが条件です。
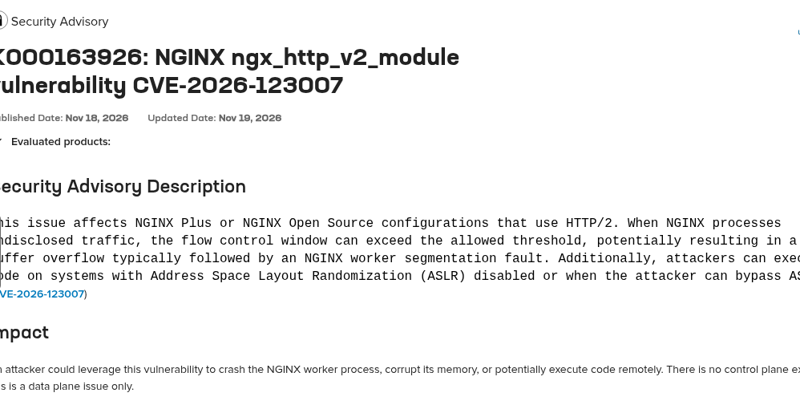
- CVE-2026-123007(HTTP/2のフロー制御)。2015年のnginx 1.9.5から入っていた問題です。Wizは、64ビットのシステムでHTTPSを使い、普通の静的ファイルを配信しているだけのnginxで、コードの実行を確かめたとしています。F5のアドバイザリでは、回避策は「なし」です
- CVE-2026-123633(HTTP/2のuse-after-free)。HTTP/2で受けたリクエストを裏のサーバーへ中継(プロキシ)していて、ワーカーの接続数(worker_connections)が足りなくなったときに起きます
Wizによると、この2件はWizのほか、Ikotas Labs、Metnir、Rapid7、Xintがそれぞれ別に見つけてF5に報告しました。
そのほかのmajorの2件
- TLS 1.3での無限ループ(CVE-2026-118899)。httpブロックでsslを使い、TLS 1.3が有効な場合に、細工した接続でワーカープロセスが無限ループに入り、新しい接続も既存の接続も処理できなくなります。F5は、認証なしでサービス妨害(DoS)を起こせるとしています
- メールプロキシでのuse-after-free(CVE-2026-113425)。nginxをメールプロキシとして使っている場合が対象です。F5は回避策として、待ち受けを信頼できるネットワークに限ることを挙げています
対象になるサーバー
対象は、VPSやクラウド、自社サーバーなどで、自分でnginxを入れて動かしているサーバーです。WordPressのサイトでも、サーバーの前段でnginxを使っていれば対象になります。どの項目が当てはまるかは、HTTP/2・HTTP/3を有効にしているか、プロキシやメールプロキシ、streamモジュールを使っているかなど、設定によって変わります。
レンタルサーバーを使っている場合は、各社のお知らせを確認してください。
nginxが使われている代表的なサービス
nginxは、ウェブサイトの表示やリバースプロキシとして広く使われています。W3Techsの調査では、ウェブサーバーが判明したサイトのうち、nginxは29.7%で使われているとされています(2026年11月18日時点の公表値)。
各社の公式な技術ドキュメントやエンジニアリングブログでは、たとえば次のような利用が説明されています。ここで挙げるのは「広く使われている例」であり、各社がいまどの版・どの設定で動かしているかは公表されていないため、今回の脆弱性の影響を受けたかどうかを示すものではありません。
代表的なWebサービス・プラットフォーム
- Netflix。同社の独自CDN「Open Connect」の公式説明で、配信機器のウェブサーバーとしてnginxを使っていると書かれています(出典:Open Connect Appliances)
- WordPress.com。公式サポートで、ホスティング基盤のサーバー情報をnginxとし、NGINXサーバーを使っていると説明しています(出典:Server environment on WordPress.com hosting、2026年11月17日最終確認)
- GitHub。公式ブログ(2015年)で、GitHub Pagesの配信の仕組みとして、nginxでリクエストを受けて振り分ける構成を説明しています(出典:Rearchitecting GitHub Pages)
- Airbnb。公式エンジニアリングブログ(2018年)で、ページをサーバー側で組み立てるNode.jsの前段に、リバースプロキシとしてnginxを置いていると説明しています(出典:Operationalizing Node.js for Server Side Rendering)
- Pinterest。公式エンジニアリングブログ(2016年)で、テンプレートを描画するNode.jsのプロセス群の前にnginxのプロキシ層を置いたと説明しています(出典:How we switched our template rendering engine to React)
- pixiv。公式ブログ(2024年)で、Cloudflareの後ろにあるオンプレミス環境の受付と、画像配信クラスタの受付にnginxを使っていると説明しています(出典:pixivというシステムはどんな形をしているのか、それはなぜか。)
- はてなのマンガビューワー「GigaViewer」。公式ブログ(2026年)で、ロードバランサーとリバースプロキシとしてAmazon ECS上でnginxを運用していると説明しています(出典:GigaViewer の配信基盤を支えるマルチテナントアーキテクチャ)
- メルカリ。公式エンジニアリングブログ(2022年)で、ウェブのゲートウェイ(web-gateway)をNGINX Ingress Controllerで構成していると説明しています(出典:Web Platformチームのご紹介)
- ZOZOTOWN。公式技術ブログ(2023年)で、Webサーバーとデータベースの間のプロキシとしてnginxのTCPロードバランサーを本番で使っていると説明しています(出典:nginx TCP Load Balancerで複数RDSへの接続をProxyする)
GitHub、Airbnb、Pinterestの説明は数年前の公式ブログによるもので、現在の構成は変わっている可能性があります。
クラウド・ホスティングサービス
クラウドやレンタルサーバーでも、nginxは標準の部品として組み込まれています。公式ドキュメントで確認できる例は次のとおりです。
クラウド(AWS・Google Cloud・Microsoft Azure・Kubernetes)
- AWS Elastic Beanstalk。AWSの公式ドキュメントは、Amazon Linux 2とAmazon Linux 2023のすべてのプラットフォームで、nginxを標準のリバースプロキシとして使うと説明しています(出典:Reverse proxy configuration – AWS Elastic Beanstalk)
- Google Cloud App Engine(フレキシブル環境のPHP)。公式ドキュメントで、NGINXの設定ファイル(nginx-app.conf)を置いて設定を変える方法を説明しています(出典:PHP runtime – App Engine flexible environment)
- Microsoft Azure App Service(LinuxのPHP)。Microsoftの公式ドキュメントは、App Serviceの標準のPHPイメージがNGINXを使うと説明しています(出典:Configure a PHP App – Azure App Service)
- F5 NGINXaaS for Azure。F5がAzure上で提供するマネージドのnginxです。F5の公式ドキュメントは、デプロイは自動でアップグレードされ、セキュリティパッチと最新の安定版NGINX Plusを受け取ると説明しています(出典:NGINXaaS for Azure: Overview and architecture)
- Kubernetesの「Ingress NGINX」。nginxを使ってKubernetesへの通信を振り分ける定番のコントローラーで、Kubernetes公式は「クラウドネイティブ環境の約半数」で使われてきたとしています。ただしKubernetes公式は2026年3月で開発を終え、その後はセキュリティ修正も出さないと発表しています。使い続けている場合は、別のコントローラーへの移行を検討してください(出典:Ingress NGINX Retirement: What You Need to Know、Ingress NGINX: Statement from the Kubernetes Steering and Security Response Committees)
EC2やCompute Engineなどの仮想サーバーに自分でnginxを入れている場合は、クラウドの会社ではなく利用者が更新します。Elastic BeanstalkやApp Serviceのようにクラウド側が用意した環境を使っている場合は、各社のリリースノートや更新情報で、修正版が入ったかを確認してください。
国内のレンタルサーバー
- ConoHa WING。公式サイトで、高性能Webサーバーとしてnginxを採用していると説明しています(出典:ConoHa WING)
- エックスサーバー。公式の機能一覧で、大量の同時アクセスの処理に向けて「nginx」を導入していると説明しています(出典:エックスサーバー 機能一覧)
- さくらのレンタルサーバ。公式の基本仕様で、ウェブサーバーのソフトウェアを「nginx + Apache 2.4系」としています(出典:基本仕様を知りたい(さくらのレンタルサーバ))
AB通信もConoHa WING上で運用しています。こうした共用のレンタルサーバーでは、nginx本体は事業者が管理していて、利用者が自分で入れ替えることはできません。各社のお知らせで対応状況を確認してください。一方、同じ会社のサービスでも、VPSなどで自分でnginxを入れている場合は、この記事の「いますること」のとおり、利用者が版を確認して更新します。
WordPress向けのマネージドホスティング
- Kinsta。公式ドキュメントで、各サイトが動くコンテナにLinux、NGINX、PHP、MySQLが入っていると説明しています(出典:Infrastructure – Kinsta Docs)
- WP Engine。公式サポートで、すべてのリクエストをまずnginxが受け、静的ファイルの配信やキャッシュの確認をしてから、残りを裏側のPHP処理に回す構成だと説明しています(出典:Using a Reverse Proxy with WP Engine)
WordPress.comやKinsta、WP Engineのように事業者がサーバーを運用しているサービスでは、利用者が自分で版を上げるのではなく、事業者側の対応を確認することになります。
サイトがnginxで動いているか調べる方法
気になるサイトがnginxで動いているかは、ブラウザで確かめられます。Chromeの場合は次のとおりです。
- 調べたいサイトを開き、右クリックして「検証」を選び、デベロッパーツールを開きます
- 上部のタブから「Network(ネットワーク)」を選び、ページを再読み込みします(Windowsは F5、Macは Command+R)
- 一覧のいちばん上にある、サイトのURLのリクエストをクリックします
- 「Headers(ヘッダー)」タブの「Response Headers」にある
serverの値を見ます。nginxと出ていれば、少なくとも応答を返したサーバーはnginxです
ターミナルが使える場合は、curl -I https://調べたいサイトのURL を実行して、表示された server: の行を見ても確かめられます。
ただし、この方法で分からないこともあります。server の値を隠したり書き換えたりしているサイトがあるほか、CDNを通しているサイトでは「cloudflare」などCDNの名前が出て、その奥のサーバーは見えません。また、ここに版の番号が出るとは限らないため、自分のサーバーの版は nginx -v で確認してください。
公表されていないこと
nginx.orgとF5のアドバイザリには、次の点は書かれていません(日本時間11月19日6時時点)。
- 実際の攻撃が確認されているかどうか
- HTTP/2のフロー制御の問題(CVE-2026-123007)を引き起こす通信の詳しい中身(F5は「公表していない通信」としています)
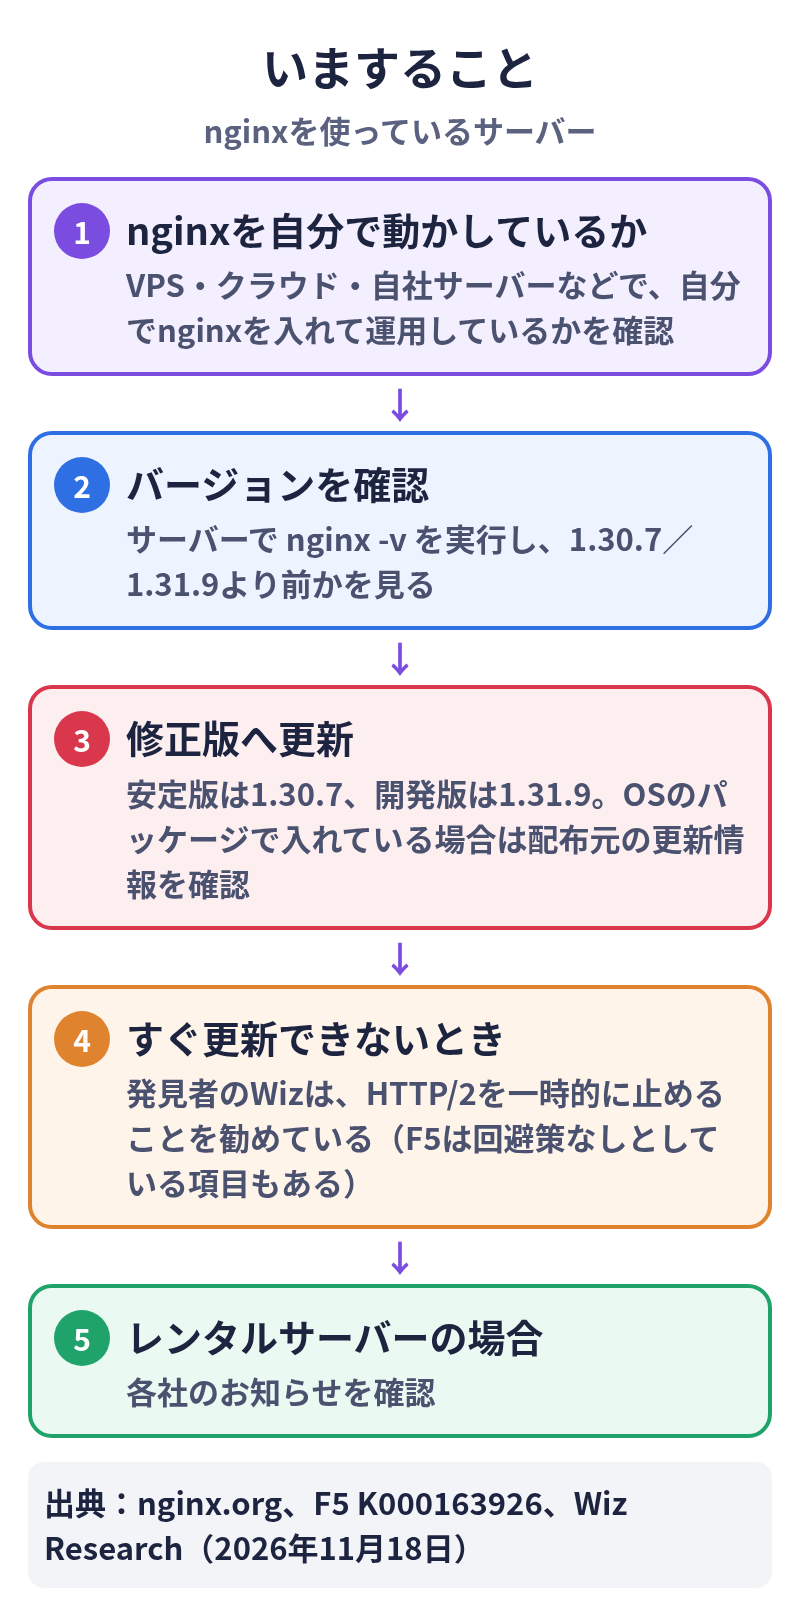
いますること
- バージョンを確認する。サーバーで
nginx -vを実行し、1.30.7(安定版)または1.31.9(開発版)より前なら更新が必要です - 修正版へ更新する。修正版はnginx.orgのダウンロードページから入手できます。OSのパッケージ(apt、dnfなど)で入れている場合は、配布元の更新情報を確認して更新します
- すぐ更新できないときは、HTTP/2を一時的に止める。Wizは、更新までの間、該当するserverブロックで
http2 off;を設定し(nginx 1.25.1以降)、listen ディレクティブからhttp2を外すことを勧めています。更新した後はHTTP/2を元に戻します - 設定ごとの回避策を確かめる。resolverやaliasとtry_files、streamモジュールの項目などには、F5が各アドバイザリで設定による回避策を載せています
- レンタルサーバーの場合は、各社のお知らせを確認する。
関連記事(AB通信)
出典
- nginx.org — Latest News(2026年11月18日)
- nginx.org — nginx security advisories(2026年11月19日確認)
- F5 セキュリティアドバイザリ — K000163925(CVE-2026-123634)、K000163926(CVE-2026-123007)、K000163927(CVE-2026-121810)、K000163928(CVE-2026-123633)、K000163930(CVE-2026-118899)、K000163931(CVE-2026-113425)、K000163932(CVE-2026-120993)、K000163933(CVE-2026-125283)、K000163934(CVE-2026-120967)、K000163935(CVE-2026-123640)(2026年11月18日公開)
- Wiz Research — Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007(2026年11月18日・米国時間)
- 国家サイバー統括室(注意・警戒情報) — 公式X(2026年11月19日)
- W3Techs — Usage Statistics and Market Share of Web Servers, November 2026(2026年11月18日時点)
- Netflix Open Connect — Open Connect Appliances
- WordPress.com Support — Server environment on WordPress.com hosting(2026年11月17日最終確認)
- pixiv inside — pixivというシステムはどんな形をしているのか、それはなぜか。(2024年10月30日)
- はてな Developer Blog — GigaViewer の配信基盤を支えるマルチテナントアーキテクチャ(2026年4月3日)
- メルカリエンジニアリング — Web Platformチームのご紹介(2022年1月18日)
- ZOZO TECH BLOG — nginx TCP Load Balancerで複数RDSへの接続をProxyする(2023年4月6日)
- F5 / NGINX Documentation — NGINXaaS for Azure: Overview and architecture
- The GitHub Blog — Rearchitecting GitHub Pages(2015年5月27日)
- The Airbnb Tech Blog — Operationalizing Node.js for Server Side Rendering(2018年7月18日)
- Pinterest Engineering Blog — How we switched our template rendering engine to React(2016年11月18日)
- AWS Elastic Beanstalk 開発者ガイド — Reverse proxy configuration(2026年11月19日確認)
- Google Cloud App Engine — PHP runtime(flexible environment)(2026年11月19日確認)
- Microsoft Learn — Configure a PHP App – Azure App Service(2026年11月19日確認)
- Kubernetes Blog — Ingress NGINX Retirement: What You Need to Know(2025年11月11日)、Ingress NGINX: Statement from the Kubernetes Steering and Security Response Committees(2026年1月29日)
- ConoHa WING — 公式サイト(2026年11月19日確認)
- エックスサーバー — 機能一覧(2026年11月19日確認)
- さくらのサポート情報 — 基本仕様を知りたい(さくらのレンタルサーバ)(2026年11月19日確認)
- Kinsta Docs — Infrastructure(2026年1月13日更新)
- WP Engine Support — Using a Reverse Proxy with WP Engine(2026年11月19日確認)
更新履歴
- 2026年11月19日:初版
- 2026年11月19日:nginxを使っている代表的なサービスの例を追記
- 2026年11月19日:Webサービスの例を増やし、クラウド・レンタルサーバー・WordPress向けホスティングでの採用例と、サイトがnginxで動いているか調べる方法を追記