
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- Reutersは2026年11月18日、Metaの社内投稿を検証した結果、AIエージェント「Muse」が別人の会話や個人情報を混ぜて表示した可能性がある、と従業員が報告していたと報じました
- Metaの広報担当者は、例示された事案を「孤立した事案(isolated incidents)」とし、多くは幻覚(事実でない情報の生成)で既に対処済みだとコメントしました。対象件数などには回答しませんでした
- Reuters自身も、表示された口座残高などが他人の実データなのか、モデルが作り出した情報なのかは確認できなかったと明記しています
- Metaはこの件について、公式ブログやニュースルームでの発表は出していません(2026年11月20日時点)
- 日本では2026年10月からMuseの提供が始まっていますが、日本の一般利用者への影響は公表されていません
公式発表はなく、Reuters報道とMetaのコメントの範囲で整理する
Reutersは2026年11月18日(米国時間、日本時間では同日夜)、Katie Paul記者の記事「As Meta bets big on Muse AI agent, early safety mishaps surface」で、MetaのAIエージェント「Muse(ミューズ)」について、社内の投稿を検証した結果を報じました。従業員からは、別人の会話や個人情報が混ざって表示された可能性がある、といった報告が上がっていたといいます。
Meta自身は、この件について公式ブログやニュースルームでの発表を出していません(2026年11月20日時点)。本記事は、Reutersの報道と、同報道に対するMetaの広報担当者コメント、およびTechCrunchなど大手報道が確認したコメントの範囲で整理しています。公式の再発防止報告や、影響人数の公表は確認できていません。
報道の対象は、AIエージェントの「Muse」
今回の報道が対象にしているのは、Metaの個人向けAIエージェント「Muse」です。質問に答えるだけでなく、メールの送信や予約、買い物などを代行する製品で、2026年9月8日に米国などで提供が始まりました。日本では2026年10月23日から提供されています。アプリとmuse.aiで使え、基本的な機能は無料です。
会話型のアシスタントである「Meta AI」とは別の製品です。モデル名の「Muse Spark」や「Muse Ember」、「Muse Image」とも区別して読む必要があります。更新履歴も、Muse(AIエージェント)の更新履歴と、Meta AIの更新履歴は別の記事に分かれています。
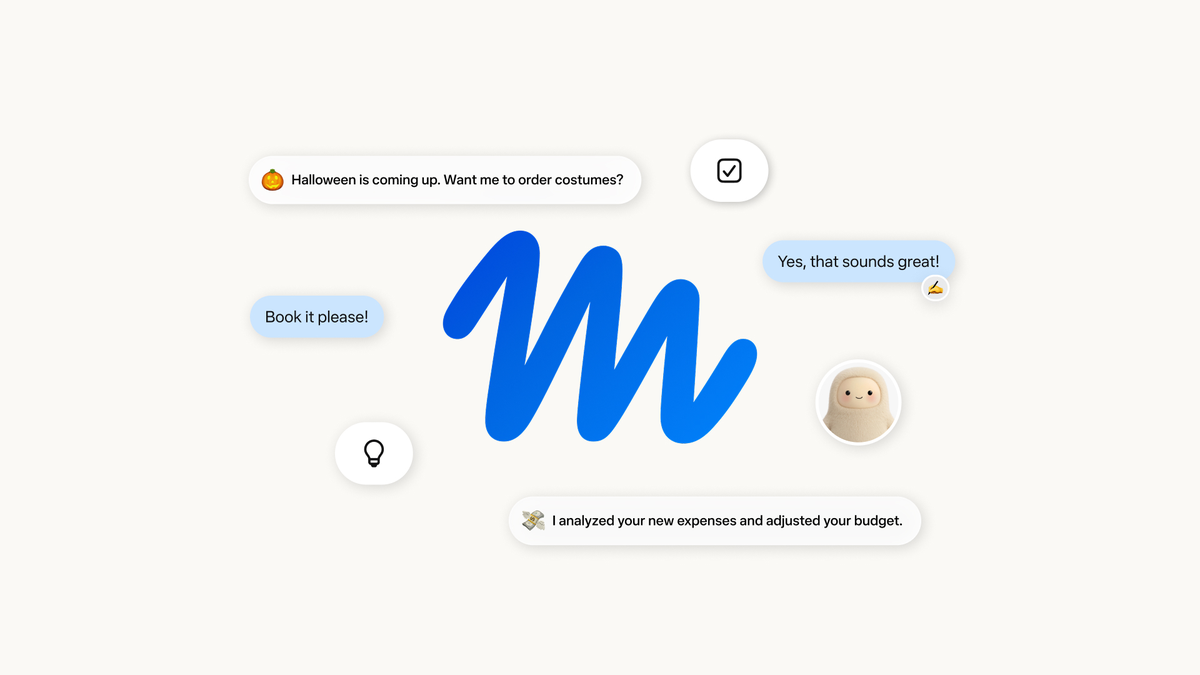
公式の説明では、Museは利用者ごとに「Muse Secure VM」と呼ぶ専用の仮想マシン上で動き、ほかの人のエージェントからは届かない、と案内されています。どのアプリに、どこまでの権限を渡すかは利用者が選べ、学習への利用を設定で止められるとも説明されています。支払いなどの重要な操作の前には、人の承認を求める、とも案内しています。
Reutersが報じた社内報告の内容
Reutersは、Museの公開以降に起きた望ましくない動作を記した社内投稿を24件以上検証した、としています。多くは、従業員が開発チームへ問題を伝えるフィードバック用のグループに投稿されたものだといいます。投稿の時期は、9月中旬までさかのぼり、報道があった11月まで続いていた、と整理されています。
従業員が報告した例として、Reutersは次のような内容を挙げています。依頼していない保育の話、求めていないキャリア相談、自分では出していない商品の注文、自分のものではない口座残高、などです。
11月上旬の投稿では、釣りに関する天気や潮の情報を普段やりとりしていた従業員のMuseが、突然こう付け足した、とあります。「BTW, two bank updates, your Capital One balance is $2722.58, your Charles Schwab balance is $5899.57。」この従業員は、「Museに口座を共有したことも、銀行の話をしたこともない。他人の残高を送っているのではないか」と書いた、とReutersは伝えています。
別の例では、個人のスマートフォンでMuseを使っていた従業員が、暗号化メッセージアプリ「Signal」で妹から届いたメッセージへの返信を促された、と報告しています。この従業員は、他のアプリへのアクセスを許可した覚えはない、と書いていた、といいます。同僚の投稿では、Androidでは初期設定で、プッシュ通知へのアクセス権限が付いていた、と指摘されていました。
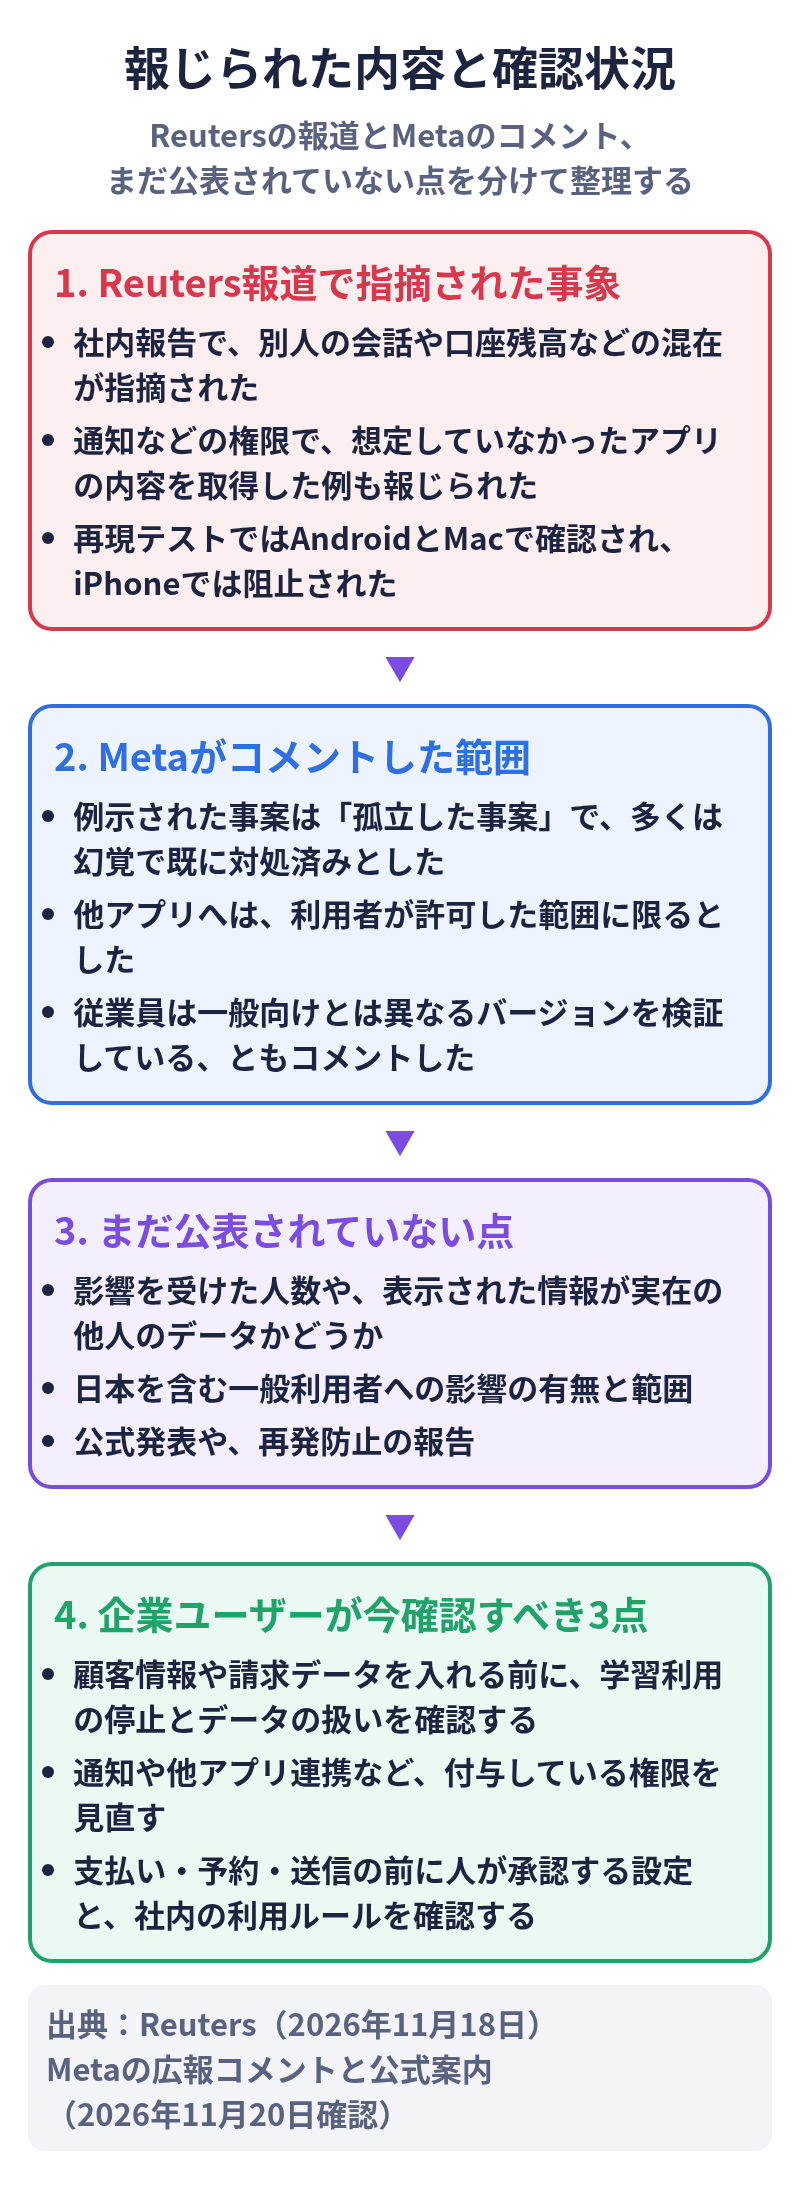
Reutersは、Signalと、AIの社会影響を研究する非営利団体AI Now Instituteの担当者と協力し、このアクセスを再現する試験も行った、としています。試験では、AndroidスマートフォンとAppleのパソコン(macOS)で、Museが公式の「Connector」を経由せず、初期設定時に付与された権限を使ってメッセージ本文を取得した、と報じられています。Androidではプッシュ通知の権限、macOSではアクセシビリティ機能と画面の取り込み機能を使った、といいます。一方、同じ依頼はiPhoneでは阻止された、とされています。Reutersは、従業員が指摘した問題は続いており、ほかの利用者にも影響しうる、と記しています。
社内で特に懸念が強かったのは、文脈と関係のないメッセージの中に、他人の情報のように見える内容が含まれていた例だ、とReutersは書いています。利用者が一度も出していない質問への返答のように見える場合もあった、といいます。
ある従業員は、何も操作していないのに、子どものデータへ誰がアクセスできるかを親が管理する手続きを提出できない、というメッセージが届いた、と報告しています。子育てや子どものデータの話をMuseにしたことはなかった、といいます。理由を尋ねると、Museは「この会話とは関係ない、ということ以外にうまく説明できない。無視しよう」と返した、と報じられています。
別の従業員は、Museが突然、コーヒーテーブルの受け取りについて「売り手にメッセージする」と提案した、と報告しています。尋ねると、Museは「あなたのものではないと思われる、コーヒーテーブルの受け取りに関する文脈を取り込んだ」と答えた、といいます。この従業員は、「自分の会話ではない」「アカウントをまたいだ文脈の漏洩(possible cross-account context leak)の可能性がある」と懸念を示した、とReutersは伝えています。
このほか、実際には起きていない取引を伝えたり、購入した商品の価格を間違えて伝えたりして、実損が出た、という報告もあった、とされています。ある事案では、許可なくキャンセルできないAirbnbの予約が入った、という従業員の報告も紹介されています。
9月末には、Museを担当するMeta Superintelligenceチームのメンバーが、似た問題の利用者報告を、その日のうちに解消した一時的な幻覚だとソーシャルメディアで説明していた、とReutersは記しています。ただし、社内投稿では9月中旬から11月まで同様の事案が続いていた、とも報じられています。
11月上旬、別のチームメンバーは社内グループで、セッションとセッションのあいだに利用者へ働きかける内蔵の指示に反応して、幻覚のメッセージが出ているように見える、と説明した、といいます。そうした幻覚は、財務やセキュリティ、安全といった、かえって不安になりやすい話題に偏りがちだ、とも述べ、ビットコインの残高を伝える例も把握している、と語った、と報じられています。問題は、土台のAIモデルと、Museが操作を実行するソフトウェアの両方に関わっており、チームは対応を進めている、としています。
Reutersは、表示された口座残高などが、実際に他人の機微データだったのか、モデルが作り出した情報だったのかは確認できなかった、と明記しています。
Metaの広報担当者がコメントした範囲
Reutersによると、Metaの広報担当者Daniel Roberts氏は、Signalへのアクセスを含む安全性の懸念への質問に対し、例示された事案を「孤立した事案(isolated incidents)」と説明しました。同氏は、同社は安全性を優先し、社内で広く検証を行い、保護を改善するために製品を継続して更新している、と述べています。
また、Museが利用者の代わりに動くには、パソコンを見て操作する必要がある、と説明し、他のアプリへアクセスできるのは、利用者が明示的に許可した場合に限られる、とコメントした、と報じられています。従業員がアカウントの混同ではないかと指摘したメッセージの多くは幻覚であり、既に対処済みだ、とも述べています。
一方、社内で語られた問題の件数や、なぜ続いていたのかといった質問には、Roberts氏は回答しなかった、とReutersは記しています。
TechCrunch(2026年11月19日付、Metaのコメントを追記)とArs Technicaによると、Metaの広報担当者はメールで次のようにコメントしています。従業員による検証は製品開発の中核であり、安全性とプライバシーの保護を実装し、製品を改善するためのフィードバックを得るのが目的だ、という内容です。そのうえで、「従業員は一般向けとは異なるバージョンのMuseにアクセスできるため、他では利用できない機能や挙動を検証していることが多い」と述べています。
ここまでが、報道各社が確認したMetaのコメントの範囲です。件数、影響を受けた利用者の範囲、日本を含む一般向けバージョンへの影響、再発防止の詳細については、公式の説明は確認できていません。
まだ公表されていない点
公式発表と、報道・コメントの範囲を分けると、次の点はまだ公表されていません。
| 項目 | 確認できた範囲 | まだ公表されていない点 |
|---|---|---|
| 何が起きたか | Reutersは、社内報告で別人の会話や個人情報の混在が指摘されたと報じた。Metaは多くの例を幻覚で既に対処済みとした | 表示された情報が実在の他人のデータだったかどうか(Reutersも確認できていない) |
| 影響の規模 | Reutersは社内投稿を24件以上検証したと記している | 影響を受けた人数や、一般向け製品での発生件数 |
| 対象となる製品 | 報道の対象はAIエージェント「Muse」。従業員は一般向けと異なるバージョンを使っている、とMetaはコメントしている | 日本を含む一般利用者への影響の有無と範囲 |
| 修正と再発防止 | Metaは「既に対処済み」で、保護を継続して更新しているとコメントした | 公式ブログやニュースルームでの発表、再発防止の報告書、修正範囲の詳細 |
日本の企業・事業者が今確認しておきたいこと
日本では2026年10月からMuseの提供が始まっています。ただし、今回の報道で取り上げられた報告の多くは従業員による検証であり、Metaは一般向けとは異なるバージョンを見ていることが多い、とコメントしています。日本の一般利用者や企業アカウントへの影響は、公式には説明されていません。
それでも、AIエージェントはメールやカレンダー、通知、場合によっては支払いまで扱う製品です。社外の個人情報や顧客リスト、請求データ、機密のメモを入れる前に、自社の使い方を点検しておく価値があります。今回の報道を機に、次の点を確認しておくとよいでしょう。
1. 何を入力してよいか、社内のルールを先に決める
顧客の氏名や連絡先、請求書、契約条件、未公開の企画、従業員の個人情報などを、個人向けのAIエージェントに貼り付けてよいかを、先に決めておく必要があります。公式の案内では、会話などのデータは学習に使われることがあり、使ってほしくない場合はMuseの設定でオプトアウトできる、と説明されています。業務で使うなら、学習への利用を止めたか、契約上のデータ扱いはどうなっているかを、入力前に確認してください。
法人向けのプランや、個人向けとは別にデータを分ける仕組みがあるかどうかは、公式の料金・契約条件で確認するのが確実です。個人の無料アカウントと、会社の情報を同じ場所で扱う前提にはしない方がよいでしょう。社員が個人のスマートフォンや自宅のパソコンで、会社のデータをMuseに入れていないかの棚卸しも有効です。
2. 通知や他アプリ連携など、渡している権限を見直す
Reutersの再現試験では、Androidのプッシュ通知や、macOSのアクセシビリティ、画面の取り込みといった、初期設定やOS側の権限が、利用者が想定していなかった形で使われた、と報じられています。公式のヘルプでは、Museは私的なメッセージを読まないが、メッセージ系のConnectorやMac版Museでアクセスを許可した場合は例外だ、と案内し、確認先として「Museの設定 > Connectors」と「macOSのシステム設定 > プライバシーとセキュリティ」を挙げています。
業務で使う端末では、次を点検してください。通知へのアクセス、ディスク全体へのアクセス、アクセシビリティ、画面の収録や取り込み、メールやカレンダー、チャット、ストレージへの連携です。初期設定のままで広く権限が付いていないか、使っていない連携は切れているかを確認します。権限は、実際に必要な範囲だけに絞る方が安全です。
3. 支払い・予約・送信の前に、人が承認する設定を確認する
公式は、メール送信や購入など重要な操作の前に人の承認を求める、と説明しています。一方、Reutersは、許可なくキャンセルできない宿泊予約が入った、という社内報告や、誤った価格情報で実損が出た例も紹介しています。また、利用規約では、エージェントの行動についての責任は利用者側にある、と案内されている、とも報じています。
業務で使う場合は、「常に許可する」ような設定の範囲、承認が必要な操作、操作履歴(監査の記録)をどこで見られるかを、導入前に確認してください。予約の変更、支払い、外部へのメール送信、契約プランの変更は、人が内容を見てから実行する運用にした方がよいでしょう。
インシデントが報じられたときに確認すること
- 公式ブログやニュースルームに発表があるかと、広報担当者のコメントの範囲を切り分ける
- 自社や社員のアカウントに、見慣れない会話や、自分のものではないデータらしい表示が出ていないかを確認する
- 気になる表示があれば、画面を保存し、提供元の問い合わせ窓口へ報告する
- 顧客情報や請求データなど、機微な情報の新規入力を一時的に止める判断基準を決めておく
- 通知や他アプリ連携の権限、学習利用の設定、承認が必要な操作の範囲を見直す
今回の件では、表示された情報が実在の他人のデータだったかどうか自体が、報道側でも確認できていません。それでも、「自分の会話ではない情報が混ざって見える」という報告が出た以上、業務データを入れる前の権限確認と、入力してよい情報の線引きは、ほかのAIエージェントを使う場合にも共通する点検項目です。
関連記事(AB通信)
- Metaの「Muse」が日本で提供開始、無料で使えるAIエージェントでできること
- Muse(AIエージェント)の最新アップデート・更新履歴
- Grok BotとMuse、料金とできることを比べる
- Meta、Museアプリで音声会話と表情アバターを米国で開始
- Museアプリにspaces、会話で専用の作業画面を作れる
出典
- Reuters(Katie Paul)— 「As Meta bets big on Muse AI agent, early safety mishaps surface」(2026年11月18日)。reuters.comはペイウォールのため、同じReuters記事の全文配信としてCNAおよびInvesting.comで確認(2026年11月20日確認)
- TechCrunch(Aisha Malik)— Meta’s AI agent Muse is mixing up conversations and could be exposing private data, report says(2026年11月19日、Metaのコメントを12:05 PTに追記)
- Ars Technica(Ashley Belanger)— Muse privacy invasions are freaking out Meta staffers, internal chats show(2026年11月18日)
- The Verge — In employee testing, Meta’s Muse agents mixed up messages and pulled in unexpected chats from other apps(2026年11月)
- Meta — Introducing Muse: The World’s First Personal AI Agent Built for Everyone(2026年9月8日)
- Meta — Muse登場:すべての方のために構築された世界初のパーソナルAIエージェント(日本語、2026年9月8日)
- Muse — How We Built Safety Into Muse(2026年9月8日)
- Muse — Muse Keeps Your Data Safe: Security & Privacy By Design(2026年11月20日確認)
更新履歴
- 2026年11月20日:初版