2026年9月30日から10月30日までに、WordPress.orgで5万以上のサイトに使われているプラグインの脆弱性が相次いで公表された。この記事では、そのうち37本(有料版のRank Math SEO PROは無料版の導入数で判断)を、攻撃や被害が出ているもの、深刻度の高いものの順にまとめた。毎月更新する。
結論
- 攻撃や被害が出ているのは3件:Ninja Forms(Patchstackが攻撃を観測)、UpdraftPlus(UpdraftCentralの接続キーが使われた事故)、Rank Math SEO PRO 3.0.123(配布ファイルにマルウェア)。使っているなら、更新に加えて不審な管理者やプラグインがないかを確かめる
- ログインなしで悪用でき、緊急(CVSS 9.0以上)と評価されたものが11本。Click to Chat、Blocksy Companion、Ultimate Member、LatePoint、OttoKitなど。どれも修正版が出ている
- 国内で使われることの多いContact Form 7、Elementor、WooCommerce、All in One SEO、MW WP Formにも修正版が出ている。プラグイン画面で版を見て、表の修正版より古ければ更新する
今すぐ確認すべきもの(攻撃や被害が出ている3件)
Ninja Forms:Patchstackが実際の攻撃を確認
Ninja Forms(50万以上)の3.15.3以前には、ログインしていない人がフォームの送信内容に不正なスクリプトを仕込める脆弱性(CVE-2026-94504)があった。公表は9月22日で、3.15.4で修正された。
セキュリティ企業のPatchstackは10月6日の記事で、10月5日にこの脆弱性を使った攻撃を観測したと公表した。管理者が送信内容を開くとスクリプトが動き、管理者の権限で不正なプラグインを入れたり、管理画面のユーザー一覧に出ない管理者を作ったりする。一方、米国のCISAがCVE記録に付けた評価は「悪用:なし(none)」のままだ。CISAの評価は評価した時点のもので、後から攻撃が見つかっても変わっていないことがある。
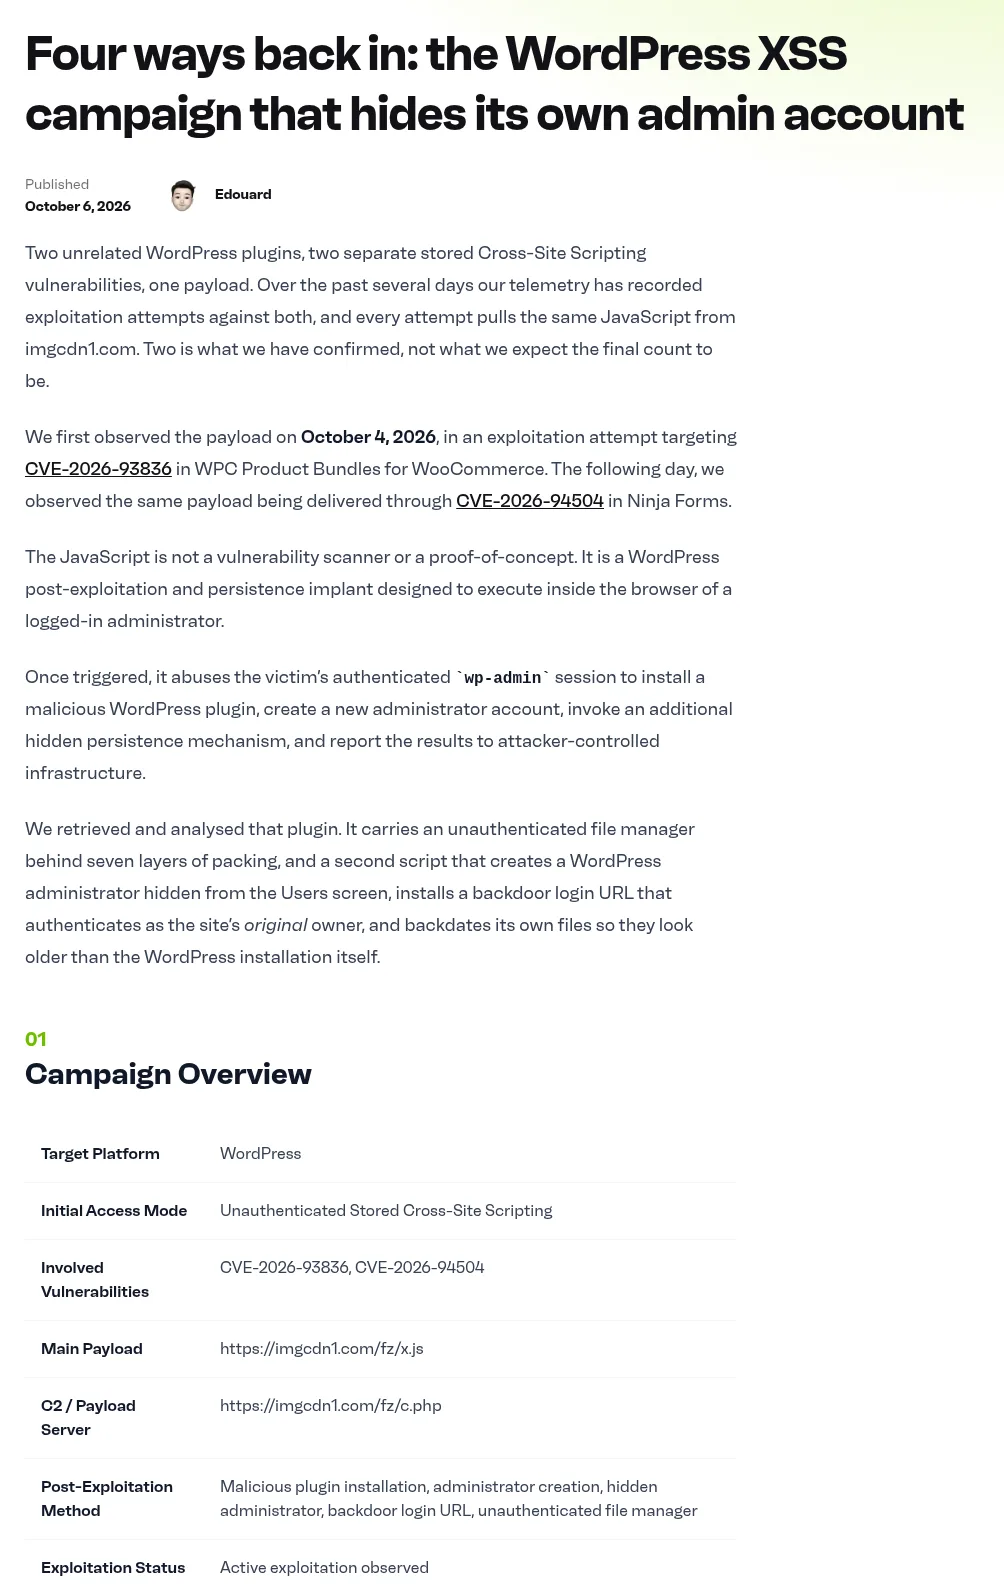
10月にはさらに2件(CVE-2026-90438、CVE-2026-110899)が公表され、3.15.6で修正されている。Patchstackは、更新に加えて、データベース上の管理者と管理画面に出る管理者を見比べること、wp-content/mu-plugins/に見覚えのないファイルがないかを確かめることを勧めている。
UpdraftPlus:UpdraftCentralの接続キーが使われた
バックアッププラグインUpdraftPlus(400万以上)の開発元TeamUpdraftは10月19日、10月17〜18日に自社サイトへの不正アクセスがあったと公表した。攻撃者は、サイトを遠隔で管理するUpdraftCentralの接続キーを使い、つながっていたサイトに管理者アカウントを作ったり、不正なプラグインを入れたりした。UpdraftPlusの脆弱性ではないため、CVEはない。(個別記事)
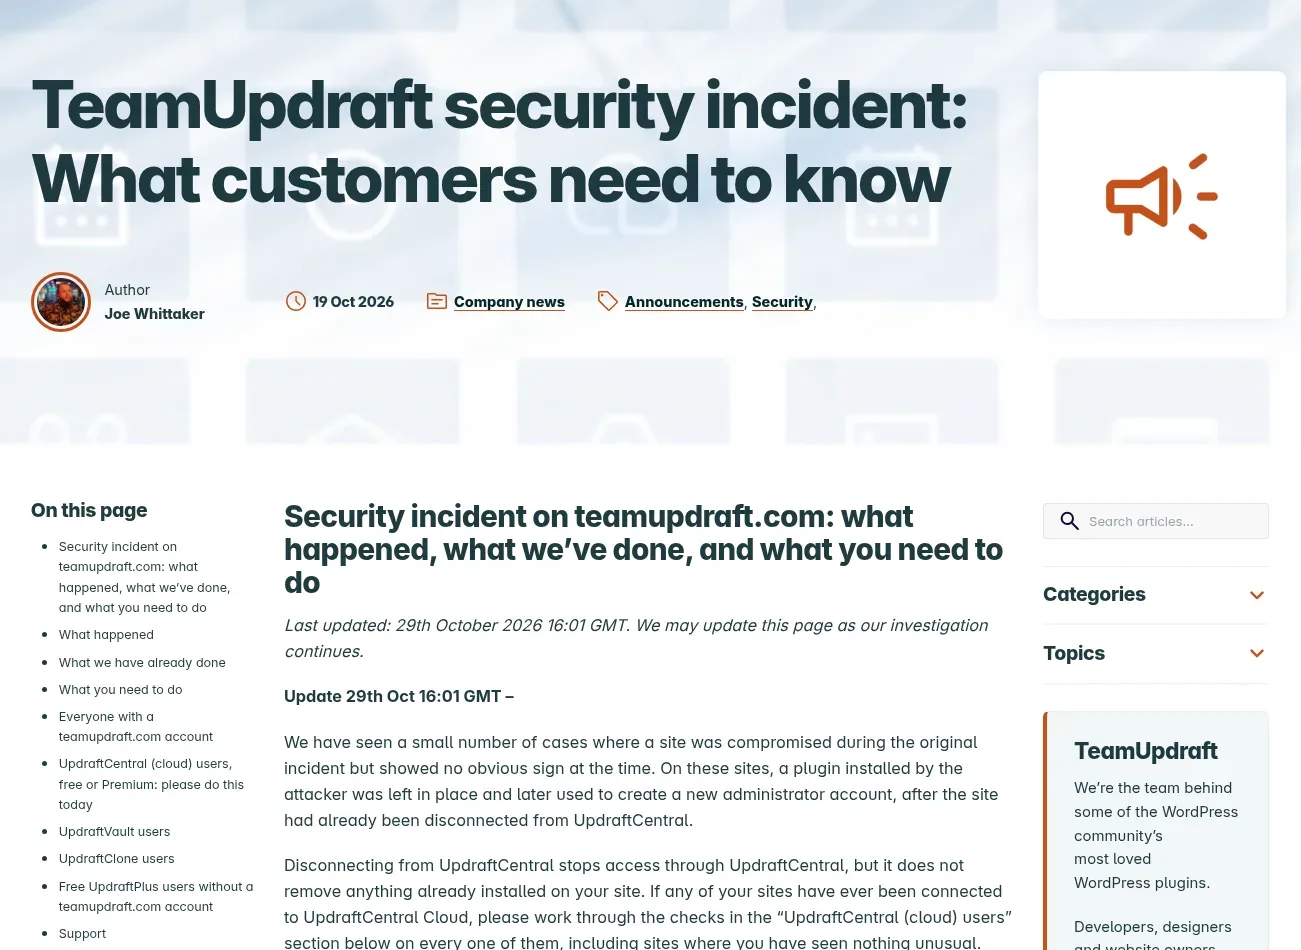
修正版の1.26.13(有料版2.26.13)は古い接続キーを自動で無効にする。ただし開発元は、更新しても、すでに入れられたプラグインや管理者は消えないとしている。UpdraftCentral(クラウド版)につないだことのあるサイトはすべて、接続キーの削除、プラグイン(Must-Useを含む)と管理者・編集者の点検、パスワードの変更をするよう求めている。
Rank Math SEO PRO 3.0.123:配布ファイルにマルウェア
SEOプラグインRank Mathの有料版「Rank Math SEO PRO」は、日本時間10月16日5時2分から16時12分までに入手した3.0.123にマルウェアが入っていた(CVE-2026-111862)。開発元は、この版を有効にしたサイトは乗っ取られたものとして扱うよう求め、きれいな3.0.124を出した。WordPress.orgで配る無料版は対象外だ。
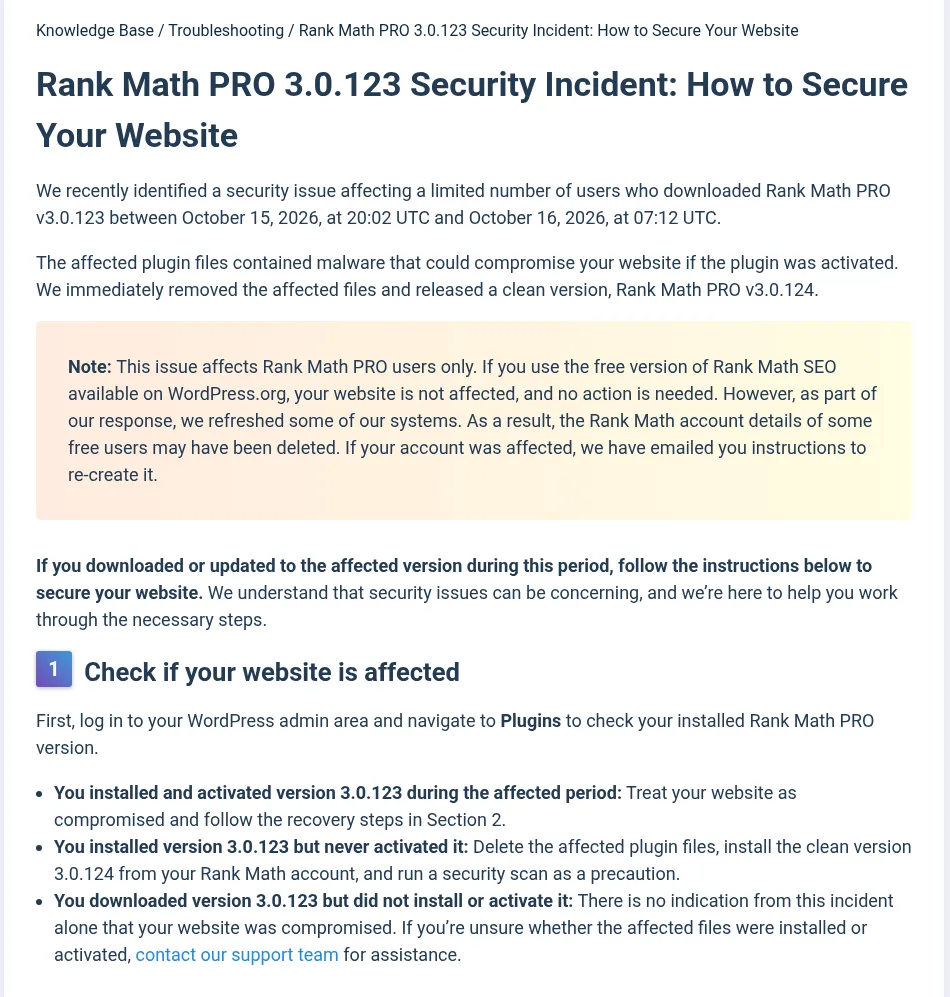
開発元は、侵害前のバックアップからの復元をまず勧めている。復元できない場合の手順(プラグインフォルダの削除、不正なデータベース項目の削除、知らない管理者の確認、パスワードと鍵の変更など)は公式の告知にある。
一覧表(37本)
攻撃・被害の有無、深刻度、導入数の順に並べた。修正版は「この版以降に更新すれば今回の問題は直る」という版。最新版に更新すれば足りる。
| プラグイン | 導入数 | 内容 | ログイン | 修正版 | CVSS(評価元) | 公表日 | 出典 |
|---|---|---|---|---|---|---|---|
| 攻撃・被害あり | |||||||
| Ninja Forms | 50万以上 | ログインなしで、フォームの送信内容に不正なスクリプトを仕込める(保存型XSS)。管理者が送信内容を開くと動く。攻撃あり(Patchstack) | 不要 | 3.15.6以降(3.15.4で最初の修正、10月に追加の修正) | 7.2(Wordfence) | 9月22日・10月2日・10月21日 | CVE-2026-94504 CVE-2026-90438 CVE-2026-110899 Patchstack記事 |
| UpdraftPlus★ | 400万以上 | 脆弱性ではなく、開発元サイトへの不正アクセス。UpdraftCentralの接続キーが使われ、つないでいたサイトに不正なプラグインや管理者が作られた。被害あり(開発元) | 不要(UpdraftCentralにつないでいたサイト) | 1.26.13(有料版2.26.13)以降+接続キーの削除と点検 | —(CVEなし) | 10月19日 | TeamUpdraft告知 |
| Rank Math SEO PRO(有料版) | —(有料版。無料版は400万以上) | 10月16日5時2分〜16時12分(日本時間)に入手した3.0.123にマルウェアが入っていた(配布ファイルの改ざん)。被害あり(開発元)。無料版は対象外 | 不要 | 3.0.124+侵害を前提にした復旧 | 9.8(Wordfence) | 10月20日 | CVE-2026-111862 Rank Math告知 |
| ログイン不要で緊急(CVSS 9.0以上) | |||||||
| Click to Chat | 60万以上 | ログインなしで、任意のショートコードを実行される | 不要 | 4.45 | 9.1(Wordfence)/5.3(Patchstack) | 10月14日 | CVE-2026-92097 Patchstack |
| Blocksy Companion | 30万以上 | ログインなしで、権限を不正に上げられる(権限昇格) | 不要 | 2.1.59 | 9.1(Wordfence) | 10月10日 | CVE-2026-107645 Patchstack |
| Ultimate Member | 20万以上 | ログインなしで、細工したデータを読み込ませられる(PHPオブジェクトインジェクション)。購読者による権限昇格(8.8)も同じ版で修正 | 不要/購読者以上 | 2.14.0以降(最新は2.14.1) | 9.8(Patchstack) | 10月4日・10月28日 | CVE-2026-115968 CVE-2026-96451 Patchstack |
| LatePoint | 10万以上 | ログインなしで、ワンタイムコードの仕組みをすり抜けてログインされる。ほかにショートコード実行(9.1)、SQLインジェクション(7.5)も | 不要 | 5.7.5以降 | 9.1(Wordfence) | 10月1日〜10月17日 | CVE-2026-110653 CVE-2026-92966 CVE-2026-96662 Patchstack |
| Beaver Builder Lite | 10万以上 | ログインなしで、任意のショートコードを実行される | 不要 | 2.11.0.6 | 9.1(Wordfence)/5.3(Patchstack) | 10月3日 | CVE-2026-92084 Patchstack |
| ACF Extended | 10万以上 | フォーム機能で投稿を書き換える設定のとき、ログインなしでサーバー上で不正なプログラムを実行される。0.9.2.7だけにある管理者乗っ取り(8.1)も | 不要 | 0.9.2.8 | 9.0(Patchstack) | 10月23日 | CVE-2026-94267 CVE-2026-94268 Patchstack |
| OttoKit(旧SureTriggers) | 9万以上 | ログインなしで、権限を不正に上げられる(権限昇格) | 不要 | 1.1.41 | 9.8(Patchstack) | 10月18日 | CVE-2026-110372 Patchstack |
| LearnPress | 7万以上 | ログインなしで、細工したデータを読み込ませられる(PHPオブジェクトインジェクション) | 不要 | 4.4.11 | 9.8(Wordfence) | 10月17日 | CVE-2026-104736 Patchstack |
| Jupiter X Core | 7万以上 | X(旧Twitter)でのソーシャルログインの仕組みで、ログインなしで認証をすり抜けられる | 不要 | 4.62.0 | 9.8(Wordfence) | 10月28日 | CVE-2026-106013 Patchstack |
| 10Web Booster | 6万以上 | ログインなしで、任意のファイルをアップロードされる | 不要 | 2.34.11 | 9.8(Wordfence) | 10月15日 | CVE-2026-108587 Patchstack |
| Theme My Login | 5万以上 | ログインなしで、権限を不正に上げられる(権限昇格) | 不要 | 7.2.2 | 9.8(Wordfence) | 10月16日 | CVE-2026-89079 Patchstack |
| 深刻度が高い(CVSS 7.0〜8.9) | |||||||
| LiteSpeed Cache | 700万以上 | ログインなしで、ページに不正なスクリプトを仕込める(保存型XSS)。10月29日にも同種の1件(5.4) | 不要 | 7.9.2 | 7.5(Patchstack) | 10月23日・10月29日 | CVE-2026-113499 CVE-2026-113500 CVE-2026-116763 Patchstack |
| WooCommerce★ | 700万以上 | ショップ管理者の権限を持つ人が、それ以上の権限を得られる(権限昇格) | ショップ管理者以上 | 11.2.0 | 7.2(Patchstack) | 10月11日 | CVE-2026-106608 Patchstack |
| Rank Math SEO(無料版) | 400万以上 | 寄稿者以上の権限で、細工したデータからサーバー上でプログラムを実行される。管理者による設定の読み込みを使ったプログラム実行(9.1)も | 寄稿者以上/管理者 | 1.0.280以降 | 8.8(Wordfence) | 10月10日・10月28日 | CVE-2026-1928 CVE-2026-104752 Patchstack |
| Duplicator | 100万以上 | ログインなしで細工したデータを仕込まれ、移行・復元のときに乗っ取られるおそれ(PHPオブジェクトインジェクション)。個別記事 | 不要 | 5.0.0 | 8.8(Wordfence)/9.8(Patchstack) | 10月21日 | CVE-2026-82814 Patchstack |
| All-In-One Security(AIOS) | 100万以上 | 購読者以上の権限で、2段階認証をすり抜けられる | 購読者以上 | 5.5.0 | 7.5(Patchstack) | 10月29日 | CVE-2026-111739 Patchstack |
| W3 Total Cache | 90万以上 | ログインなしで、コメント欄などから不正なスクリプトを仕込める(保存型XSS) | 不要 | 2.11.0以降 | 7.2(Wordfence) | 10月2日・10月24日 | CVE-2026-87920 CVE-2026-114178 Patchstack |
| Autoptimize | 80万以上 | ログインなしで、URLを使って不正なスクリプトを仕込める(保存型XSS) | 不要 | 3.1.16 | 7.2(Wordfence) | 10月1日 | CVE-2026-14995 Patchstack |
| MainWP Child | 70万以上 | ログインなしで、細工したデータを読み込ませられる(安全でないデシリアライズ) | 不要 | 6.2.2 | 8.8(Patchstack) | 10月9日 | CVE-2026-105436 Patchstack |
| Forminator | 60万以上 | ログインなしで、権限を不正に上げられる(権限昇格) | 不要 | 1.58.0 | 8.2(Patchstack) | 10月11日 | CVE-2026-96341 Patchstack |
| Backuply | 60万以上 | 購読者以上の権限で、復元の処理を通じてデータベースを不正に操作され、権限を上げられる(SQLインジェクション) | 購読者以上 | 1.5.9 | 8.0(Wordfence) | 10月16日 | CVE-2026-93953 Patchstack |
| Kirki | 50万以上 | ログインなしで、任意のコードを実行される。ほかに購読者からの管理者乗っ取り(8.8)、ログインなしの情報漏えい(7.5)も | 不要/購読者以上 | 6.4.0以降 | 8.2(Patchstack) | 10月3日〜10月27日 | CVE-2026-103065 CVE-2026-75891 CVE-2026-107762 Patchstack |
| MW WP Form★ | 20万以上 | ログインなしで、不正なスクリプトを仕込める(保存型XSS)。ログインなしで送信内容などが見える問題(5.3)も | 不要 | 5.1.8 | 7.2(Wordfence) | 10月2日・10月29日 | CVE-2026-96567 CVE-2026-92086 Patchstack |
| Redirection for Contact Form 7 | 20万以上 | ログインなしで、不正なスクリプトを仕込める(保存型XSS) | 不要 | 3.2.12 | 7.1(Patchstack) | 10月21日 | CVE-2026-111574 Patchstack |
| Cache Enabler | 10万以上 | ログインなしで、サーバー上のファイルやフォルダを消される | 不要 | 1.8.17 | 8.6(Patchstack) | 10月1日 | CVE-2026-19253 Patchstack |
| String Locator | 10万以上 | ログインなしで細工したデータを仕込まれ、管理者の操作をきっかけに悪用される(PHPオブジェクトインジェクション) | 不要 | 2.6.8 | 8.8(Patchstack) | 10月7日 | CVE-2026-97188 Patchstack |
| AI Engine | 9万以上 | ログインなしで、MCPの認証の仕組みを使って管理者アカウントを乗っ取られる | 不要 | 3.8.7 | 7.5(Patchstack) | 10月29日(Patchstack) | Patchstack(CVE-2026-110732) |
| 導入数が多い・国内で人気(そのほか) | |||||||
| Contact Form 7★ | 1,000万以上 | ログインなしで、本来ははじかれるファイルをアップロードできる。CVEは未公表。個別記事 | 不要 | 6.2.4(WordPress.orgでは6.2.4.1) | 未公表 | 10月29日 | Contact Form 7公式 |
| Elementor★ | 1,000万以上 | 投稿者以上・寄稿者以上の権限で、SVG画像に不正なスクリプトを仕込める(保存型XSS) | 投稿者以上/寄稿者以上 | 4.3.5 | 6.4・6.8(Patchstack) | 10月21日 | CVE-2026-81812 CVE-2026-81813 Patchstack |
| WPForms Lite | 500万以上 | ログインなしで、PayPal Commerceの支払いをすり抜けられる | 不要 | 2.0.2.2 | 5.3(Wordfence) | 10月14日 | CVE-2026-82844 Patchstack |
| Jetpack | 300万以上 | ログインなしで悪用されうる認証の不備(2件) | 不要 | 16.3 | 5.4・4.8(Patchstack) | 10月9日 | CVE-2026-106601 CVE-2026-106602 Patchstack |
| All in One SEO★ | 200万以上 | ログインなしで、検索の文字列から任意のショートコードを実行される。URLを使った反射型XSS(6.1)も | 不要 | 5.0.2.1 | 6.5(Wordfence) | 10月2日・10月3日 | CVE-2026-100152 CVE-2026-85492 Patchstack |
| The Events Calendar | 60万以上 | ログインなしで、任意のショートコードを実行される | 不要 | 6.17.5.1 | 6.5(WPScan) | 10月2日 | CVE-2026-84740 Patchstack |
| BackWPup | 40万以上 | NGINXのサーバーで、ログインなしで復元用の作業フォルダから機密データが見える | 不要 | 5.7.7 | 5.9(Patchstack) | 10月8日 | CVE-2026-86826 Patchstack |
OttoKitは、民間の記事で悪用の報告があると書かれることがあるが、開発元・Patchstack・CISAの情報では攻撃は確認できなかった(10月30日時点)。この記事では「攻撃あり」に入れていない。
期間内に脆弱性がなかった人気プラグイン
次のプラグインは、2026年10月30日時点で、9月30日〜10月30日に公表された脆弱性がPatchstackのデータベースに見当たらなかった:SiteGuard WP Plugin、Yoast SEO、Really Simple Security、Wordfence Security、Advanced Custom Fields、All-in-One WP Migration、WP Mail SMTP、Redirection。
自分のサイトでの確かめ方
- 入っているか・版を見る:管理画面の「プラグイン」→「インストール済みプラグイン」で名前を探し、名前の下の版を表の修正版と比べる。停止中のものも対象になる
- 更新する:修正版より古ければ、バックアップを取ってから「今すぐ更新」で更新する
- 不審な管理者・プラグインがないか確かめる:とくに攻撃・被害が出ている3件を使っている場合。「ユーザー」で知らない管理者や編集者を探し、「プラグイン」の「Must-Use」タブも見る。開発元やPatchstackは、管理画面に出ない管理者がいる例も報告しているため、データベースやWP-CLI(
wp user list --role=administrator --skip-plugins)で確かめると確実だ - 使っていないものは削除する:停止していても、プラグインのファイルはサーバーに残る
- 自動更新を選ぶ:「プラグイン」画面の「自動更新」の列で、プラグインごとにオンにできる
関連:Contact Form 7に脆弱性、6.2.4で修正/Duplicatorに脆弱性/UpdraftPlus運営元に不正アクセス/今週の脆弱性まとめ
この記事の更新方針
- 毎月1回、前の月に公表された分に入れ替えて更新する。過去の月の一覧は下の「過去の月」に残す
- 載せる条件:WordPress.orgの有効インストール数が5万以上で、次のどれかにあたるもの。①攻撃や被害が公式に報告された ②CVSSが7.0以上 ③ログインなしで悪用できる。国内で利用の多いプラグインは深刻度を問わず載せる
- 数字は、CVE記録・Patchstack・WPScan・開発元の公表と照らし合わせたものだけを使う。導入数はWordPress.orgの表示(その月の確認日時点)
- 月の途中で攻撃が報告されたものは、気づいた時点で追記する
過去の月
(初回のため、まだありません)
出典
- Patchstack「Four ways back in: the WordPress XSS campaign that hides its own admin account」(2026年10月6日)
- TeamUpdraft「TeamUpdraft security incident: What customers need to know」(2026年10月19日、10月29日更新)
- Rank Math「Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website」
- Contact Form 7「Contact Form 7 6.2.4」(2026年10月29日)
- 各脆弱性のCVE記録(CVE.org)、Patchstack Database、WPScan。いずれも2026年10月30日確認
- 導入数:WordPress.orgの各プラグインページ(2026年10月30日時点)