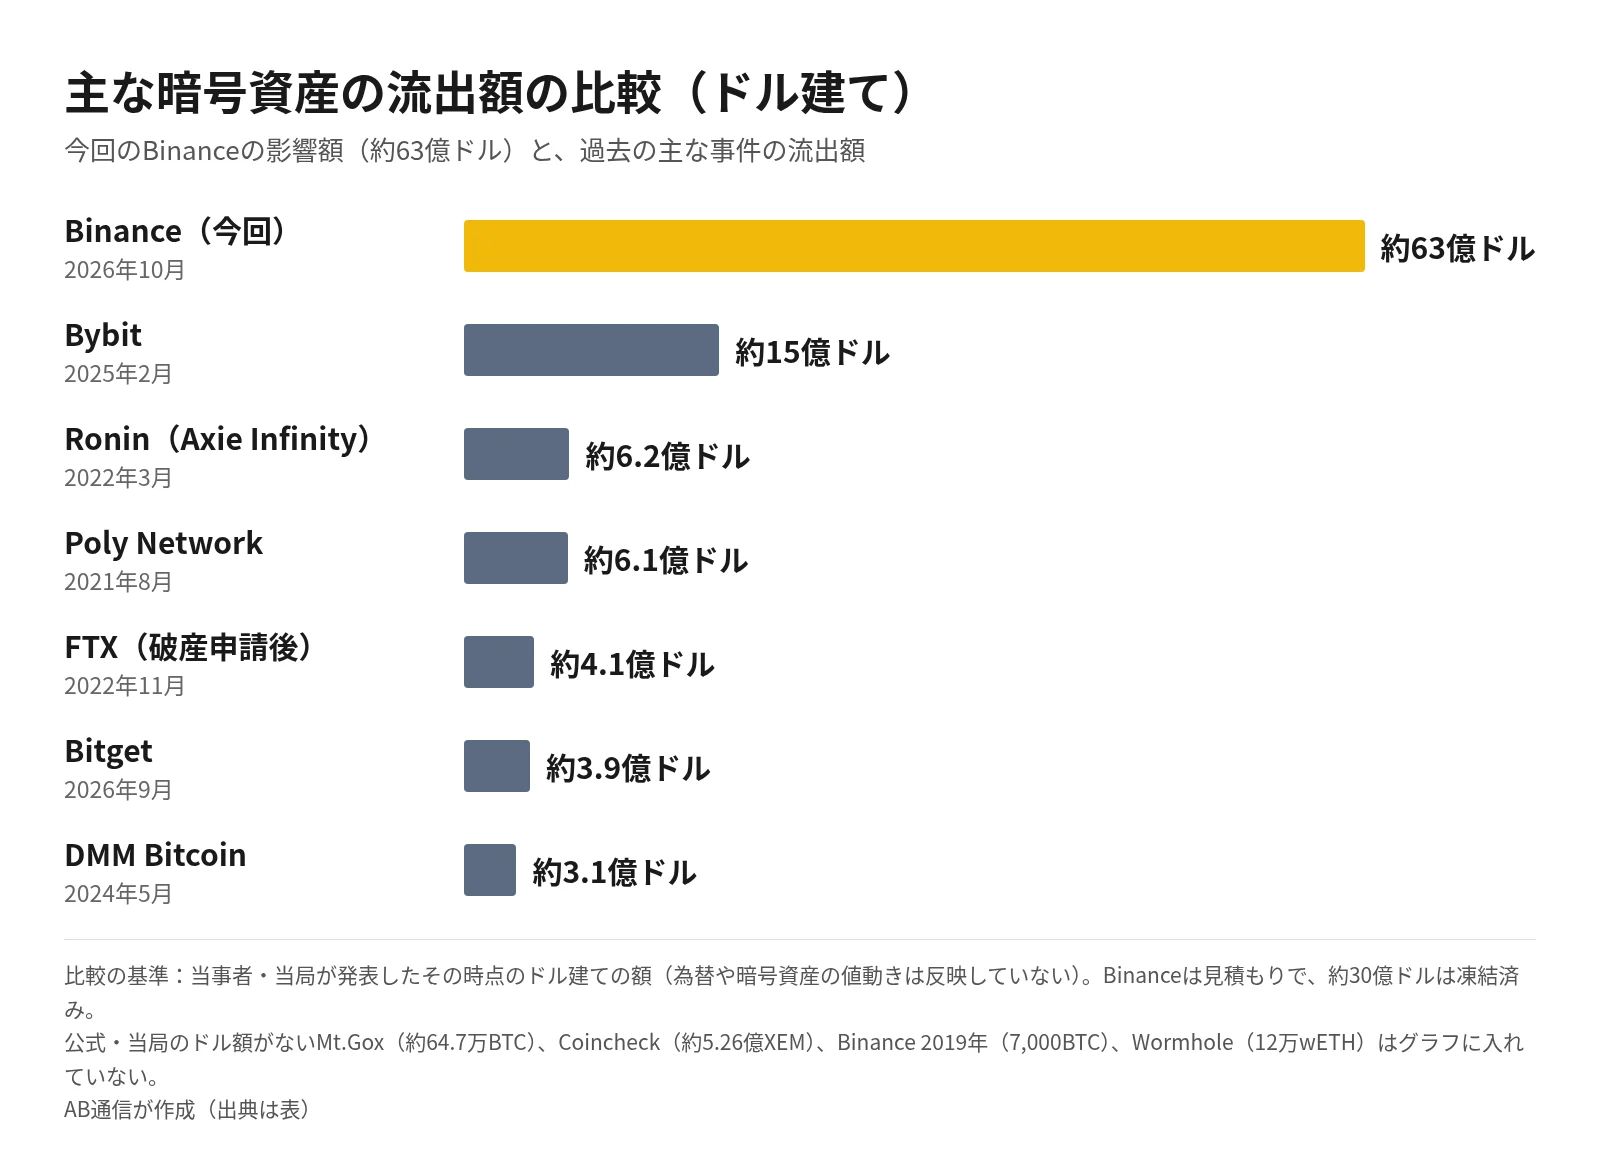
暗号資産取引所の大手Binance(バイナンス)は日本時間2026年10月30日11時23分、公式お知らせ「Security Incident Update」を公開し、不正な出金が行われたセキュリティ事故について初期調査の結果を明らかにした。影響額は約63億ドル(約9,900億円)と見積もり、損失はSAFU基金(利用者保護のための積立金)と会社の資金ですべて補償するとしている。初期調査では、開発・運用(DevOps)担当エンジニアのノートPCが侵入口だった可能性があるとしていたが、17時47分の公式Xの続報(Investigation update)では、その後の調査でほかにも侵入された箇所が見つかったと明らかにし、「複雑な攻撃」だったと説明した。原因の詳しい報告はこれから出る予定だ。日本向けのBinance Japanは18時28分、国内の利用者から預かっている資産はすべて安全に保管されていると確認したと公表した。19時55分には、影響を受けた資産の回収を始めたと発表し、補償のために63.4億ドル超(約9,990億円)の会社資金を確保したと説明した。この記事は2026年10月30日20時10分(日本時間)時点の情報でまとめている。円換算は、日本銀行が公表した2026年10月30日17時時点のドル円相場(1ドル=157.55円、日本銀行「外国為替市況」)で計算した。
要点(3行)
- 初期調査では、DevOps担当エンジニアのノートPCが乗っ取られ、そこから攻撃者が不正な出金を行った可能性があるとした。17時47分の続報では、その後の調査でノートPC以外にも侵入された箇所が見つかったとし、「複雑な攻撃」で捜査機関と協力して対応していると説明した
- 影響額は約63億ドル(約9,900億円)の見積もり。そのうち約30億ドル(約4,700億円)は関係各社と協力してブロックチェーン上で凍結済み。損失はBinanceがすべて補償し、「利用者の資産は安全」と説明。19時55分には、補償用に63.4億ドル超(約9,990億円)の会社資金を確保し、資産の回収も始めたと発表
- 10月30日20時10分時点で、入金は通常どおり、出金は停止中。Binanceは17時47分の投稿で、出金は約45時間後の再開に向けて予定どおり進んでいるとした(13時36分の案内では「48時間以内」)
何が起きたか
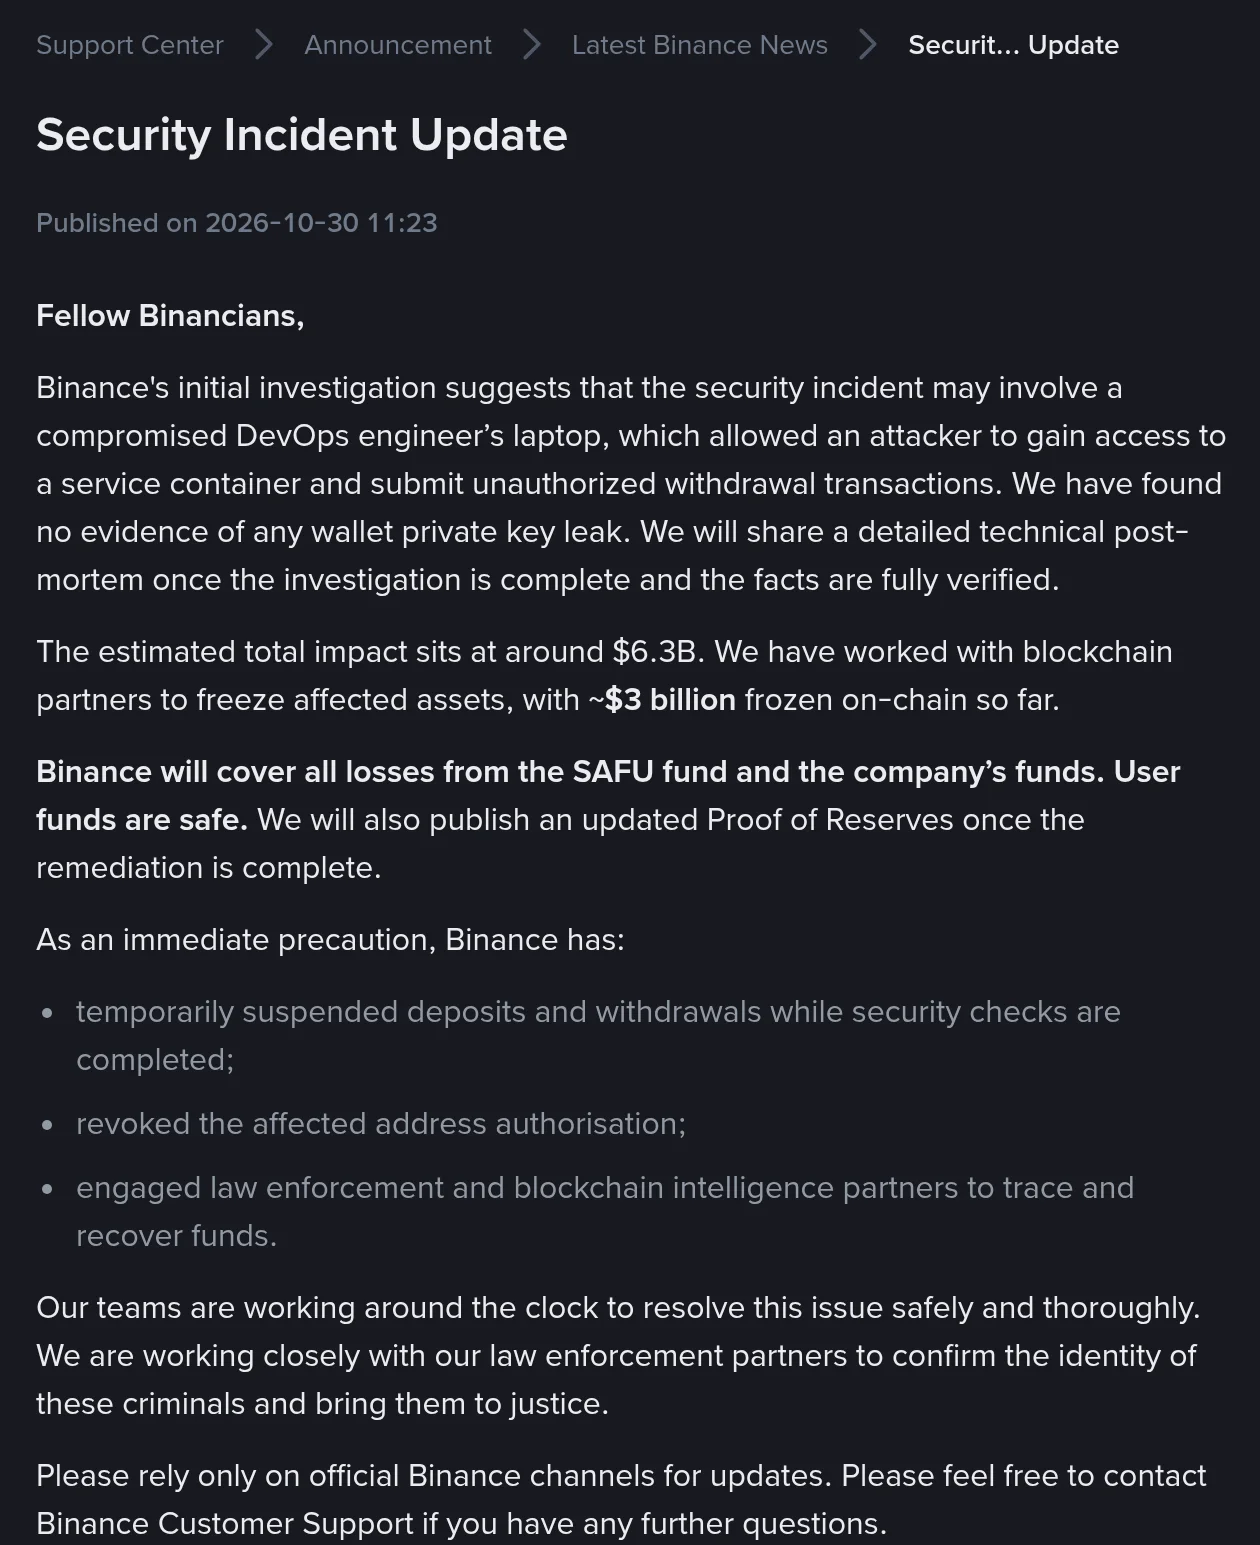
最初の告知は日本時間10月30日6時15分ごろ。Binance公式Xが「セキュリティ上の問題の可能性について報告を把握しており、調査している」と投稿した。あわせて、利用者の資金は安全だとし、偽のリンクやアカウント情報を求める詐欺に注意するよう呼びかけた。
9時13分には「損失はすべてBinanceが補償する」と表明し、入金と出金をいったんすべて止めた。11時23分の公式お知らせで、初期調査の内容と影響額(約63億ドル)、凍結できた額(約30億ドル)を公表した。TetherとCircleの両CEOも、それぞれのステーブルコイン(USDT・USDC)の凍結に協力したことをXで明らかにしている。
最新の状況(10月30日20時10分時点)
11時25分に公式Xで初期調査を公表したあとの、Binance公式と経営陣の発信は次のとおり(日本時間)。
- 11時32分:共同創業者のYi He氏が、セキュリティの点検が終わりしだい出金を再開すると投稿
- 13時17分〜13時36分:Yi He氏と公式Xが「Service Update」を投稿。入金は影響を受けておらず通常どおり。出金は、出金の仕組みと関係するアドレスのセキュリティを作り直すあいだ停止し、48時間以内の再開を見込む。原因は「複数の要因が重なったもの」で、入り口になった可能性があるPCから攻撃の経路をたどっている。原因をまとめた報告を後日出す
- 16時37分:CEOのRichard Teng氏がXで説明。影響額は約63億ドル、凍結は約30億ドルで、11時台の発表から変わっていない。損失はSAFU基金と会社の資金で補償し、出金は停止中、入金は通常どおり。「攻撃者は1人のエンジニアの権限を使っただけではなく、ワンクリックで起きたものでもない。もっと複雑な攻撃だった」「特定の個人の責任とはしていない」とした
- 17時08分〜17時34分:公式サポートのアカウント(@BinanceHelpDesk)が、利用者への返信で「出金は停止中、48時間以内に再開の見込み、詳細は追って知らせる」と案内を続けている
- 17時47分:公式Xが「Investigation update」を投稿。初期調査ではノートPCが乗っ取られた可能性があるとしていたが、その後の調査でほかにも侵入された箇所が見つかったとした。「複雑な攻撃」で、捜査機関と協力して解決に全力を尽くしており、事実を集めている段階だという。損失はSAFU基金と会社の資金ですべて補償し、利用者の資金は安全。出金は約45時間後の再開に向けて予定どおり進んでおり、入金は影響を受けていない。資金の流出は出金を止めた時点で止まり、これまでに約30億ドルを凍結した
- 19時55分:公式Xで、影響を受けた資産の回収を始めたと発表。補償のために63.4億ドル超(約9,990億円)の会社資金を確保し、うち50億ドル(約7,880億円)は影響を受けたのと同じトークンで持っていると説明した。残りは市場とOTC(相対取引)で買い付けている途中という。凍結は約30億ドル(約4,700億円)
- 20時7分:共同創業者のYi He氏がXで、盗まれたアルトコインを同じ量だけOTCと取引所で買い付けていると投稿。買い付けが終わったら改めて知らせるとした
20時10分時点で、出金の再開や被害額の更新、原因の詳しい報告は出ていない。19時55分の投稿は、出金を再開する時期には触れていない。17時47分の投稿のあとも、公式サポートは利用者への返信で「48時間以内」と「45時間後」の両方の言い方で出金の再開見込みを案内している。Binanceのお知らせページ(Latest Binance News)でも、11時23分の「Security Incident Update」のあとに、この件の新しいお知らせは載っていない。
わかっていること
Binanceの公式お知らせ(11時23分)と、その後の公式Xの案内で示された内容は次のとおり。
- 原因(初期調査):DevOps担当エンジニアのノートPCが乗っ取られ、攻撃者がサービス用のコンテナに入って、許可のない出金の処理を送った可能性がある
- 秘密鍵:ウォレットの秘密鍵が漏れた形跡は見つかっていない
- 影響額:約63億ドル(約9,900億円、見積もり)。約30億ドル(約4,700億円)はブロックチェーン上で凍結済み
- 補償:損失はSAFU基金と会社の資金ですべて補う。対応が終わったら、準備金の証明(Proof of Reserves)を更新して公開する
- 回収と補償資金の確保(19時55分):影響を受けた資産の回収を始め、捜査機関やトークンの発行元、ブロックチェーン分析会社などと協力して資金の追跡・凍結・回収を続けている。補償のために63.4億ドル超(約9,990億円)の会社資金を確保し、うち50億ドル(約7,880億円)は影響を受けたのと同じトークンで持っている。残りは市場とOTC(相対取引)で同じトークンを買い付けて埋める途中で、流動性の低いトークンがあることやOTCの決済に時間がかかることから、時間がかかる場合があるとした。この金額に、凍結・保全された資産は含まれない。凍結は約30億ドル(約4,700億円)で、回収を進めている。最終的には、利用者の資金をすべてProof of Reserves(準備金の証明)で公開して確かめられるようにするとした(円換算は1ドル=157.55円)
- すぐに行った対応:入出金の一時停止、影響を受けたアドレスの権限の取り消し、捜査機関やブロックチェーン分析の会社と協力した資金の追跡
- 入出金(17時47分の続報):入金は影響を受けておらず通常どおり。出金は、出金の仕組みと関係するアドレスのセキュリティを作り直すあいだ停止しており(13時36分の案内)、17時47分時点で約45時間後の再開に向けて予定どおり進んでいる。資金の流出は出金を止めた時点で止まった
- 原因についての補足:13時36分の案内では「複数の要因が重なって起きた」とし、乗っ取られたPCが入り口になった可能性も含めて攻撃の経路を調べているとした。16時37分にはCEOのRichard Teng氏が「1人のエンジニアの権限を使っただけの単純な件ではない」「特定の個人の責任にはしない」と説明している。17時47分の続報では、その後の調査でノートPC以外にも侵入された箇所が見つかったとし、「複雑な攻撃」で捜査機関と協力していると説明した
まだわからないこと
- 攻撃の詳しい経路、ノートPC以外に見つかった侵入箇所がどこか、PCがどのように乗っ取られたか(Binanceは事実を集めている段階で、根本原因の報告を後日出すとしている)
- どの暗号資産・どのブロックチェーンがどれだけ影響を受けたかの内訳
- 影響を受けた利用者の数
- 出金が再開する正確な時刻(17時47分の投稿では「約45時間後」の見込みまで)
- 約63億ドルが最終的な額かどうか、凍結分以外の資金を取り戻せるか
- 攻撃者がだれか
利用者がやること(公式が案内していること)
- 情報はBinanceの公式の窓口(公式サイトのお知らせ、公式X)で確認する
- 偽のリンクや、アカウント情報・ログイン情報を聞いてくる連絡に応じない。この機会をねらった詐欺に注意する
- わからないことはBinanceのカスタマーサポートに問い合わせる
日本の利用者向けのBinance Japanは、10月30日18時28分に公式Xで、Binanceグローバルのセキュリティ事案を受けてウォレットシステムと残高の点検を改めて行い、利用者から預かっているすべての資産が安全に保管されていることを確認したと発表した。この投稿では、入出金の状況には触れていない。BinanceのUS版であるBinance.USは、公式Xで「影響を受けていない」と案内している。
日本企業への影響
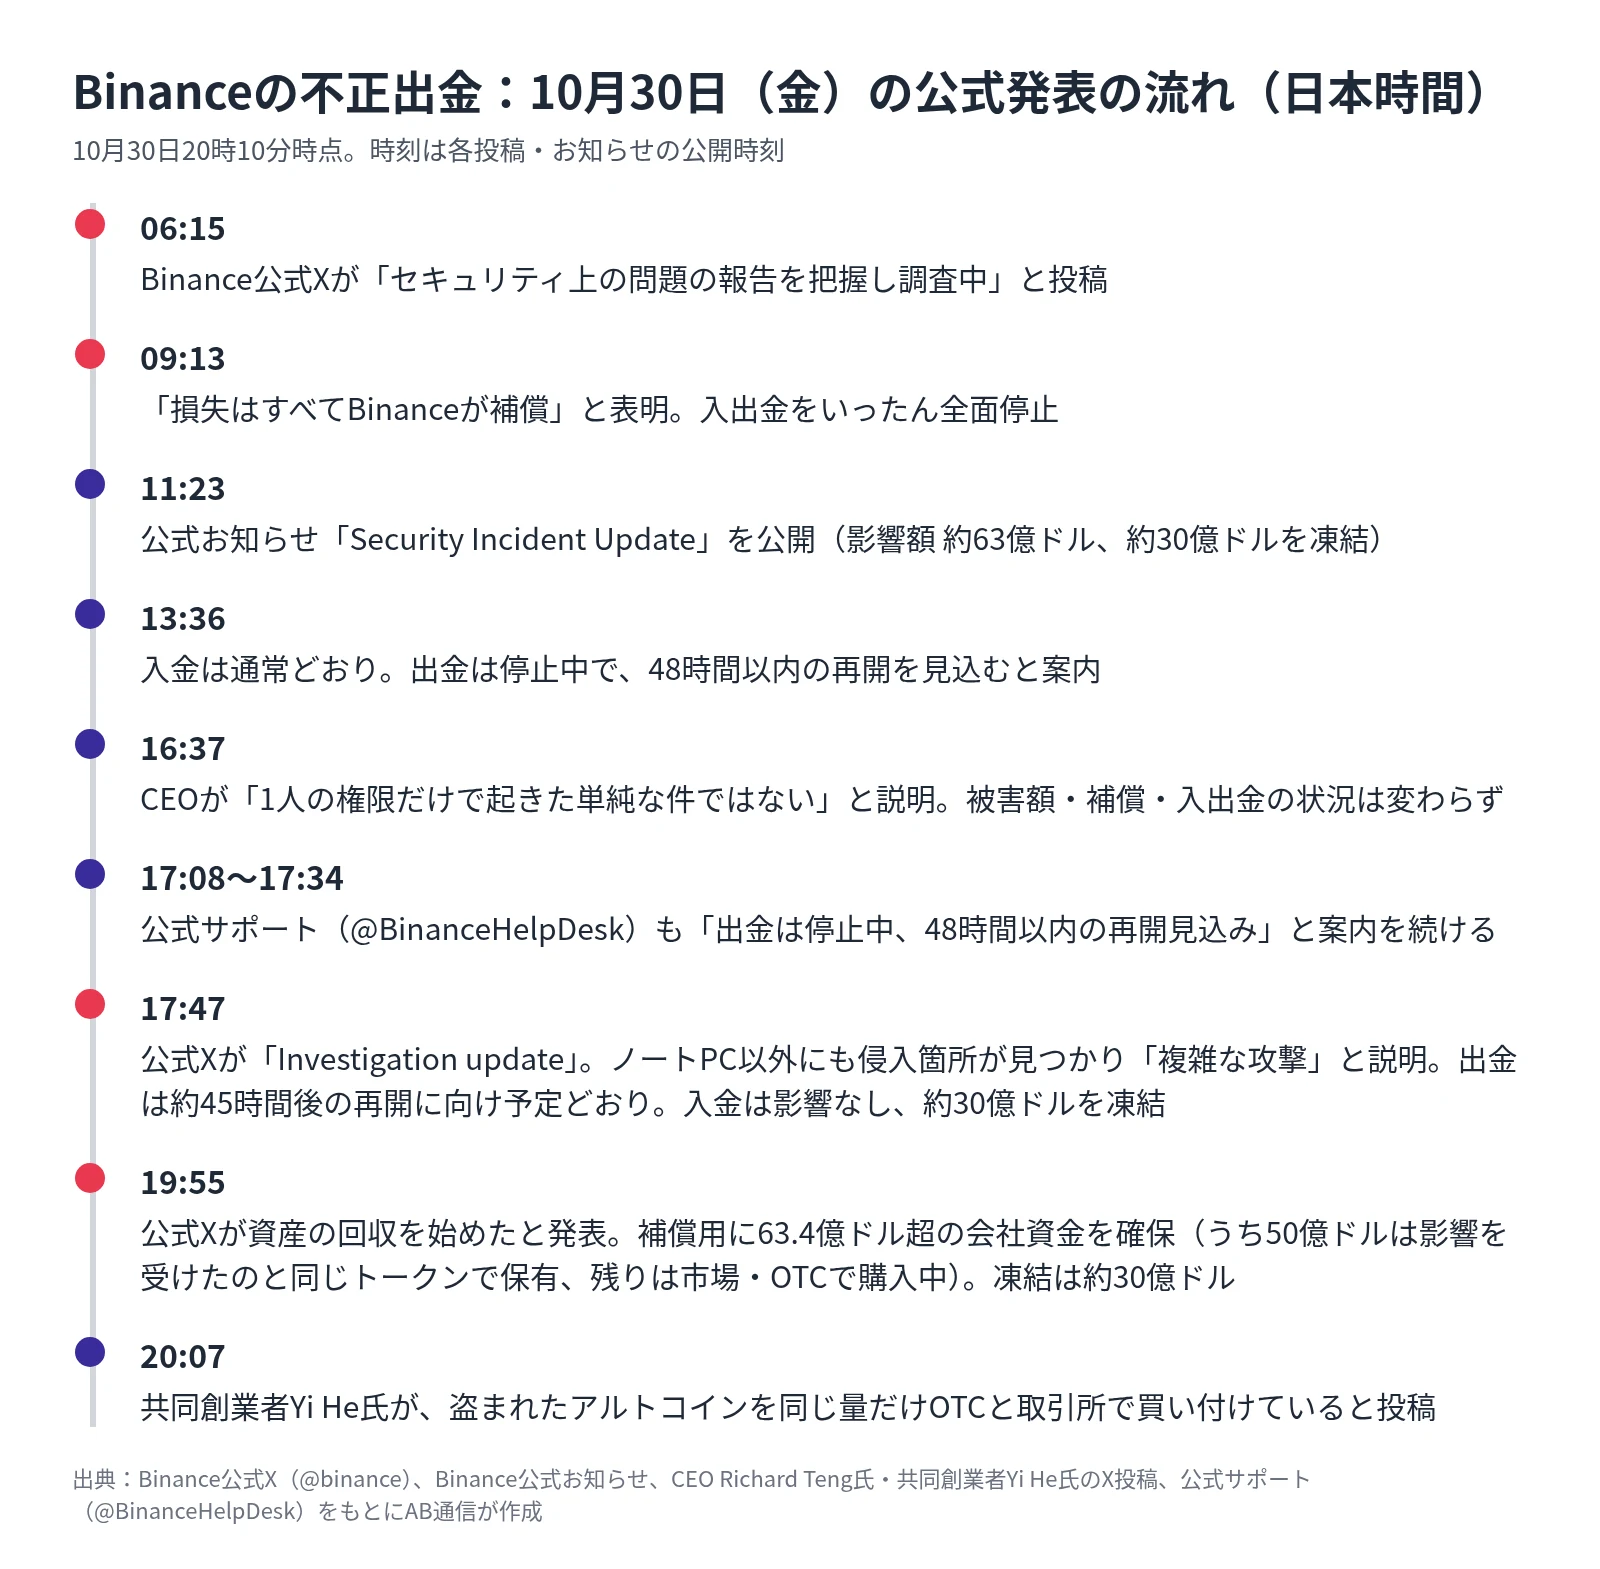
SBIホールディングスは10月30日15時20分、東京証券取引所の適時開示で「Binanceにおける暗号資産の不正流出事案による当社グループへの影響について」を公表した。子会社各社のBinanceに対するエクスポージャーは現時点で限定的で、Binanceの補償方針もふまえ、連結業績への影響はないとしている。
グループの国内の暗号資産交換業者であるSBI VCトレードとビットバンクは、サービスを通常どおり提供しており、顧客の資産への影響はないという。詳しい内容は引き続き精査中で、開示すべきことが出てきたらすぐに知らせるとしている。
過去の主な暗号資産の流出事件と比べると
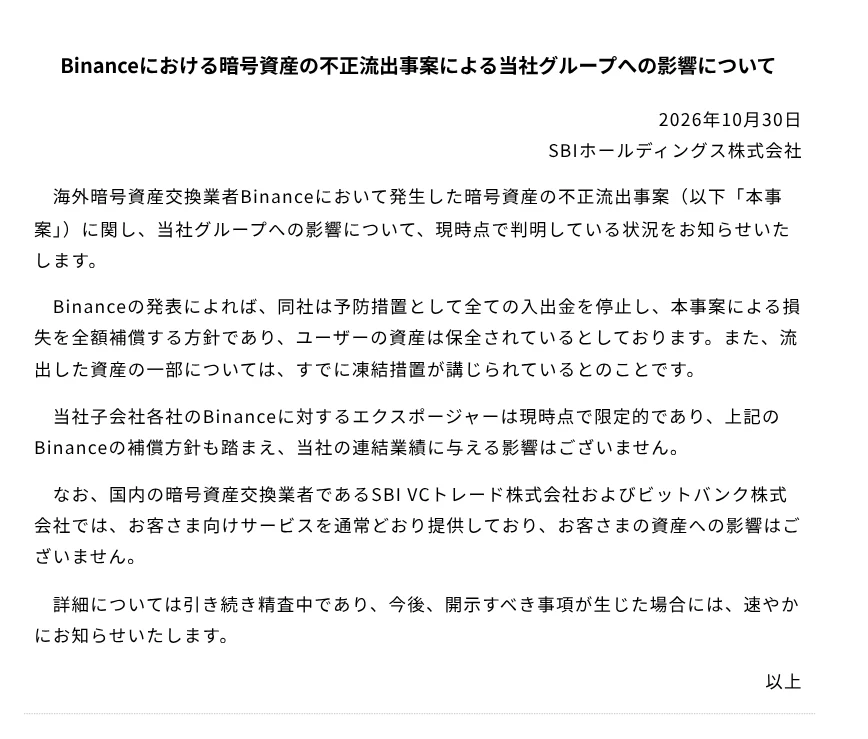
今回の約63億ドル(約9,900億円)は、Binanceの見積もりどおりなら、過去の主な流出事件と比べてもけた違いに大きい。これまでで大きかった2025年2月のBybit(約15億ドル、FBI発表)の4倍を超える。主な事件を、当事者や当局の発表をもとにまとめた。
| 発生年月 | 取引所・サービス | 流出額(発表時点) | 円・ドルの目安 | 原因(公式の発表の範囲) | その後 |
|---|---|---|---|---|---|
| 2011年9月〜2014年5月 | Mt.Gox(日本) | 少なくとも約64.7万BTC(米司法省) | 発表時点のドル・円の額は公表なし | 米司法省によると、ウォレットと秘密鍵を置いたサーバーへの不正アクセス | 2014年に破綻。再生管財人が2024年7月からBTC・BCHで弁済を始めた |
| 2018年1月 | Coincheck(日本) | 5億2630万10XEM(同社の調査結果。当初の発表は5億2300万XEM) | 約466億円(補償の単価88.549円×流出した数量でAB通信が計算) | 従業員の端末がマルウェアに感染し、NEMの秘密鍵を盗まれたと想定(同社)。NEMはホットウォレットで管理していた | 約26万人に1XEMあたり88.549円を日本円で補償(2018年3月12日、自己資金) |
| 2019年5月 | Binance | 7,000BTC(ホットウォレット。BTC保有分の約2%) | 公式のドル額なし | フィッシングやウイルスなどで利用者のAPIキーや2段階認証のコードを取られた(同社) | SAFU基金で全額補償 |
| 2021年8月 | Poly Network | 6.1億ドル超(同社) | ドル建て(同社発表) | システムのバグを突かれた(同社) | 攻撃者が返還し、8月26日までに全額を回復 |
| 2022年2月 | Wormhole | 12万wETH(裏付けのないトークンを発行された。同社) | 公式のドル額なし | 署名を確かめるコードのバグ(同社) | Jump Cryptoが12万ETHを補充 |
| 2022年3月 | Ronin(Axie Infinity) | 17万3,600ETH+2,550万USDC(同社) | 約6.2億ドル(FBI) | 9つあるバリデーターの鍵のうち5つを攻撃者に握られた(同社) | FBIが北朝鮮のLazarus Group(APT38)の犯行と発表 |
| 2022年11月 | FTX(破産申請の後) | FTX.comで3.23億ドル、FTX USで0.9億ドル(債務者側、2023年1月) | 計約4.1億ドル(報道では関連会社分を含め約4.15億ドル) | 破産申請後の、第三者による許可のない送金(債務者側) | 破産手続きの中で扱われている |
| 2024年5月 | DMM Bitcoin(日本) | 4,502.9BTC(約482億円。同社・警察庁) | 約3.08億ドル(FBI) | 北朝鮮の「TraderTraitor」。ウォレット会社の従業員に求人を装って近づき、送金の依頼を書き換えた(警察庁・FBI) | 流出分のBTCをグループ会社の支援で調達して全額保証すると公表。口座と預かり資産はSBI VCトレードに移す |
| 2025年2月 | Bybit | 約15億ドル(FBI) | ドル建て(FBI発表) | FBIが北朝鮮の「TraderTraitor」の犯行と発表 | 72時間以内に顧客資産の1対1の裏付けを取り戻したと公表 |
| 2026年9月 | Bitget | 約3.88億ドル(同社の確定額) | ドル建て(同社発表) | 外部のセキュリティ製品のゼロデイ脆弱性から認証情報を盗まれ、偽の出金指示を出された。秘密鍵の漏えいはない(同社) | 保護基金で補償。10月2日に出金を全面再開 |
| 2026年10月 | Binance(今回) | 約63億ドル(見積もり。同社) | 約9,900億円(日銀の10月30日17時のレート、1ドル=157.55円で換算) | 初期調査では、DevOps担当エンジニアのPCが乗っ取られた可能性(同社) | SAFU基金と会社の資金で補償するとしている。約30億ドルは凍結 |
企業が学べる点:開発・運用担当者の端末がねらわれる
原因はまだ調査中だが、初期調査で「開発・運用担当者のPC」が入り口の候補に挙がった点は、暗号資産と関係のない会社にも通じる話だ。本番の環境に入れる人の端末は、それ自体が攻撃の入り口になりうる。一般的な対策としては次のようなものがある。
- 本番環境に入る権限は必要な人と時間だけに絞り、強い操作には別の人の承認をはさむ
- 開発に使うPCに入れる拡張機能やツールを管理し、ふだんと違う動きを見張る
- 大きなお金やデータを動かす処理は、1台の端末・1人の権限だけで完結しないようにする
同じ日には、AIコードエディタCursorの拡張マーケットプレイスで改ざん版の拡張が配られていた件も公表されている。開発者の端末をねらう攻撃については、こちらの記事も参考にしてほしい:Cursorの拡張マーケットに改ざん版Claude Code、最大5,000人に影響 確認方法と対処
出典
- Binance公式お知らせ「Security Incident Update」(日本時間2026年10月30日11時23分)
- Binance公式X:最初の告知(同6時15分、6時29分に更新)
- Binance公式X:全額補償と入出金の一時停止(同9時13分)
- Binance公式X:初期調査の公表(同11時25分)
- Binance公式X:入出金の状況(Service Update)(同13時36分)
- Binance公式X:調査の続報(Investigation update)(同17時47分)
- Binance公式X:資産の回収と補償資金について(同19時55分)
- Binance共同創業者 Yi He氏のX投稿(同20時7分)
- Binance CEO Richard Teng氏のX投稿(同16時37分)
- Tether CEO Paolo Ardoino氏のX投稿、Circle CEO Jeremy Allaire氏のX投稿
- Binance共同創業者 Yi He氏のX投稿(同11時32分)、同氏の「Service Update」(同13時17分)
- Binance公式サポート(@BinanceHelpDesk)の返信(同17時08分)
- Binance.US公式X(同6時41分)
- SBIホールディングス「Binanceにおける暗号資産の不正流出事案による当社グループへの影響について」(同15時20分、適時開示)
- Binance Japan公式X:国内の預かり資産の点検について(同18時28分)
- 過去の流出事件の表・グラフ
- 米司法省:Mt.Goxの件での起訴(2023年6月9日)
- Mt.Gox再生管財人:ビットコイン等による弁済の実施のお知らせ(2024年7月5日)
- Coincheck:NEMの不正送金に関するご報告と対応(2018年3月8日)
- Coincheck:NEM保有者への補償方針(2018年1月28日)
- Coincheck:NEM保有者への補償について(2018年3月12日)
- Binance:2019年5月のセキュリティ侵害のお知らせ
- Poly Network公式ブログ(2021年9月2日)
- Wormhole:インシデント報告(2022年2月4日)
- Ronin公式ブログ:バリデーターの侵害について(2022年3月)
- FBI:Roninの件の声明(2022年4月14日)
- FTX債務者のプレスリリース(2023年1月17日)
- 警察庁:DMM Bitcoinの件の発表(2024年12月24日)
- FBI:DMM Bitcoinの件の発表(2024年12月)
- 日本暗号資産等取引業協会:DMM Bitcoinの不正流出について(2024年6月1日)
- SBI VCトレード:DMM Bitcoinからの口座・預かり資産の移管(2024年12月2日)
- FBI:Bybitの件の注意喚起(2025年2月26日)
- Bybit:顧客資産の裏付けについてのプレスリリース
- Bitget:2026年のセキュリティ事案のページ
- 日本銀行:外国為替市況(2026年10月30日)
- 報道:ロイター(FTXの約4.15億ドル)