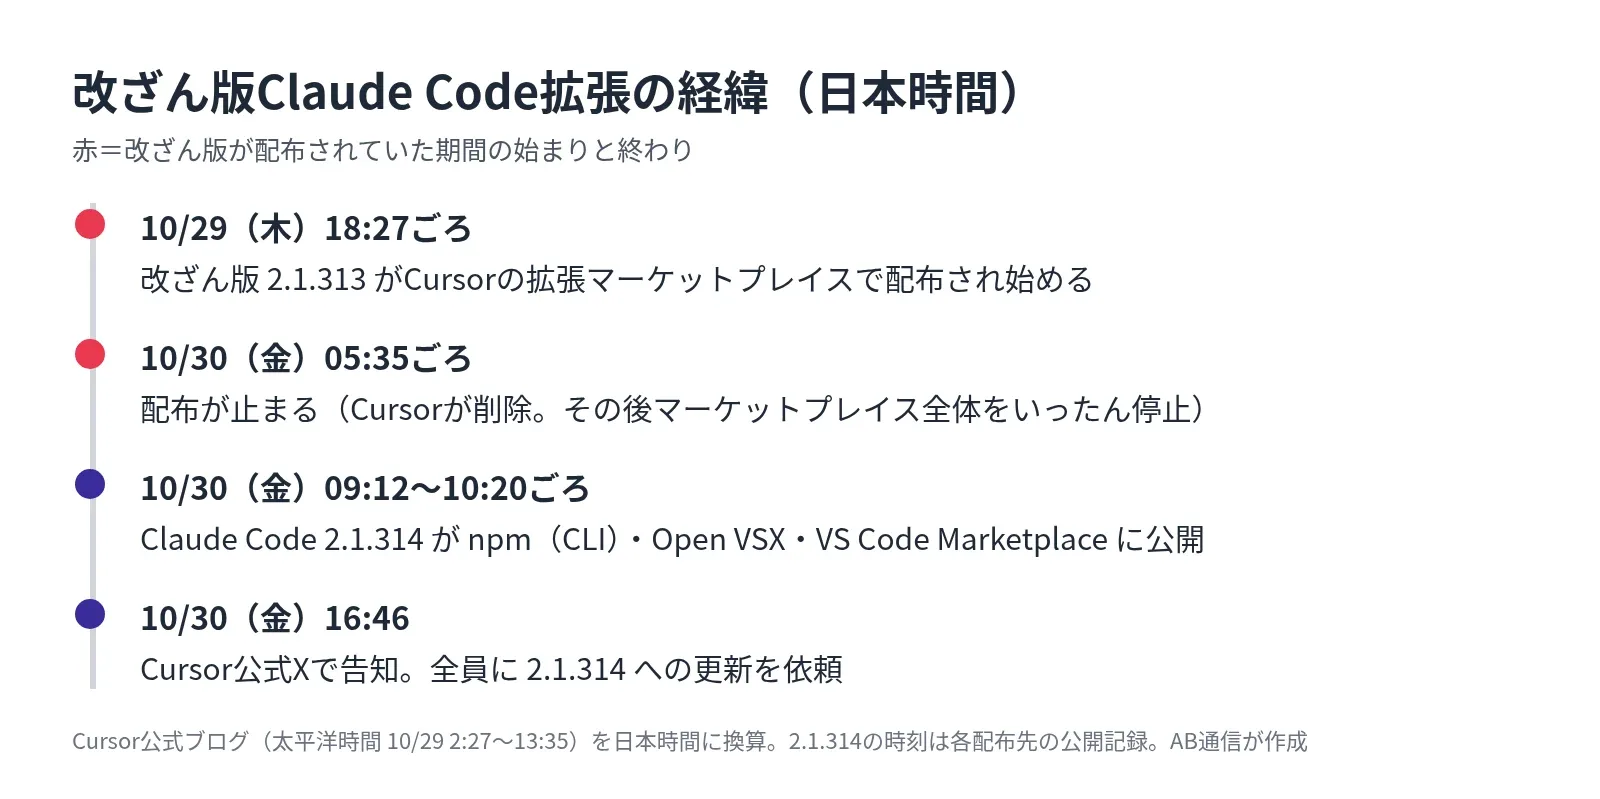
AIコードエディタのCursorは2026年10月29日(米国太平洋時間)、自社の拡張機能マーケットプレイスで、改ざんされたClaude Code拡張(Anthropic.claude-code 2.1.313)が配布されていたと公表した。この版はAnthropicが作ったものではなく、SSHの裏口(バックドア)を仕掛けようとするコードが入っていた。影響は最大5,000人で、Cursorは対象者に直接連絡するとしている。日本時間10月30日16時46分には公式Xでも告知し、全員にClaude Code for VS Code 2.1.314への更新を求めた。
要点(3行)
- 対象は、日本時間10月29日18時27分ごろ〜10月30日5時35分ごろに、Cursorの拡張マーケットプレイスからClaude Code拡張2.1.313を入れた・更新した人。最大5,000人
- 改ざん版は、攻撃者のSSH鍵を
authorized_keysに足し、自動で動き続ける仕掛けを置き、端末の情報を外へ送る。攻撃者のサーバーはすでに停止済み - 全員がやること:Claude Code拡張を2.1.314に更新。該当期間に入れた可能性がある人は、公式のコマンドで感染を確認し、見つかったら公式の修復スクリプトと認証情報の変更まで行う
何が起きたか
Cursorの告知によると、改ざん版のClaude Code拡張は、太平洋時間10月29日の午前2時27分ごろから午後1時35分ごろまで(日本時間10月29日18時27分ごろ〜10月30日5時35分ごろ)、CursorのVS Code拡張マーケットプレイスで入手できる状態だった。
改ざん版は次のような動きをする(Cursor公式の説明)。
- 端末とユーザーの情報を集める:ホスト名、ユーザー名、OS、CPUの種類、ホームフォルダのパス、環境変数の名前、作業フォルダ、Gitに設定したメールアドレス、グローバルIPアドレス
- 攻撃者のSSH公開鍵を
authorized_keysに追加し、PCのSSHサービスを有効にして、外向きのSSHトンネル(リバーストンネル)を開こうとする - macOSではLaunchAgent、Windowsではタスクスケジューラ(SYSTEM権限で動かそうとし、だめならスタートアップに置く)を使って、トンネルを張り直す仕掛けを残す。裏で約60秒ごとに再接続を試みる
- 端末の情報と裏口の状態を、攻撃者のサーバー(ポート8099の
/beacon)へ送る
一方でCursorは、次の点も説明している。
- 攻撃者のサーバーは、ホスティング会社と協力して停止させた。リバースシェルも情報送信も、今は機能しない
- PCのSSHサービスを有効にするには管理者権限が必要で、多くのmacOS・Windowsでは改ざん版にその権限がない。そうした端末ではこの手順が失敗し、攻撃者はトンネル経由でログインできなかった。ただし、鍵の追加・仕掛けの設置・情報の送信は行われるため、対処はどの端末でも必要
- 今回の分析はこの1つの改ざん版についてのもので、ほかの版や公式の配布に影響した証拠はない
影響を受けるのは誰か
- 対象:CursorのVS Code拡張マーケットプレイスから、上の期間にAnthropic.claude-code 2.1.313をインストール、または2.1.313へ更新した人(最大5,000人。Cursorが直接連絡)
- 対象外:cursor.com/marketplaceから入れたほかの拡張機能。Cursorはほかの拡張が改ざんされていないことを確認したとしている。公式Xでは、Grok BotやGrokなど同社のほかの製品にも影響はないとしている
影響を受けたか確かめる方法
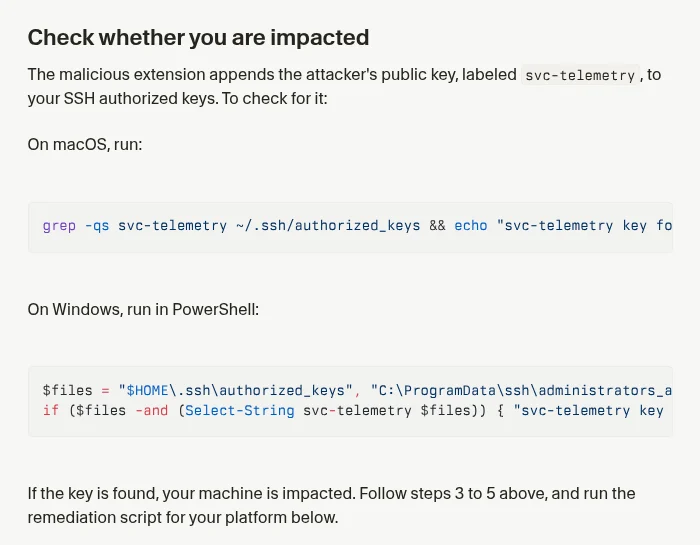
改ざん版は、svc-telemetryという名前の付いた攻撃者の公開鍵を、SSHのauthorized_keysに書き足す。Cursorは、この鍵があるかどうかで確かめる方法を公開している。
- macOS:ターミナルで次を実行する。
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted" - Windows:PowerShellで次を実行する。
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" } - 「svc-telemetry key found」と出たら影響を受けている。「No key found; machine not impacted」なら影響なし
今すぐやること
CursorでClaude Code拡張を使っている人全員
- Claude Code for VS Codeを2.1.314に更新する(Cursorが全員に依頼)
- 上の「確かめる方法」のコマンドを実行する
鍵が見つかった人
- その端末をネットワークから切り離す(公式の手順では「隔離」)
- Cursorの修復スクリプトを使い、不正な鍵、仕掛け、動いているトンネルを消す。拡張をアンインストールするだけでは足りない(仕掛けは拡張とは別のスクリプトとして残り、動き続ける)
・macOS:remediate-macos.shをダウンロードし、保存したフォルダでbash remediate-macos.shを実行する。管理者(root)ではなく、影響を受けたユーザーで実行
・Windows:remediate-windows.ps1をダウンロードし、「管理者として実行」で開いたPowerShellで、保存したフォルダからpowershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1を実行する
・スクリプトは、何か残っていると0以外の終了コードで終わる - 端末を初期化して作り直すべきかを検討する
- その端末から使えたパスワード、APIキー、トークン、ログイン中のセッションを、別の安全な端末から変更・無効化する。集められたのは環境変数の名前だけだが、裏口を通じて後から認証情報を取られた可能性は否定できない、とCursorは説明している
会社で端末を管理している人
- 端末・ネットワーク・拡張インストールの記録を、下の「見分け方」の項目で検索し、該当する端末を隔離する
- 問い合わせ先:security@cursor.com
改ざん版の見分け方(公式の侵害指標)
Cursorが公開した侵害指標(IoC)のうち、主なものをまとめた。IPアドレスは誤ってアクセスしないよう、公式と同じく[.]で区切っている。
| 種類 | 内容 |
|---|---|
| 拡張のフォルダ | anthropic.claude-code-2.1.313-darwin-arm64(macOS)、anthropic.claude-code-2.1.313-win32-x64(Windows)。中のextension.jsに134[.]209[.]82[.]225とsvc-telemetryが含まれる |
| VSIXのSHA-256 | darwin-arm64:432ccdee3801f99e52b8fe31f69ea9870118e96ea7ef9ecabed1479621b5ab62win32-x64: 3de1722901165769893bef57c72594e9a54459faa23f3091b136b79966edd081 |
| 通信先 | 134[.]209[.]82[.]225(SSHはTCP 22、tunnel@ユーザー)、HTTP POSTで:8099/beacon。ループバック(127[.]0[.]0[.]1:8099/beacon)への送信も試みる。ifconfig.me・api.ipify.orgへのアクセスはIP確認用の正規サービスで、それだけでは指標にならない |
| SSH鍵 | コメントsvc-telemetryのssh-ed25519鍵。指紋SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk(トンネル用の鍵はSHA256:KOAU57+ZG6u3MG4WwzPzPX2O5YEe9qdOC1Bl+6MVyDQ) |
| macOSのファイル | ~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_+16進10桁、~/Library/LaunchAgents/com.apple.sysmond.plist(ラベルcom.apple.sysmond) |
| Windowsのファイル | %USERPROFILE%\.config\smt.cmd、%USERPROFILE%\.config\smtk、%TEMP%\.stk_+16進10桁、タスクSysMon、スタートアップのsysmon.cmd |
| コマンド | ssh -N -R '*:0:localhost:22'、autossh -M 0、schtasks /create /tn SysMon、systemsetup -setremotelogin on、Add-WindowsCapability -Online -Name OpenSSH.Server~~~~0.0.1.0 |
Cursorの対応
- 見つけた時点で改ざん版をマーケットプレイスから削除し、配布を止めた。念のため、マーケットプレイス全体もいったん停止した
- アクセス記録を調べ、ほかの拡張は改ざんされていないことを確認した
- 鍵を入れ替え、マーケットプレイスを作り直して再開した
- ホスティング会社と協力して、攻撃者のサーバーを停止させた
Anthropic側の状況
日本時間10月30日17時台の時点で、Anthropicからこの件についての公式発表は見当たらない。Claude Codeの公式Changelogには2.1.314の変更点が載っているが、今回の件には触れていない。公式の配布先の公開記録では、Open VSX・VS Code Marketplace・npmとも、2.1.312の次は2.1.314で、2.1.313は見当たらない。2.1.314は日本時間10月30日の9時12分(npm)〜10時20分ごろ(VS Code Marketplace)に公開されている。
出典
- Cursor公式ブログ「Security notice — malicious version of Anthropic.claude-code (2.1.313) identified in the Cursor Extension Marketplace」(2026年10月29日)
- Cursor公式X(@cursor_ai)の投稿(日本時間2026年10月30日16時46分)
- Claude Code公式Changelog(2.1.314)
- Claude Code for VS Code(VS Code Marketplace)
- Claude Code for VS Code(Open VSX)