平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- クラウド開発基盤のRailwayは2026年11月10日(米国時間)、10月20〜21日に受けた侵入の詳しい報告を公開しました
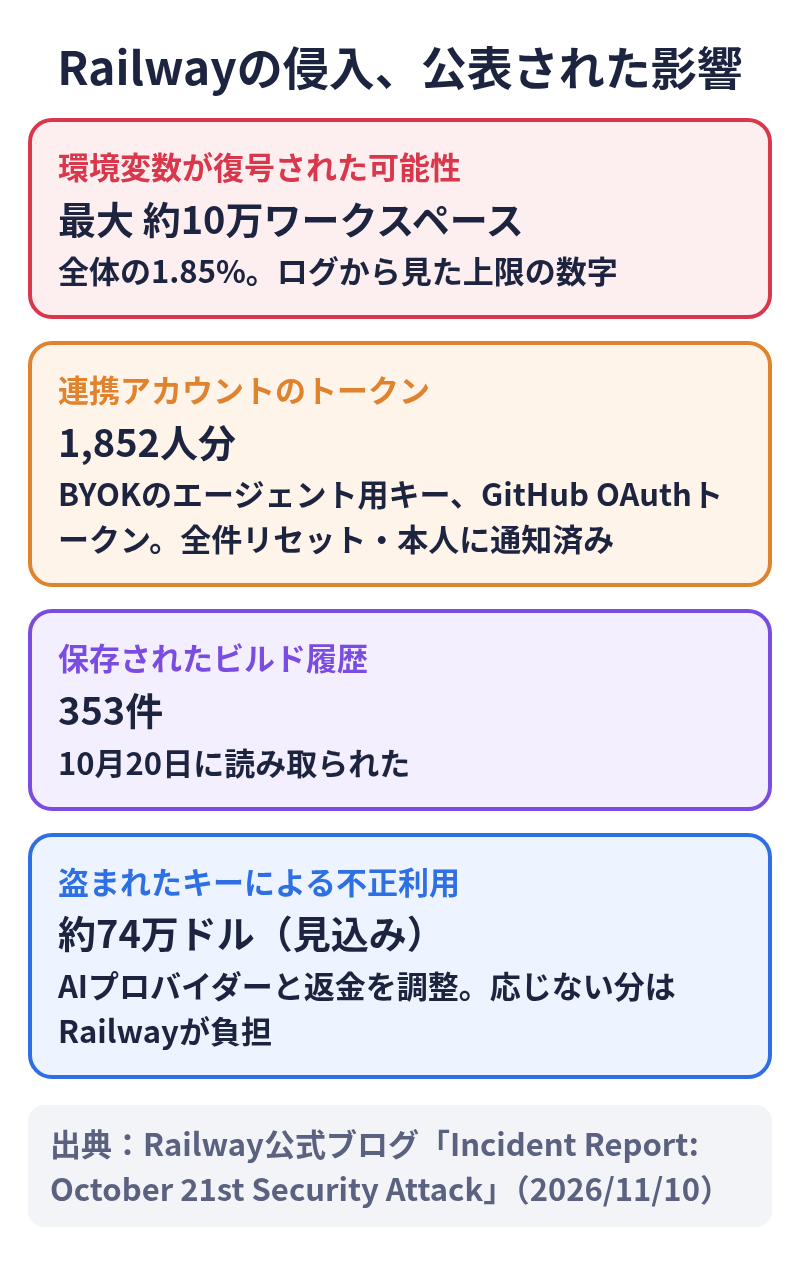
- 攻撃者は一部の顧客の環境変数を取り出して復号し、その対象は最大で全ワークスペースの1.85%(約10万)にのぼる可能性があります
- Railwayは、攻撃者が主に狙ったのはAIプロバイダーのAPIキーだったとみています
- 盗まれたキーによる不正利用は約74万ドルに達する見込みで、Railwayは各プロバイダーと返金を調整し、応じない分は自社で負担するとしています
- 1,852人分の連携アカウントのトークンも復号されたため、全件をリセットして本人に通知しました
何が起きたか
Railwayは、アプリやデータベースをデプロイして動かせるクラウド開発基盤です。同社は2026年11月10日、公式ブログで10月21日のセキュリティ攻撃についてのインシデント報告を公開しました。速報として出していた予備報告に続く、詳しい報告です。
報告によると、攻撃者はRailwayのビルド基盤にあった未知の脆弱性を足がかりに社内システムへ入り込み、複数のシステムを経由して、一部の顧客の環境変数(APIキーなどの秘密情報を含む)を取り出して復号しました。最初の侵入は日本時間10月20日16:28、攻撃者を完全に排除したのは日本時間10月21日18:24です(公式のUTC表記を日本時間に換算)。
Railwayは調査の結果、攻撃者が特に狙っていたのはAIプロバイダーの認証情報だったとみています。データベースのログからは、攻撃者が変数名でAIプロバイダーのキーを優先して探し、変数を多く持つ顧客を狙っていたことがわかった、としています。盗んだキーは、分散した中継拠点(transfer stations)に渡され、蒸留(distillation)に使われたとみている、とも書いています。
公表された被害の規模
| 項目 | 公式の記載 |
|---|---|
| 環境変数が復号された可能性のある範囲 | 最大で全ワークスペースの1.85%(約10万)。ログで特定できるのは環境単位のため、上限の数字 |
| 保存されたビルド履歴の読み取り | 353件(10月20日)。シールド(非表示)設定の変数も含む |
| 連携アカウントのトークン | 1,852人分(BYOKのエージェント用キー、GitHub OAuthトークン)。全件リセットし本人に通知。盗まれた情報によるRailwayアカウントへのログインは確認されていない |
| 盗まれたキーによる不正利用 | 約74万ドルに達する見込み |
Railwayは、AIプロバイダーのキーに加え、クラウド、データベース、決済サービスの認証情報に当てはまる問い合わせもあったとしています。一方で、フォレンジック調査では顧客のデータベースにアクセスされた形跡は見つかっていない、と説明しています。
また、同じ時期(10月6〜23日)にOpenCode、Warp、Fireworks AIなども同様の盗難を公表しており、Railwayは今回の件を「AIのキーを預かるプラットフォームを狙った一連の攻撃の一つ」とみています。
Railwayがとった対応
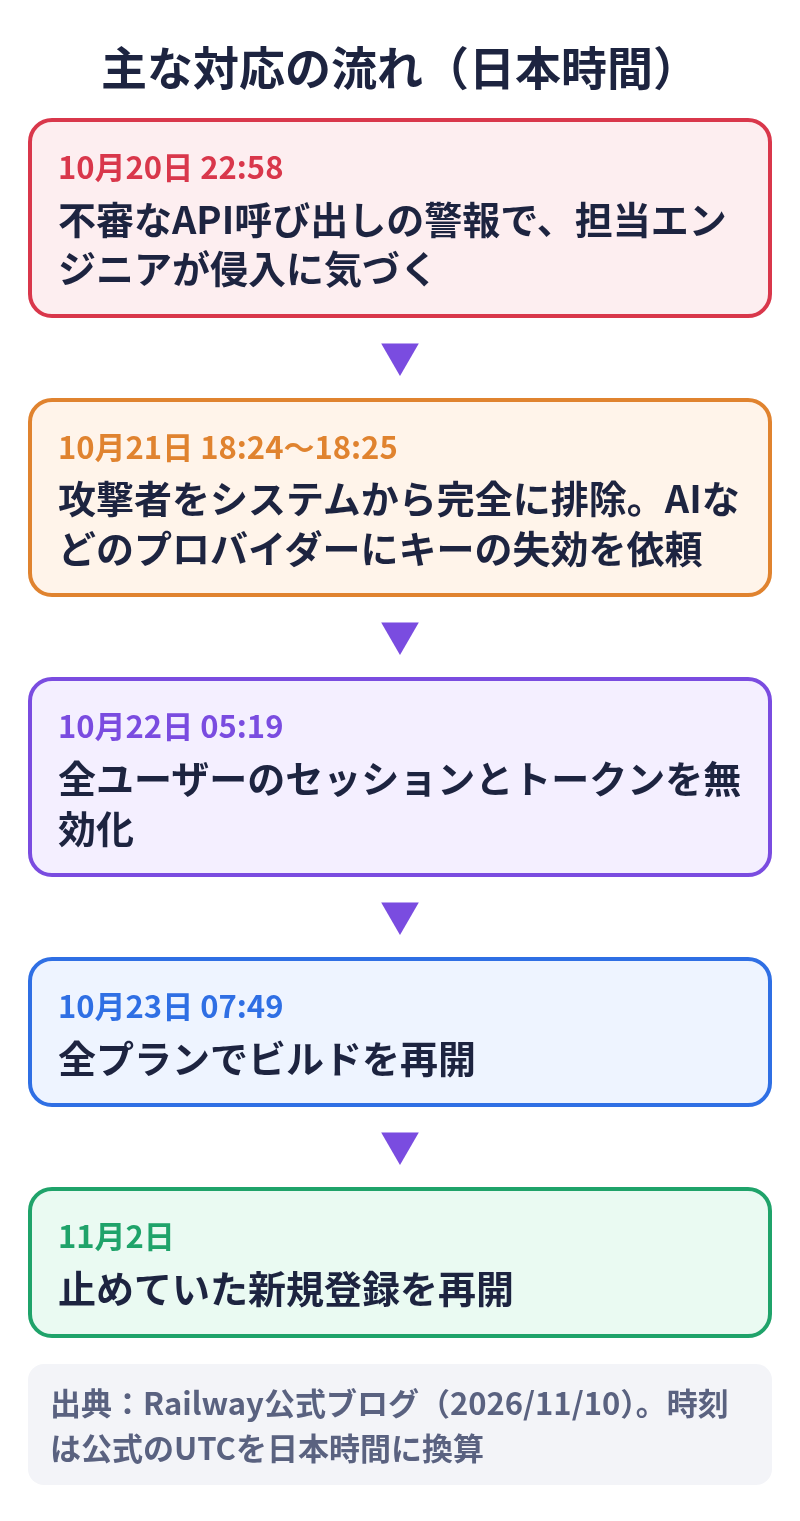
報告に書かれている主な対応は次のとおりです(時刻は日本時間に換算)。
| 日時(日本時間) | 対応 |
|---|---|
| 10月20日 22:58 | 不審なAPI呼び出しの警報で、当番のエンジニアが侵入に気づく |
| 10月21日 02:03/16:22 | ビルドを2回停止 |
| 10月21日 18:25〜 | GitHub、GitLab、Anthropic、OpenAI、OpenRouter、SpaceXSI、Google、Stripeに、漏れた可能性のあるキーの失効を依頼 |
| 10月22日 05:19 | 全ユーザーのセッションとトークンを無効化(CLI、モバイル、外部アプリを含む) |
| 10月23日 07:49 | 全プランでビルドを再開 |
| 10月23日〜11月2日 | 新規登録を止め、既存ユーザーの復旧を優先 |
社内のツールやインフラで使う関係する鍵・秘密情報はすべて入れ替え、侵入された疑いのある機械・サービス・アカウントは一から作り直したとしています。稼働中のサービスはビルド停止中も動き続けましたが、キーを失効させた後に新しいキーで再デプロイできず、停止した顧客もいたことを認めています。
再発防止策
- ビルドごとに使い捨ての専用仮想マシンを割り当て、ビルドの認証情報は特定のイメージを登録する権限だけに絞った
- 社内のCI(自動ビルド・デプロイの仕組み)を作り直し、重要な操作には二要素認証と生体認証を求めるようにした
- サービスアカウントの権限を見直し、できる限り短時間だけ使える認証情報に切り替えた
- 秘密情報の暗号化・復号をすべて記録し、復号できるサービスを限定した
攻撃に使われた経路はすべてふさいだとしています。米連邦捜査局(FBI)のインターネット犯罪苦情センター(IC3)に申し立てを行い、専門のフォレンジック企業による調査も続いています。
利用者が確認したいこと
Railwayは、身に覚えのない請求があればフォームから報告するよう、すべての顧客に呼びかけています。主なAIプロバイダーごとの返金対応は、報告の時点で次のとおりです。
| プロバイダー | 返金対応(公式の記載) |
|---|---|
| AWS Bedrock | 既存の不正利用の返金方針の対象。アカウントチームが返金を始めている |
| Google Gemini | 既存の不正利用の返金方針の対象。アカウントチームが返金を始めている |
| OpenAI | サポートに問い合わせ、そのケースIDをRailwayのサポートに伝える。個別に審査 |
| SpaceXSI | Railwayのサポートに申請する。個別に審査 |
| Anthropic | 調整中。当面はRailwayが費用を負担 |
| OpenRouter | 返金しない方針。Railwayが費用をすべて負担 |
Railwayは、盗まれた可能性が高い顧客にはメールで個別に連絡したとしています。RailwayにAIなどのAPIキーを置いていた場合は、Railwayからの連絡、各プロバイダーの利用状況や請求を確認しておくと安心です。問い合わせ先として、公式はstation.railway.comを案内しています。
関連記事(AB通信)
出典
- Railway Blog — Incident Report: October 21st Security Attack(2026年11月10日)