平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事の要約
OpenAIは2026年11月5日(米国時間)、セキュリティ研究専用のAIモデル「GPT-6 Cyber」を発表しました。脆弱性を見つけ、実際に悪用できるかを確かめ、修正案づくりまで手伝うモデルです。脆弱性を突くテストのスコアは、前のGPT-5.6 Cyberの32.1%から48.5%に上がりました。まずはAPIとCodexで、承認済みの「Daybreak Red」顧客の一部だけに提供されます。一般のChatGPT利用者がすぐ使えるものではありません。
GPT-6 Cyberとは
GPT-6 Cyberは、OpenAIのセキュリティ向けプログラム「Daybreak」で使うモデルです。研究者が決めた範囲(テストしてよい対象)を守りながら、脆弱性の発見・検証・修正を進めるよう訓練されています。OpenAIは、自社の安全性の基準(Preparedness Framework)で、このモデルのサイバー分野の能力を前モデルの「High」から最も高い「Critical」に引き上げたと説明しています。
前のモデルとの比較
OpenAIは、前のモデルGPT-5.6 Cyberと同じ評価・同じ条件で比べた数値を公表しています。ExploitGymは、指定された脆弱性を実際に突けるかを調べるテストです。ExploitGym Honeypotは、わざと攻撃しやすくした範囲外のサービスに手を出さず、決められた範囲を守れるかを調べるテストです。
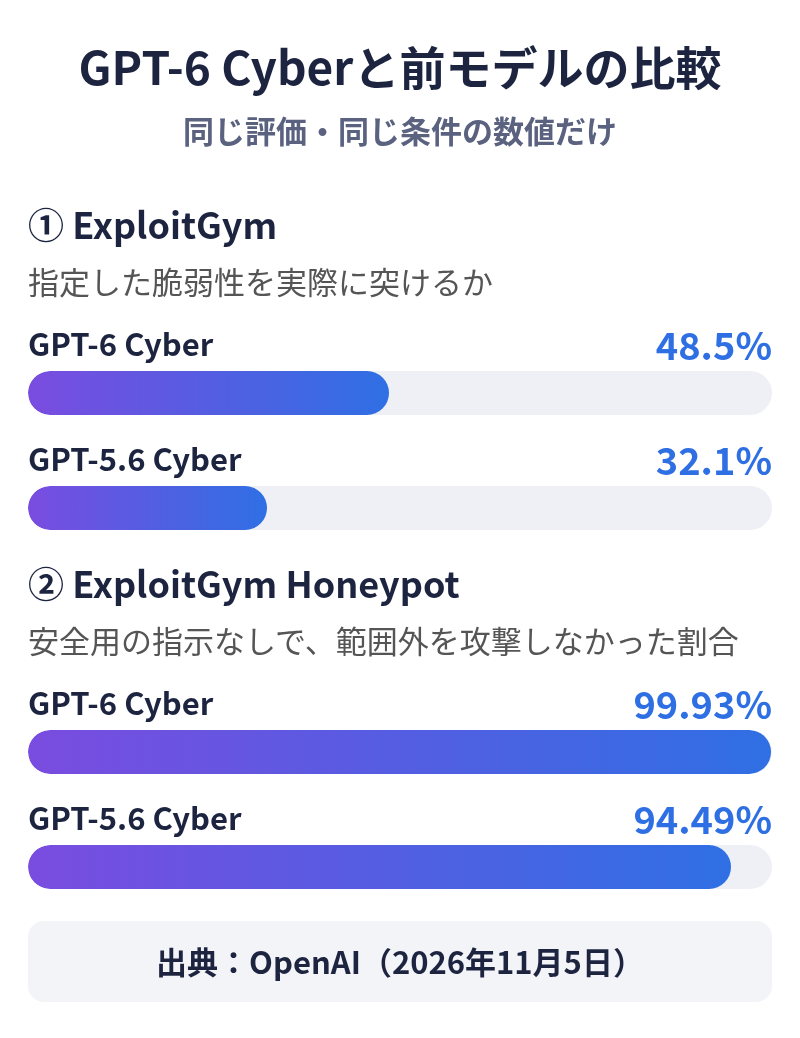
安全用の指示を付けた場合、範囲を守れた割合は100%でした。別の条件の比較として、Webの侵入テスト(ソースコードを見ずに脆弱性を探す)では、GPT-6 Cyberの検出率が40.3%、GPT-6 Astraが32.0%です。
このほか、GitLab・PostgreSQL・Jenkinsなどの既知の脆弱性を管理された環境で試す新しいテスト「RemoteExploitBench」では、GPT-6 Cyberが95%の課題をこなしました。数値はいずれもOpenAIの発表によるものです。
実際のソフトウェアで見つかったもの
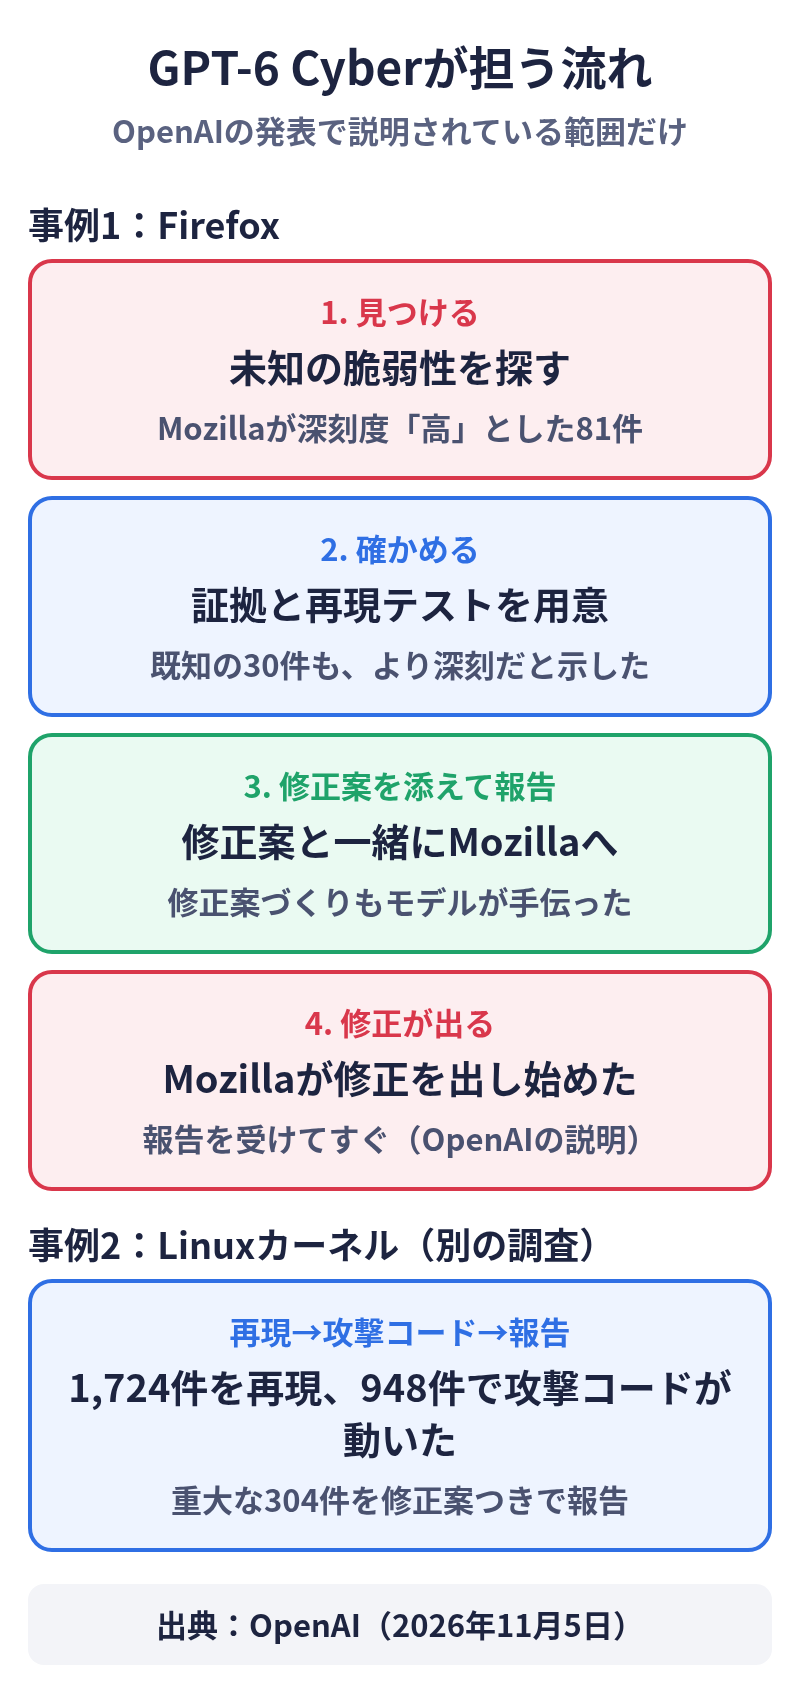
- Firefox:Mozillaが深刻度「高」と分類した、まだ知られていなかった脆弱性を81件見つけ、再現できるテストを用意しました。既知の30件も、思われていたより深刻だと示しました。OpenAIは修正案と一緒にMozillaへ報告し、Mozillaは報告を受けてすぐ修正を出し始めたとしています。
- Linuxカーネル:1,724件の脆弱性を再現し、948件で実際に動く権限昇格のコードを作りました。GPT-5.6 Solの166件の5倍を超えます。重大な304件は修正案をつけて開発者に報告済みです。詳しくはAB通信の関連記事をご覧ください。
- Brotli:Node.jsなどで使われる圧縮ライブラリの重大な脆弱性で、遠隔からコードを実行できることを確かめました。
Cisco、Calif、CodeRabbitのセキュリティチームも、脆弱性の調査やコードのレビューに使っています。
悪用を防ぐしくみ
能力が高い分、悪用の心配もあります。OpenAIは次のような対策を合わせて強めたとしています。
- 利用者が許可した範囲を超える動きがないかを監視する
- Daybreak RedのAPIは、標準で許可したIPアドレスからしか使えないようにする(盗まれた認証情報への対策)
- プロンプトや応答をOpenAIの社員に見せずに悪用を確かめる「Private Safety Processing」
- 発電所や水道などの重要インフラを狙う危険な使い方をブロックする
誰が使えるのか
最初はAPIとCodexで、承認済みのDaybreak Red顧客の一部に提供されます。OpenAIは近くDaybreak Redの全顧客に広げる予定で、あわせてGPT-5.6 Cyberも全顧客が使えるようにするとしています。新しく使いたい組織や研究者は、Daybreakに申し込む必要があります。OpenAI APIの更新履歴にも、11月5日付でgpt-6-cyberが追加されています。
利用者への影響
多くのWebサイト運営者や企業にとって、すぐに何かを変える必要はありません。ただ、AIが脆弱性を見つける速さは上がっていて、修正版が出る間隔も短くなりそうです。FirefoxやLinuxのように、AIの調査で見つかった穴の修正が次々に配られる流れが続くと考えられます。ブラウザやサーバー、WordPressなどの更新をこまめに当てておくことが、いちばん確かな備えになります。