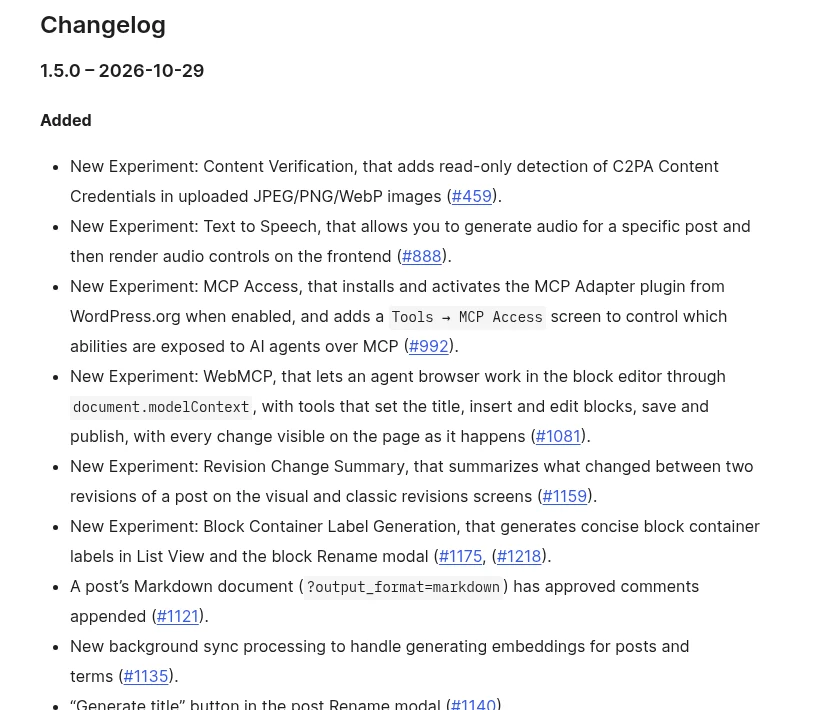
WordPressの開発チームが作るAI機能のプラグイン「AI」(以下、AIプラグイン)の1.5.0が公開された。投稿を音声にする機能、リビジョン(変更履歴)の違いを文章で説明する機能、アップロードした画像のC2PA(コンテンツクレデンシャル)を確認する機能など、実験的な機能(Experiment)が6つ加わった。あわせて脆弱性2件も修正されており、WordPress公式のXアカウントは日本時間11月1日夜の投稿で「できるだけ早く更新を」と呼びかけている。
要点(3行)
- WordPress.orgのAIプラグインが1.5.0に。変更履歴の日付は2026年10月29日で、GitHubでの公開は日本時間10月30日朝
- 新しい実験的機能は、投稿の音声化(Text to Speech)、リビジョンの変更点の要約、画像のC2PA確認(Content Verification)、MCPで使える機能の管理(MCP Access)、WebMCP、ブロックの名前付けの6つ。どれも初期状態はオフ
- 1.4.0以前には、投稿者以上のユーザーがサーバー上のファイルを読めるおそれがある脆弱性など2件(深刻度はいずれも「中」、CVE番号は未割り当て)。使っているサイトは1.5.0への更新を
何が発表されたか
WordPress公式のXアカウント(@WordPress)が2026年11月1日(日本時間23時ごろ)の投稿で、AIプラグイン1.5.0の公開を告知した。投稿では、新しい実験的機能で「投稿の音声を生成する」「リビジョン間で何が変わったかを見る」「アップロードした画像のC2PAコンテンツクレデンシャルを確認する」ことができるようになったと紹介し、セキュリティ修正を含むため更新を勧めている。
一次情報は、WordPress.orgのプラグインページの変更履歴と、GitHubのリリースページだ。変更履歴では1.5.0の日付は2026年10月29日、GitHubのリリースは日本時間10月30日9時ごろに公開されている。開発チームのブログ「Make WordPress AI」では、版ごとに「What’s new in AI」という解説記事が出るが、1.5.0の記事はまだ出ていない(日本時間11月1日23時時点)。
AIプラグインとは
AIプラグインは、WordPressの「Core AI」チームが開発する公式のプラグインで、管理画面とブロックエディターに、AIを使った機能を追加する。WordPress本体には含まれておらず、使うには自分でインストールする必要がある。WordPress.orgでの有効インストール数は6万以上。日本語にも翻訳されている。
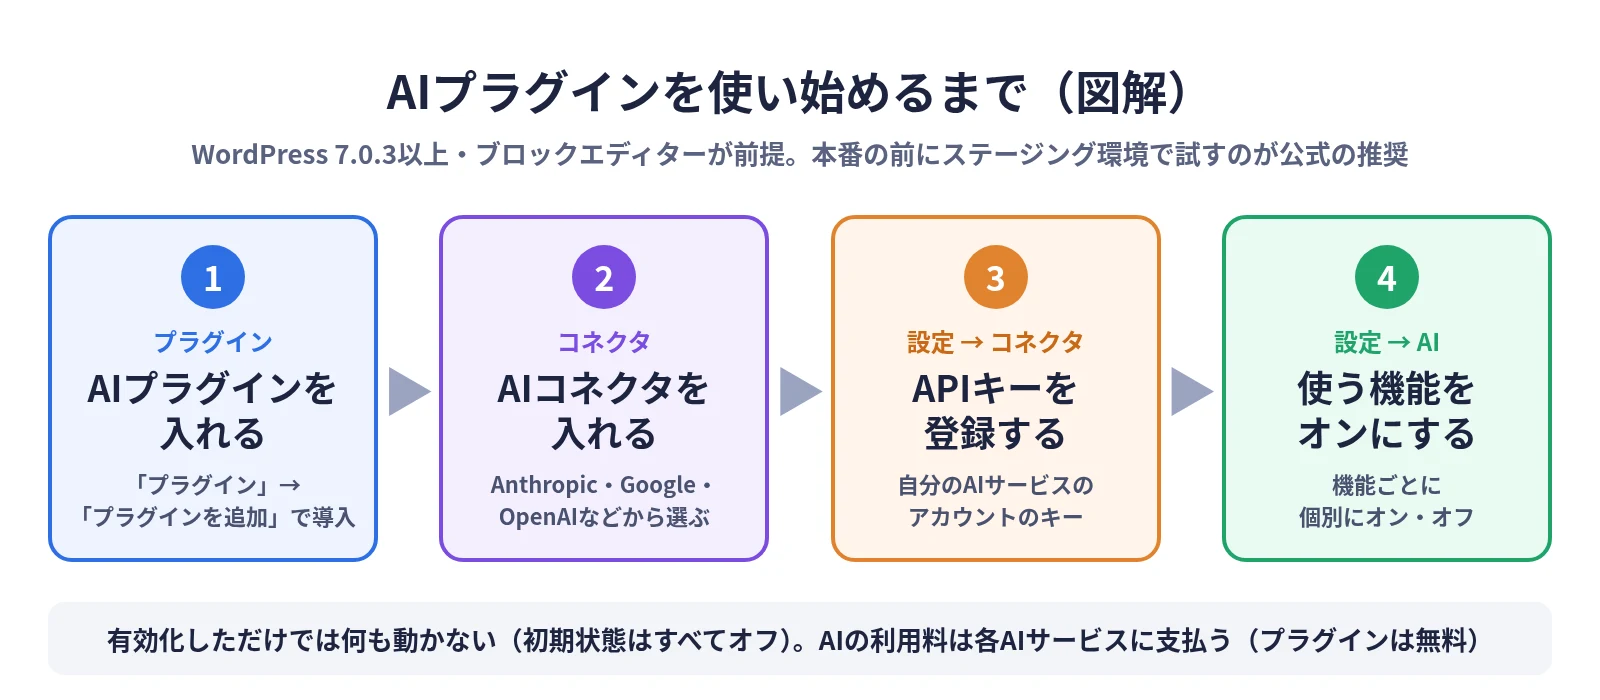
機能は2種類に分かれる。安定して使える「Feature」(現在は画像の生成・編集のみ)と、試験段階の「Experiment」だ。Experimentは今後の版で大きく変わったり、なくなったりすることがあるため、公式は本番サイトの前にステージング環境(テスト用のサイト)で試すよう勧めている。プラグインを有効にしただけでは何も動かず、機能はひとつずつ自分でオンにする。
1.5.0で増えた実験的機能
| 機能(英語名) | できること |
|---|---|
| Text to Speech | 投稿の音声版を作り、サイト上に再生ボタンを表示する。読者は記事を読む代わりに聞ける |
| Revision Change Summary | 投稿の2つのリビジョン(変更履歴)の間で何が変わったかを、わかりやすい文章で要約する。リビジョン画面(ビジュアル版とクラシック版の両方)で使える |
| Content Verification | アップロードしたJPEG・PNG・WebP画像にC2PAのコンテンツクレデンシャル(作成元や編集履歴などの来歴情報)が付いているかを読み取り、画像と一緒に保存する。読み取りのみで、メディアライブラリのグリッド表示では該当画像に目印のバッジが付く |
| MCP Access | AIエージェントがMCP(Model Context Protocol)経由で使える機能を管理する。オンにすると「MCP Adapter」プラグインが自動で入り、「ツール」→「MCP Access」の画面ができる |
| WebMCP | WebMCPに対応したAIエージェントのブラウザーが、ブロックエディターでタイトルの設定やブロックの追加・編集、保存・公開を行えるようにする。変更は画面上で見える形で進む |
| Block Container Label Generation | グループやカラムなど、ブロックをまとめる「コンテナ」に、リスト表示用の短い名前を付ける |
C2PAは、画像がどこで作られ、どう編集されたかを記録する国際的な規格だ。生成AIで作った画像かどうかを見分ける手がかりにもなる。WordPress.orgのFAQによると、Content Verificationは画像をアップロードするたびに自動で動くが、AIサービスには何も送らない。
このほか、翻訳機能(Content Translation)が段落と見出し以外のブロックにも対応したほか、「設定」→「コネクタ」の画面にMistralとVercel AI Gatewayのコネクタが紹介されるようになった。「設定」→「AI」の画面では、ボタンを押さなくても自動で動く機能に「Runs automatically」の印が付き、情報アイコンから「いつ動くか」「AIサービスに何を送るか」「何回リクエストするか」を確かめられるようになった。
修正された脆弱性2件
1.5.0では、GitHubで公表された2件のセキュリティ情報(GHSA)が修正された。公表は日本時間10月30日9時30分ごろで、どちらもCVE番号は割り当てられていない(日本時間11月1日23時時点)。実際に攻撃に使われたかどうかは、どちらの情報にも書かれていない。
| 項目 | GHSA-7mwf-4ppp-cxmp | GHSA-g94j-h78j-rr2j |
|---|---|---|
| 対象の機能 | 画像の生成・取り込み | コンテンツ分類(タグ・カテゴリーの提案) |
| 中身 | 画像データの形式を確かめずに受け付けていたため、メディアをアップロードできるユーザーが、サーバー上のファイルを読み込ませることができた | ユーザーが使ってよいタクソノミー(分類)かを十分に確かめていなかったため、非公開のタクソノミーなどのターム名(分類名)を知ることができた。そのターム名はAIサービスへのリクエストにも含まれていた |
| 悪用できる人 | メディアをアップロードできるユーザー(初期設定では投稿者以上) | 投稿を編集できるユーザー(寄稿者以上) |
| 想定される影響 | データベースの接続情報や秘密鍵が入った設定ファイルなどが読まれ、サイトの乗っ取りにつながるおそれ | ターム名が見えるだけで、タームの作成・変更・割り当てはできない |
| 影響する版 | 1.4.0以前 | 0.7.0〜1.4.0 |
| 深刻度 | 中(CVSS 3.1で5.3) | 中(CVSS 3.1で4.3) |
| CVE | 未割り当て | 未割り当て |
| 修正版 | 1.5.0 | 1.5.0 |
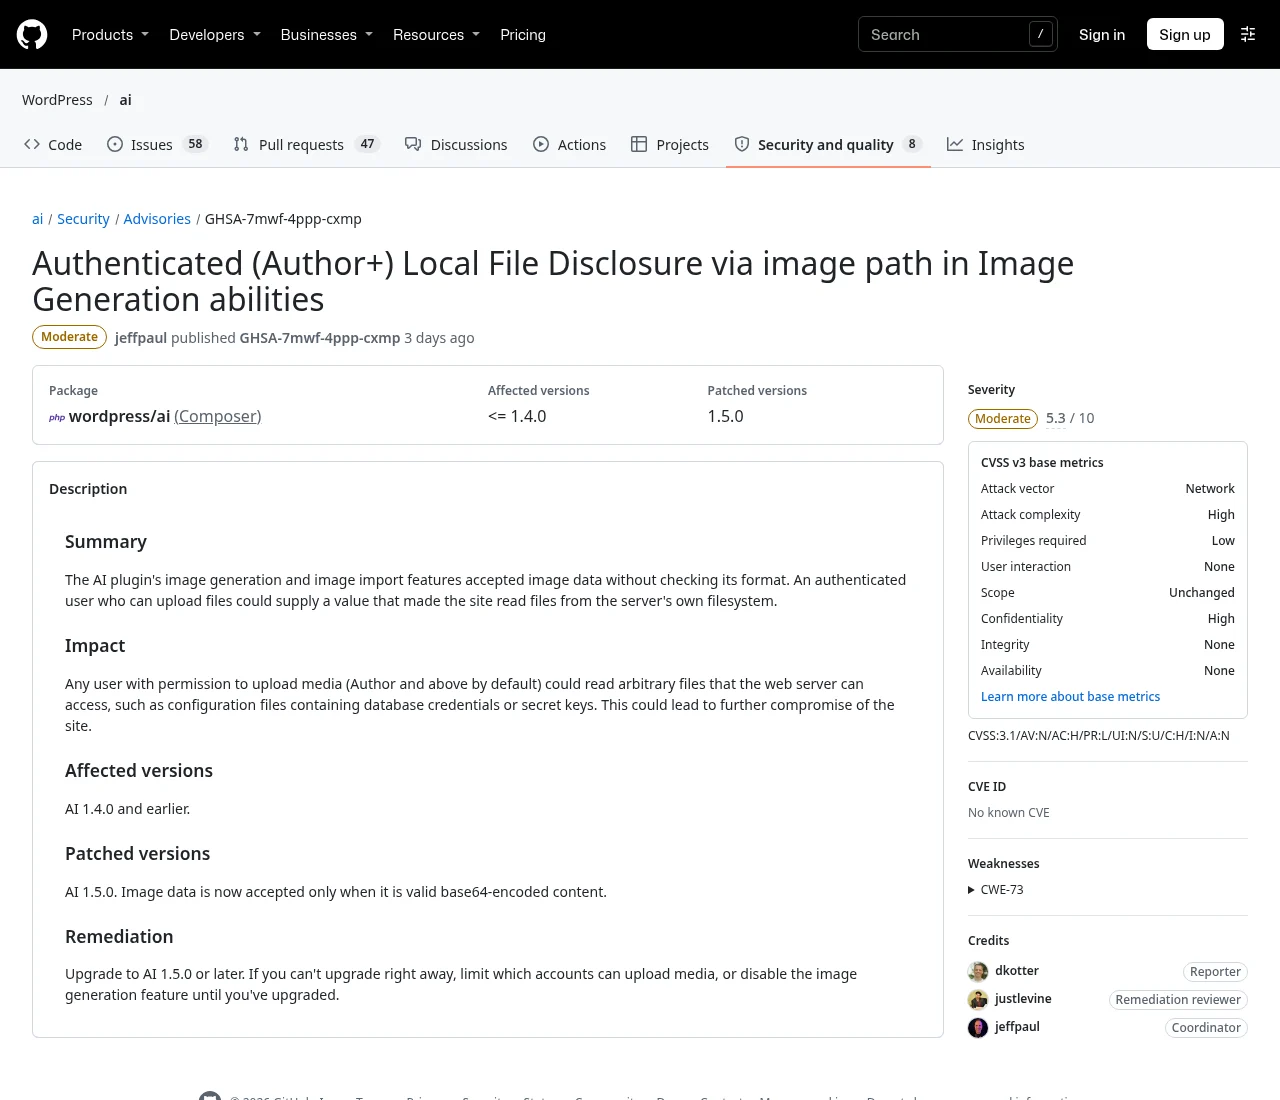
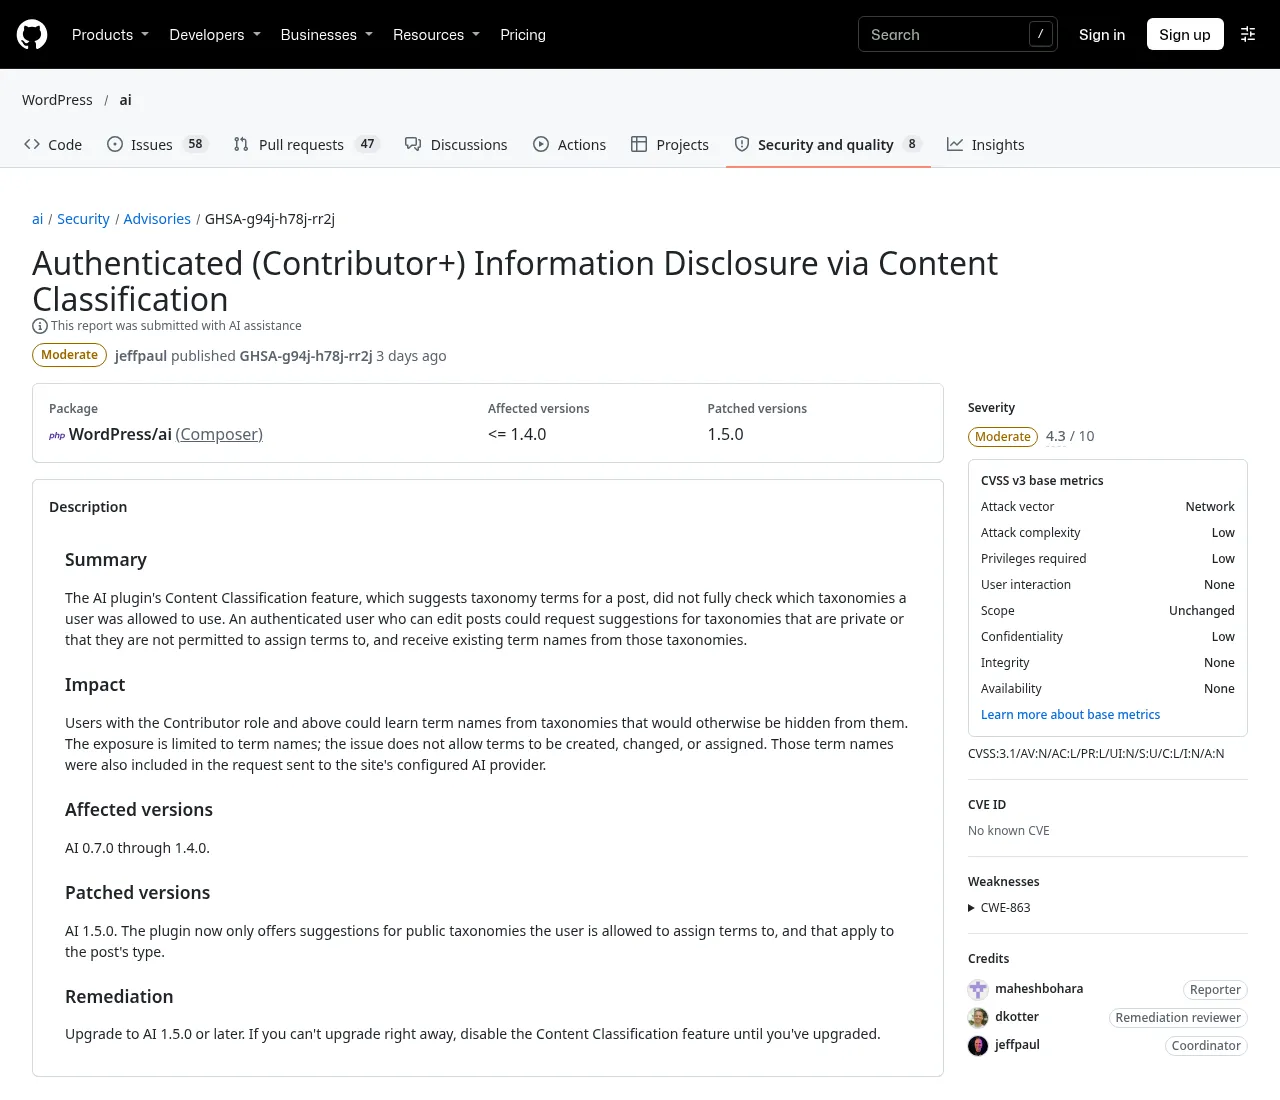
すぐに更新できない場合の対策として、公式は1件目については「メディアをアップロードできるアカウントを絞る」か「画像生成機能をオフにする」こと、2件目については「コンテンツ分類機能をオフにする」ことを挙げている。
対応するWordPressのバージョンと必要なもの
| 項目 | 内容 |
|---|---|
| WordPress本体 | 7.0.3以上(動作確認済みは7.1.4まで) |
| PHP | 7.4以上 |
| エディター | ブロックエディターのみ。クラシックエディターには対応しておらず、対応の予定もないとしている |
| AIサービス | 別途「AIコネクタ」プラグインと、AIサービスのアカウントが必要。公式に挙がっているのはAnthropic(Claude)、Google(Gemini)、OpenAIなど。「設定」→「コネクタ」で自分のAPIキーを登録する |
| 料金 | プラグインは無料。AIの利用料は、契約したAIサービスから請求される |
使い始めるまでの流れを図にすると、次のようになる。
自動で動く機能は、ボタンを押さなくてもAIサービスへのリクエストが発生する。たとえばコメントの自動チェック(Comment Moderation)は、サイト訪問者のコメントも含め、新しいコメント1件ごとにリクエストを送る。公式は、機能をオンにしたらAIサービス側の利用状況を確かめ、「AI Request Logging」で送ったリクエストを記録するよう勧めている。
今すぐやること
- 入っているか確かめる:管理画面の「プラグイン」→「インストール済みプラグイン」に「AI」があるか、あればバージョンを見る
- 1.4.0以前なら1.5.0に更新する:同じ画面の「今すぐ更新」から更新する。自動更新をオンにしておくと、次の修正も自動で入る
- すぐ更新できないとき:画像生成とコンテンツ分類の機能を「設定」→「AI」でオフにし、メディアをアップロードできるアカウントを見直す
- 新しい機能はテスト用のサイトで試す:Experimentは今後変わることがあるため、本番サイトでいきなりオンにしない
- 開発者は互換性を確かめる:AIプラグインの機能(Abilities)を外から呼び出している場合、「core/content-query」などの入出力の形が変わり、古い別名(core/read-contentなど)も削除された。変更履歴で「Breaking changes」とされている点を確かめたい
注意点・補足
- 事実関係は、WordPress.orgのプラグインページ(説明・FAQ・変更履歴)、GitHubのリリースページとセキュリティ情報2件、WordPress公式のX投稿に基づく
- WordPress公式のX投稿で紹介されたのは3つの機能だが、変更履歴に新しい実験的機能として載っているのは6つ
- AIプラグインを入れていないサイトは、今回の脆弱性の対象外。WordPress本体だけでは、AIサービスに何も送らない
- Experimentの動き方や画面の表記は、今後の版で変わることがある。本記事は日本時間11月1日23時時点の公表情報の整理であり、個別サイトでの更新後の動作を保証するものではない
関連記事
- WordPressの最新アップデート・更新履歴(公式リリースノートまとめ)
- WordPressに脆弱性、7.1.4で12件を修正 すぐの更新を推奨
- WordPress 7.2 Beta 2公開 正式版は12月8日予定、本番への適用は非推奨
- WordPress.com、MCPでChatGPT・Claude・Cursorからサイト管理 Personal以上で利用可
- 人気プラグインに脆弱性相次ぐ Ninja Forms・UpdraftPlusなど10月の一覧と修正版
出典
- WordPress.org — AI(プラグインページ:説明・FAQ・変更履歴 1.5.0、2026年10月29日)
- GitHub — WordPress/ai リリース 1.5.0(日本時間2026年10月30日)
- GitHub — GHSA-7mwf-4ppp-cxmp:Authenticated (Author+) Local File Disclosure via image path in Image Generation abilities(日本時間2026年10月30日公表)
- GitHub — GHSA-g94j-h78j-rr2j:Authenticated (Contributor+) Information Disclosure via Content Classification(日本時間2026年10月30日公表)
- WordPress(@WordPress) — AIプラグイン1.5.0の告知投稿(日本時間2026年11月1日)
- Make WordPress AI — 開発チームのブログ