平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事の要約
OpenAIは11月4日(米国時間)、AIでLinuxカーネルの脆弱性を見つけ、本当に悪用できるかを確かめ、修正案まで作る仕組みの研究結果を公開しました。開発中のサイバー向けモデルを使った1回の実行で、一般ユーザーが管理者(root)権限を取れてしまう「権限昇格」の脆弱性948件について、実際に動く攻撃コードと修正案を作りました。API費用は約121万ドル(1件あたり約1,279ドル)です。重大なものから数百件をすでにLinuxの開発者へ報告しています。ただし、個別のCVE番号や修正済みバージョンの一覧は公開されていません。VPSやクラウドのサーバーを自分で管理している人は、カーネルの更新が止まっていないかを見直すきっかけにしてください。
何を発表したのか
OpenAIのセキュリティ研究チームは、脆弱性の「発見」「再現」「悪用できるかの判定」「修正案の作成」をAIエージェントが順に行い、最後に人の研究者が確かめる仕組みを作りました。使ったのは名前が公表されていない「開発中のサイバー向けモデル」です。2026年10月中旬に、当時最新のLinuxカーネルを対象に実行しました。
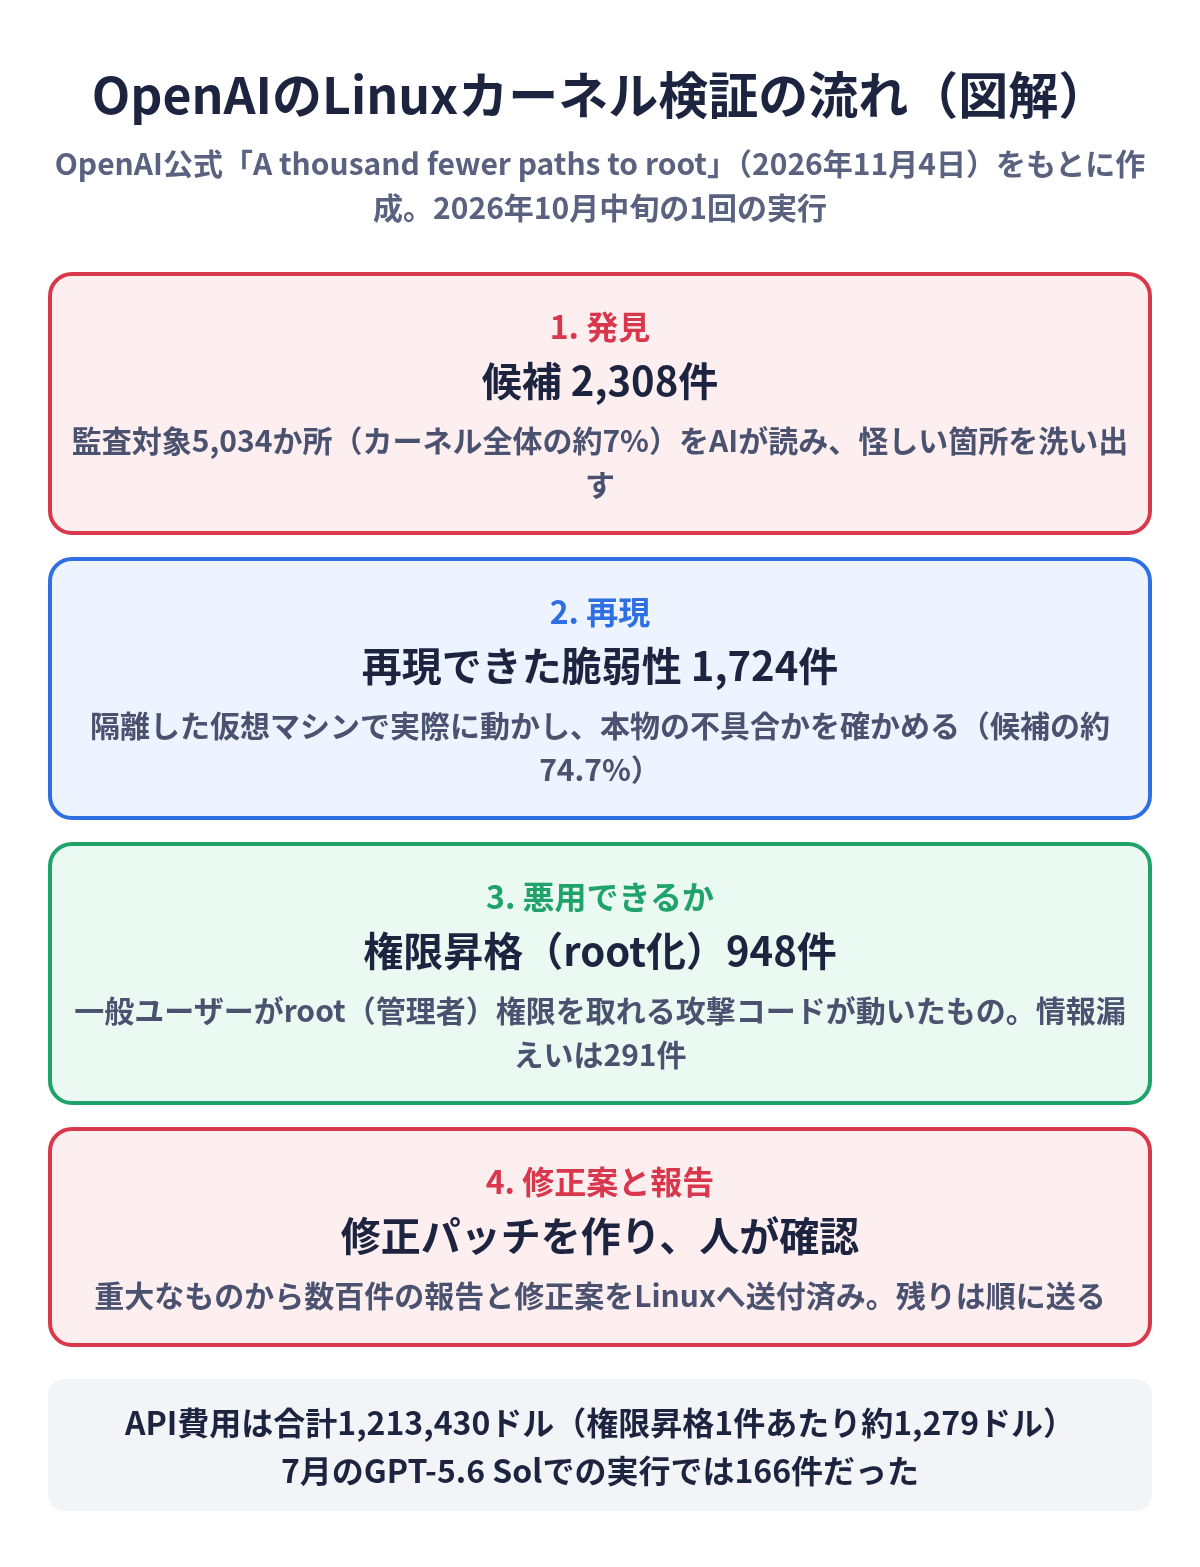
- AIが調べる対象として選んだのは5,034か所、約280万行で、カーネル全体の約7%
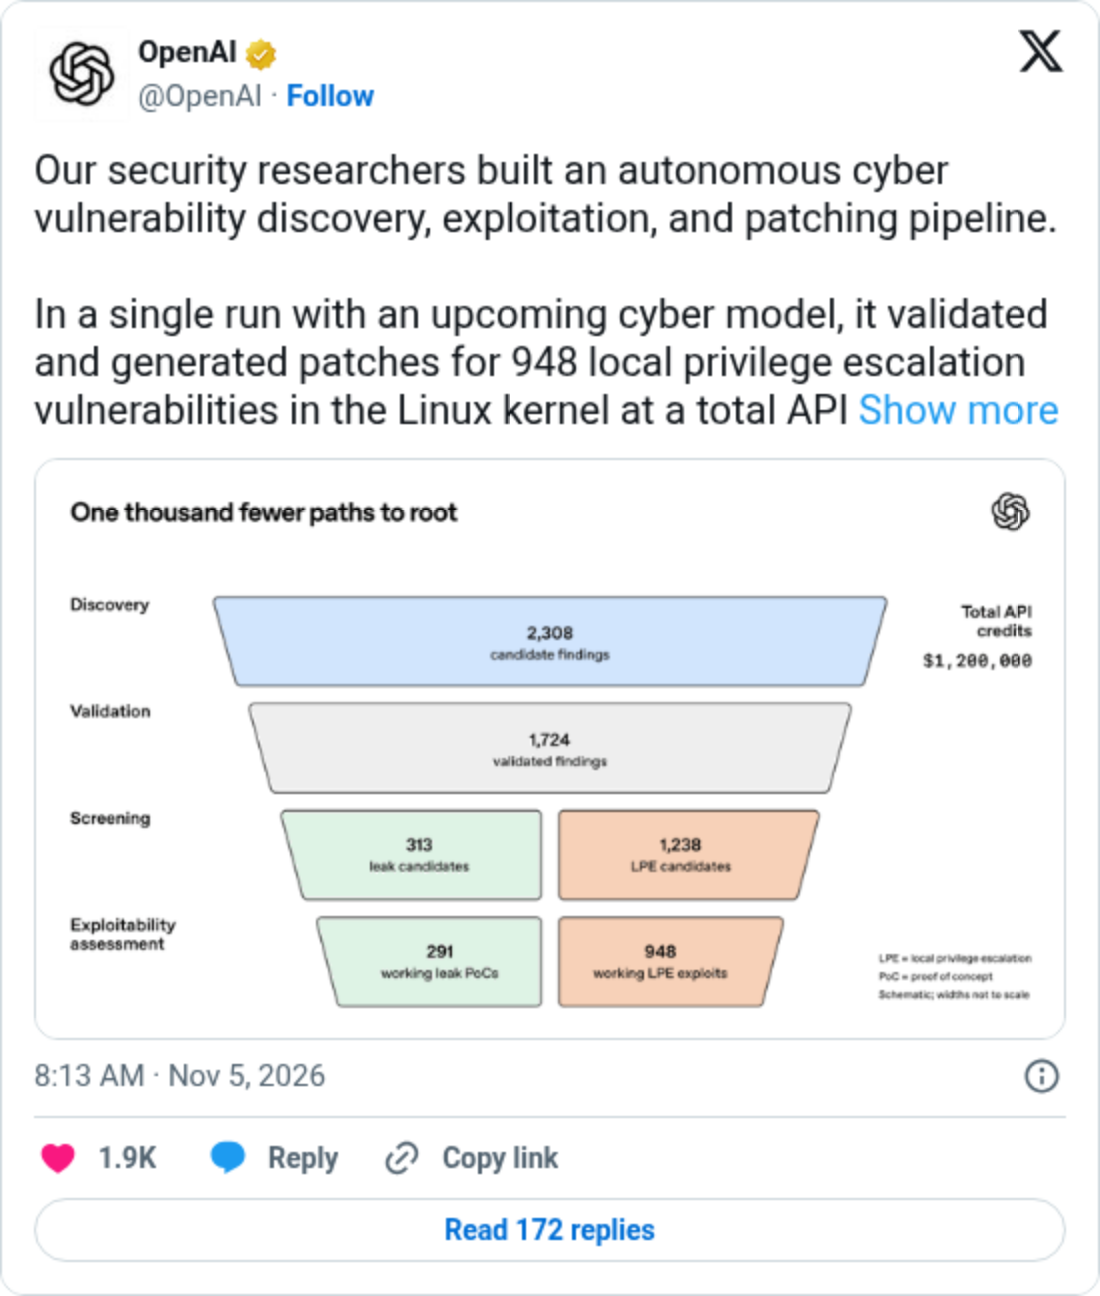
- 候補として挙がった脆弱性は2,308件。隔離した仮想マシンで実際に再現できたのは1,724件(約74.7%)
- 再現できたもののうち、情報漏えいにつながるもの291件、一般ユーザーがroot権限を取れる権限昇格948件で、実際に動く攻撃コードができた(948件は重複をまとめた件数)
- 試験に使った仮想マシンは、守りを弱めていない一般的なデスクトップ用OSの設定
- API費用は合計1,213,430ドル、権限昇格1件あたり1,279ドル
2026年7月下旬に同じ仕組みをGPT-5.6 Solで動かしたときは、権限昇格は166件(API費用513,690ドル)でした。OpenAIは、新しいモデルのほうが5倍以上多く新しい権限昇格の穴を見つけたとしています。
Linux側の対応
OpenAIは、Linuxカーネルの開発者コミュニティの助言に沿って、重大な脆弱性から報告と修正案を送っており、すでに数百件を送ったと書いています。残りは「Patch the Planet」の協力先と順に送る予定です。
Linuxの開発者側も急いで直しています。実行と人による分析が終わった10日後の時点で、61件はすでに本体で修正され、43件は修正の準備段階、299件は公開の場で報告・議論されていたといいます。一方で、どの脆弱性がどのCVE番号にあたるのか、どのカーネルのバージョンで直ったのかの一覧は、今回の発表には含まれていません。安全のため、新しく見つかった攻撃手法の細かい中身も伏せられています。
サーバーを自分で管理する人への影響
権限昇格の脆弱性は、すでにサーバーに一般ユーザーとして入れる人が、管理者の権限を取れてしまうものです。外から直接入られる穴ではありませんが、WordPressのプラグインの脆弱性や漏れたパスワードで一般ユーザーとして入られたあと、サーバー全体を乗っ取られる足がかりになります。OpenAIも、最新の修正を当てていないOSで一般ユーザーの権限を持たれることは、手慣れた攻撃者にとってはroot権限を持たれるのとほぼ同じと考えるべきだと書いています。
1. カーネルの自動更新と再起動を確かめる
VPSやクラウドのサーバーを自分で管理している場合は、OSのパッケージ更新が止まっていないか、カーネルを更新したあとに再起動しているかを確かめます。カーネルは更新しても再起動するまで古いままです。
2. ディストリビューションのセキュリティ情報を見る
CVEや修正版の一覧はまだないため、使っているディストリビューション(Ubuntu、Debian、AlmaLinux、Rocky Linuxなど)のセキュリティ情報を見て、カーネルの更新が出たら早めに当てるのが現実的です。
3. 共有サーバーやマネージドサービスは事業者の案内を待つ
レンタルサーバーやマネージドなサービスでは、カーネルの更新は事業者が行います。自分でできるのは、サイトのCMSやプラグインを最新にして、一般ユーザーとして入られる入口を減らすことです。
出典
- A thousand fewer paths to root(OpenAI、2026年11月4日、2026年11月5日確認)
- OpenAI(@OpenAI)の投稿(X、2026年11月5日8時13分(日本時間)、2026年11月5日確認)
更新履歴
- 2026年11月5日:初版