ChatGPTの共有リンク(/share/のURL)を開いただけで、アカウントを乗っ取られるおそれがあった問題を、セキュリティ企業Parameterの研究者が2026年10月28日に公表した。ログインしたままのChatGPTで細工したリンクを開くと、攻撃者のコードがChatGPTの画面内で本人として動き、共有していない会話まで読めたという。研究者によると、OpenAIは10月26日までに修正済みだ。一方、OpenAIの公式発表は確認できていない(11月2日時点)。
この記事の要約
ChatGPTの共有リンクを、ログインしたまま開くだけで、攻撃者のコードが本人として動き、共有していない会話まで読まれる恐れがあった問題を、セキュリティ企業Parameterの研究者が公表した。研究者によると、10月18日に報告し、OpenAIが10月26日までに修正しており、実際に悪用されたという報告はない。修正はOpenAI側で済んでいるため必須の対応はないと報じられているが、気になる人は公式ヘルプにある共有リンクの管理やログイン履歴の確認ができる。
何が公表されたか
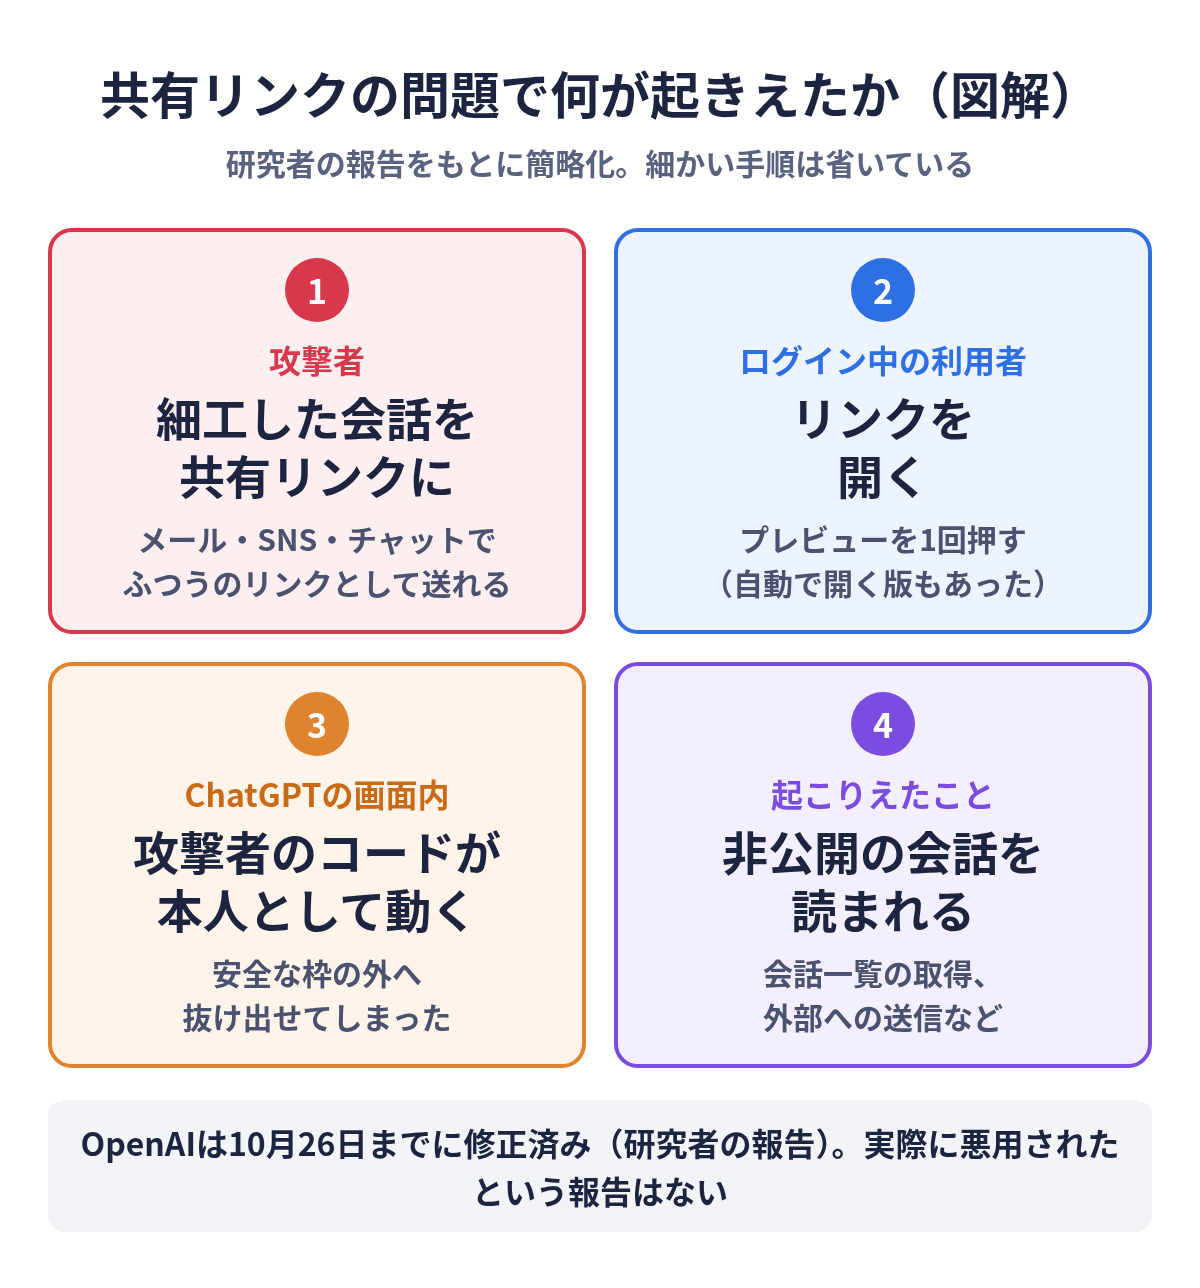
一次情報は、Parameterの研究者Mukul Goyal氏が10月28日に公開した報告「Do the Math: How We Took Over ChatGPT Accounts」だ。報告によると、ChatGPTの会話を公開する「共有リンク」に細工をしておくと、それをログイン中の人が開いたとき、攻撃者が用意したJavaScriptがchatgpt.comとして動いた。研究者は、別々のアカウント同士の検証で、相手の会話一覧を取り出し、共有されていない会話を開いて、その一部を外部のサーバーに送れることを示した。報告は、事実上アカウントで本人と同じ操作ができる状態だったとしている。
| 項目 | 内容(研究者の報告による) |
|---|---|
| 対象 | ChatGPTのWeb版(chatgpt.com)の共有リンク |
| 条件 | ログインした状態で細工したリンクを開く。安定して動く版はプレビューを1回押す必要があり、自動で開く版では開くだけだった |
| できたこと | 会話一覧の取得、共有していない会話の読み取り、外部への送信(研究者の検証環境での確認) |
| 深刻度 | OpenAIが最上位のP1と判定(当初のP2から引き上げ) |
| 修正 | 10月26日までに、2系統のWeb版の両方で修正 |
| 報奨金 | 計5,000ドル(バグ報奨金制度) |
| 悪用 | 実際に悪用されたという報告はない |
なぜ起きたのか(概要)
ChatGPTには、会話の中のHTMLを小さなWebページとして表示する「プレビュー」機能がある。プレビューは、ChatGPT本体とは切り離された安全な枠の中で動くため、本来は本体の情報に触れられない。研究者によると、この枠そのものは破られていない。
問題は、同じ会話で使われた別の部品にあった。ChatGPTが数式のグラフなどを表示するときに読み込む数式入力のライブラリ「MathLive」が、画面上のキーボードに関するメッセージを、だれが送ったかを確かめずに受け取っていた。研究者は、この受け口を使って、枠の外にあるChatGPT本体へHTMLを渡し、最終的に本体と同じ権限でコードを動かせたとしている。研究者は原因として、送り主を確かめていなかったこと、そのメッセージにHTMLを含められたこと、そのHTMLから安全な枠のない表示を作れたこと、の3点が重なったと説明している。
MathLiveの開発元は、10月31日公開のバージョン0.111.2で、同じ種類のメッセージを初期設定では同じサイトからのものだけ受け付けるように変えた。MathLiveを自社のサイトやサービスで使っている開発者は、更新を確認しておきたい。なお、具体的な攻撃の手順は、悪用を避けるためこの記事では省いている。
報告から修正までの流れ
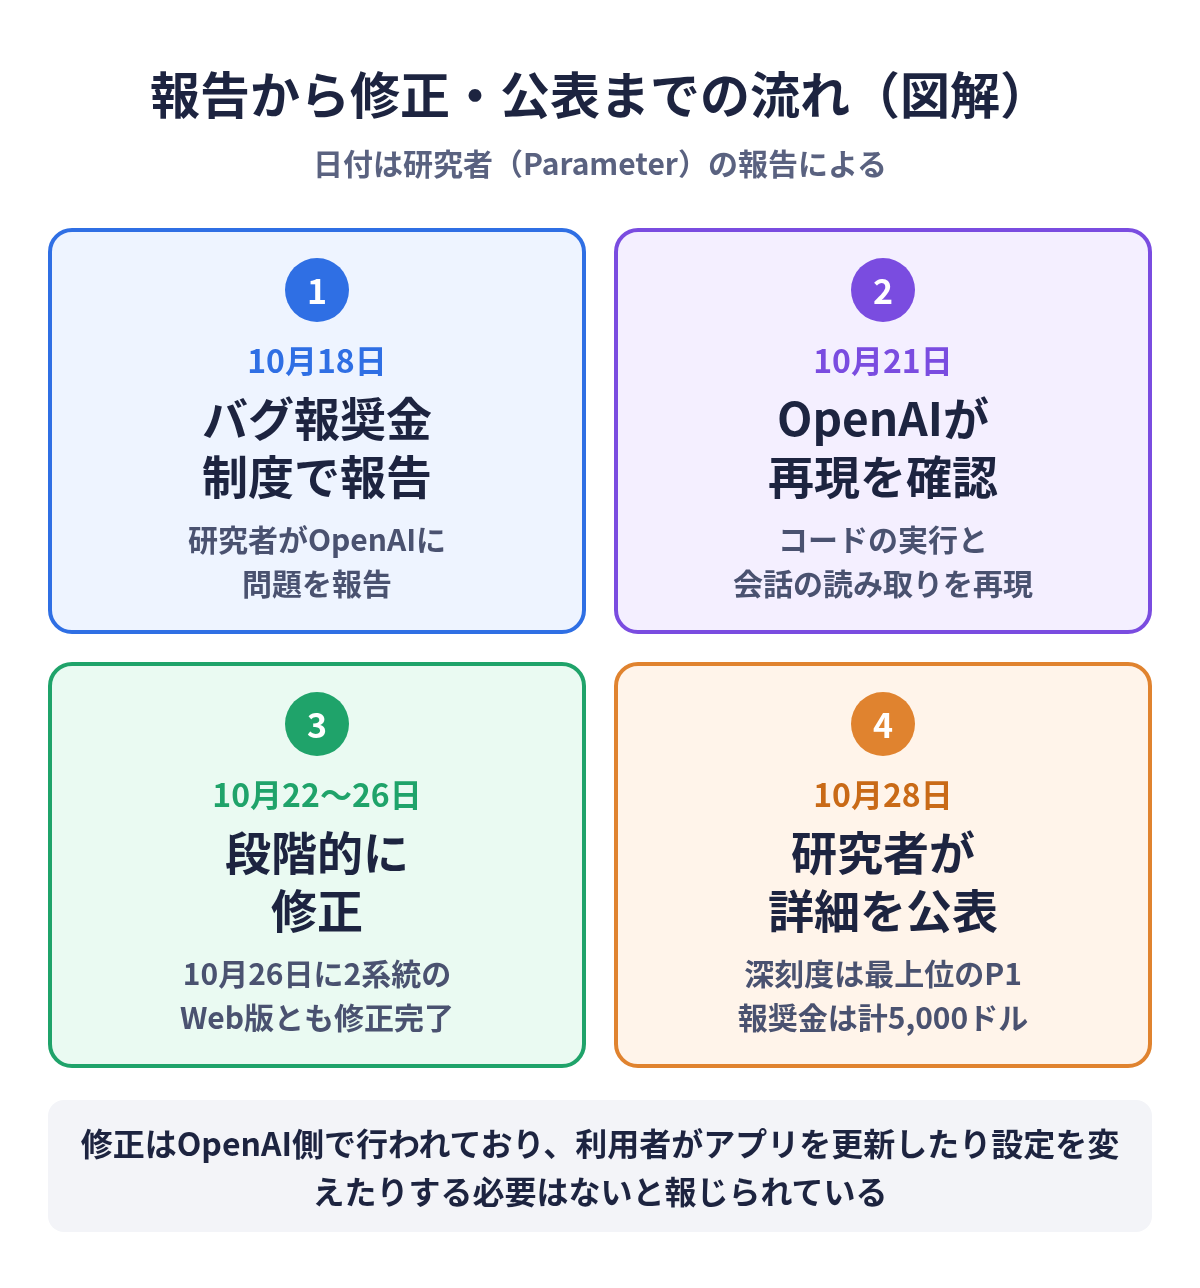
- 10月18日:研究者がOpenAIのバグ報奨金制度で報告
- 10月21日:OpenAIがコードの実行と会話の読み取りを再現
- 10月22日〜26日:OpenAIが段階的に修正し、10月26日に2系統のWeb版とも修正
- 10月28日:研究者が詳細を公表
著名な開発者のSimon Willison氏は10月31日にこの報告を紹介し、影響の大きさに対して報奨金の5,000ドルは「少し安い」とコメントしている。
OpenAIの公式発表は確認できていない
11月2日時点で、OpenAIの公式ブログ、ヘルプセンター、公式のXアカウントなどで、この問題についての発表は確認できなかった。修正の日付や深刻度は、いずれも研究者の報告にもとづく。海外メディアのThe Hacker Newsも、研究者の報告をもとに報じている。
ChatGPTの利用者がすること
研究者によると修正はOpenAI側で済んでおり、海外メディアも利用者がアプリを入れ直したり設定を変えたりする必要はないと伝えている。そのうえで、念のため確認したい人向けに、OpenAIの公式ヘルプにある機能を整理する。
共有リンクを開く前に
- 公式ヘルプ「ChatGPT Shared Links FAQ」は、共有された会話のリンクは
https://chatgpt.com/share/で始まるとしている。開く前にドメインを確かめ、知らない相手から届いたリンクは開かないのが基本だ - 不審な共有会話を見つけたときは、その会話の「Report conversation」から報告できる
自分が作った共有リンクを見直す
- 共有リンクには有効期限がなく、リンクを知っている人ならだれでも見られる(BusinessやEnterprise、Eduのプランでは同じワークスペースの人に限られる)
- 作った共有リンクは、設定 > データコントロール > 共有リンク > 管理で一覧を確認し、1件ずつ、またはまとめて削除できる
- EnterpriseとEduでは、管理者が共有機能そのものをオフにできる
アカウントが心配なとき
- 公式ヘルプ「アカウントのセキュリティ」によると、設定 > セキュリティとログイン > セキュリティ履歴で、ログインなどの記録を確認できる
- 覚えのないログインがあれば、パスワードを変え、設定 > セキュリティとログイン > アクティブなセッションから「すべてログアウト」を選ぶ(公式ヘルプ)。反映には最大30分ほどかかることがある
- 二段階認証(MFA)は、オンにしても、すでにログインしている端末は自動ではログアウトされない。必要なら、あわせて「すべてログアウト」を行う
- それでも不安があれば、OpenAIのサポートに連絡する
今回の問題は、ログインしているブラウザの中で、本人の権限を使って動くものだった。研究者の報告では実際の悪用は確認されておらず、上の作業は「念のため」の位置づけだ。
影響
ChatGPTを仕事で使っている人・会社
ChatGPTの会話には、社外秘の資料や顧客の情報を貼りつけていることも多い。今回の問題は修正済みだが、「共有リンクを開くだけ」で他人の会話に手が届きうる経路があったことは、社内のAI利用ルールを見直すきっかけになる。共有リンクを社内外にどう使うか、機密情報を会話に入れる範囲をどう決めるかは、あらためて確認しておきたい。
Webサービスを作っている開発者
今回の原因は、安全な枠そのものではなく、外部のライブラリがページ間のメッセージを送り主を確かめずに受け取っていた点にあった。研究者の指摘は、サンドボックスで分けていても、同じページに読み込んだ部品の作りしだいで境界を越えられることがある、というものだ。MathLiveを使っている場合は更新を確認し、自社のコードでもページ間のメッセージで送り主を確かめているかを点検しておきたい。
まだ分からないこと
- OpenAIがこの問題を公式にどう説明するか(11月2日時点で公式発表は確認できていない)
- 問題が修正前のどの期間から存在していたか
- ChatGPTのスマホアプリやデスクトップアプリが影響を受けたかどうか(研究者の報告はWeb版について説明している)
注意点・補足
- 日付、深刻度、報奨金、検証の内容は、いずれも研究者(Parameter)の報告にもとづく
- 利用者の対応が不要という点は、海外メディアの報道による。OpenAI自身の案内は確認できていない
- 共有リンクの管理やログイン履歴の確認方法は、OpenAIの公式ヘルプにもとづく。画面の名前は、表示する言語やプランによって異なることがある
- 攻撃の具体的な手順は、悪用を避けるため記事では扱っていない
関連記事
出典
- Parameter — Do the Math: How We Took Over ChatGPT Accounts(2026年10月28日)
- Simon Willison — How we took over ChatGPT accounts(2026年10月31日)
- The Hacker News — A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats(2026年10月31日)
- MathLive — CHANGELOG(0.111.2、2026年10月31日)
- OpenAI Help Center — ChatGPT Shared Links FAQ
- OpenAI Help Center — アカウントのセキュリティ(Account security)
- OpenAI Help Center — アクティブなセッション(Active sessions)