平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
目次
この記事の要約
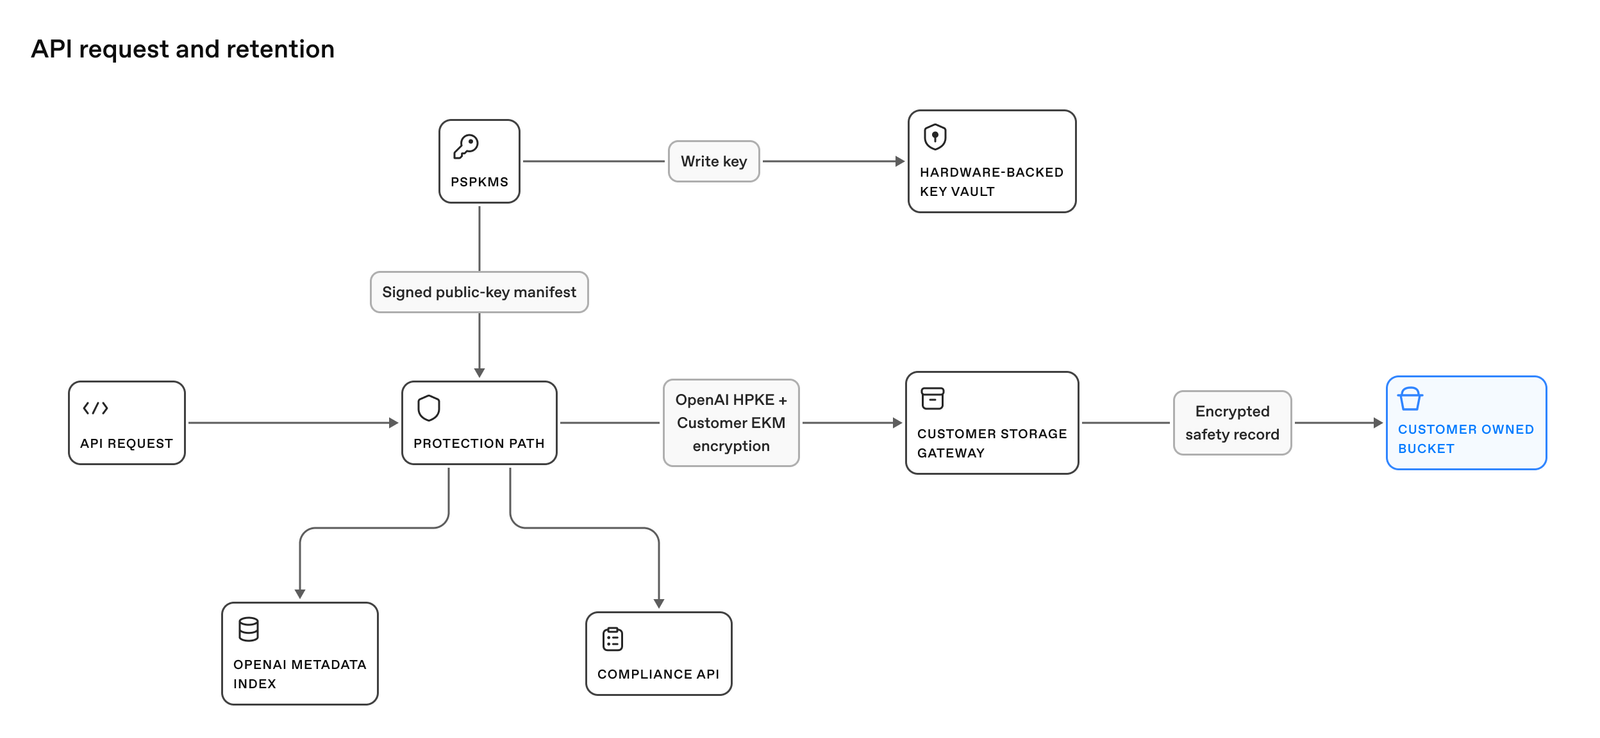
OpenAIの「Zero Data Retention with Private Safety Processing」(ZDR with PSP)は、プロンプトや応答をOpenAI側に残さない設定のまま、自動化された安全確認を回す仕組みです。対象のやりとりは顧客管理のクラウドに暗号化して置き、人が読めないランタイムだけで審査します。
ZDRだけでは足りない場面
ゼロデータリテンション(ZDR)は、顧客のプロンプトや応答をOpenAIが保持しない方針です。一方で、悪用の監視や安全確認には、あとから内容を見られる仕組みが必要になることがあります。PSPは、その両立を狙ったオプションです。GPT-6 Cyberの記事ではモデル側の対策の一つとして触れましたが、ここでは保管と審査の流れそのものを整理します。
3つの原則
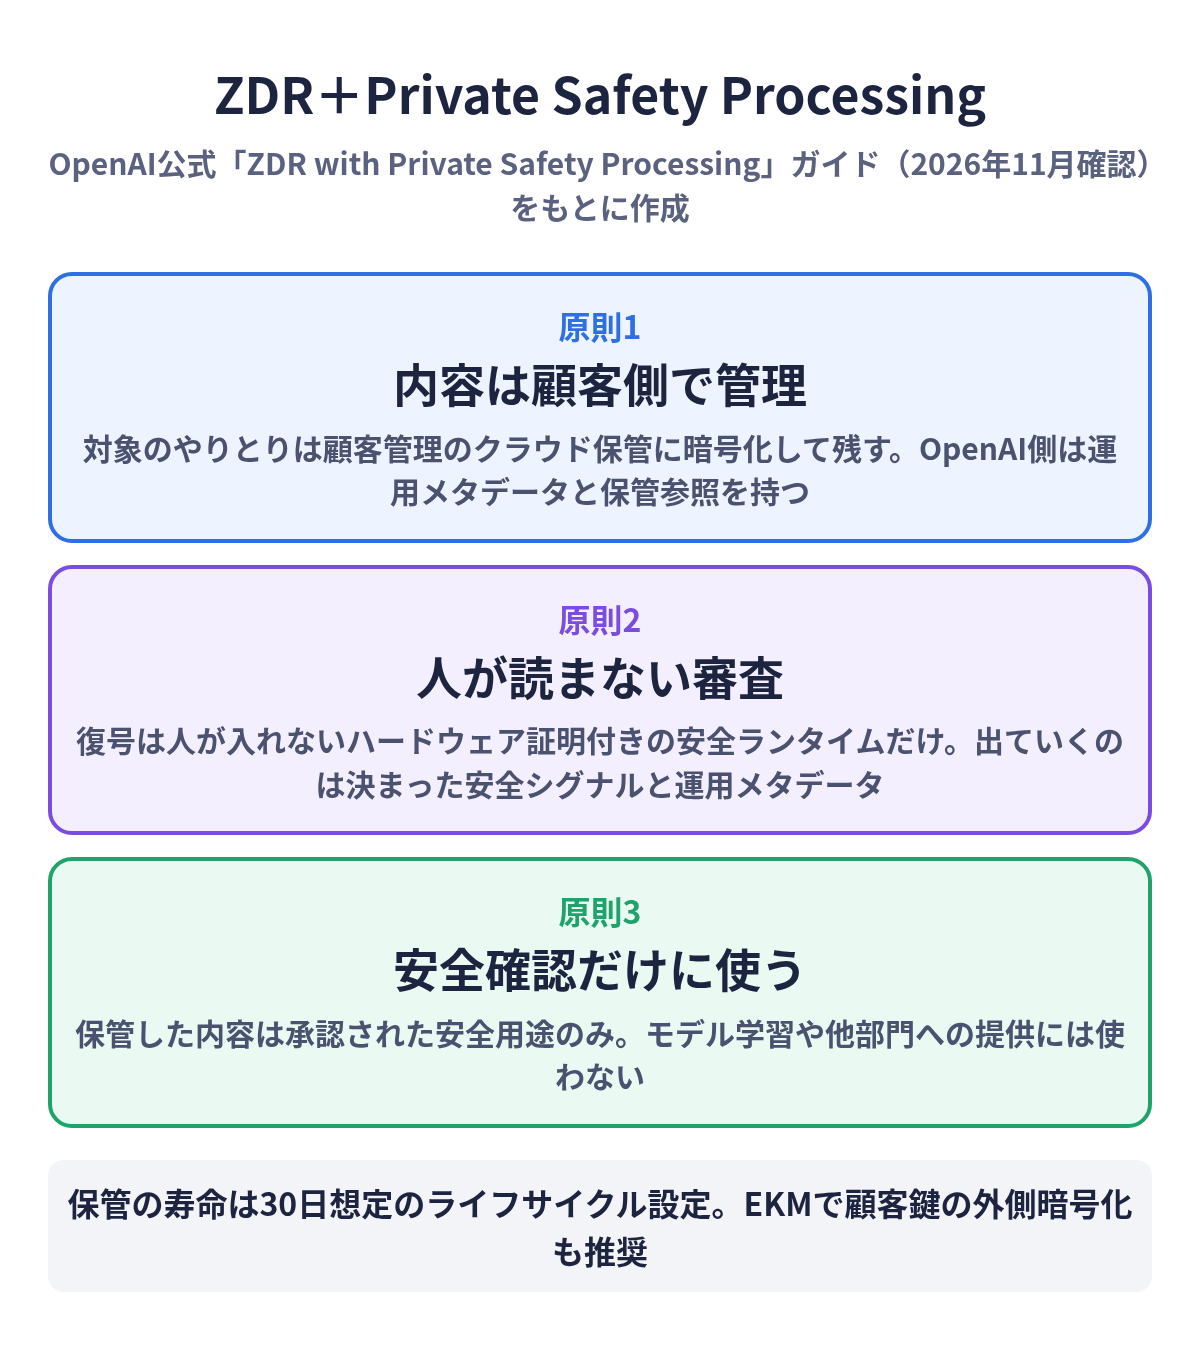
- 顧客が内容を管理する:対象記録は顧客管理の保管に置く。OpenAIは運用メタデータと保管参照を持つ
- 人が読まない:復号はハードウェア証明付きの安全ランタイムだけ。出ていくのは決まった安全シグナルと運用メタデータ
- 安全確認だけに使う:学習や他部門・パートナーへの提供には使わない
処理の流れ
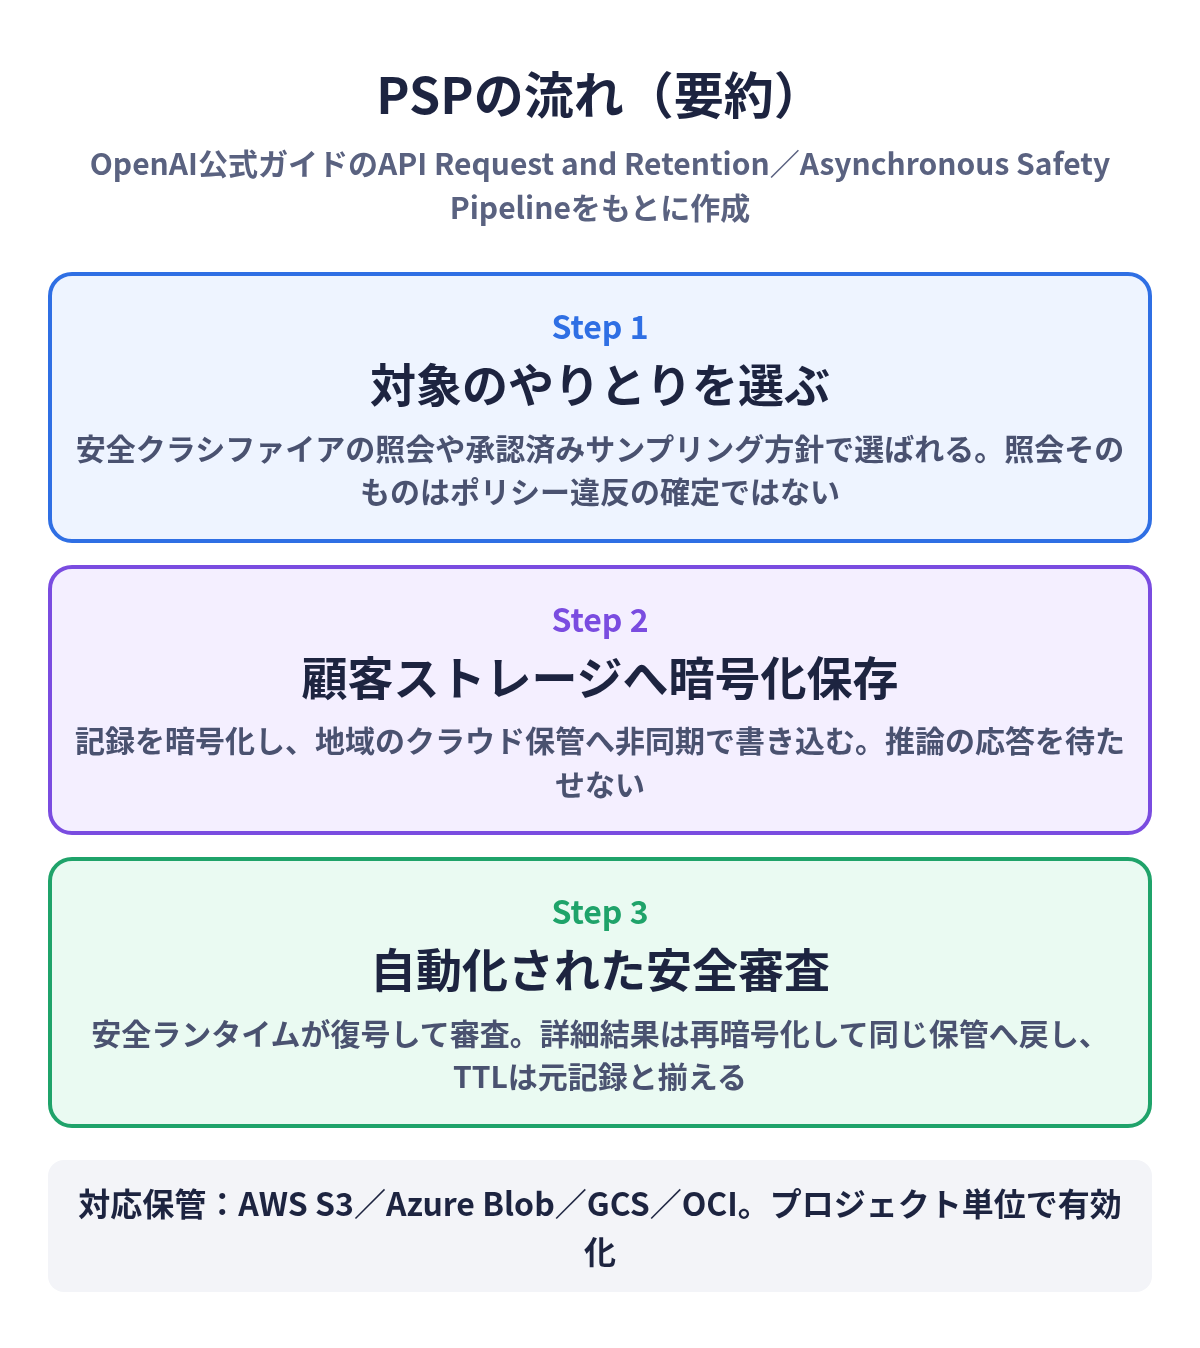
| 段階 | 内容 |
|---|---|
| 対象の選定 | 安全クラシファイアの照会や承認済みサンプリング方針で選ぶ。照会=違反確定ではない |
| 暗号化して保管 | 地域のクラウド保管へ非同期で書き込む。推論の応答をブロックしない |
| 自動審査 | 安全ランタイムが復号して審査。詳細結果は再暗号化して同じ保管へ戻す |
| 寿命 | 保管オブジェクトは30日のライフサイクル設定が案内されている |
暗号化と顧客の鍵
保管時は二重暗号化です。内側はOpenAI管理のHPKE、外側は顧客管理のEnterprise Key Management(EKM)を推奨しています。EKMの認可を取り消すと以降の復号は止まりますが、すでにある記録の削除や完了済み処理の取り消しにはなりません。別に、顧客自身が記録を復号するためのPSP decryption用の非対称鍵も用意できます。
セットアップの要点
- ZDR承認済みの組織が、APIコンソールから保管をつなげられる
- 基本の方針はZDRのほか、Modified Abuse Monitoring(MAM)でも使える
- 対応保管はAWS S3、Azure Blob、Google Cloud Storage、OCI Object Storage
- 有効化はプロジェクト単位。PSPを有効にしたプロジェクトの全API通信に方針がかかる
- PSPなしのZDRだけ使いたいモデル向け通信は、別プロジェクトに分ける
- 登録後に検証(Validated)が通って初めてPSPが有効。登録だけでは完了しない(Getting started with ZDR with PSP)
利用者・セキュリティ担当への影響
- 「データを残さない」と「安全確認を続ける」を、同じプロジェクト方針の中で選べる
- 暗号化された記録を少なくとも30日残すことは顧客の義務。それより早く消すライフサイクル設定にはしない
- 保管・鍵の正しい設定と、OpenAIから通知を受けたあとの修復も顧客側の責任として案内されている
- セットアップ手順の詳細やクラウド別のIAM設定は、開発者ガイドを参照する
出典
- OpenAI Developers「ZDR with Private Safety Processing」
- OpenAI Help「Getting started with ZDR with Private Safety Processing」
- (いずれも2026年11月6日確認)
更新履歴
- 2026年11月6日:初版
- 2026年11月6日:MAMでの利用と顧客の保持義務を追記