Microsoftは2026年10月21日(米国時間)、中国の国家と連携する攻撃グループ「Storm-0940」が、AIで侵入テストを自動化するツール「ARTEX」を使い、ConnectWise Cloud Backup(旧SkyKick)をつないでいる組織のMicrosoft 365に入り込んでいたと公式ブログで発表しました。ConnectWiseのバックアップサービスのアプリの認証情報が盗まれ、そのアプリに許可されていたアクセスがそのまま使われました。Microsoftは、Microsoft自身のシステムや製品の侵害や脆弱性によるものではないとしています。ConnectWiseもTrust Centerで、Microsoftの情報をもとに中国の国家と連携するグループの攻撃とみられると説明しています。対象かどうかの確かめ方と、すぐにすることを両社の公式の案内でまとめました。
この記事の要点
- 対象は、ConnectWise Cloud Backup(旧SkyKick)をMicrosoft 365につないでいる組織です。以前つないでいて、今は使っていない場合も含みます。Microsoftは、Microsoft 365そのものの脆弱性ではないとしています。
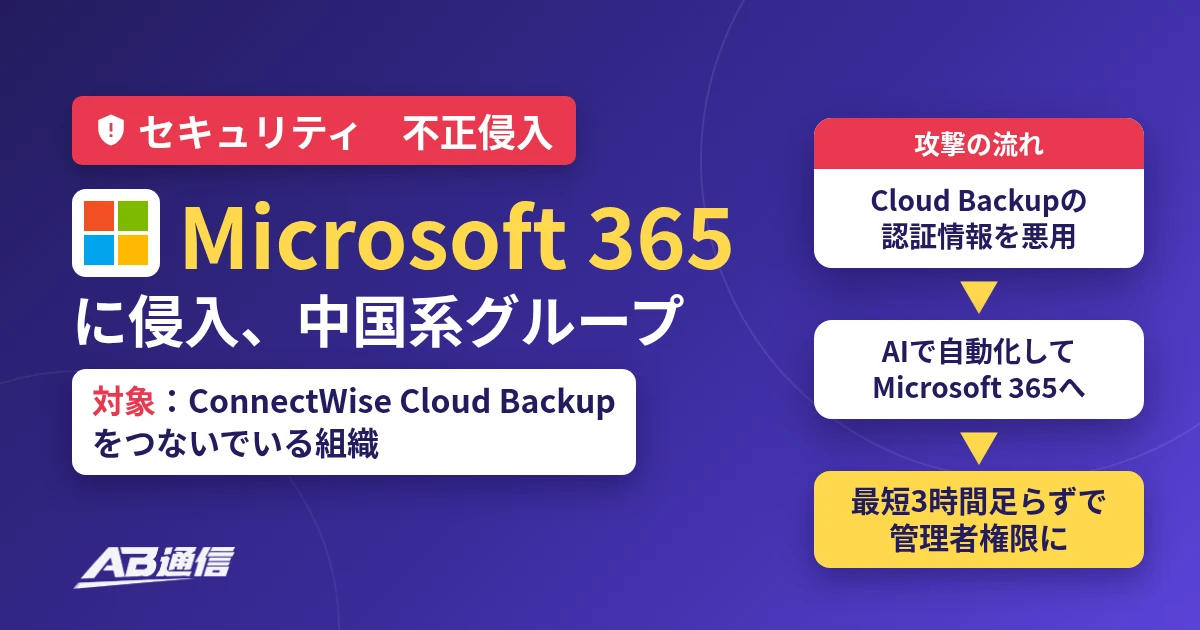
- Microsoftは10月21日(米国時間)、中国の国家と連携する攻撃グループ「Storm-0940」が、AIで侵入テストを自動化するオープンソースのツール「ARTEX」を使い、ConnectWise Cloud Backupのアプリの認証情報を悪用してMicrosoft 365に入り込んだと発表しました。
- すでにアクセスを許可されていたアプリとしてサインインするため、利用者のサインインは要りません。入り込んだ先では、組織の中の調査、アプリの認証情報の書き換え、権限を変えようとする動きが見つかっています。ARTEXを使った攻撃では、標的にしてから3時間足らずで管理者権限に届いた例が複数ありました。
- まずEntra管理センターで、公表された7つのアプリIDがあるか確かめてください。表示名ではなくアプリIDで探します。見つかったら、ConnectWiseの手順で無効にし、削除はせずにログを保存します。
- そのうえで、10月13日以降のサービスプリンシパルのサインインと、アプリの認証情報や権限の変更を確かめます。見つかった不正な認証情報や権限は、ConnectWiseが認証情報を入れ替えても消えません。
- ConnectWiseはCloud Backup、SaaS Security、Cloud Managementを止めていて、段階的な復旧には数日かかるとしています。正式な案内が出るまで、アプリは無効のままにするよう求めています。
何が起きたか
ConnectWise Cloud Backupは、Microsoft 365のデータをバックアップするクラウドのサービスです。Microsoft 365(Microsoft Entra ID)に追加したConnectWiseのアプリを通じて、組織のMicrosoft 365にアクセスします。今回はこのアプリの認証情報が攻撃者の手に渡り、アプリを許可していた組織のMicrosoft 365に、アプリとしてサインインされました。
| 日付(時刻は日本時間) | 発信元 | 内容 |
|---|---|---|
| 10月10日〜14日 | Microsoft | Storm-0940の拠点のIPアドレスから、8つの組織の327アカウントにパスワードを次々に試す攻撃。失敗は15万1000回を超え、成功は見つかっていない |
| 10月14日 | ConnectWise | 問題を把握し、社内外で調査と対応を始めた |
| 10月15日 | Microsoft | ConnectWiseのCloud Backupの侵害を伝える公開の報告が出始めた。示された接続元は、パスワードを試す攻撃と同じIPアドレスの範囲だった |
| 10月17日2時47分 | ConnectWise | アドバイザリを公開。Cloud Backupへの不正なアクセスの試みを調査中と発表し、不審なIPアドレスを公表 |
| 10月17日16時 | ConnectWise | 7つのアプリを自社の側で無効にした。証明書も取り消して、Cloud Backupを止めた |
| 10月18日10時 | ConnectWise | 念のため、Cloud BackupとつながっているSaaS SecurityとCloud Managementも止めたと発表 |
| 10月21日4時 | ConnectWise | 10月19日に、Cloud Backupの環境のすべてのアカウントと認証情報を入れ替え終えたと発表 |
| 10月21日21時45分 | ConnectWise | 段階的な復旧を始めたと発表。数日かかる見込み |
| 10月21日(米国時間) | Microsoft | 公式ブログで、Storm-0940がARTEXを使い、ConnectWiseのサプライチェーン侵害を起こしたとの評価を発表 |
| 10月22日7時 | ConnectWise | Microsoftの情報をもとに、中国の国家と連携するグループの攻撃とみられると説明 |
| 10月22日9時45分 | ConnectWise | 最新の更新。復旧は数日かかり、正式な再接続の案内が出るまでアプリを無効のままにするよう改めて求めた |
Microsoftによると、攻撃者は盗んだアプリの認証情報で、アプリをすでに許可していた組織のMicrosoft 365にサインインしました。いくつかの組織では、その後Microsoft Graphを通じて、組織の中の調査、アプリの認証情報の書き換え、ID・グループ・管理者の役割の変更まで進んでいました。Microsoftは、ConnectWiseの管理用のアプリの1つが、自分にグローバル管理者の役割を付けた例も挙げています。
一方で、両社とも、アプリが入っていることや攻撃者のサインインが成功したことが、そのままデータを見られたり持ち出されたりしたことを意味するわけではないとしています。ConnectWiseは、保管しているバックアップのデータは暗号化して隔離してあり、侵害された形跡はないと説明しています。
対象かどうかの確かめ方
対象は、ConnectWise Cloud Backup(旧SkyKick)をMicrosoft 365につないでいる組織です。Microsoftは、問題のアプリをいま入れている、または以前入れたり許可したりしたMicrosoft 365のテナントは、もう使っていなくてもすべて確かめるよう求めています。ConnectWiseも、使われていないSkyKickの接続が残っている環境を含めて確かめるよう案内しています。Microsoft 365そのものの脆弱性ではないため、これらのアプリをつないでいないMicrosoft 365の利用者が、この経路で影響を受けるという説明は出ていません。
確かめるには、Microsoft Entra管理センター(https://entra.microsoft.com/)に入り、「エンタープライズ アプリケーション」の「すべてのアプリケーション」で、次のアプリIDを探します。古い環境ではSkyKick Cloud Managerなどの名前で出ることがあるため、表示名ではなくアプリIDで探してください。
| アプリ | アプリID |
|---|---|
| ConnectWise Cloud Backup | 506e08f9-6e9a-4da4-942b-a099a03644ae |
| ConnectWise Cloud Management | 2399d300-6fca-4e6a-a686-399fefe75b83 |
| Cloud Management – MS Teams | 24205314-2b89-4e07-a2a4-579e898a5640 |
| Cloud Management – Exchange Online | b78f6a77-d4e5-46fb-87e5-d1648bd02519 |
| Cloud Management – MS Graph | 0de14c77-b9b0-4137-9360-34878a929827 |
| Cloud Management – Partner Center | 412dcf96-176d-4b3a-a1b0-4981ad66971e |
| Cloud Management – SharePoint Online | b2b55f5b-7758-4719-8d8f-88ae172e6bdb |
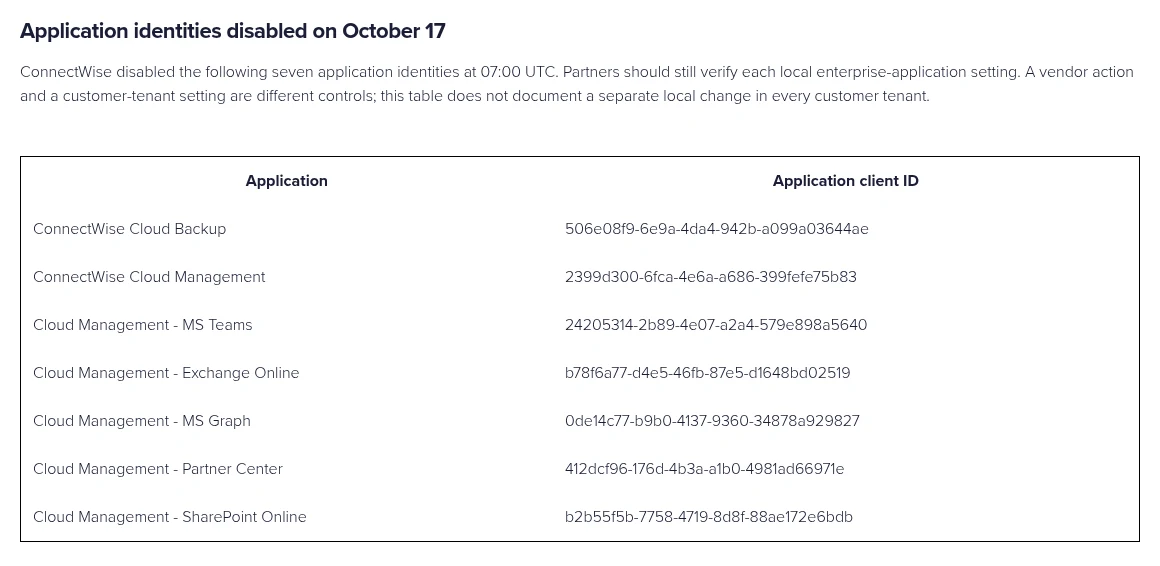
このほか、ConnectWiseはFAQで、アプリID「c921256f-04a7-44e8-9b2a-69c33929ba19」もConnectWiseのアプリだとしています。直接の脅威は見つかっていないものの、サービスが戻って安全と案内されるまでは無効にしておくようすすめています。
| あなたの状況 | 判定 | すること |
|---|---|---|
| 7つのアプリIDのどれかがテナントにある(使っていない・休眠中も含む) | 対象 | 次の「すぐにすること」をすべて行う |
| ConnectWise Cloud Backupを使うMSP(管理を請け負う会社) | 対象 | 自社のテナントと、管理しているお客さんのテナントを1つずつ確かめる |
| 販売店やマーケットプレイス経由でお客さんに提供している | 対象のお客さんがいる | お客さんのテナントの管理者に手順を届け、誰が確かめるかを決める |
| 7つのアプリIDがどれも見つからない | この件で公表されたアプリはつながっていない | ほかのConnectWiseやSkyKickのアプリが残っていないかも、念のため見ておく |
ConnectWiseは、自社の側で7つのアプリを無効にしましたが、それぞれのテナントの中の設定は別のものだとしています。また、すでに発行されたアクセストークンは、期限が切れるまで使える場合があるとしています。ConnectWise側の停止だけで安心せず、自分のテナントでも確かめてください。
すぐにすること
ConnectWiseの調査と対処のガイドとMicrosoftのブログに沿って、対象のテナントごとに次の順で進めます。権限のある管理者が行い、必要なら社内のセキュリティ担当や外部の専門の会社に入ってもらいます。
- ConnectWiseの手順で接続を止めます。Entra管理センターの「エンタープライズ アプリケーション」で該当のアプリIDを開き、「プロパティ」の「ユーザーのサインインが有効になっていますか?」(英語の画面では「Enabled for users to sign-in?」)を「いいえ」にして保存します。保存できたかを確かめ、作業した人と時刻を記録します。ConnectWiseから正式な案内が出るまでは、無効のままにします。
- アプリは最初に削除しません。調べるための設定や記録が残るよう、削除はせず無効にとどめます。
- ログをすぐに保存します。Entraの監査ログと、サインインのログ(対話型ユーザー、非対話型ユーザー、サービスプリンシパル、マネージドID)を分けて書き出し、Microsoft PurviewのAuditの記録も保存します。Entraのログは、無料版で7日、P1/P2で30日しか残りません。ただし、接続を止めるのは、書き出しを待たずに先に行います。
- 10月13日以降のサービスプリンシパルのサインインを確かめます。ConnectWiseは10月13日から今まで、Microsoftは少なくとも10月15日からを見るよう求めています。記録があれば10月1日までさかのぼります。成功と失敗は分けて見て、公表されたIPアドレス以外からの見慣れないサインインも調べます。
- 認証情報や権限の変更を確かめます。監査ログで、アプリやサービスプリンシパルへの認証情報の追加、新しいアプリや所有者、アプリへの権限の付与や同意、グローバル管理者などの管理者の役割の付与、ユーザーやグループ、認証方法、条件付きアクセスの変更を探します。
- メールやファイルへの不審な動きを確かめます。受信トレイのルール、転送の設定、メールボックスの権限、トランスポート ルールの変更や、SharePoint、OneDrive、Teamsの不審なアクセスを見ます。
- 不正なものが見つかったら、証拠を残してから消します。不正に追加された認証情報、権限、所有者、IDを、権限のある担当者が取り除き、認証情報を入れ替えます。ConnectWiseへの連絡先はSecurityPartnerSupport@ConnectWise.comで、パスワードや秘密鍵は送らないよう求めています。
確認する項目の一覧
| 確かめること | どこで見るか | 見るポイント |
|---|---|---|
| アプリがあるか、止まっているか | Entra管理センター → エンタープライズ アプリケーション | 7つのアプリIDで探す。「ユーザーのサインインが有効」が「いいえ」になっているか |
| サービスプリンシパルのサインイン | Entra管理センター → サインイン ログ →「サービス プリンシパルのサインイン」タブ | アプリIDで絞り込む。ふだんの接続元はAzureのプライベートIPv6。公表されたIPアドレスは144.172.64.128、144.172.64.99、144.172.64.60 |
| 認証情報の追加 | Entraの監査ログ、アプリの登録の「証明書とシークレット」 | 覚えのないシークレット、証明書、フェデレーション資格情報 |
| 権限・役割の変更 | Entraの監査ログ、「ロールと管理者」 | アプリへのグローバル管理者などの役割の付与、権限の付与や同意、所有者の追加 |
| ポリシーの変更 | 条件付きアクセスのポリシー、ネームド ロケーション | 覚えのない変更、除外の追加 |
| メールの設定 | Microsoft PurviewのAudit、Exchange管理センター | 受信トレイのルール、外部への転送、フル アクセスや送信者の権限、トランスポート ルール |
ConnectWiseのガイドは、ユーザー向けの条件付きアクセスのポリシーでは、アプリだけで行うサインインは自動的には守られないと注意しています。また、Python-urllibやcurlといったツールの名前やIPアドレスが一致しただけでは、侵害されたとは言えないとしています。逆に、何も見つからなくても、ログに残っていない動きまでは否定できません。
この攻撃の特徴
AIで攻撃を自動化した
ARTEXは、どのAIモデルでも使えるオープンソースの侵入テストのツールです。複数のAIエージェントが、下調べからデータの持ち出しまで、人の手をほとんど借りずに進めます。画面は英語が標準ですが、日本語にも切り替えられます。Microsoftは、Storm-0940が遅くとも2026年9月から、ARTEXで世界の数百の組織を狙っていたとしています。対象は航空宇宙・防衛、金融、政府、法律、製造、メディア、半導体、ソフトウェア、シンクタンクなど幅広い業種です。ConnectWiseのアプリを奪ったあとは、ARTEXで2,250を超えるテナントへのサインインを、1分あたり2,900回のペースで試みたとしています。
最短3時間足らずで管理者権限に届いた
Microsoftは、Storm-0940がARTEXで行った攻撃のいくつかで、組織のクラウドで管理者並みの権限を得ており、標的にしてから権限を得るまでが3時間足らずだった例が複数あるとしています。AIのエージェントは夜も週末も休まず、いくつもの侵入の道を同時に試せます。大量のログや警告が出ても、守る側が対応するための時間はほとんど残りません。狙われた組織の多くでは攻撃は成功しなかったものの、短い時間で多くの組織のクラウドに強い権限で居座ったとしています。
Microsoftの脆弱性ではない
Microsoftは、今回の攻撃はMicrosoftのシステム、製品、サービスの侵害や脆弱性によるものではないとしています。攻撃者は、組織がすでにアクセスを許可していたConnectWiseのアプリとしてサインインしたため、利用者のサインインは必要ありませんでした。強い権限を持つ外部のアプリが乗っ取られると、本来の用途を超えてアクセスされうることを示したとしています。
さらに、攻撃者が組織の中で別のアプリに認証情報を足していた場合、もとのアプリを止めたあとも裏口として残ることがあります。ConnectWiseも、正規の認証情報を入れ替えても、攻撃者が追加した認証情報や役割、同意は消えないと注意しています。
まだわかっていないこと
| 内容 | |
|---|---|
| わからない | アプリの認証情報がどうやって最初に盗まれたか。ConnectWiseは調査中としていて、製品の脆弱性が関わったかどうかもわかっていない |
| わからない | 実際にデータを見られたり持ち出されたりした組織があるか。Microsoftは複数の組織でサインインやその後の動きを確認したが、それだけでデータが持ち出されたとは言えないとしている。ConnectWiseは、お客さんの環境の侵害は確認していないが、何もなかったという保証にはならないとしている |
| わからない | Cloud Backupがいつ元どおりに使えるか。ConnectWiseは数日かかるとし、再接続の手順は今後案内するとしている |
| わからない | 日本の組織に被害があったか。10月22日20時の時点で、JPCERT/CCとIPAからこの件の注意喚起は出ていない |
出典
- Microsoft Security Blog「AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise」(2026年10月21日)
- ConnectWise Trust Center「Cloud Backup (formerly known as SkyKick) Service Interruption」(2026年10月22日0時45分UTC更新)
- ConnectWise「Cloud Backup technical investigation and remediation guide」(2026年10月18日)