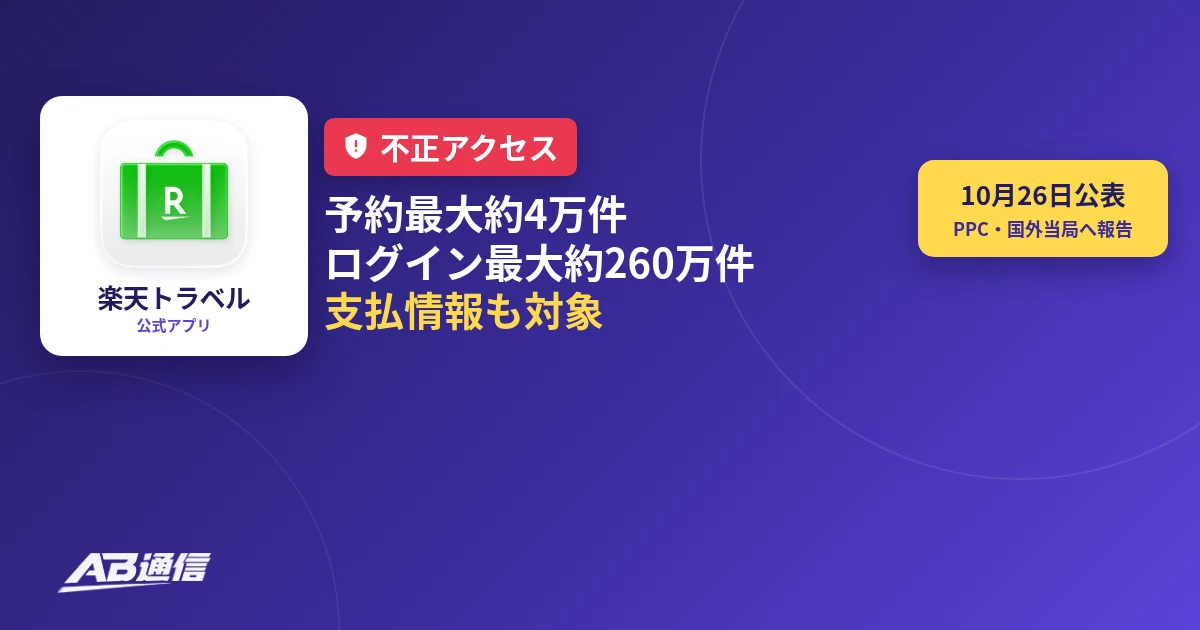
楽天グループ株式会社は、同社が運営する「楽天トラベル」の海外ホテル予約サイトのうち、子会社Rakuten Travel Xchangeが管理・運営する一部ページ、ならびに多言語予約サイトへの第三者による不正アクセスを確認したと、2026年10月26日のお知らせで公表しました。事象①では予約最大約4万件(うち支払情報最大約3万6千件)およびログイン最大約260万件、事象②では多言語サイトのログイン最大約86万件と宿泊施設従業員アカウント最大約4万件が、不正アクセスの対象となったとしています。公式は、対象となった情報のみでは決済やキャッシングなどの不正利用はできないとし、二次被害や他サービスへの影響は現時点で確認されていないと説明しています。
この記事の要点
- 楽天トラベルの海外ホテル予約サイトの一部(Rakuten Travel Xchange管理)と多言語予約サイトへの第三者不正アクセスを確認(2026年10月26日公表)。
- 事象①:2026年9月10日に異常検知→9月15日に原因特定→9月16日に改修完了。予約最大約4万件、うち支払情報最大約3万6千件。ログイン最大約260万件。
- 事象②:2026年10月20日に検知→同日原因特定→10月21日に改修。多言語サイトログイン最大約86万件、宿泊施設従業員アカウント最大約4万件。
- 対象情報のみでは決済・キャッシングの不正利用はできないと公式。カード番号全桁・セキュリティコード・パスワード・パスポート・住所は含まない。
- 二次被害・他サービス影響は現時点未確認。個人情報保護委員会と国外当局へ報告。対象者へ個別通知と注意喚起。
目次
何が起きたか
| 項目 | 内容 |
|---|---|
| 対象サービス | 楽天トラベルの(1)海外ホテル予約サイトの一部ページ(楽天グループ子会社 Rakuten Travel Xchange が管理・運営)と(2)多言語予約サイト(楽天グループ株式会社が管理・運営) |
| 公表日 | 2026年10月26日 |
| 事象①の経緯 | 2026年9月10日に異常を検知。9月15日に原因を特定し、9月16日にシステム改修を完了 |
| 事象①・予約情報 | 最大約4万件。氏名、メールアドレス、電話番号、居住国、社内用の識別番号、予約情報(施設名、予約金額等)、同伴者の氏名・居住国。うち最大約3万6千件の支払情報 |
| 事象①・支払情報の内訳 | クレジットカードの発行者識別番号(BIN)と下4桁、名義、有効期限、国際ブランド区分。番号全桁・セキュリティコードは含まない。パスワード、パスポート等の身分証明書情報、住所も含まない |
| 事象①・ログイン情報 | 最大約260万件。氏名、メールアドレス、電話番号、社内用の識別番号 |
| 事象①・対象エリア | ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部。韓国、台湾、香港、シンガポール、マカオ、およびタイ・ベトナム・フィリピン・インドネシア・米国(ハワイ、グアム、ロサンゼルス他)の一部地域は除く |
| 事象②の経緯 | 2026年10月20日に不正アクセスの可能性を検知。同日に原因を特定し、翌10月21日にシステム改修を完了 |
| 事象②・ログイン情報 | 多言語予約サイトにログインされた最大約86万件。メールアドレス、社内用の識別番号 |
| 事象②・宿泊施設従業員 | 管理画面で入力された最大約4万件。アカウント名、メールアドレス、社内用の識別番号 |
| 不正利用の可否 | 今回の不正アクセスの対象となった情報のみでは、決済(お買い物・旅行予約)やキャッシングなどの不正利用はできないと公式が説明 |
| 二次被害・他サービス | 本件に起因すると考えられる二次被害や、その他サービスへの影響は現時点では確認されていない。当該サイト以外で同様の事象も確認されていない |
| 当局への報告 | 日本の個人情報保護委員会ならびに国外の各関係当局へ報告 |
| 利用者への連絡 | 対象となる利用者・予約者へ、個別の連絡と注意喚起を順次実施 |
利用者がすること
| 対象 | すること |
|---|---|
| 海外ホテル予約サイト(事象①)の利用者 | 公式からの個別連絡・注意喚起を確認する。身に覚えのない予約や連絡があれば、専用お問い合わせ先(travel-support@faq.rakuten.co.jp)へ連絡する |
| 多言語予約サイト(事象②)の利用者 | 公式の個別通知を確認する。問い合わせは言語別の公式フォーム(英語・韓国語・繁體中文など)を使う |
| 宿泊施設の関係者(事象②) | 管理画面のアカウント・メールに関する通知を確認する。問い合わせは公式の施設向けフォームを使う |
| パスワード・他サービス | 同じメールアドレスやパスワードを使っている他サービスがあれば、必要に応じてパスワードを変更し、不審なログインがないか確認する(予防的措置) |
| 不審な連絡 | 第三者を名乗るメールやメッセージのURL・添付は開かず返信しない。カード情報やパスワードを尋ねる不審な連絡にも注意する |
| 情報の確認 | 公式お知らせ(2026年10月26日)で続報を確かめる |
関連記事
- お名前.com デスクトップクラウドに不正アクセス 最大2万6739台、FX口座で不正取引
- ヌーラボ、外部メール配信への不正アクセスで顧客情報流出の可能性 第二報で現時点は対象外
- ロリポップ!、新規申し込みやWordPress簡単引っ越し・WebDAVを一時停止 サイバー攻撃を踏まえた予防措置
- JPCERT、AIペネトレーションテストツールの悪用を確認 不正アクセス注意喚起を更新