OpenAIは、セキュリティ研究者向けの利用枠「Daybreak Blue」で、個人アカウントでのやり取りを「Improve the model for everyone(すべての人のためにモデルを改善する)」をオフにしていてもモデルの改善に使うことがあると、公式ヘルプに書き加えた。利用者に届いた案内によると、この扱いは11月29日から始まる予定だった。セキュリティ研究者から強い反発が出たあと、OpenAIは追加の案内で「Daybreak Blueの利用者には、学習に使わないための別のオプトアウトの方法を用意する」と伝えたという。ただし、10月31日18時(日本時間)の時点で、公式ヘルプの記載は変わっていない。
要するに何が起きたか(3行)
- 何が変わる:個人アカウントでDaybreak Blueを使っている間のやり取りは、学習の設定をオフにしていてもOpenAIがモデルの改善に使うことがある、と公式ヘルプに書き加えられた
- いつから:利用者に届いた案内によると11月29日から。個人向けのAPI提供は11月20日で終わり、法人の契約は対象外
- その後:研究者の反発を受け、OpenAIは2通目の案内で「別のオプトアウトの方法を用意する」と説明した(利用者に届いた案内による。公式ページにはまだ載っていない)
Daybreak Blueとは
Daybreak(Daybreak Access)は、OpenAIの「Trusted Access for Cyber」と呼ぶ信頼アクセスの制度だ。承認を受けた企業やセキュリティの専門家が、自分が持っている、または調べる許可を得ているシステムに対して、防御のためのセキュリティ作業にOpenAIのモデルを使いやすくする。Daybreak BlueとDaybreak Redの2段階があり、公式の説明によると、Daybreak Blueは脆弱性の切り分けやコードの安全性の確認、マルウェアの分析、検知ルールづくり、インシデント対応、修正の確認といった防御の作業で、主なモデルの回答拒否を減らす。攻撃の検証コードづくりや侵入テストなどは、別の承認がいるDaybreak Redの範囲になる。
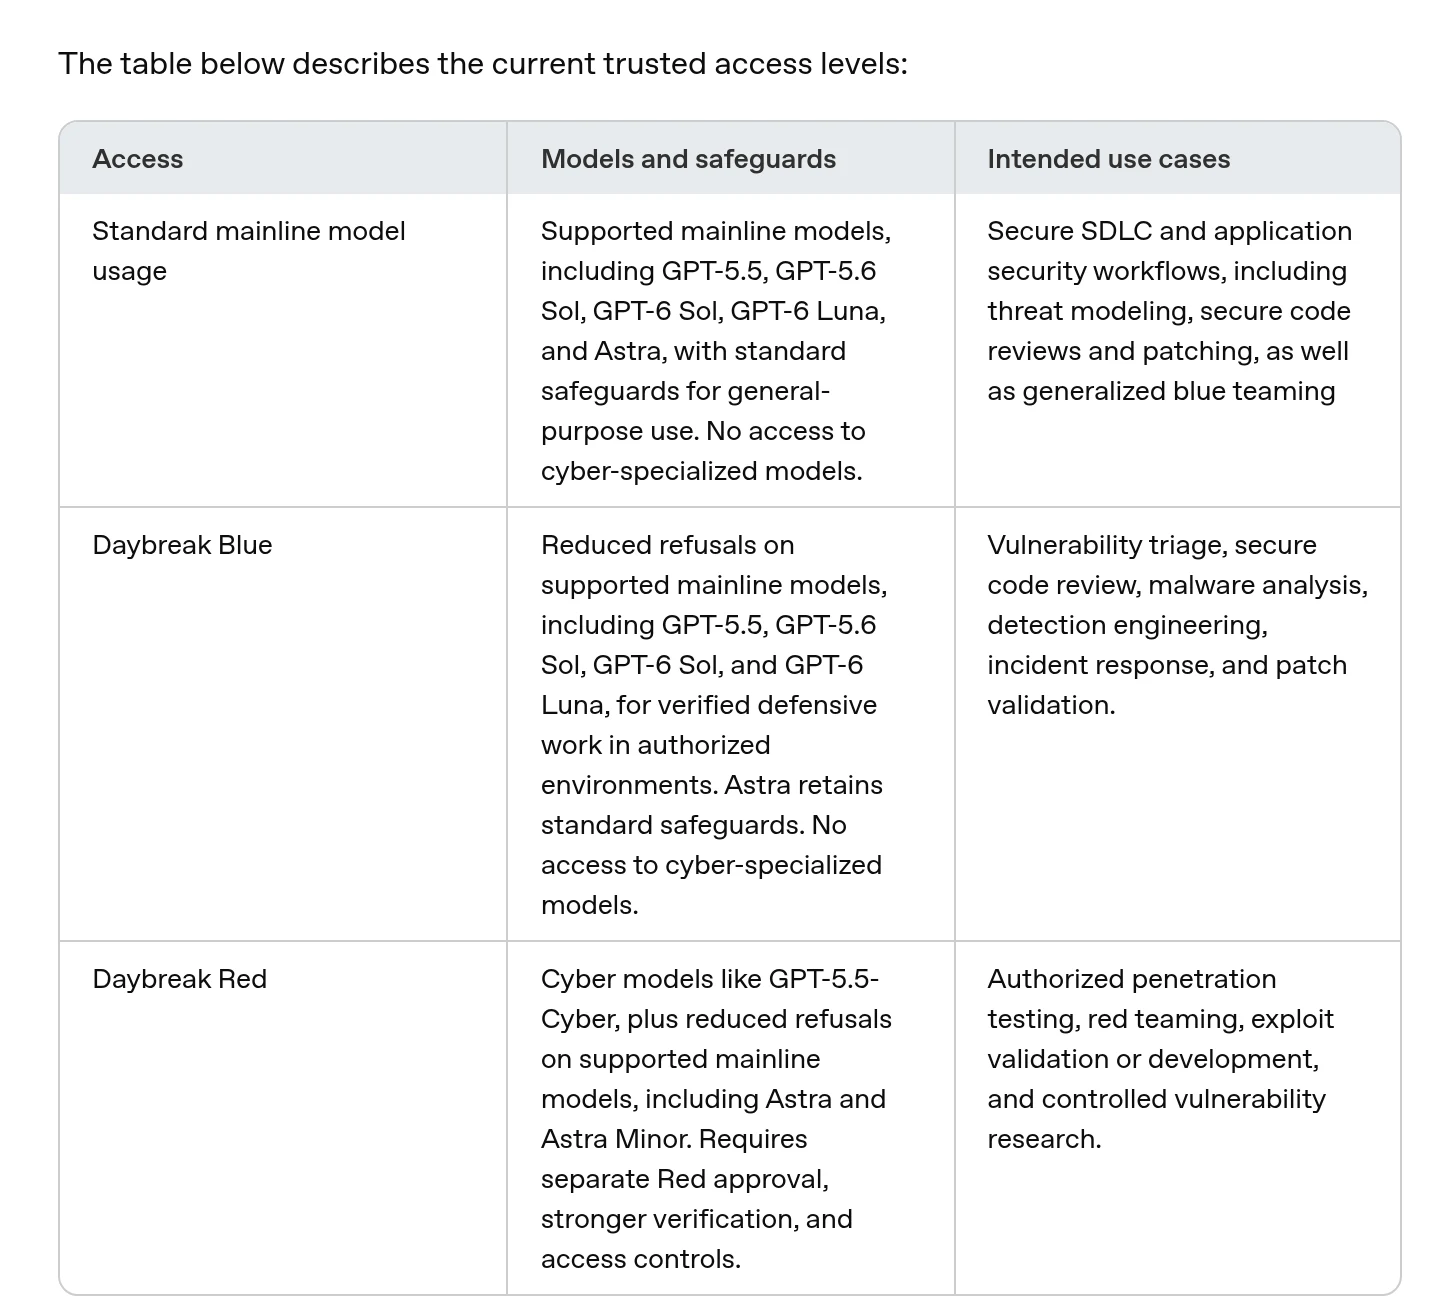
個人で申し込む場合は、対象の有料プランに入っていることと、「Advanced Account Security(高度なアカウントセキュリティ)」を有効にし、物理的なセキュリティキー(FIDO2)を登録することが条件になっている(公式の説明)。このAdvanced Account Securityのヘルプには、有効にしている間は会話をOpenAIのモデルの学習に使わない、と書かれている。つまりこれまでは、個人でDaybreak Blueを使う人の会話は、学習に使われない扱いだった。
公式ヘルプ:設定をオフにしていても改善に使うことがある
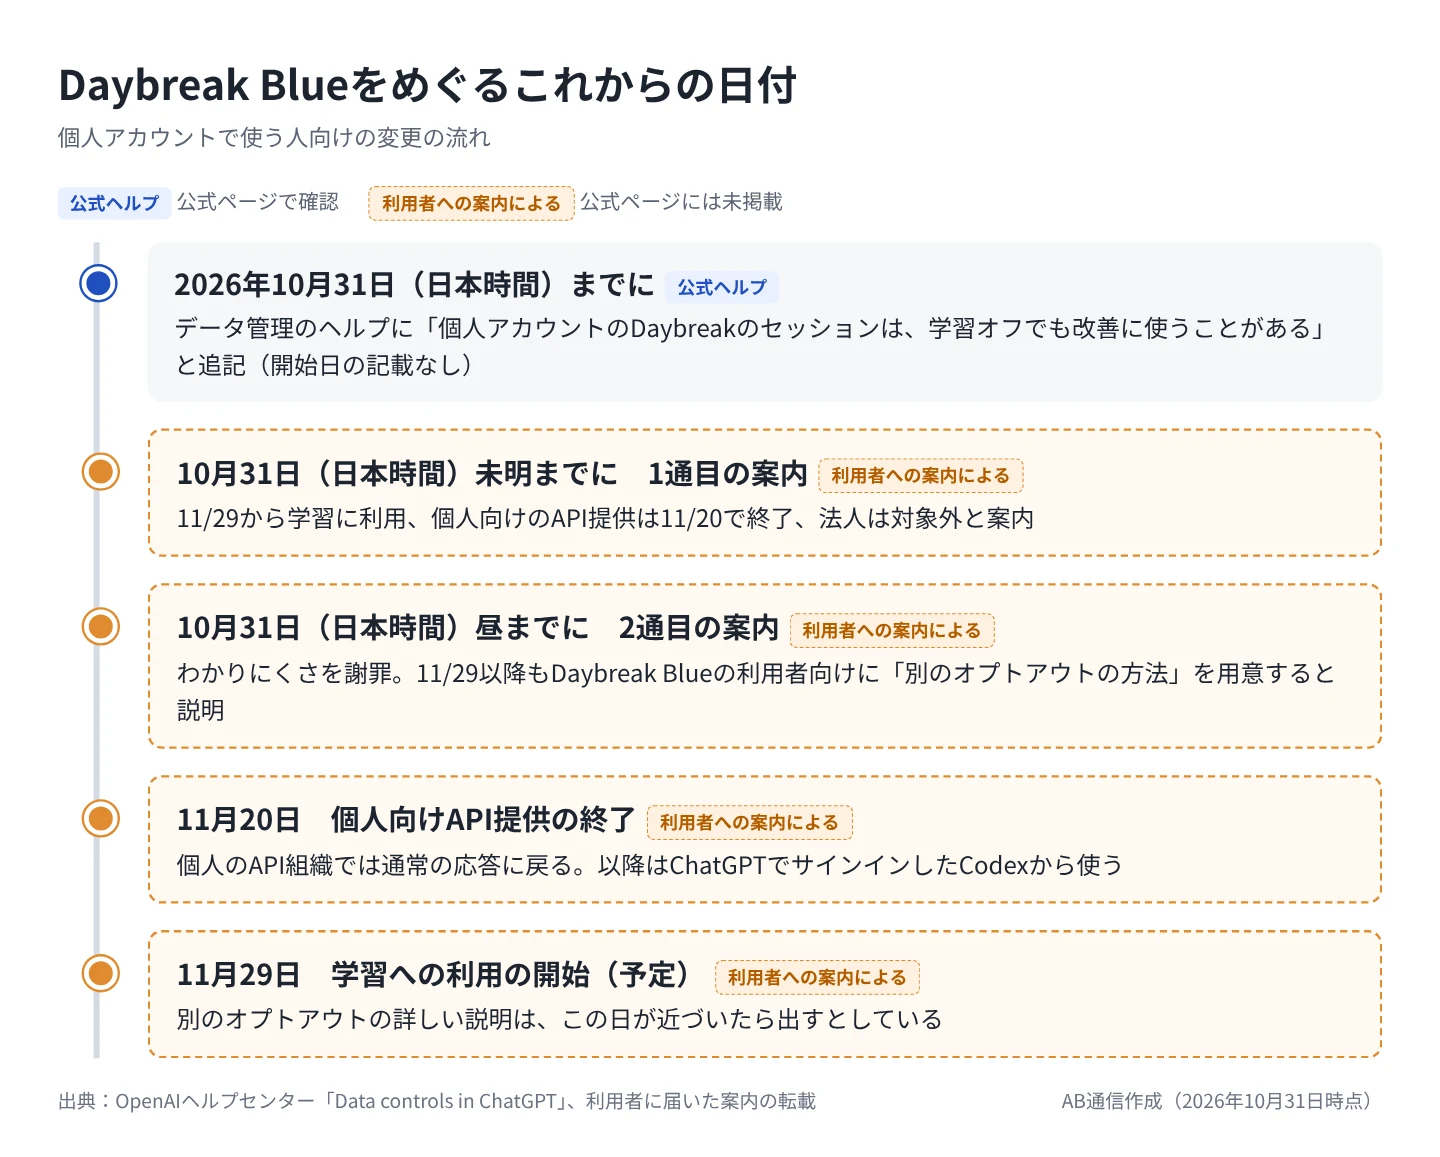
ChatGPTのデータ管理を説明した公式ヘルプ「Data controls in ChatGPT」には、「Trusted Access on personal accounts(個人アカウントでの信頼アクセス)」という節が加わった。Daybreak Blueのような信頼アクセスの制度は、より機微な作業のためのものだと説明したうえで、個人アカウントでDaybreakを使っている間のやり取りは、「Improve the model for everyone」がオフでもモデルの改善に使うことがあるとしている。理由は「サイバー攻撃への悪用を防ぐ仕組みを強めるため」だ。Daybreakを使っていないときのやり取りには、これまでどおり自分の設定が適用される。
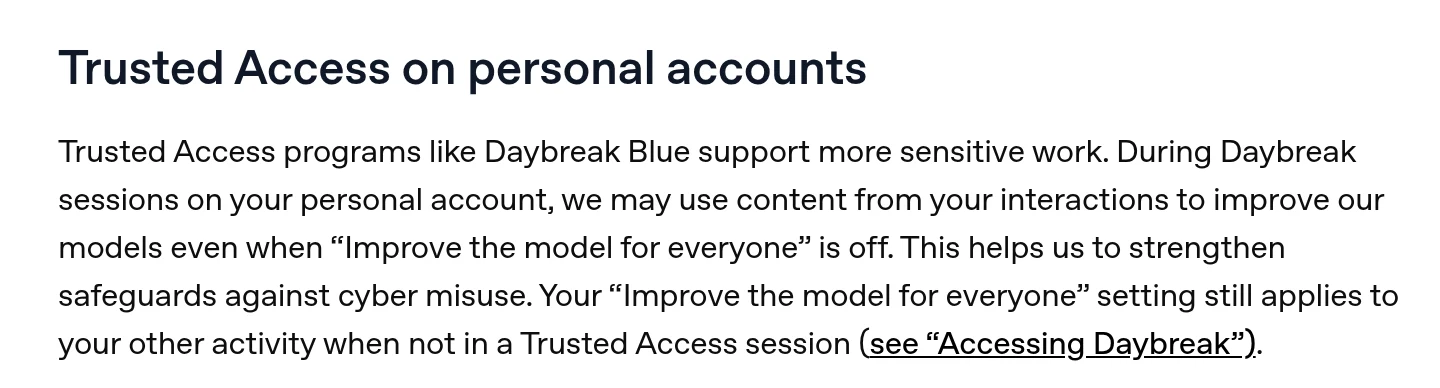
このヘルプには、始まる日付は書かれていない。また、法人向けのChatGPT Business・Enterprise・Eduなどのワークスペースや、APIで送った内容は、もともと初期設定で学習に使わないと書かれている。
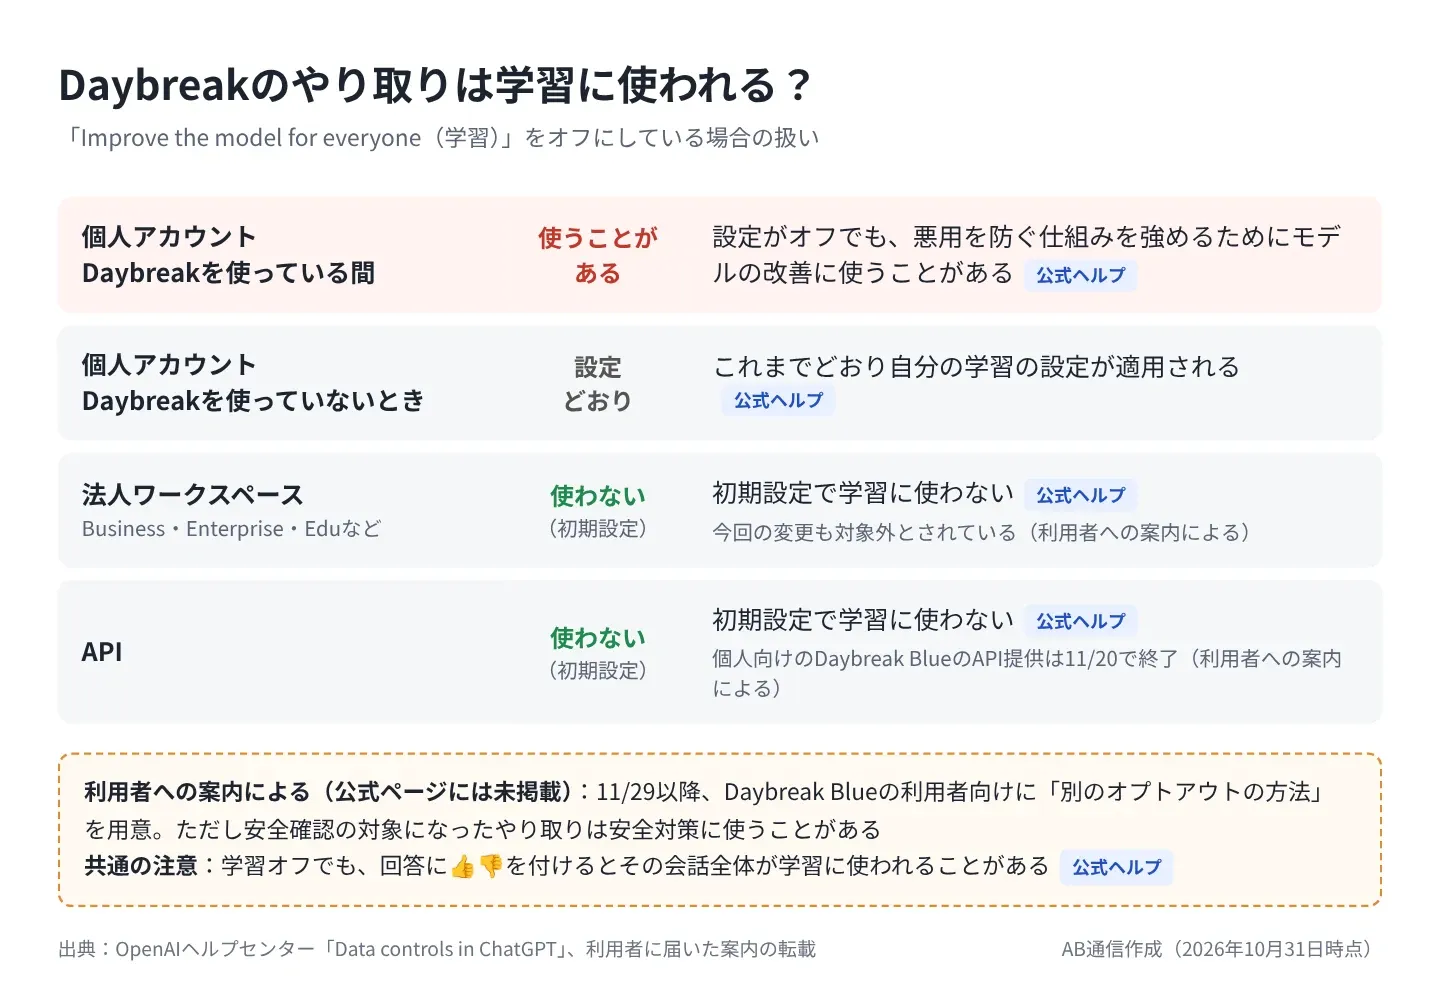
利用者に届いた案内:11月29日から、APIは11月20日で終了
ここからは、OpenAIの公開ページでは確かめられず、利用者がXやOpenAIの開発者コミュニティに転載した案内の内容だ。転載された最初の案内には、次のように書かれていた。
- 学習への利用:11月29日から、個人アカウントでのDaybreak Blueのセッションの内容を、サイバー攻撃への悪用を防ぐ仕組みの強化などモデルの改善に使うことがある。「Improve the model for everyone」がオフでも使う
- 対象外:法人(BusinessやEnterprise)の契約、Daybreak以外でのAdvanced Account Securityの利用、ChatGPTのほかの使い方は変わらない。Private Safety Processing(PSP)やZero Data Retention(ZDR、データを残さない契約)の扱いも変わらない
- API:承認された人だけが使えるようにするため、11月20日から個人向けにはDaybreak BlueをAPIで提供しない。この日からResponses APIは、回答拒否を減らさない通常の応答を返す。APIキーは取り消されない。法人の契約は変わらない
- その後の使い方:個人は、ChatGPTのアカウントでサインインしたCodexから引き続きDaybreak Blueを使える。APIで使い続けたい場合は、法人の契約に移る必要がある
公開の資料のうち、Daybreakのトラブル対応のヘルプや開発者向けの説明では、10月31日時点でもResponses APIでDaybreakを使う方法が案内されており、個人向けのAPI提供を終えることは書かれていない。
研究者が反発、OpenAIは「別のオプトアウトを用意する」と再案内
セキュリティの研究者からは強い反発が出た。Sean Heelan氏は日本時間10月31日4時42分のX投稿で、「OpenAIはDaybreak Blueのセッションで学習を始めようとしている。オプトアウトの方法もない」と書き、「セキュリティ研究者がDaybreakを使わなくなるだろう」と述べた。この投稿には、10月31日18時(日本時間)の時点で約1,100件のいいねがつき、約13万回表示されている。開発者のAlex Ellis氏もX投稿で「この変更では、このモデルを使い続けられるとは思えない」と書いた。開発者コミュニティにも、「セキュリティの研究はもともと機微な情報を扱うのに、なぜ学習オフの設定が上書きされるのか」という声や、「それならDaybreakの利用をやめる」という書き込みが並んだ。
その後、OpenAIは利用者に追加の案内を送ったという。脅威情報の研究者のCostin Raiu氏がX投稿で転載した文面によると、OpenAIは最初の案内がわかりにくかったことを謝ったうえで、11月29日以降も、Daybreak Blueの利用者にはDaybreakを使ったセッションをモデルの改善に使わせないための別のオプトアウトの方法を用意すると説明した。ただし、高度な機能を使える制度であることから、安全確認の対象になったやり取りは、悪用を防ぐ仕組みの改善などの安全対策に使うことがあるとしている。仕組みの詳しい説明は11月29日が近づいたら出すという。
この追加の案内も、10月31日18時(日本時間)の時点では、OpenAIの公開ページには載っていない。公式ヘルプは「設定がオフでも改善に使うことがある」という記載のままになっている。
ここまでの流れを日付で並べると、次のようになる。オレンジの枠は、公式ページでは確かめられず、利用者に届いた案内の転載で確かめた内容だ。
身近な例:だれが、どんな場面で影響を受けるか
脆弱性診断の会社の人
依頼主のWebアプリの診断で見つけた未修正の脆弱性を、個人のChatGPTアカウントのDaybreak Blueに貼って、再現手順や修正案を整理している、という場面だ。11月29日以降は、依頼主の情報がモデルの改善に使われる可能性がある。依頼主との秘密保持の約束に触れるおそれもあるので、会社としてChatGPT BusinessやEnterprise、法人のAPI組織でDaybreakを申請し、業務はそちらに移すのが確実だ。
バグバウンティの個人研究者
報奨金の対象になっている製品で見つけた、まだ報告していない脆弱性の検証コードを、Codexで書き直してもらう、という場面だ。報告前の発見が学習に使われるのを避けたいなら、別のオプトアウトの方法が公式に示されるまでは、報告前の情報をDaybreakのセッションに入れないようにしておきたい。APIで作業を自動化している人は、利用者に届いた案内どおりなら、個人のAPI組織からの利用が11月20日に通常の応答へ戻る点にも気をつけたい。
社内のセキュリティ担当
自社のサーバーのログや、検知ルールの下書きを、自分の個人アカウントのDaybreakで分析している、という場面だ。社内のログやシステムの構成は、自社の機密情報にあたる。個人アカウントでの業務利用をやめ、会社のBusinessやEnterpriseのワークスペースで使うように、社内のルールを見直しておきたい。
個人アカウントでDaybreak Blueを使っている人がやっておきたいこと
- 未公開の情報を入れない:オプトアウトの方法が公式に示されるまでは、修正前の脆弱性の情報、顧客や依頼主のシステムの情報、動く検証コード(PoC)、インシデントのログなどを、個人アカウントのDaybreakのセッションに入れないようにしておくと安全だ
- 法人の契約に移す:会社として脆弱性の調査を受けている場合は、ChatGPT BusinessやEnterpriseのワークスペース、または法人のAPI組織でDaybreakを申請する。公式ヘルプでは、法人のワークスペースやAPIの内容は初期設定で学習に使わないとされ、利用者に届いた案内でも法人は今回の変更の対象外だった。組織向けの申請はDaybreakの説明ページから行える
- Daybreakの切り替えを使い分ける:公式の説明によると、Codexアプリでは詳細なモデル選択にあるDaybreakの切り替えが初期設定でオフになっており、オンにしたリクエストだけでDaybreakが働く。Daybreakを使っていないやり取りには、自分の学習の設定がそのまま適用される。機微な作業ではオフのまま使う、という分け方もできる(その場合は通常の回答拒否のままになる)
- 回答の評価ボタンに注意:公式ヘルプによると、学習をオフにしていても、回答に👍や👎をつけると、その会話全体が学習に使われることがある
- APIで使っている人は11月20日までに準備:利用者に届いた案内どおりなら、個人のAPI組織からのDaybreak Blueの利用は11月20日に通常の応答に戻る。自動化した作業がある人は、法人のAPI組織への移行か、ChatGPTでサインインしたCodexへの切り替えを考えておきたい
- 11月29日前の案内を確かめる:OpenAIは、別のオプトアウトの仕組みを11月29日が近づいたら説明するとしている。届いたメールと公式ヘルプの両方を確かめ、設定の場所が示されたらすぐに見直しておきたい
注意点・補足
- 11月29日の開始、11月20日のAPI提供の終了、法人は対象外という点、そして「別のオプトアウトを用意する」という追加の説明は、いずれも利用者に届いた案内の転載で確かめたもので、OpenAIの公開ページにはまだ載っていない
- 11月29日より前のやり取りが対象になるかどうかは、案内でも公式ヘルプでも説明されていない
- 案内が名前を挙げているのはDaybreak Blueで、Daybreak Redの扱いは書かれていない。Daybreak Redは現在、承認された法人向けの制度になっている
- Advanced Account Securityのヘルプは「有効にしている間は学習に使わない」という記載のままで、Daybreakのヘルプとの関係は説明されていない
関連記事
出典
- OpenAI — Data controls in ChatGPT(ヘルプセンター。「Trusted Access on personal accounts」の節)
- OpenAI — OpenAI Daybreak – Trusted Access for Cyber overview(ヘルプセンター)
- OpenAI — Troubleshooting OpenAI Daybreak(ヘルプセンター)
- OpenAI — Advanced Account Security(ヘルプセンター)
- OpenAI — Use Daybreak in the Responses API(開発者向け資料)
- OpenAI Developer Community — Daybreak Blue: data use to improve models(利用者の投稿)
- Sean Heelan氏のX投稿(2026年10月31日・日本時間)
- Alex Ellis氏のX投稿(2026年10月31日・日本時間)
- Costin Raiu氏のX投稿(2026年10月31日・日本時間、OpenAIからの追加の案内の転載)