CiscoのセキュリティチームTalosは10月31日、Windowsの情報窃取マルウェア「VOLTA」(自称「VOLTA-AUTODOXER」)の分析を公開した。パスワードやCookie、暗号資産のウォレットなどを盗んだあと、被害者のGmailやフードデリバリーの注文履歴まで調べて人物像をまとめ、その資料をLLM(大規模言語モデル)に送って「どの資産がいくらになりそうか」を順位づけさせる。AIに断られたときに備えて、Claude→Kimi→Geminiの順に3つのモデルへ切り替える仕組みまで組み込まれていた。
要するに何が起きたか(3行)
- 何を盗む:ブラウザのパスワード・Cookie・カード情報、暗号資産のウォレット、Discord・Telegram・Steam・Robloxのセッション、Microsoftのトークン、SSHやクラウドの鍵、Wi-Fiのパスワードなど
- AIの使い方:盗んだ情報と、被害者のGmailの領収書などから作った人物の資料をOpenRouter経由でLLMに送り、「何がいくらになるか」「セキュリティ意識はどうか」を分析させる
- 対策:Chromeを「–headless」で起動する動きを制限・監視する。感染したら、残っている記録ファイルを保存し、トークンの取り消しとパスワードの変更を行う
VOLTAとは
Talosの分析によると、VOLTAはTalosの調査活動「CAIRN」で見つかった、実行後に自分を消すWindows向けの情報窃取マルウェアだ。攻撃者が自分で用意したサーバーはなく、使う通信先はすべて第三者のサービス(Telegramなど)だという。
Talosは「すべてを盗み、細かい仕分けはAIにやらせる、という新しい考え方」と表現している。AIは攻撃の機能そのものを担うのではなく、攻撃者の代わりに分析を担当する点が新しいとしている。
盗む情報と、盗んだあとの「下調べ」
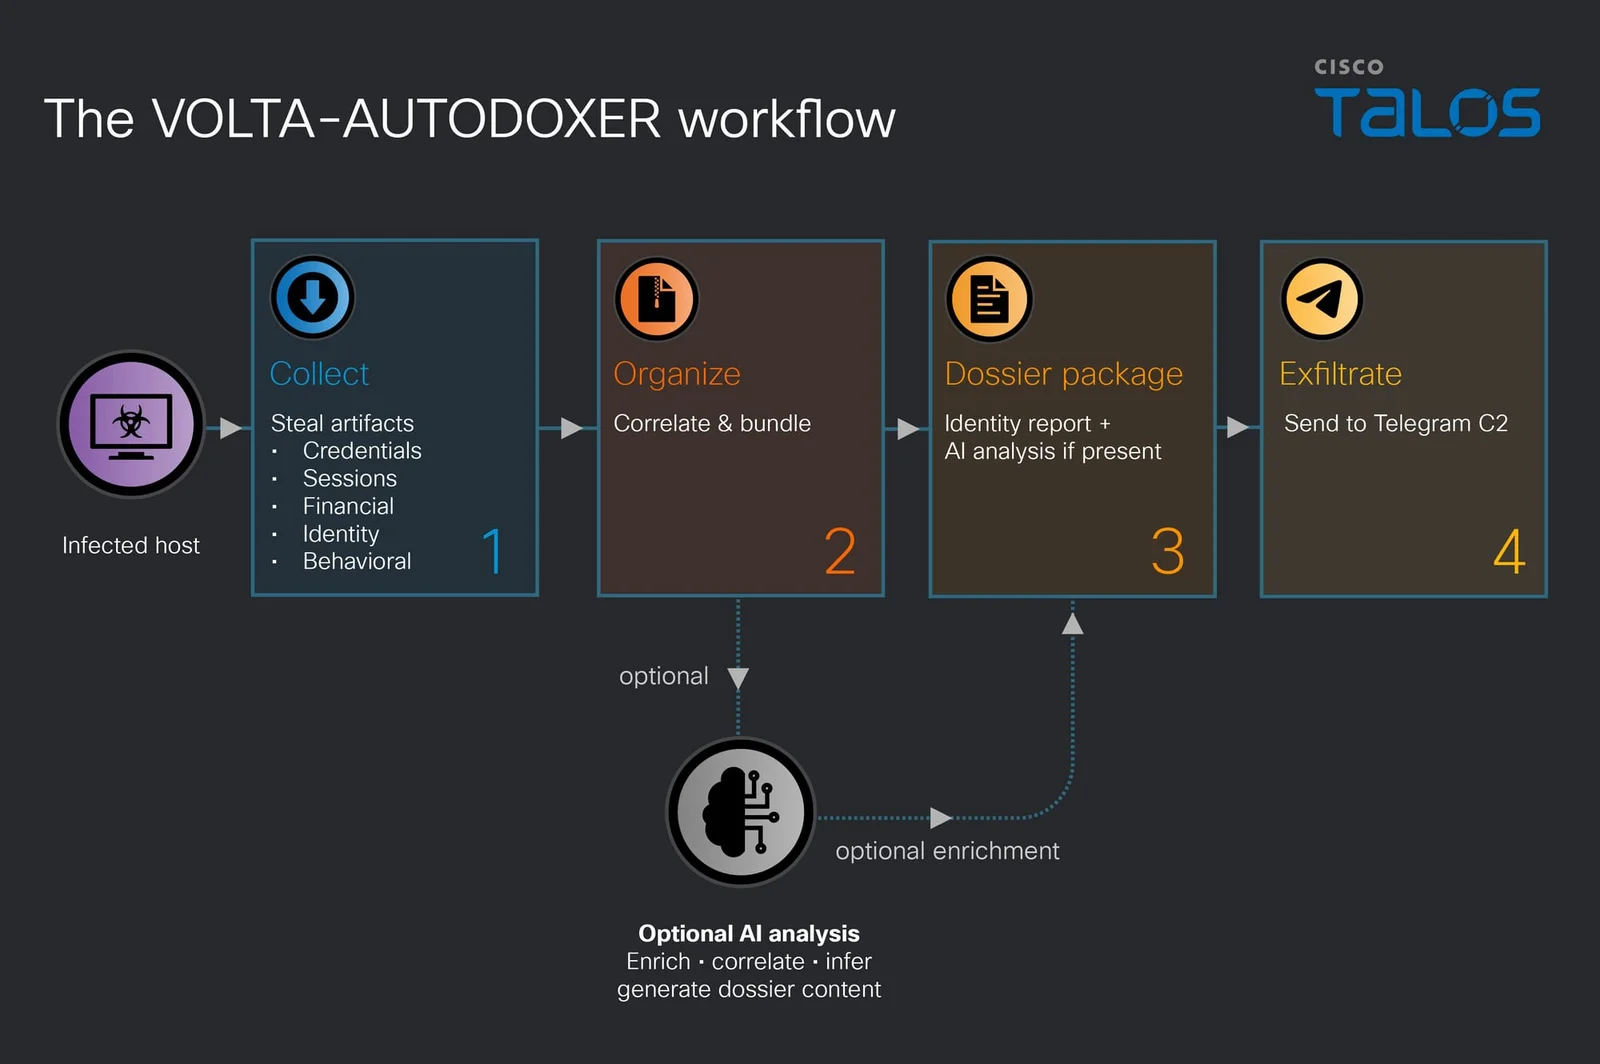
VOLTAは1回の実行で、Chrome系のブラウザに保存されたパスワード・Cookie・カード情報、FirefoxとThunderbird、Outlookのプロファイル、Slackのワークスペース、SteamとBattle.netのセッション、Discordのトークン、Telegramのセッション、Robloxのアカウント、SSHやクラウド(gcloudなど)、VPNの設定ファイルを集める。暗号資産のウォレットは、ファイルをコピーするだけでなく、その場でパスワードの解読まで試す。PCに保存されたWi-Fiのパスワードも、すべて平文で抜き出す。
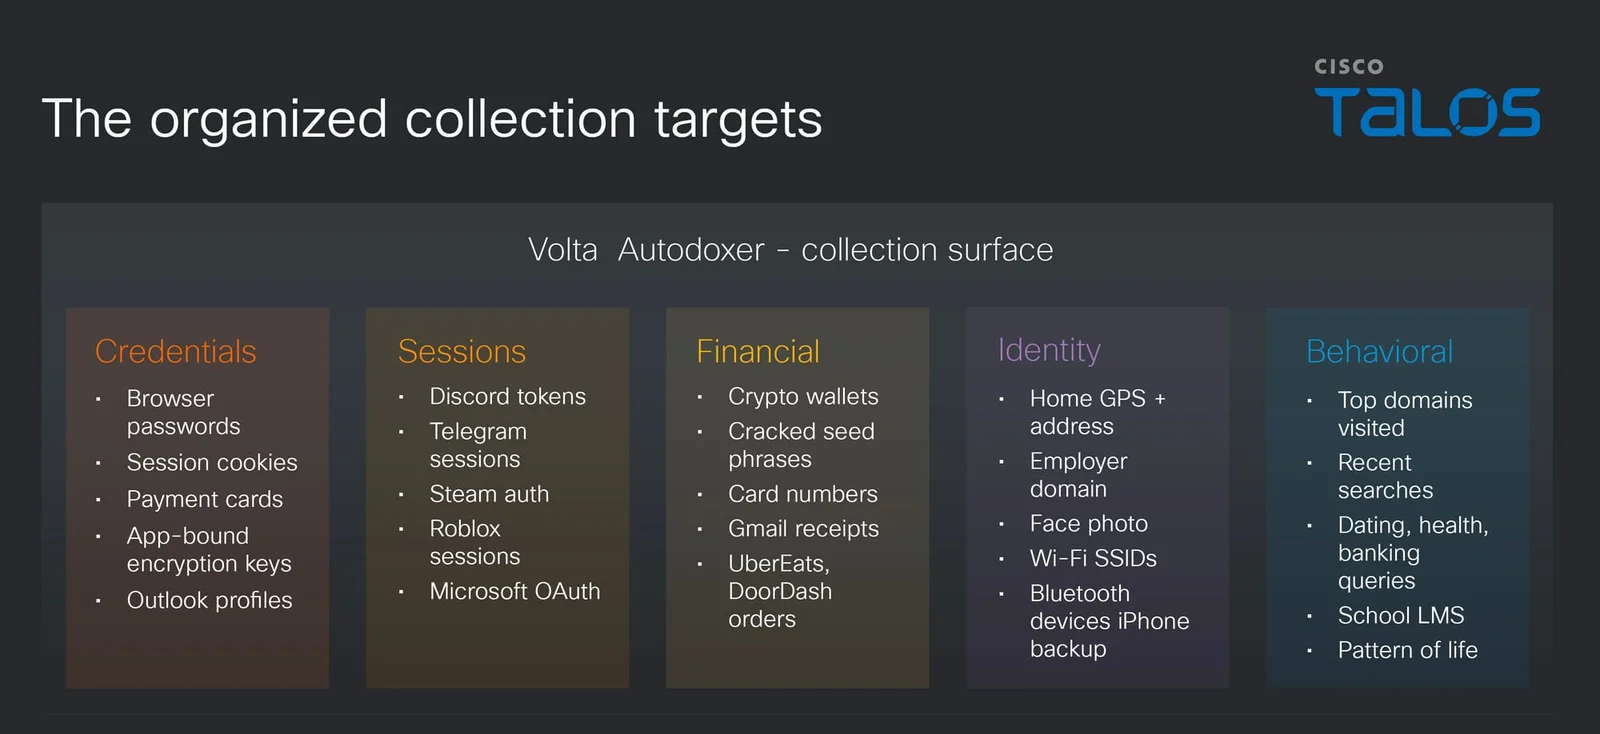
ふつうの情報窃取マルウェアと違うのは、そのあとだ。盗んだセッションを使って、被害者の情報をさらに調べる。
- Gmail:被害者のGmailで、Amazon、DoorDash、Uber Eats、Grubhub、Walmart、PayPalの領収書を検索し、自宅の住所を確かめる
- フードデリバリー:Uber EatsとDoorDashのセッションで、注文履歴を取り出す
- Discord:盗んだトークンで、アカウントの情報を集める
- Roblox:持っているアイテムの価値を、外部のサイトで調べる
こうして、住所や勤め先、推定の生まれ年、カード番号の下4桁などをまとめた「Identity_Report.txt」というファイルを作る。
AIの使い方:「何がいくらになるか」を順位づけ
VOLTAは、この資料をJSONにまとめて、複数のAIモデルを使えるサービスのOpenRouterに送る。AIには「法科学の情報分析官として、標的の評価を書く」よう指示し、次の2つの節を必ず書かせる。
- WHAT THEY’RE WORTH(その人の価値):お金に換えやすい順に、資産を低・中・高で並べる
- THEIR OPSEC(その人の守り):セキュリティへの意識や、パスワードの使い回しの傾向
Talosによると、指示文には「名前や住所、大学とパスワードの関係を見つける」といった、ばらばらの情報を結びつけて推測させる内容も含まれていた。結果は「AI_Analysis.txt」として保存され、人物の資料と一緒に送られる。AIへの問い合わせは、すべて被害者のPCとネットワークから行われる。
AIに断られたら別のモデルへ
AIの回答に「I can’t」「I’m not able」などの断りの言葉があると、次のモデルに切り替える。Talosがまとめた設定は次のとおりだ。
| 項目 | 内容 |
|---|---|
| 送り先 | OpenRouterのAPI(/api/v1/chat/completions) |
| 最初のモデル | anthropic/claude-opus-4.6 |
| 切り替え先 | moonshotai/kimi-k2 → google/gemini-2.5-flash |
| temperature(回答のばらつき) | 0.2(ばらつきを小さくする設定) |
| 送り方 | SDKを使わず、手で組んだJSON |
Talosは、断られることを前提に作られている点に注目している。小さく、制限のゆるいモデルへ切り替える設計で、APIキーがなければAIの段階を飛ばして動くこともできる。
「売り物」として作られている可能性
VOLTAは、TelegramのチャンネルやAPIキーなどの設定を、作るときに差し込む6つの枠として持っている。Talosは、作者が注文ごとに専用のファイルを作って売る「ビルダー」型だとみている。そうであれば、技術力の低い攻撃者でも、AIが順位づけした被害者の資料をTelegramで受け取れることになる。
盗んだ情報は、最大3回に分けてTelegramに送られる。
| ファイル | 送るとき |
|---|---|
| volta_log.zip | 情報を盗んだあと |
| volta_dox.zip | 人物の資料とAIの分析ができたあと |
| volta_doxnet.zip | ネットワーク経由の追加の調べで何か見つかったとき |
影響:だれに、どう関係するか
会社のPCを管理する担当者
VOLTAの多くの機能は、ChromeのApp-Bound Encryption(Cookieなどを守る暗号化)を回り避ける手口に頼っている。Talosは、Chromeを「–headless」(画面を出さないモード)で起動できるプロセスをアプリ制御で制限すれば、この経路をふさげるとしている。少なくとも、開発者として把握しているもの以外からheadlessで起動されたときに警告を出すよう勧めている。
個人のユーザー
ブラウザに保存したパスワードやログイン状態だけでなく、メールの領収書や出前の注文履歴まで、人物を割り出す材料に使われる。Talosは「Uber Eatsの履歴も弱点になりうる」と書いている。ウォレットの復元フレーズ(シード)をPCに平文で保存しないこと、認証情報はハードウェアで守られた保存先に置くことが基本になる。
AIサービスを提供する側
今回は、AIが断ることを前提に、複数のモデルへ切り替える設計が組み込まれていた。Talosは、AIを使うマルウェアが成熟するにつれ、断られても動き続ける仕組みが「標準の設計」になるかもしれないとしている。
感染が疑われるときの対応(Talosの推奨)
- 記録ファイルを残す:本体は自分を消していても、「%APPDATA%\volta_debug.txt」が残っていることがある。何を盗んだか、AIの呼び出しが成功したかが時刻つきで記録されているので、保存しておく
- トークンとパスワード:盗まれた可能性のあるトークンを取り消し、パスワードを変える
- 暗号資産のウォレット:復元フレーズを平文でPCに置いていた場合は、ウォレットがすべて漏れたものとして扱う。ネットにつながっていない機器で新しいフレーズを作り、資金を新しいウォレットに移す
Talosが公開した検体の情報は次のとおりだ。
| 項目 | 内容 |
|---|---|
| SHA256 | 57ef4242666d78c50df145b34023df564f0fad38812d6a580e66433d427e2279 |
| ファイル名 | 9BY0tjwOc3ut.exe / yLP9m5J3i2Aw.exe |
| 形式 | PE32+ x86-64 |
| PEのタイムスタンプ | 2026年8月17日 20:35 |
| 最初に確認された日時 | 2026年10月11日 21:46(日本時間) |
注意点・補足
- VOLTAがどのように配られているか(感染の入口)や、被害の件数・地域は、Talosの記事には書かれていない
- 「ビルダー型として売られている」という点は、設定の作りからのTalosの見立てで、販売の場が確認されたとは書かれていない
- OpenRouterや各AIモデルの提供元が、この使われ方にどう対応したかは、記事には書かれていない
- Gmailやフードデリバリーの調べは、米国の主なサービスが対象になっている。日本のサービスが対象かどうかは書かれていない
関連記事
出典
- Cisco Talos — Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer(Ryan Fetterman、2026年10月31日)