WordPressのSEOプラグイン「All in One SEO(AIOSEO)」に、ログインしていない第三者が非公開のカスタムフィールドの値を読み取れてしまう脆弱性(CVE-2026-109367)があったことが分かった。WordPressのセキュリティ企業Wordfenceが2026年10月30日(米国時間)に公表し、10月31日にCVEとして登録された。対象は5.0.3以前のすべてのバージョンで、修正版は5.0.4。深刻度は「中」(CVSS 5.3)と評価されている。
要点(3行)
- All in One SEO 5.0.3以前に、サイト内検索の検索語を通じて、公開していない投稿のメタ情報(カスタムフィールド)が読み取られる脆弱性。ログインは不要
- 読み取られるおそれがあるのは、カスタムフィールドに入れたAPIキーや社内向けのメモなど。値は検索結果ページのタイトルや構造化データ(JSON-LD)にそのまま出力される
- 修正版は5.0.4(10月21日公開)。WordPress.orgでは有効インストール数200万以上のプラグインで、5.0.3以前を使っているサイトはすぐに更新したい
何が公表されたか
一次情報は、Wordfenceの脆弱性データベース「Wordfence Intelligence」の記事「All in One SEO <= 5.0.3 – Unauthenticated Sensitive Information Disclosure in ‘s’ Search Query Parameter」だ。公開日は2026年10月30日、最終更新は10月31日。修正の状況は「Patched(修正済み)」で、対策として「5.0.4以降に更新する」ことを挙げている。
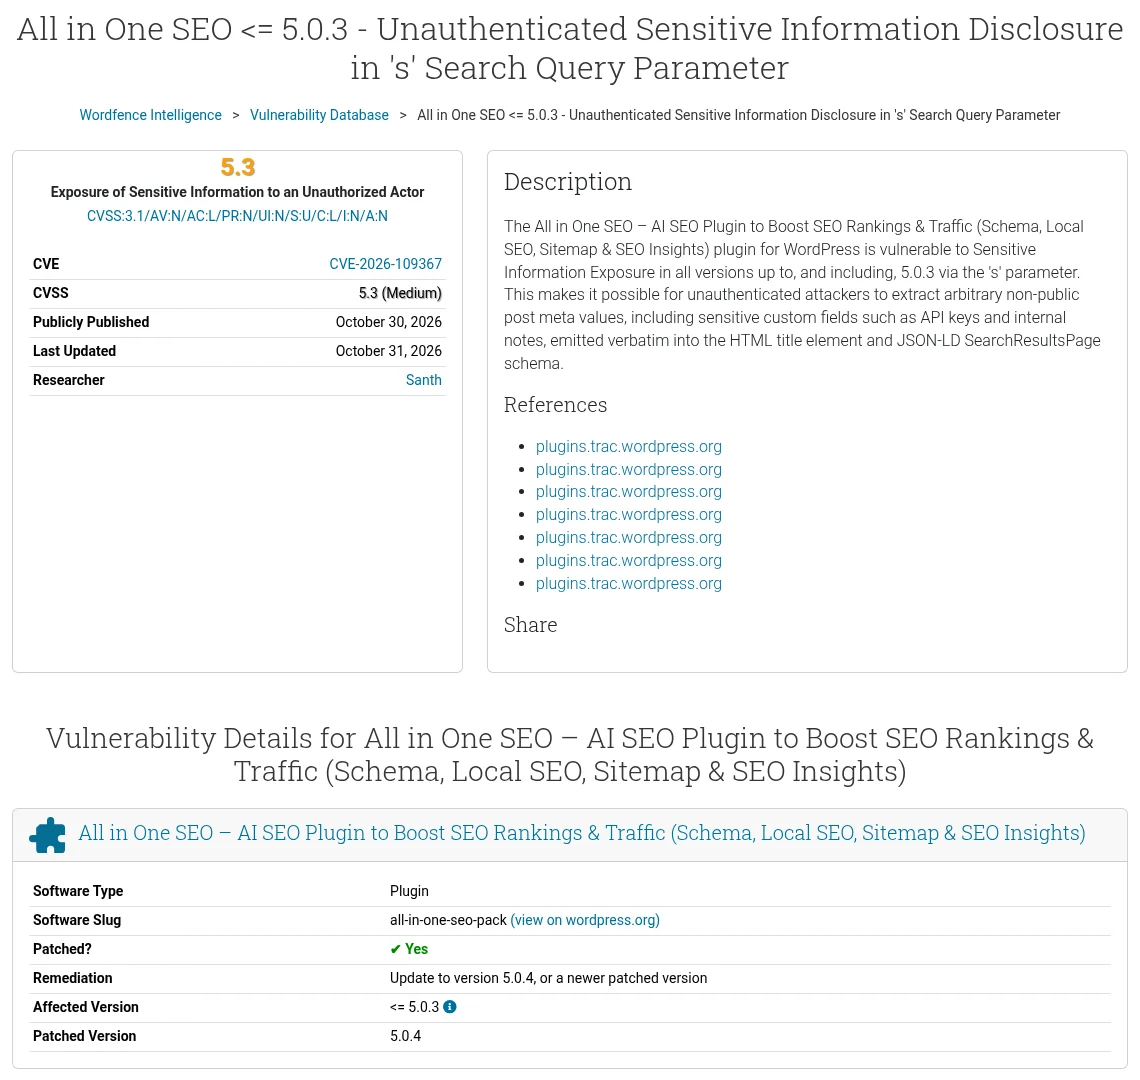
CVEの記録(CNAはWordfence)によると、開発元に知らせたのは2026年10月12日で、公表は10月30日(日本時間10月31日早朝)。CVEの登録は10月31日(日本時間同日17時30分ごろ)だ。発見者はSanth氏とされている。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-109367 |
| 対象 | All in One SEO(スラッグ:all-in-one-seo-pack)5.0.3以前のすべて |
| 修正版 | 5.0.4 |
| 種類 | 認証なしでの機密情報の露出(CWE-200) |
| 深刻度 | CVSS 3.1で5.3(中)。機密性への影響が「低」、改ざん・停止への影響は「なし」 |
| 開発元への連絡 | 2026年10月12日 |
| 公表 | 2026年10月30日(米国時間、Wordfence) |
| CVE登録 | 2026年10月31日 |
脆弱性の中身
CVEの説明によると、問題はWordPressのサイト内検索で使われる検索語のパラメーター(s)の扱いにある。ログインしていない攻撃者が、公開されていない投稿メタの値を自由に取り出せる状態だった。例として、APIキーや社内向けのメモのような機密のカスタムフィールドが挙げられている。
取り出された値は、検索結果ページのHTMLのタイトルと、AIOSEOが出力する構造化データ(JSON-LDのSearchResultsPage)に、そのまま書き出される。CVEの参照先には、5.0.3のタイトル生成とスマートタグ処理のコードの該当行、そして修正の変更(changeset 3760115)が挙げられている。
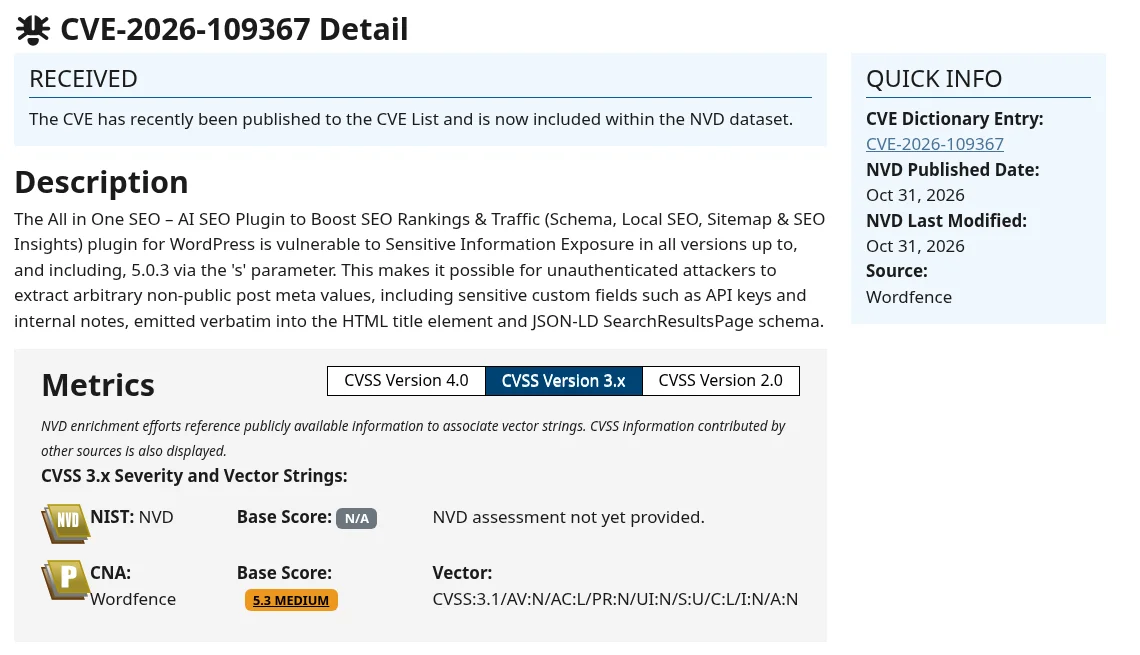
CVSSの評価では、ネットワーク越しに、特別な条件や権限なしに、利用者の操作もなく悪用できるとされている。一方で、影響は情報の読み取りに限られ、サイトの改ざんや停止にはつながらないという評価だ。
影響を受けるサイト
- All in One SEO 5.0.3以前を使っているサイト(脆弱性の対象)
- なかでも、投稿や固定ページのカスタムフィールドに、外に出したくない値(APIキー、社内メモ、顧客情報など)を保存しているサイトは影響が大きい
- 10月の更新で5.0.2・5.0.3に上げたサイトも、今回の対象に入る
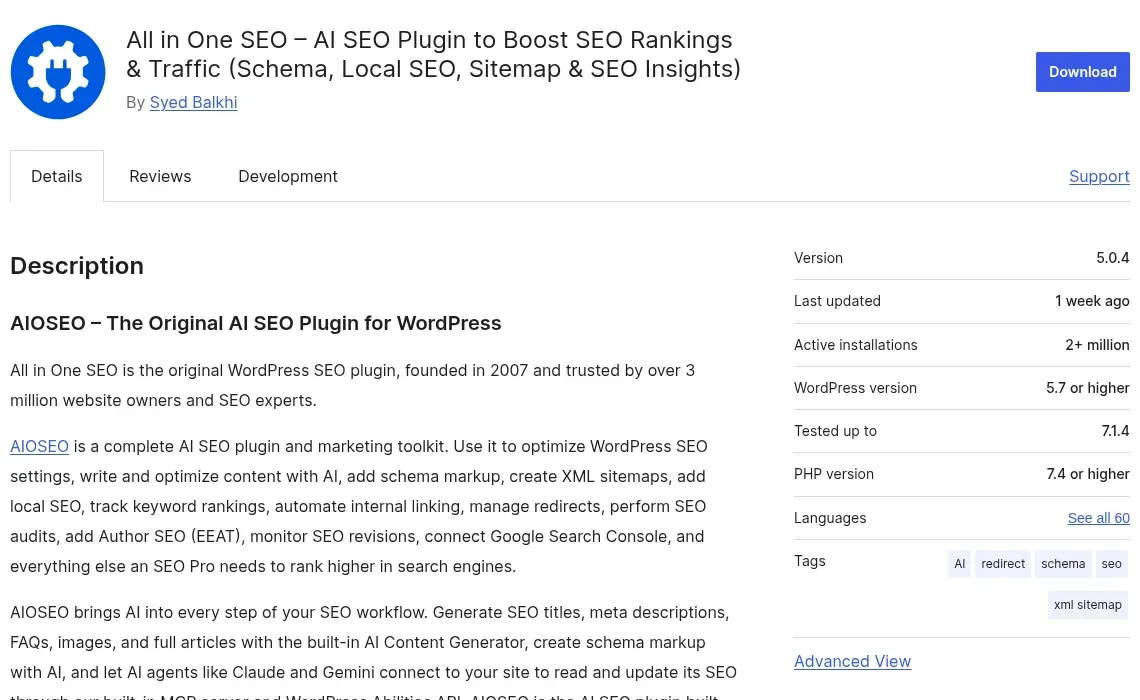
All in One SEOは、WordPress.orgのプラグインページで有効インストール数200万以上と表示されている。プラグインの説明文では「300万以上のサイト運営者やSEOの専門家に信頼されている」としている。
今すぐやること
- バージョンを確かめる:管理画面の「プラグイン」→「インストール済みプラグイン」で、All in One SEOの行に表示されるバージョンを見る
- 5.0.4以降に更新する:5.0.3以前なら、同じ画面の「今すぐ更新」から更新する。WordPress.orgで現在配布されているのは5.0.4
- 自動更新をオンにする:同じ行の「自動更新を有効化」を押しておくと、次のセキュリティ修正も自動で入る
- カスタムフィールドの中身を見直す:APIキーやパスワードのような秘密の値を投稿のカスタムフィールドに入れている場合は、更新に加えて、そのキーを作り直す(再発行する)ことも検討したい。秘密の値は、そもそも投稿のメタ情報に置かない運用が安全だ
5.0.4の更新内容
AIOSEO公式の更新履歴によると、5.0.4は2026年10月21日に公開された。新機能として、コンテンツ分析機能「TruSEO」がElementor・Divi・WPBakery Page Builderに完全対応したほか、リダイレクト機能やAI Suite(MCP)まわりの不具合修正などが並ぶ。ただし、更新履歴には今回の脆弱性の修正は書かれていない(日本時間11月1日12時時点)。
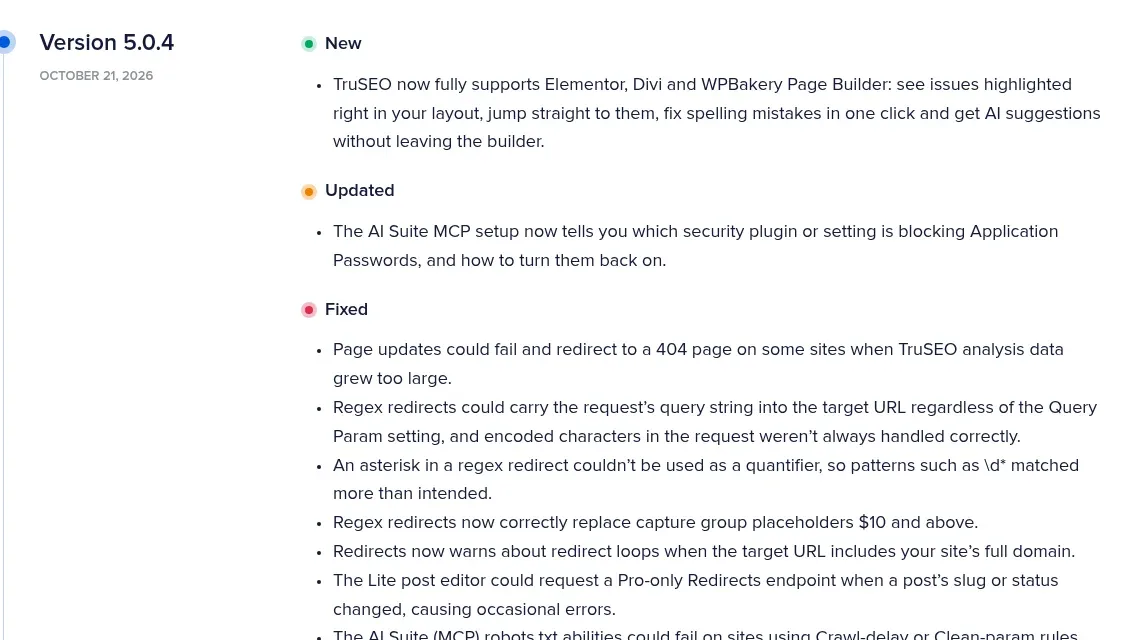
修正版が出てから公表まで約9日あいているため、すでに自動更新などで5.0.4になっているサイトは、今回の脆弱性の対象外だ。
注意点・補足
- 事実関係は、Wordfence Intelligenceの脆弱性ページ、CVEの記録(CVE.org)、NVD、WordPress.orgのプラグインページ、AIOSEO公式の更新履歴に基づく
- 実際の攻撃が確認されているかどうかは、Wordfenceのページには書かれていない(日本時間11月1日12時時点)
- 有料版(AIOSEO Pro)への影響は、Wordfenceのページとリリースノートには書かれていない。Proを使っている場合も、最新版になっているかを確かめておきたい
- NVDによる独自の深刻度評価はまだ出ていない。CVSS 5.3はWordfenceの評価
- 本記事は公表情報の整理であり、個別サイトでの更新後の動作を保証するものではない
関連記事
- 人気プラグインに脆弱性相次ぐ Ninja Forms・UpdraftPlusなど10月の一覧と修正版
- Contact Form 7に脆弱性、6.2.4で修正 すぐの更新を推奨
- WordPressに脆弱性、7.1.4で12件を修正 すぐの更新を推奨
出典
- Wordfence Intelligence — All in One SEO <= 5.0.3 – Unauthenticated Sensitive Information Disclosure in ‘s’ Search Query Parameter(2026年10月30日公開、10月31日更新)
- CVE.org — CVE-2026-109367(2026年10月31日)
- NVD — CVE-2026-109367 Detail
- WordPress.org — All in One SEO(プラグインページ)
- AIOSEO — Changelog(Version 5.0.4、2026年10月21日)
- WordPress Plugin Trac — Changeset 3760115