平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- マイクロソフトは米国時間2026年11月10日(日本時間11月11日)、2026年11月のセキュリティ更新プログラムを公開しました
- 公式のリリースノートによると、このリリースで扱ったマイクロソフト製品の脆弱性(CVE)は1,094件です
- このうちCVE-2026-124194(Microsoft Outlookのなりすまし)は、更新プログラムの公開前から悪用が確認されています
- 細工されたメッセージファイルをOutlookで開くと、通常の警告が出ずに攻撃者のサーバーへ接続し、認証情報(NTLMv2ハッシュ)が漏えいするおそれがあります
- 対策は、Windows Update(またはMicrosoft Update)で今月の更新プログラムを適用することです。更新は通常、自動で行われます
米国時間11月10日、11月の月例更新が公開されました
マイクロソフトは米国時間2026年11月10日、同社製品の脆弱性を修正する2026年11月のセキュリティ更新プログラムを公開しました。日本時間では11月11日です。JPCERT/CCとIPAも同日、注意喚起を出しています。一次情報は、マイクロソフト公式ブログ「2026 年 11 月のセキュリティ更新プログラム (月例)」です。
公式のセキュリティ更新プログラム ガイド「2026年11月のリリースノート」によると、このリリースで扱ったマイクロソフト製品のCVEは1,094件です。製品ファミリー別の件数は、次のとおりです。
| 製品ファミリー | 扱った脆弱性(CVE) |
|---|---|
| Windows | 726件 |
| Office | 174件 |
| SQL Server | 59件 |
| Developer Tools | 53件 |
| SharePoint Server | 27件 |
| Other | 25件 |
| Azure | 20件 |
| Exchange Server | 9件 |
| Defender | 1件 |
| 合計(マイクロソフト製品) | 1,094件 |
リリースノートには、このほかマイクロソフト以外のCVE 165件を再掲している、との記載もあります(ChromeのCVEは掲載対象外、と注記されています)。公式ブログによると、既存の脆弱性情報87件も更新しています。こちらは情報の更新が目的で、追加の対応は不要、としています。今月、新たに公開したセキュリティアドバイザリはありません。
悪用が確認されたOutlookのなりすまし脆弱性
マイクロソフトは、今月直した脆弱性のうち、CVE-2026-124194(Microsoft Outlookのなりすましの脆弱性)について、更新プログラムの公開前から悪用が行われていることを確認した、と公表しています。JPCERT/CCとIPAもこの点を取り上げ、至急の適用を呼びかけています。
公式の評価では、最大深刻度はModerate(中程度)、影響の種類はなりすまし(Spoofing)です。CVSS 3.1の基本値は6.5です。弱点の分類はCWE-356(安全でない操作をユーザーに警告しない)です。公開情報としての事前開示(Publicly disclosed)はNo、悪用(Exploited)はYes、悪用可能性の評価はExploitation Detectedです。
公式の説明によると、認証していない攻撃者が、細工したメッセージファイルを送り、影響を受ける版のOutlookで開くよう仕向けます。ファイルを開くと、Outlookが、通常表示される外部コンテンツの警告を出さないまま、攻撃者の管理するネットワーク上の場所へ接続することがあります。この結果、認証情報が漏えいし、利用者になりすまされるおそれがあります。成立には、ネットワーク接続と、利用者がファイルを開く操作が必要です。
漏えいする情報について、公式は「利用者のNTLMv2ハッシュが攻撃者に渡り、そのハッシュを使って利用者として認証できる」と説明しています。一方、プレビュー(Preview Pane)は、この脆弱性の攻撃経路にはならない、と明記されています。
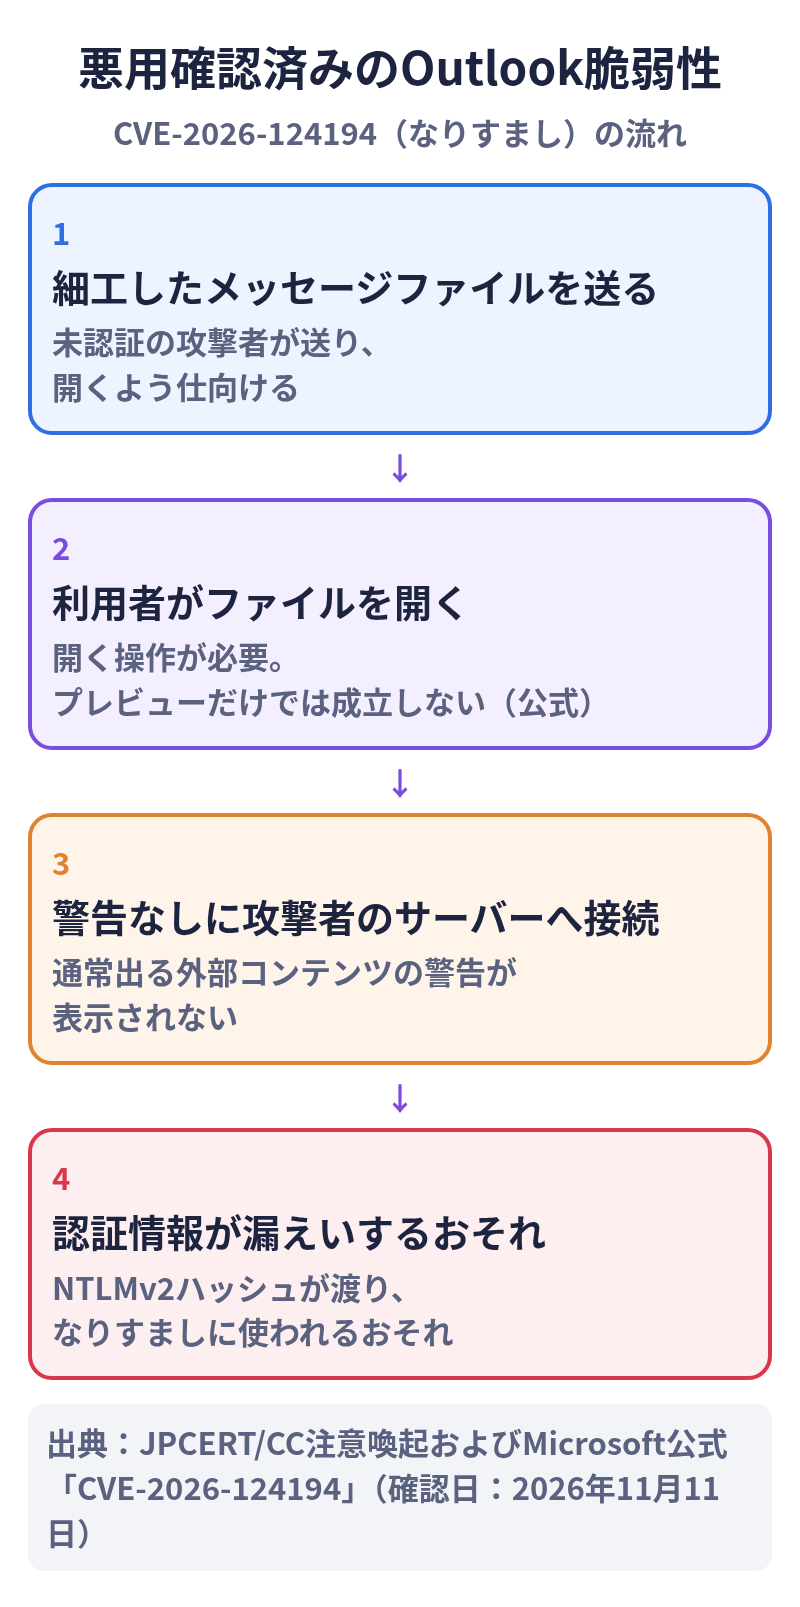
影響を受ける製品と、ほかの主な修正
CVE-2026-124194の影響を受ける製品は、公式の更新ガイドによると次のとおりです。
- Microsoft 365 Apps for Enterprise(32ビット / 64ビット)
- Microsoft Office LTSC 2024(32ビット / 64ビット)
- Microsoft Office LTSC 2021(32ビット / 64ビット)
この脆弱性の修正は、上記のOffice製品向けに公開されています。Microsoft 365 Appsの更新は、通常は自動で行われます。Officeの更新情報は、公式の「Office の更新プログラム」でも確認できます。
Outlook以外でも、今月の更新では、Windows 11、Windows Server、Microsoft Office、Microsoft Exchange、Microsoft Azureなどで、最大深刻度「緊急」、最も大きな影響「リモートでコードが実行される」の修正が公開されています。Microsoft SharePointは最大深刻度「重要」、影響は同じくリモートでコードが実行される、と案内されています。Microsoft SQL Server、.NET、Visual Studioにもリモートコード実行の修正が、Dynamics 365には特権の昇格の修正が掲載されています。
公式ブログによると、Windows Server 2022 Datacenter: Azure Edition向けの今月の更新は、ホットパッチではなく、再起動が必要なベースライン更新です。これはホットパッチを使っている環境に限った話で、通常のWindows Server 2022には影響しない、と書かれています。Microsoft Exchangeの適用手順については、Exchangeチームのブログも参照するよう案内されています。
今月の更新プログラムを適用してください
JPCERT/CCは、Microsoft Update、もしくはWindows Updateなどを用いて、セキュリティ更新プログラムを適用するよう呼びかけています。IPAによると、セキュリティ更新は通常は自動で行われ、Windows Updateを通じてダウンロードとインストールが進みます。組織で更新を管理している場合は、マイクロソフトの情報を確認したうえで、早めに展開してください。適用には、再起動が必要になることがあります。
Windows Updateの使い方は、マイクロソフト公式の「Windows Update: よくあるご質問」を参照してください。最新の情報は、セキュリティ更新プログラム ガイドで確認できます。次回の月例更新は、米国時間2026年12月8日の予定です。
関連記事
出典
- JPCERT/CC「2026年11月マイクロソフトセキュリティ更新プログラムに関する注意喚起」(2026年11月11日)
- IPA「Microsoft 製品の脆弱性対策について(2026年11月)」(2026年11月11日)
- マイクロソフト Japan Security Team「2026 年 11 月のセキュリティ更新プログラム (月例)」(米国時間2026年11月10日)
- Microsoft Security Response Center「CVE-2026-124194 Microsoft Outlook Spoofing Vulnerability」(公開日:米国時間2026年11月10日)
- Microsoft Security Update Guide「2026年11月のリリースノート」(November 2026 Security Updates、公開日:米国時間2026年11月10日)