平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- Grok Bot公式Xは2026年11月11日、Grok Botが個人または会社のTailscale tailnetに参加できるようになったと発表しました
- 公式は、非公開のMCPサーバーや社内ツール、ネットワーク上のアプリへ安全に届ける使い方を示しています
- 接続はGrok BotのデスクトップアプリにあるTailscaleプラグインから行います。会社のtailnetはチーム管理者の有効化が必要で、現在はベータです
- 届く範囲はACLやタグ、デバイスポスチャで絞れます。カスタムポスチャはTailscaleのPremiumまたはEnterprise向けです
- Grok Bot側の対象プランは公式には記載がありません。使えないアカウントではプラグインに「Not available yet」と表示される、とChangelogにあります
Grok Botが、Tailscaleのtailnetに参加できるようになりました
Grok Bot公式X(@bot)は、2026年11月11日7:16(日本時間)、Grok Botが個人または会社のTailscale tailnetに参加できるようになったと発表しました。投稿では、「非公開のMCPサーバーや社内ツール、ネットワーク上のアプリへ安全に届ける」と説明しています。

同じ連携は、Tailscale公式ブログ「Grok Bot has a Tailscale integration—and now you can, too」(2026年11月9日)でも紹介されています。Grok Bot公式のChangelogでは、2026年11月4日の時点で、個人のtailnetをTailscaleプラグイン経由でつなぎ、そのネットワーク上のMCPサーバーへ届ける案内が出ていました。2026年11月11日時点のChangelogの最新項目は11月6日(v0.79.3)で、11月11日付けの項目はまだ載っていません。
tailnetとは何か
Tailscale公式ドキュメント「What is a tailnet?」によると、tailnetはTailscaleのネットワークのことで、ユーザー、デバイス、資源を安全につないだ集まりです。公開のインターネットからは届かず、認証したデバイスだけが入ります。初めてTailscaleにログインするとtailnetが作られ、その後に認証したデバイスが追加されます。各デバイスには、Tailscale用の非公開IPアドレスが付きます。
アクセスの範囲は、tailnetのポリシーファイルで定めます。ACL(アクセス制御リスト)は、どのユーザーやデバイスが、どの宛先に届けるかを定める規則です。原則は、明示した相手以外を拒否する考え方ですが、ポリシーにaclsの節がない場合は「すべて許可」が適用されます(Tailscale公式「Manage permissions using ACLs」)。
タグは、サーバーなど人にひもづけないデバイスに、用途ごとの識別を付ける仕組みです。タグはすべてのプランで使え、ACLやグラントの規則に使えます(Tailscale公式「Group devices with tags」)。
公式が示したできること
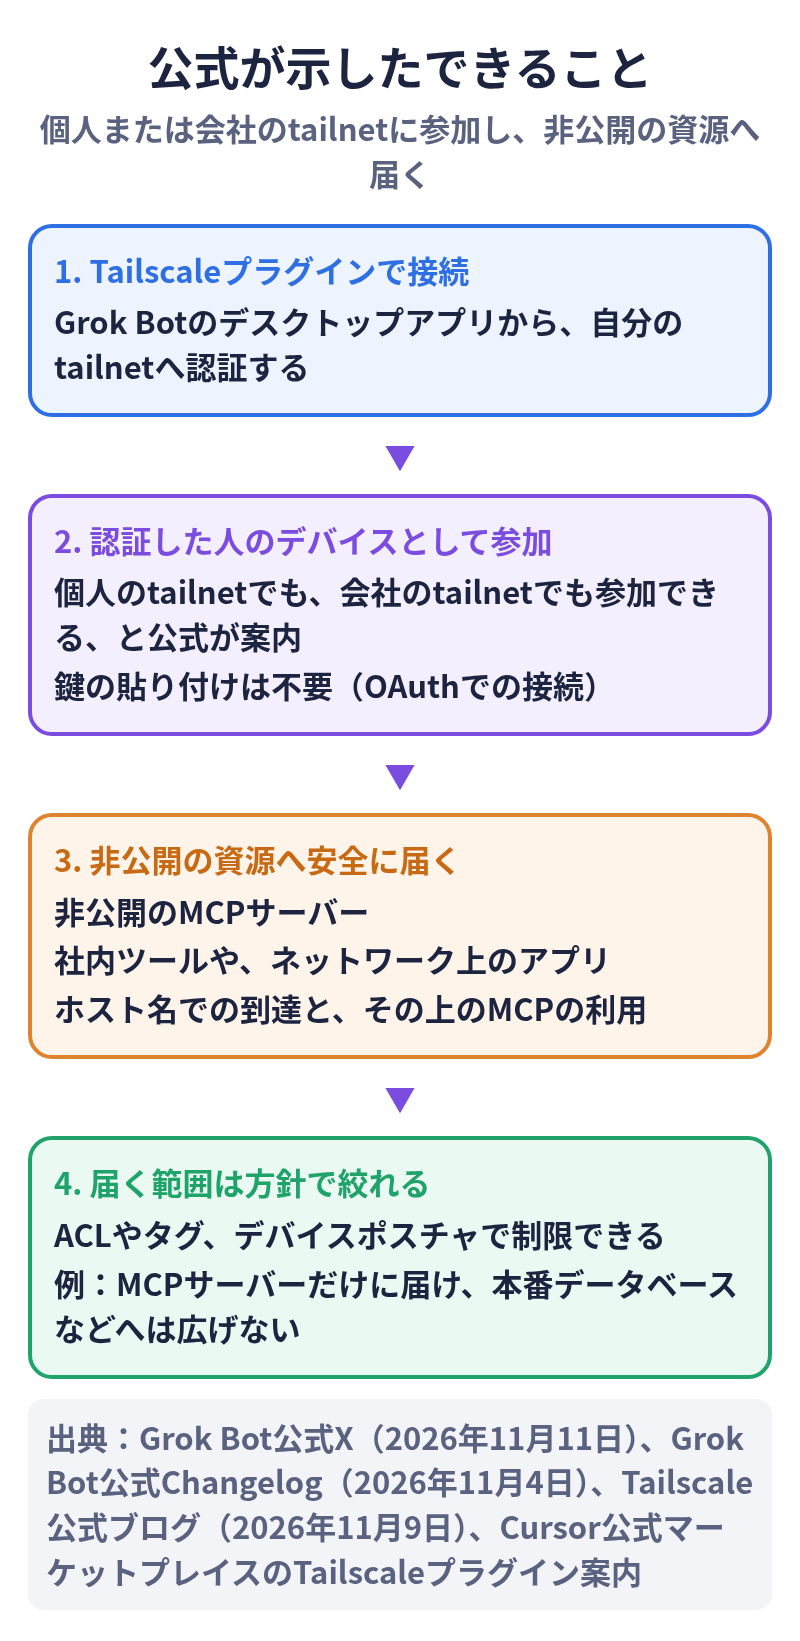
公式X、公式ブログ、プラグイン案内が示している範囲は、次のとおりです。
- 個人のtailnet、または会社のtailnetに参加する
- 非公開のMCPサーバーへ届ける
- 社内ツールや、ネットワーク上のアプリへ届ける
- ホスト名でtailnet上のホストへ届き、その上のMCPサーバーを使う
- 認証したユーザーのデバイスとして参加し、そのtailnetのポリシー、監査ログ、デバイス枠が適用される
- スケジュールしたルーティンは、Botのコンピュータがtailnetに接続しているあいだに実行できる。実行するのは、自分で送った内容だけ、とChangelogにあります
公式が、自宅のNASや特定のパソコンを例に挙げた記述は、確認した範囲にはありません。ネットワーク上のアプリやホストへの到達は案内されていますが、対象機器の種類までは公式には記載がありません。
会話の返信にデバイスが必要なときは、Tailscaleの接続カードが表示される、と2026年11月4日のChangelogにあります。
つなぎ方
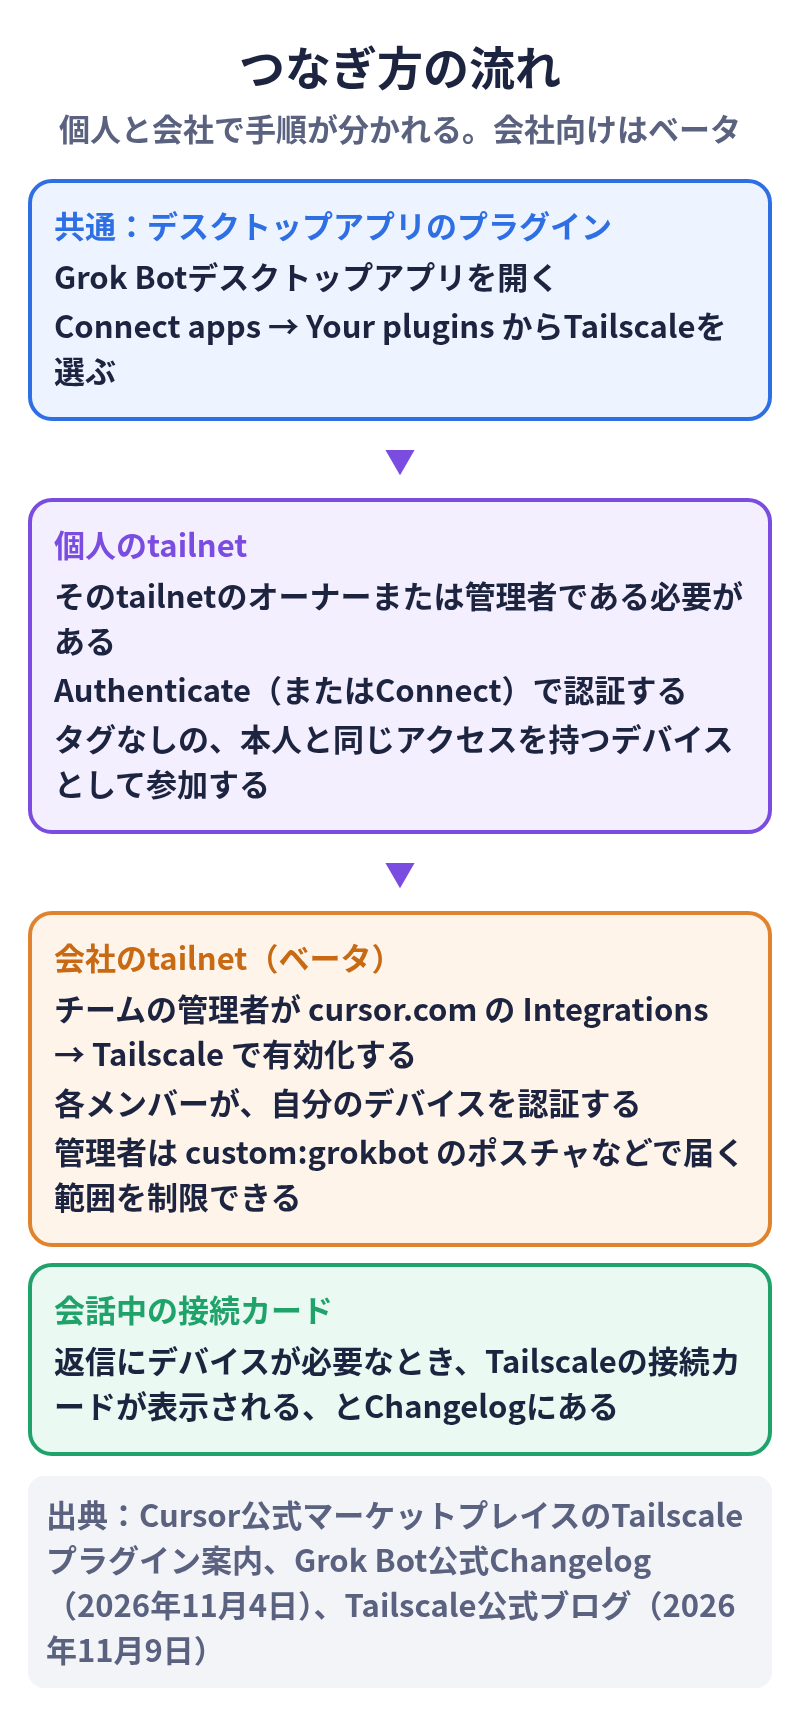
Cursor公式マーケットプレイスのTailscaleプラグイン案内と、Tailscale公式ブログ、Grok Bot公式Changelogをまとめると、手順は次のとおりです。
共通
- Grok Botのデスクトップアプリを開く
- Connect apps → Your plugins からTailscaleを選ぶ
個人のtailnet
- そのtailnetのオーナーまたは管理者である必要がある
- Authenticate(またはConnect)で認証する
- デバイスはタグなしで、本人と同じアクセスを持って参加する
会社のtailnet(ベータ)
- チームの管理者が cursor.com の Integrations → Tailscale で有効化する
- 各メンバーが、自分のデバイスを認証する
- 管理者はデバイスポスチャ
custom:grokbotなどで、Grok Botが届ける範囲を制限できる
Tailscale公式ブログによると、この接続はOAuthを使うため、認証キーを貼り付ける必要はありません。
注意点
- 会社のtailnetは、チーム管理者の有効化が必要です。会社向けはベータです
- 認証しただけでは、その人のパソコンと同じ範囲まで届くことがあります。公式ブログは、MCPサーバーだけに届け、本番のデータベースなどへは広げない例を示しています
- TailscaleのPremiumまたはEnterpriseでは、カスタムポスチャ
custom:grokbotを使って制限できます。ほかのプランでは、認証後にタグを付け、タグを使った規則で制限する方法が案内されています - プラグインが使えないアカウントでは「Not available yet」と表示される、と2026年10月27日のChangelogにあります。どのGrok Botプランが対象かは、公式には記載がありません
- 非公開のTailscale上のMCPを使うときは、プラグインからtailnetへ接続するよう案内される、という修正がChangelogにあります
対象プランと料金
- Grok Bot側の対象プランの一覧は、公式には記載がありません。使えないアカウントでは、プラグインに「Not available yet」と表示されます
- Tailscale側では、タグとACLはすべてのプランで使えます。カスタムポスチャ
custom:grokbotは、PremiumまたはEnterprise向けです。会社向け連携の有効化も、プラグイン案内ではPremiumまたはEnterpriseと書かれています - この連携そのものに、別料金が付くという記載は、確認した公式資料にはありません
出典
- Grok Bot公式X(@bot)「Grok Bot can now join your personal or company tailnets on Tailscale」(2026年11月11日 7:16 日本時間)
- Grok Bot公式Changelog(2026年11月4日の個人tailnet接続、10月27日の「Not available yet」など。2026年11月11日時点の最新項目は11月6日)
- Tailscale公式ブログ「Grok Bot has a Tailscale integration—and now you can, too」(2026年11月9日、Sam Linville)
- Tailscale公式ドキュメント「OAuth apps / device provisioning」
- Tailscale公式ドキュメント「What is a tailnet?」
- Tailscale公式ドキュメント「Manage permissions using ACLs」
- Tailscale公式ドキュメント「Group devices with tags」
- Cursor公式マーケットプレイス「Tailscale」プラグイン案内(tailscale-setup)
関連記事
Grok Botのこれまでの更新はGrok Botの更新履歴(5803)にまとめています。Grok Botの位置づけは「Grok Botとdotsの違いは?Claude Code・Codexとも比較」、「Grok BotとMuse、料金とできることを比べる」でも整理しています。
更新履歴
- 2026年11月11日:初版