
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- GMOプライム・ストラテジーは2026年11月9日、KUSANAGIのHTTPヘッダーインジェクションの脆弱性(CVE-2026-117477)を公表しました。CVSS 3.1の基本値は6.1です
- 対象は、KUSANAGI 7・8・9でprovisionしたWordPressの、Nginx設定ファイルに含まれるリダイレクトルールです。Apache httpdを使っている場合は対象外です
- 攻撃者によって細工されたURLにアクセスすると、HTTPレスポンスに任意のヘッダーが挿入される可能性があります
- KUSANAGI 9は
dnf upgrade kusanagiで更新します。Free・Business・Premiumは9.12.3-1以降、Security・Enterpriseは10.7.3-1以降です - KUSANAGI 7と8はサポート終了のため、アップデートは提供されません。公式が示す緩和策を実施してください
公表された内容
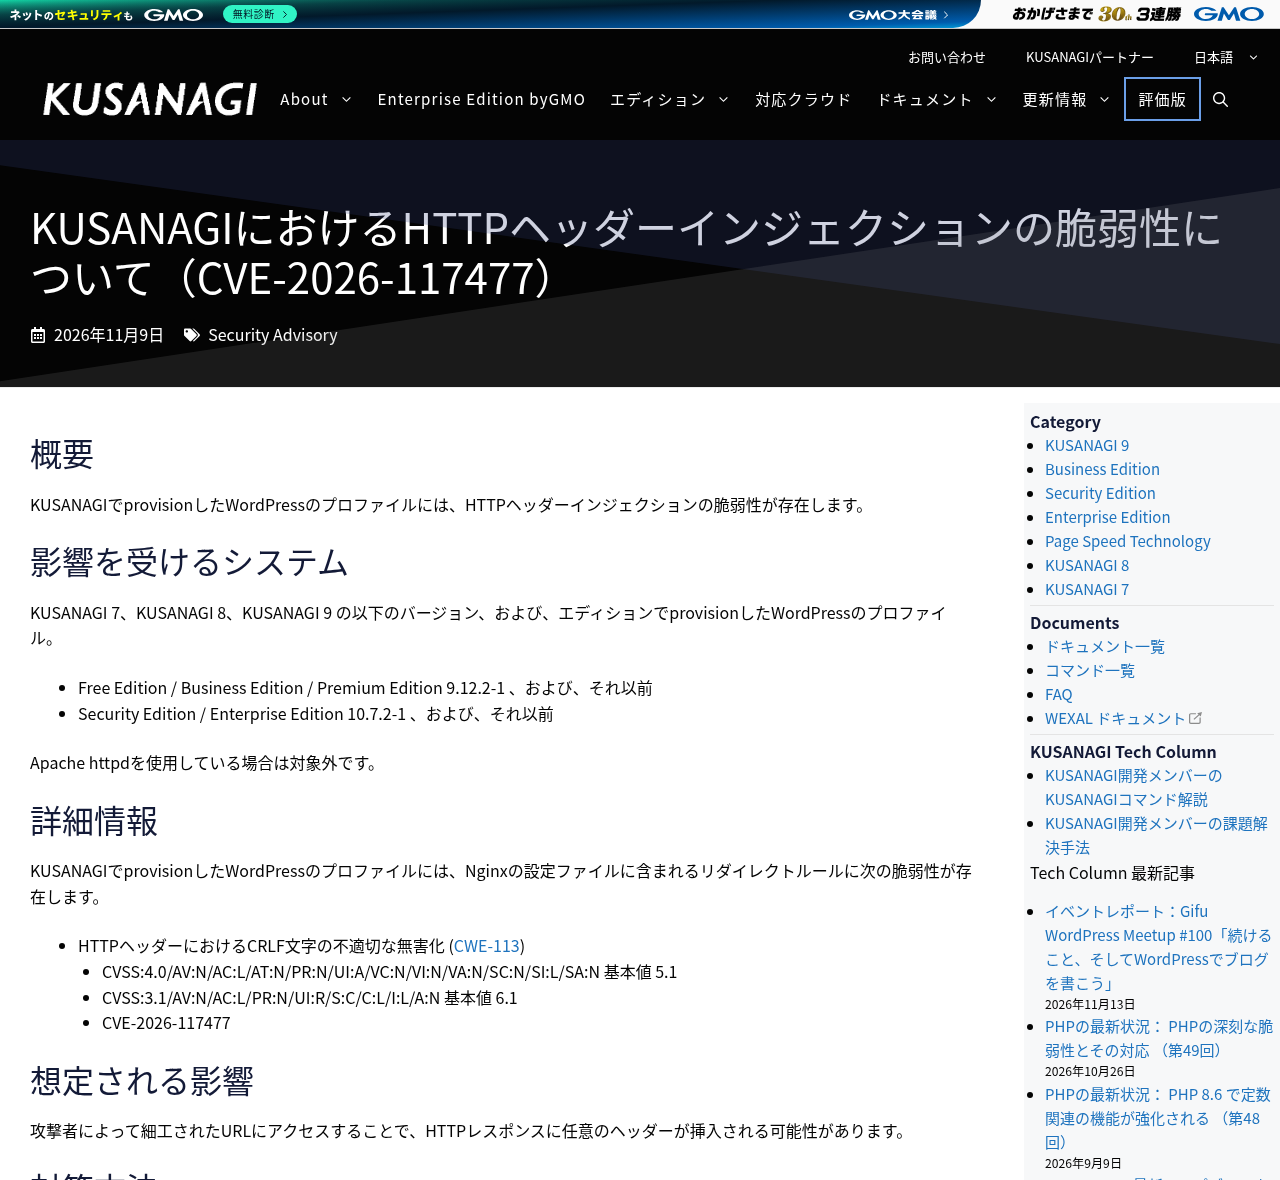
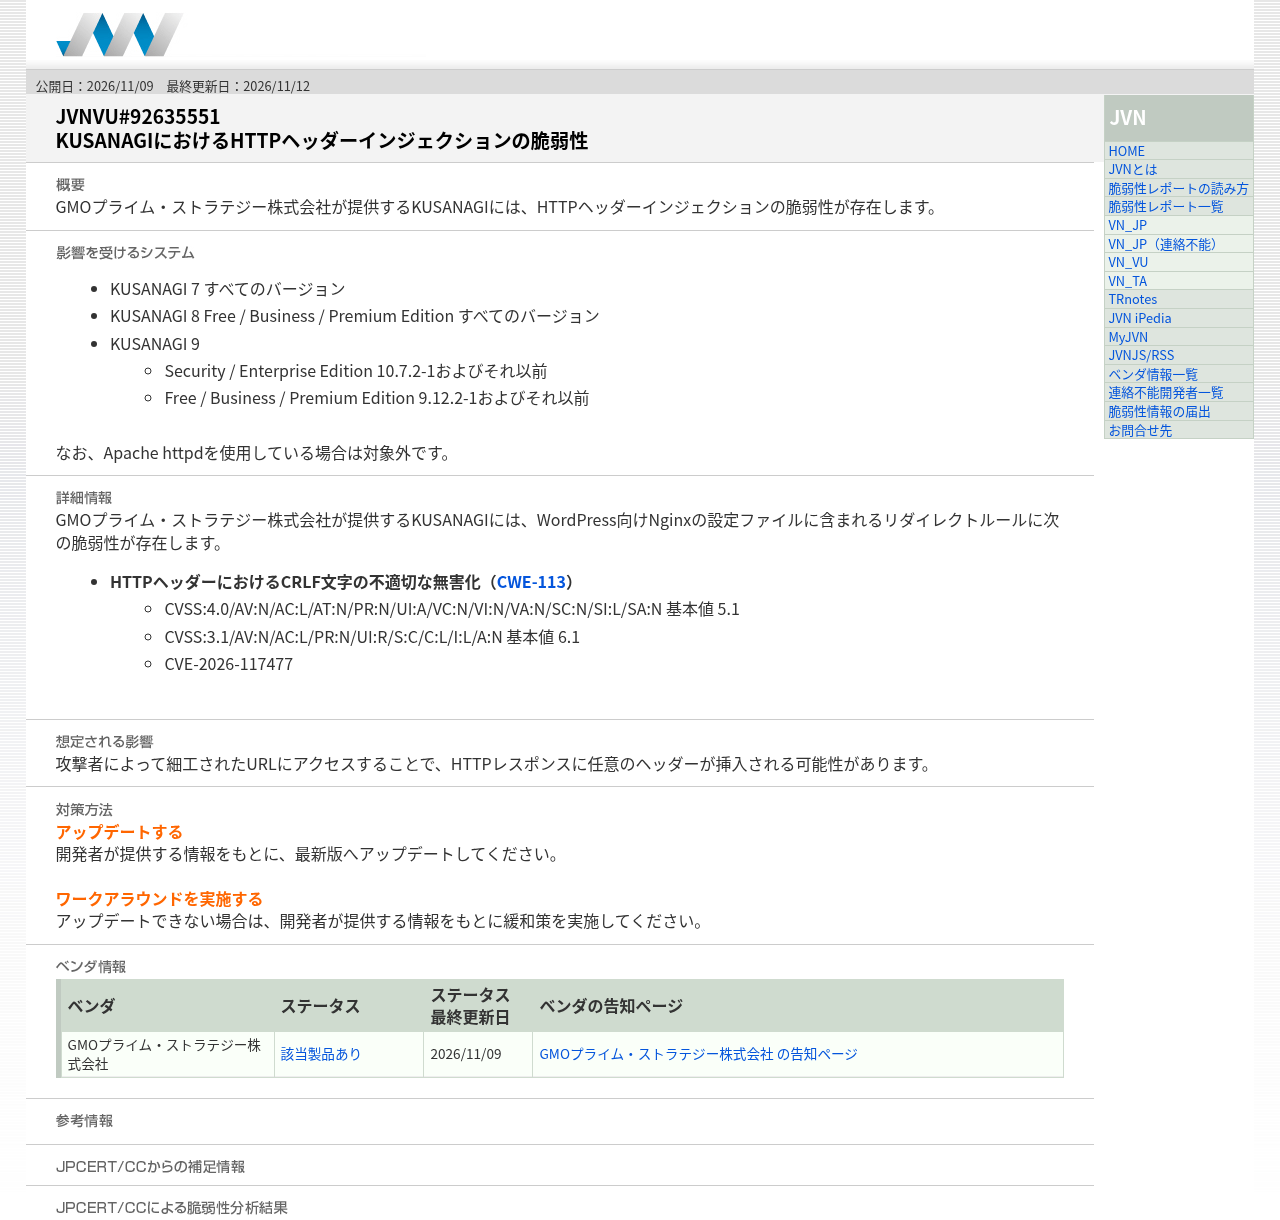
GMOプライム・ストラテジー株式会社は2026年11月9日、公式のセキュリティアドバイザリで、KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性(CVE-2026-117477)を公表しました。JPCERT/CCとIPAが公開するJVNVU#92635551でも、同日に同じ内容が案内されています。JVNの最終更新日は2026年11月12日です。
公式によると、KUSANAGIでprovisionしたWordPressのプロファイルには、Nginxの設定ファイルに含まれるリダイレクトルールに、HTTPヘッダーにおけるCRLF文字の不適切な無害化(CWE-113)があります。スコアは次のとおりです。
- CVSS 3.1:基本値 6.1(AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N)
- CVSS 4.0:基本値 5.1(AV:N/AC:L/AT:N/PR:N/UI:A/VC:N/VI:N/VA:N/SC:N/SI:L/SA:N)
想定される影響として、公式とJVNは、攻撃者によって細工されたURLにアクセスすることで、HTTPレスポンスに任意のヘッダーが挿入される可能性がある、としています。
対象かどうかの確認方法
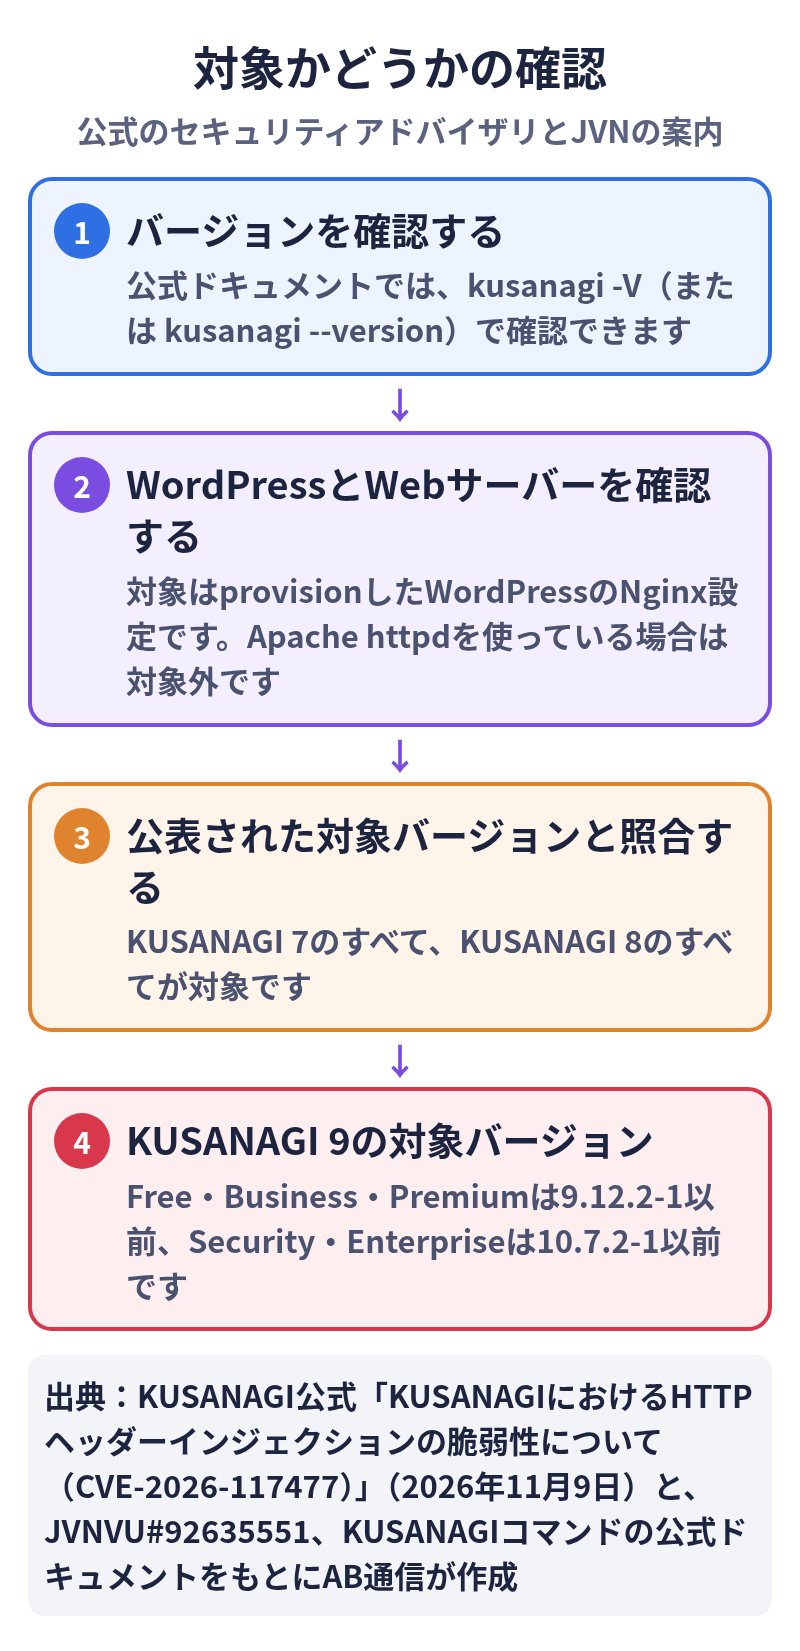
公式アドバイザリとJVNが挙げる対象は、KUSANAGI 7、KUSANAGI 8、KUSANAGI 9でprovisionしたWordPressのプロファイルです。バージョンとエディションの目安は次のとおりです。
- KUSANAGI 7:すべてのバージョン
- KUSANAGI 8:Free / Business / Premium Editionのすべてのバージョン
- KUSANAGI 9:Free / Business / Premium Edition 9.12.2-1およびそれ以前、Security / Enterprise Edition 10.7.2-1およびそれ以前
Apache httpdを使用している場合は対象外です。
バージョンの確認方法は、公式のコマンドドキュメントに案内があります。kusanagi -V(または kusanagi --version)で、いまのKUSANAGIのバージョンを確認できます。また、kusanagi statusでは、プロファイルの種類(WordPressなら Type に wp などと表示されます)と、nginx と httpd のどちらが起動しているかも確認できます。
今すぐやること
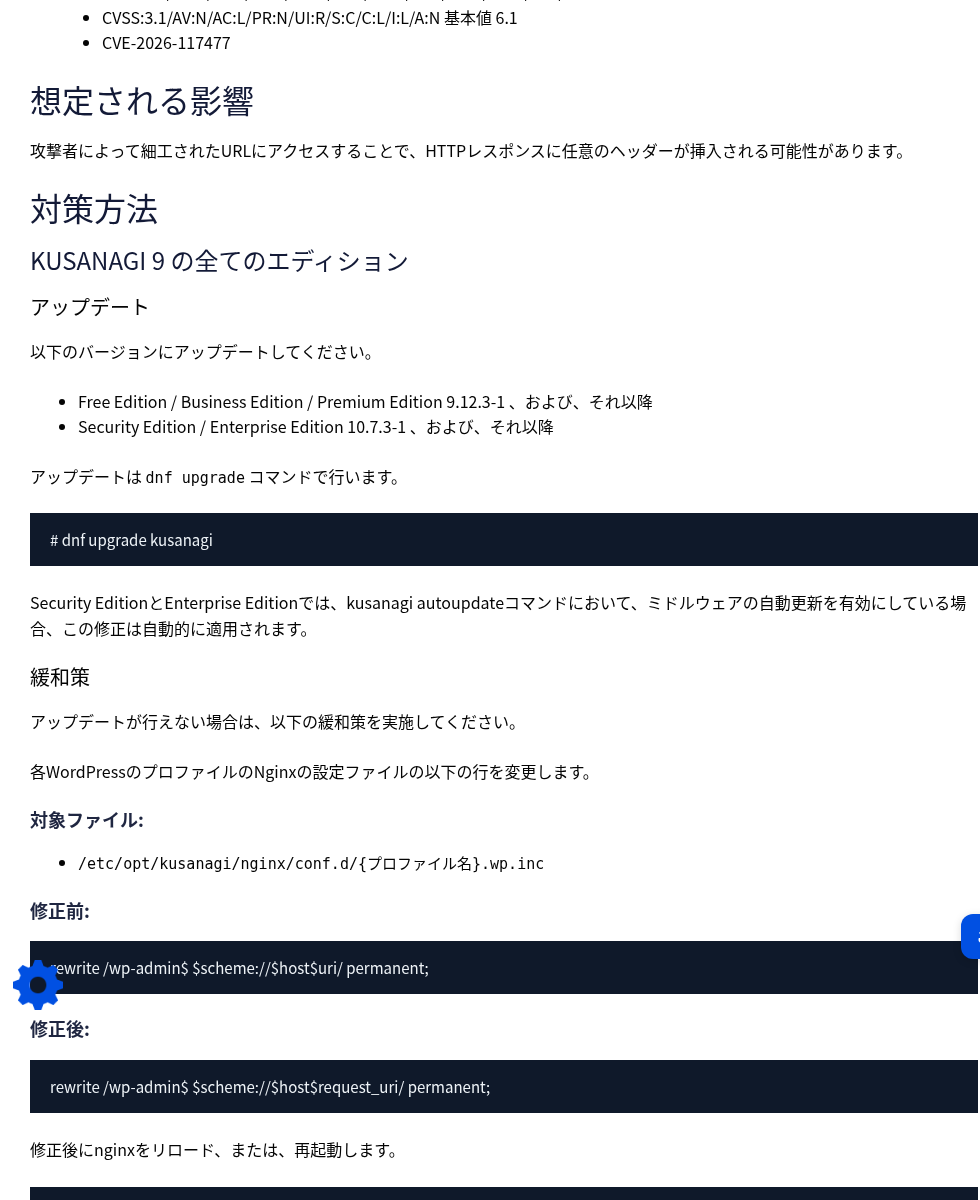
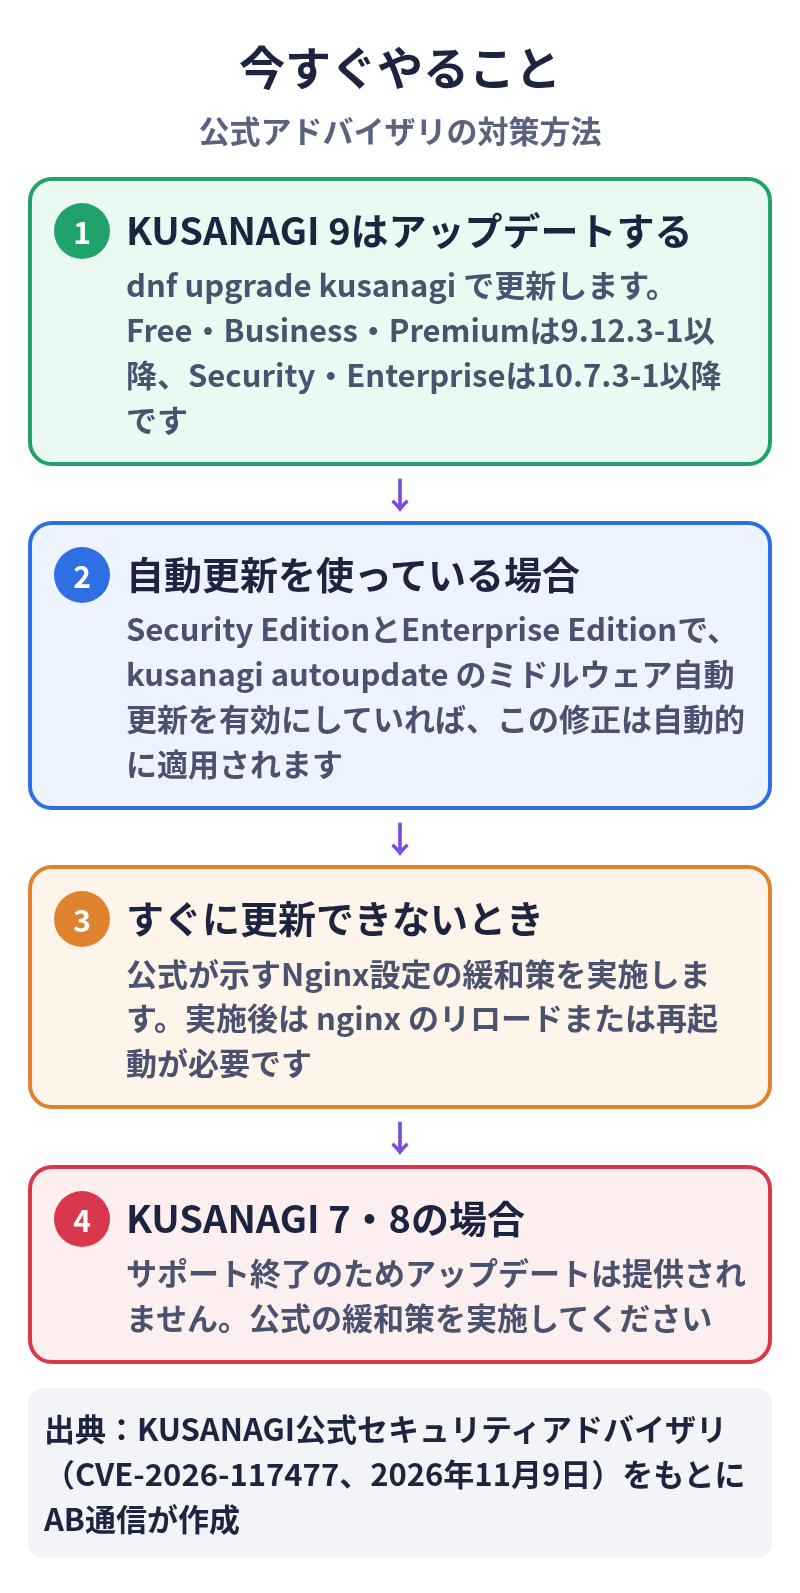
KUSANAGI 9のすべてのエディションでは、次のバージョン以降へアップデートします。
- Free Edition / Business Edition / Premium Edition:9.12.3-1およびそれ以降
- Security Edition / Enterprise Edition:10.7.3-1およびそれ以降
アップデートは、次のコマンドで行います。
dnf upgrade kusanagiSecurity EditionとEnterprise Editionでは、kusanagi autoupdate コマンドでミドルウェアの自動更新を有効にしている場合、この修正は自動的に適用されます。
すぐにアップデートできない場合は、公式が緩和策を示しています。KUSANAGI 9では、各WordPressプロファイルのNginx設定ファイル /etc/opt/kusanagi/nginx/conf.d/{プロファイル名}.wp.inc にある、次の行を変更します。
修正前:
rewrite /wp-admin$ $scheme://$host$uri/ permanent;修正後:
rewrite /wp-admin$ $scheme://$host$request_uri/ permanent;修正後は、kusanagi nginx --reload でリロードします。--reload に対応していない場合は、kusanagi nginx で再起動します。
KUSANAGI 7およびKUSANAGI 8はサポートを終了しており、アップデートは提供されません。公式は、緩和策を実施するよう案内しています。対象ファイルは次の2つです。
/etc/nginx/conf.d/{プロファイル名}_http.conf/etc/nginx/conf.d/{プロファイル名}_ssl.conf
変更する行の内容は、KUSANAGI 9の緩和策と同じです。修正後は kusanagi nginx で再起動します。詳細は、公式アドバイザリを確認してください。
出典
- KUSANAGI公式 — KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性について(CVE-2026-117477)(2026年11月9日)
- JVN — JVNVU#92635551:KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性(公開日2026年11月9日、最終更新日2026年11月12日)
- KUSANAGI公式ドキュメント — KUSANAGI コマンド(バージョン確認。2026年11月18日確認)
- KUSANAGI公式ドキュメント — status(プロファイルとWebサーバーの状態確認。2026年11月18日確認)
更新履歴
- 2026年11月18日:初版