
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- OpenJDKのBase64デコード処理に、メモリ破損の脆弱性(CVE-2026-114938、通称「Java4Shell」)が見つかりました。OpenJDKとOracleは2026年11月17日(日本時間18日朝)に修正を公開し、JPCERT/CCも11月18日に注意を呼びかけています
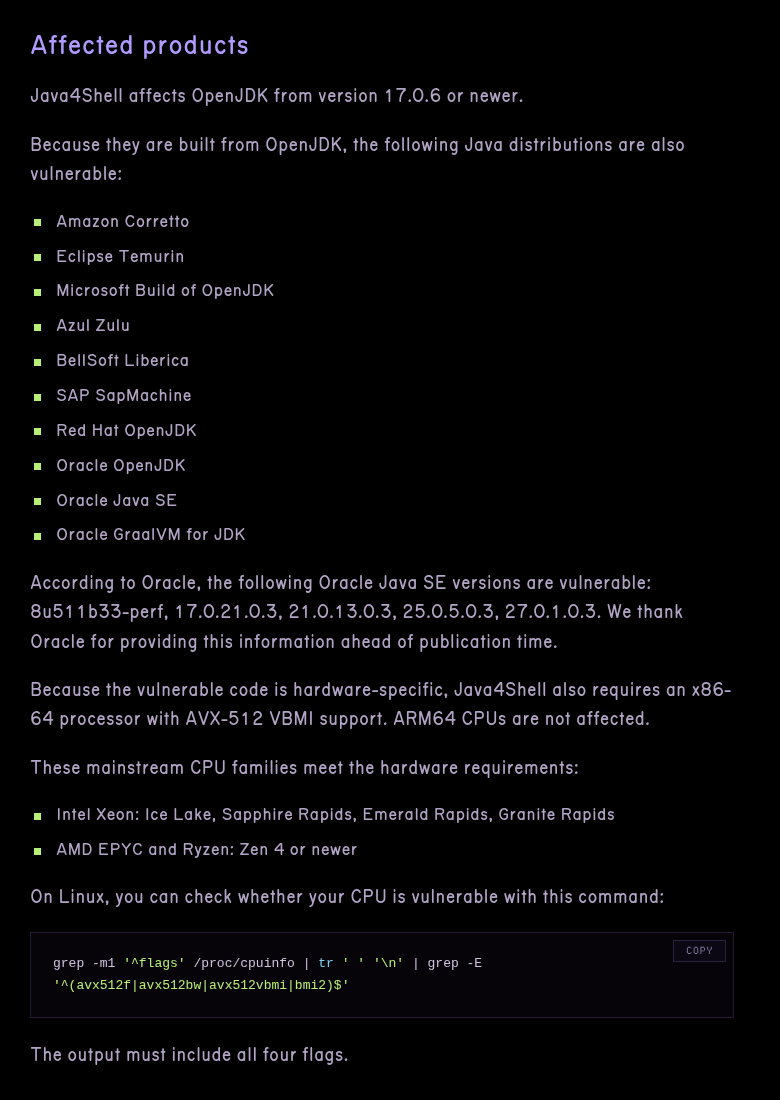
- 影響するのは、OpenJDK 17.0.6以降をもとにしたJava(Oracle Java SE、Amazon Corretto、Eclipse Temurinなど)が、AVX-512 VBMIに対応したx86-64のCPUで動いている環境です。ARM64は対象外です
- 発見したCalifは、Keycloak、Jira、Confluence、Jenkinsなどで、認証なしに外からコードを実行できたと報告しています。JPCERT/CCは11月18日時点で、実際の攻撃は確認していないとしています
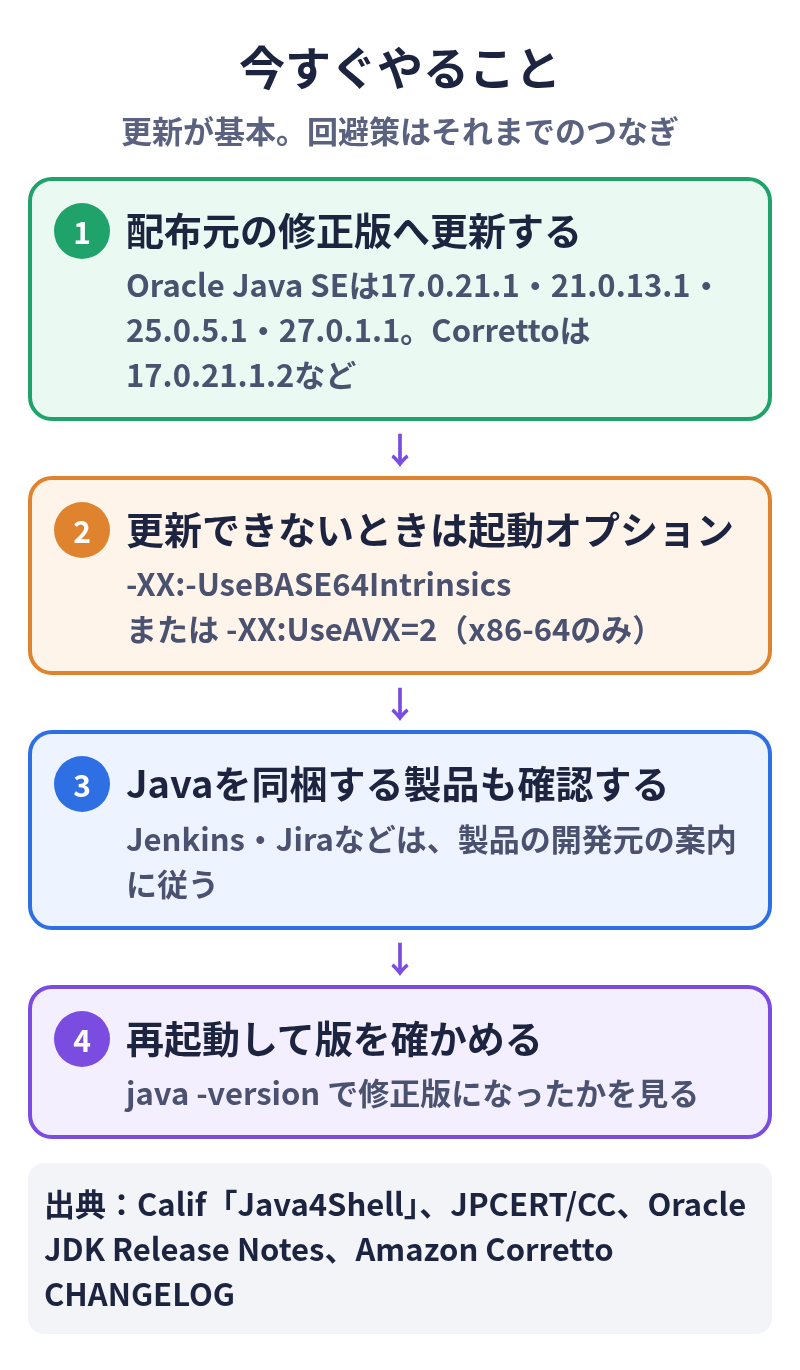
- まず、使っているJavaを配布元の修正版に更新してください。Oracle Java SEは17.0.21.1・21.0.13.1・25.0.5.1・27.0.1.1、Amazon Correttoは17.0.21.1.2などです
- すぐに更新できない場合は、Javaの起動オプションに
-XX:-UseBASE64Intrinsicsか-XX:UseAVX=2(x86-64のみ)を付けると、問題の処理を避けられます - 確認は、
java -versionでJavaの版を、Linuxでは/proc/cpuinfoでCPUの対応状況を見ます。WordPress(PHP)は直接の対象ではありません
公表された内容
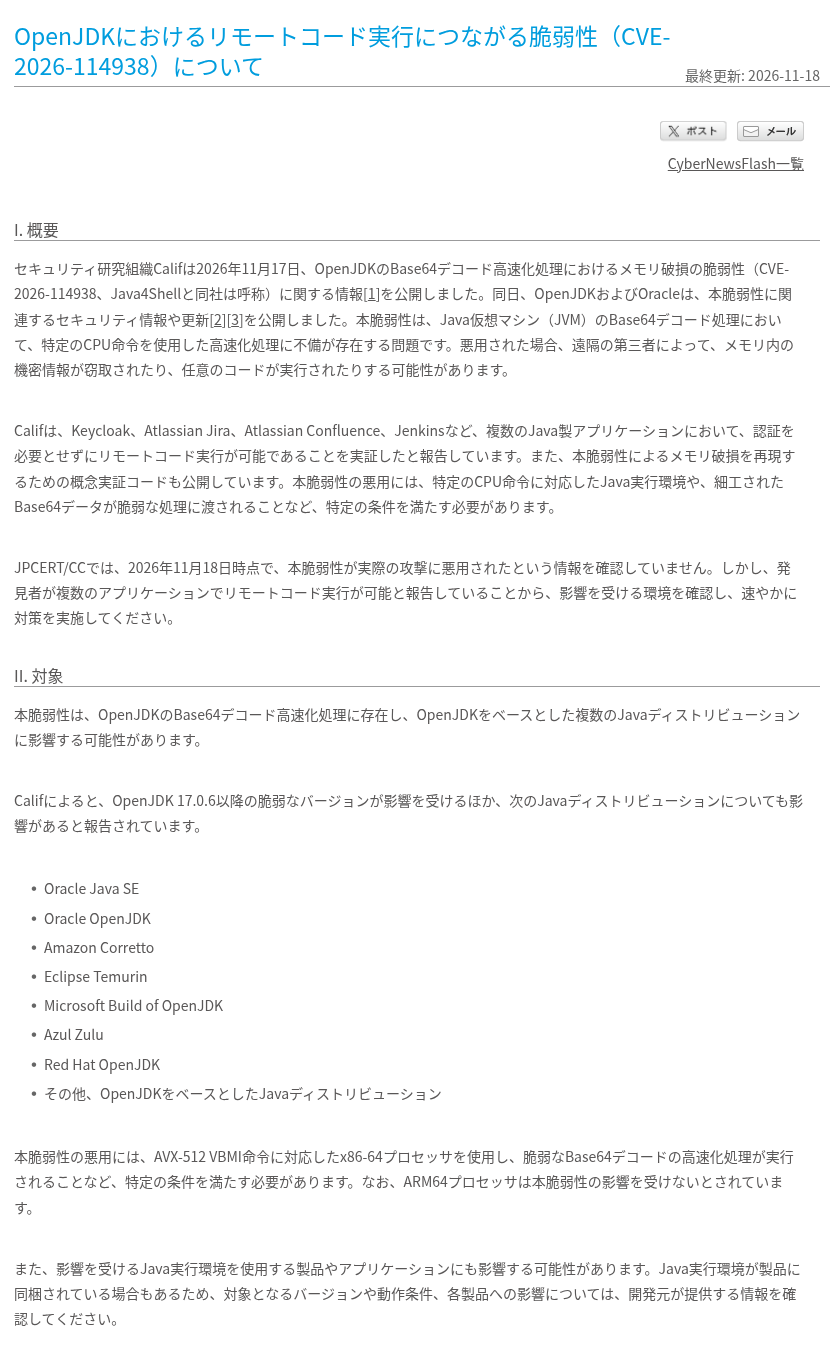
セキュリティ研究組織のCalifは2026年11月17日(米国太平洋時間)、公式サイトで、OpenJDKのBase64デコード処理にあるメモリ破損の脆弱性「Java4Shell」(CVE-2026-114938)を公表しました。同じ日に、OpenJDKが脆弱性アドバイザリを、OracleがCritical Security Patch Updateを公開し、修正版を出しています。Califによると、公開は太平洋時間の午後1時で、日本時間では11月18日の午前6時です。
国内では、JPCERT/CCが11月18日にCyberNewsFlashで注意を呼びかけ、JPCERT/CCとIPAのJVNVU#99608534にも掲載されました。国家サイバー統括室も公式Xでこの情報を紹介し、影響を受ける環境の利用者に、速やかな対策の検討を呼びかけています。
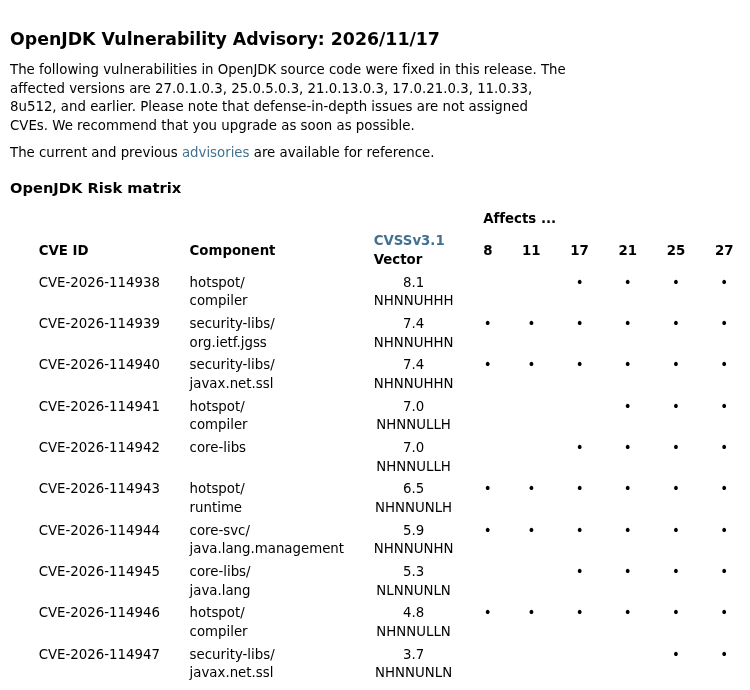
深刻度は、OpenJDKとOracleがCVSS 3.1の基本値で8.1、CalifはCVSS 4.0で9.2(緊急)としています。
何が起きるのか
JPCERT/CCによると、Java仮想マシン(JVM)は、Base64のデコードを速くするために、特定のCPU命令を使う処理を持っています。この処理に不備があり、細工したBase64のデータを渡されると、メモリの中の機密情報を盗まれたり、任意のコードを実行されたりするおそれがあります。
Califの説明では、問題はAVX-512 VBMI命令を使う、手書きのアセンブリコードの末尾の処理にあります。たとえば「A」を64文字並べ、最後に「=」を付けた65文字のデータを渡すと、50バイト分しか確保していない領域から62バイトはみ出して書き込みます。Javaは最終的にこの入力をエラーにしますが、その時点で、となりのメモリはすでに壊れている可能性があります。古いOpenJDK 17では、「A」128文字と「=」で同じことが起きるとしています。
Califが初期テストで、標準設定のまま遠隔からのコード実行を確かめたとする製品は次のとおりです。いずれも一部の例で、これ以外が安全という意味ではありません。
- 認証なしで実行できたもの:Keycloak、Atlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins、PingFederate
- ログイン後に実行できたもの:Apache Kafka Broker、Apache Solr、Elasticsearch、Gerrit、Spinnaker
Califは、Apache StrutsやSpring Bootで作ったサンプルアプリでも実行できたとしています。ログインやファイルのアップロードといった、ごく普通の機能がこの処理を通るためです。また、悪意のあるサーバーにTLSで接続するだけのJavaプログラムも、乗っ取られる可能性があるとしています。
Califは、メモリ破損を再現するための概念実証コードを公開しています。一方で、製品ごとの攻撃コードは、利用者の更新が進むまで公開を控えるとしています。JPCERT/CCは、11月18日時点で実際の攻撃に悪用された情報は確認していないとしたうえで、速やかな対策を求めています。
影響する環境
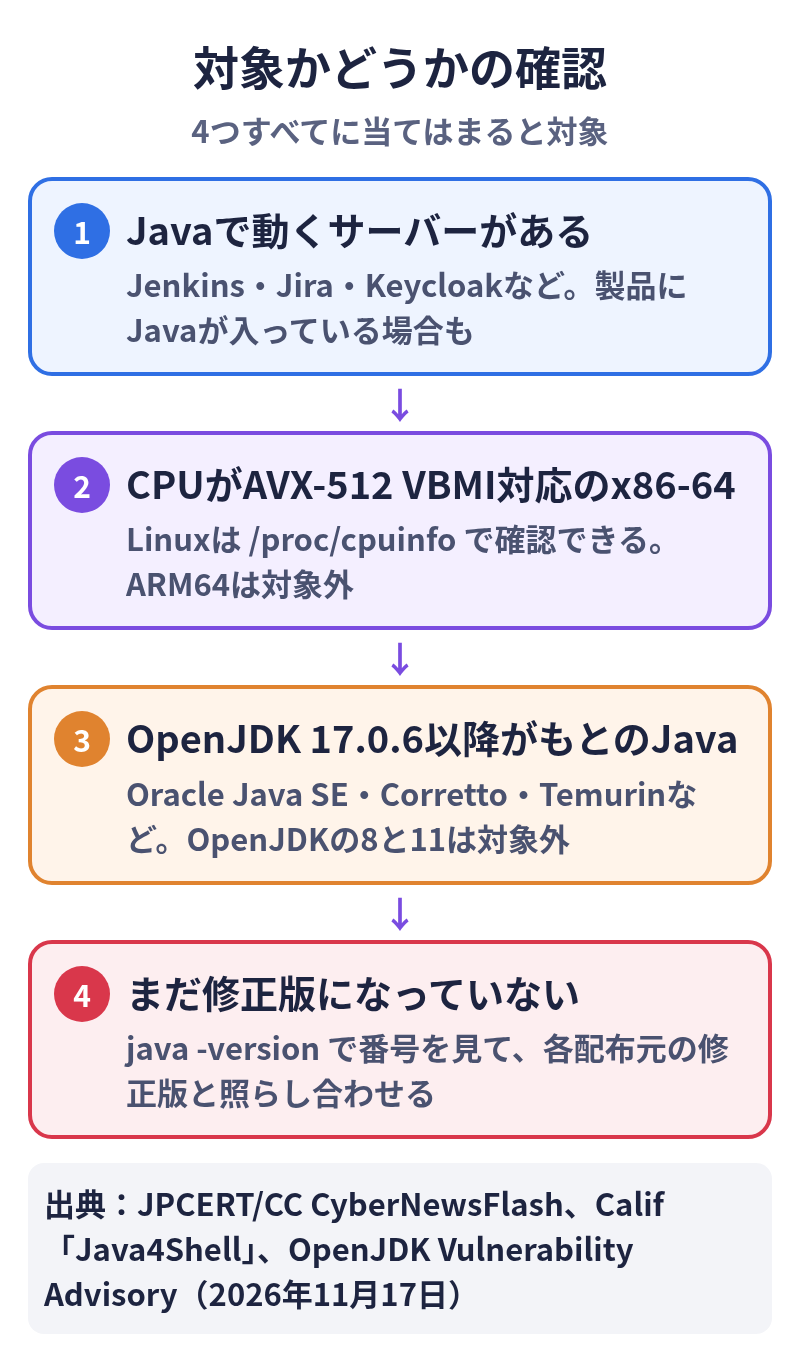
JPCERT/CCとCalifによると、次の条件がそろうと影響を受けます。
- OpenJDK 17.0.6以降をもとにしたJavaを使っている
- AVX-512 VBMIに対応したx86-64のCPUで動いている(ARM64は対象外)
- 細工したBase64のデータが、問題の処理に渡される
Califが挙げるJavaの配布物は、Amazon Corretto、Eclipse Temurin、Microsoft Build of OpenJDK、Azul Zulu、BellSoft Liberica、SAP SapMachine、Red Hat OpenJDK、Oracle OpenJDK、Oracle Java SE、Oracle GraalVM for JDKです。JPCERT/CCも、OpenJDKをもとにしたそのほかの配布物が影響を受ける可能性があるとしています。製品にJavaが同梱されている場合もあるため、製品の開発元の情報も確かめてください。
OpenJDKのアドバイザリでは、CVE-2026-114938の対象はJava 17・21・25・27で、8と11には印が付いていません。Oracleの一覧では、Oracle Java SE 8のうち8u511b33-perf(Enterprise Performance Pack)も対象に入っています。
CPUについて、Califは、条件に当てはまる主なものとして、Intel XeonのIce Lake・Sapphire Rapids・Emerald Rapids・Granite Rapidsと、AMDのEPYCとRyzenのZen 4以降を挙げています。クラウドのサーバーでもこうしたCPUが使われていることがあるため、自分の環境で確かめてください。
修正版
修正版の番号は、配布元によって違います。Oracleの番号をそのまま、ほかの配布物に当てはめないでください。11月18日19時台(日本時間)に各公式ページで確かめた内容は次のとおりです。
| 配布物 | 修正版 | 確認した公式ページ |
|---|---|---|
| Oracle Java SE | 17.0.21.1/21.0.13.1/25.0.5.1/27.0.1.1(2026年11月17日公開) | Oracle JDK 21.0.13.1 Release Notesほか |
| Amazon Corretto | 17.0.21.1.2/21.0.13.1.2/25.0.5.1.2/27.0.1.1.4(2026年11月17日公開) | Corretto 21 CHANGELOGほか |
| Eclipse Temurin | 未公開。公式の最新は10月22日公開の17.0.21+9/21.0.13+9/25.0.5+8 | Adoptium Temurin Releases |
| そのほかの配布物 | 各配布元の案内を確認 | Microsoft、Azul、Red Hatなど各社の公式情報 |
OracleのJDK 17.0.21.1の案内はこちら、25.0.5.1はこちら、27.0.1.1はこちらです。Correttoの17・25・27の変更履歴にも、CVE-2026-114938の修正が載っています。
すぐに更新できない場合の回避策
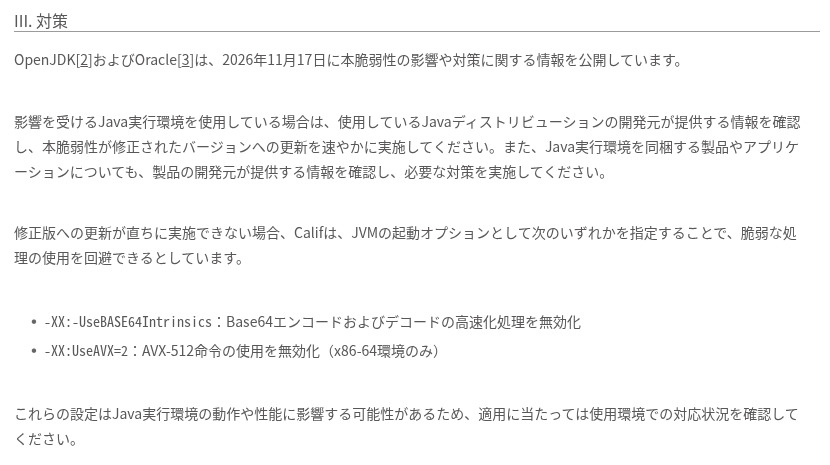
Califは、修正版にすぐ更新できない場合、Javaを次のどちらかの起動オプションを付けて起動すれば、問題の処理を避けられるとしています。JPCERT/CCも同じ方法を紹介しています。
-XX:-UseBASE64Intrinsics:Base64のエンコードとデコードの高速化処理を止める-XX:UseAVX=2:AVX-512の命令を使わないようにする。x86-64の環境でだけ使う
Califによると、ARMのOpenJDKは -XX:UseAVX=2 を認識せず、Javaが起動しなくなります。また、JPCERT/CCは、これらの設定がJavaの動作や性能に影響する可能性があるとしています。使う前に、自分の環境で動作を確かめてください。回避策はあくまで修正版を入れるまでのつなぎです。
確認の方法
まず、サーバーで動いているJavaの版を確かめます。
java -version次に、CPUが条件に当てはまるかを確かめます。Linuxでは、Califが示す次のコマンドで分かります。4つのフラグ(avx512f、avx512bw、avx512vbmi、bmi2)がすべて表示されたら、条件に当てはまります。
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'JenkinsやJiraのように、Javaが製品に同梱されている場合は、製品が使っているJavaを確かめてください。製品の開発元が案内を出していれば、それに従います。
WordPressサイトへの影響
WordPressはPHPで動くため、WordPress本体やプラグインは今回の脆弱性の直接の対象ではありません。ただし、同じサーバーや社内で、Jenkins、Elasticsearch、Solr、KeycloakなどのJava製のソフトを動かしている場合は、そちらが対象になる可能性があります。サイトの運用で使っているサーバーも、あわせて確かめてください。
出典
- Calif「Java4Shell: Write once, RCE everywhere」
- OpenJDK Vulnerability Advisory: 2026/11/17
- Oracle Critical Security Patch Update Advisory – November 2026
- Oracle JDK 21.0.13.1 Release Notes
- Amazon Corretto 17 CHANGELOG
- Adoptium Eclipse Temurin Releases
- JPCERT/CC「OpenJDKにおけるリモートコード実行につながる脆弱性(CVE-2026-114938)について」
- JVNVU#99608534「OpenJDKにおけるヒープベースのバッファオーバーフローの脆弱性」
- 国家サイバー統括室(注意・警戒情報)の投稿