平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事の要約
WordPressとJoomla!で使われるテーマ・ページビルダー「YOOtheme Pro」の5.0.0〜5.0.52に、ログインしていない攻撃者がサーバーにPHPファイルを書き込み、サイトを乗っ取れる脆弱性(CVE-2026-102785)が見つかりました。深刻度は最高の10.0です。修正版の5.0.53は10月21日に公開されていますが、修正の2日後には実際の攻撃が始まっていたことが報告されています。YOOtheme Proを使っているサイトは、すぐに5.0.53以降へ更新し、あわせてアップロード用のフォルダに見覚えのないPHPファイルがないかを確かめてください。
何が起きたのか
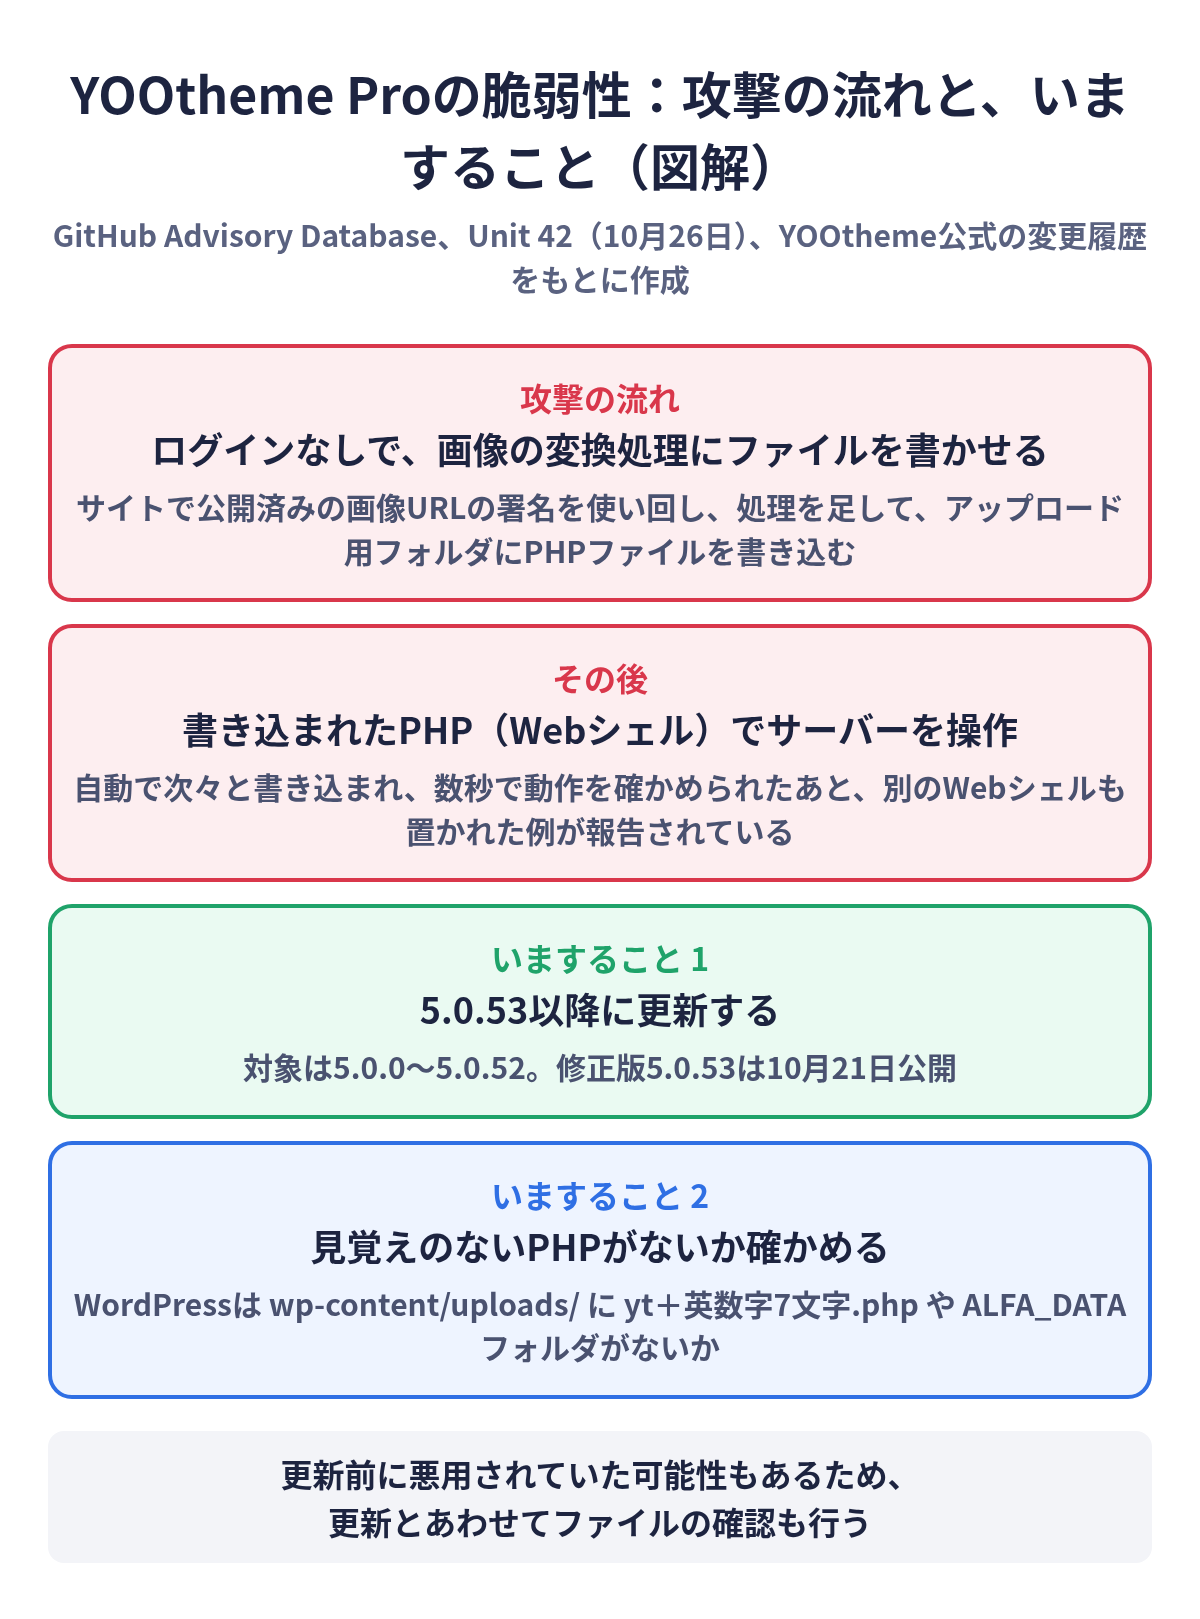
YOOtheme Proには、サイトに載せる画像をサイズ変更などして表示する「画像の変換処理」があります。GitHub Advisory Databaseの説明(GHSA-8w8j-f6ph-29mm)によると、この処理はURLに付いた署名で正しい依頼かどうかを確かめていますが、その確かめ方が不十分でした。攻撃者は、サイトで公開されている普通の画像URLから署名を使い回し、そこに処理を付け足すことで、画像の保存先を変え、公開フォルダに画像とPHPを兼ねたファイルを書き込めます。ログインは不要で、深刻度はCVSS v4で10.0(緊急)です。
パロアルトネットワークスの脅威調査チームUnit 42は10月26日、この脆弱性が実際に悪用されていると報告しました(Unit 42の報告)。報告では、修正版の公開から2日後に最初のWebシェル(外からサーバーを操作するためのファイル)が書き込まれ、攻撃は自動化されていたとしています。書き込まれたファイルは数秒で動作を確かめられ、その約2分後には別のWebシェルが置かれ、遠隔操作ツールを入れようとする動きもありました。日本でもJPCERT/CCが11月5日の週報でこの脆弱性を取り上げています(JPCERT/CC Weekly Report 2026-11-05号)。
影響するサイト
対象はYOOtheme Pro 5.0.0〜5.0.52を使っているWordPressとJoomla!のサイトです。YOOtheme公式の変更履歴では、5.0.53(2026年10月21日)に「CVE-2026-102785:画像ハンドラー経由の認証なしのリモートコード実行を修正」と書かれています。5.0系より前の版が影響するかどうかは、公式の資料では示されていません。
いますべきこと
1. 5.0.53以降に更新する
YOOtheme Proの更新は、WordPressでは管理画面の「更新」、Joomla!では拡張機能の更新画面から行えます。更新にはYOOthemeのAPIキー(有効なライセンス)の設定が必要です。制作会社に任せている場合は、いまのバージョンと更新の予定をすぐに確かめてもらいましょう。
2. 見覚えのないPHPファイルがないか確かめる
修正前に攻撃を受けていた場合、更新しても置かれたファイルは残ります。Unit 42の報告では、WordPressのアップロード用フォルダ(wp-content/uploads/)に、次のようなファイルが作られていました。サーバーのファイルマネージャーやFTPで確かめてください。
ytに英数字7文字が続く名前のPHPファイル(例:yt+7文字+.php)ALFA_DATAというフォルダ(中にalfacgiapiなど)- そのほか、画像しか入らないはずのフォルダにある
.phpファイル
見つかった場合は、ファイルを消すだけでは足りないことがあります。管理者アカウントやパスワード、データベースの接続情報(wp-config.php)が狙われた可能性もあるため、サーバー会社や制作会社に相談し、パスワードの変更や、きれいなバックアップからの復元を検討してください。
3. 使っているか分からないときの見分け方
- WordPress:管理画面の「外観」→「テーマ」で、有効なテーマが「YOOtheme」になっていないか。フォルダでは
wp-content/themes/yoothemeがあるか - Joomla!:管理画面の「システム」→「サイトテンプレート」に「YOOtheme」があるか
- サイトの画像URLに
yootheme=cacheのような文字が入っていれば、YOOtheme Proの画像変換処理を使っています