
平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- WordPress.orgは日本時間2026年11月19日2時8分、セキュリティ修正だけのWordPress 7.1.5を公開しました。公式は「すぐにサイトを更新するよう勧める」としています
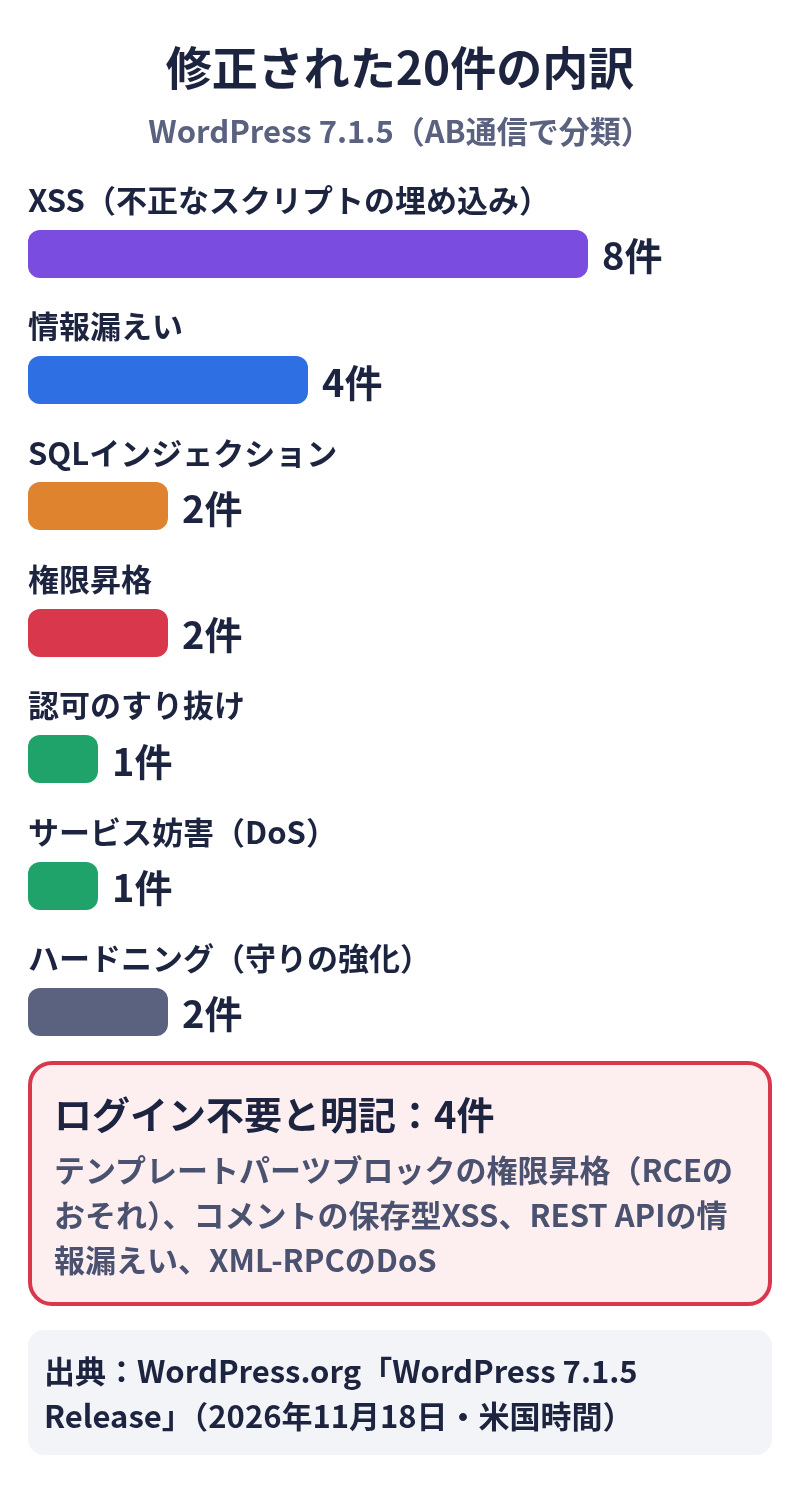
- 修正は20件で、うち2件は守りを強めるための変更(ハードニング)です。XSSが8件、情報漏えいが4件、SQLインジェクションが2件などです
- ログインしていない攻撃者が、テンプレートパーツブロックの属性を悪用して権限を上げ、リモートコード実行(RCE)につながるおそれのある問題も含まれます
- ほかにも、ログインなしで送れるコメントからの保存型XSS、REST APIからの非公開情報の漏えい、XML-RPCを使ったサービス妨害など、ログイン不要と明記された問題が4件あります
- 自動更新が有効なサイトは自動で更新が始まります。管理画面の「ダッシュボード」→「更新」で、7.1.5になっているかを確かめてください
- 4.7以降の古い系統への修正は準備ができ次第公開されます。同じ日にWordPress 7.2 RC2も公開されました
WordPress 7.1.5が公開された
WordPress.orgは2026年11月18日(米国時間、日本時間19日2時8分)、公式ニュース(WordPress.org「WordPress 7.1.5 Release」)で、WordPress 7.1.5を公開しました。新機能のない、セキュリティ修正だけのリリースです。
公式は「これはセキュリティリリースなので、すぐにサイトを更新することを勧める」としています。更新は、管理画面の「ダッシュボード」→「更新」で「今すぐ更新」を押すか、WordPress.orgからダウンロードします。自動のバックグラウンド更新に対応しているサイトでは、更新が自動で始まります。
次のメジャー版は7.2で、公式発表では12月8日(米国時間)に予定されています。
修正された20件の中身
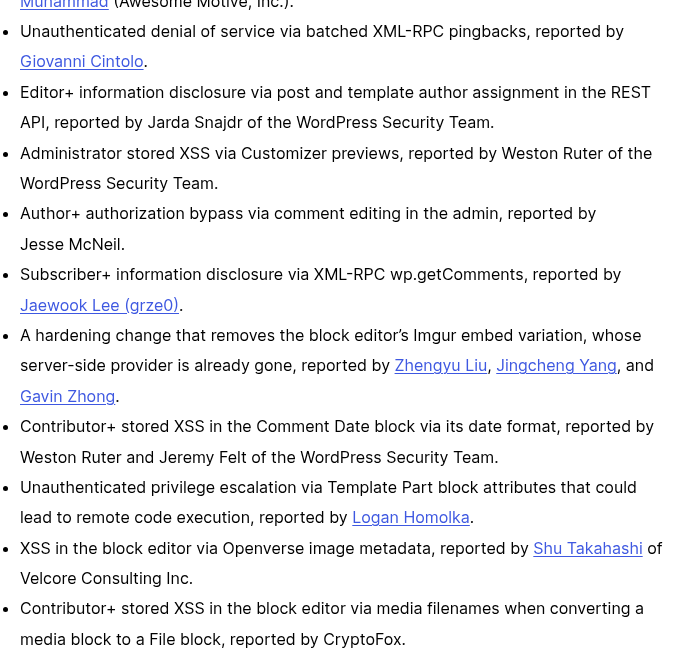
公式発表の一覧には20件が並んでいます。そのうち、JSONのメディアタイプの判定に使う正規表現の修正と、ブロックエディターのImgur埋め込みの削除の2件は、守りを強めるための変更(ハードニング)と書かれています。残る18件が脆弱性の修正です。
ログインなしで狙える4件
公式の一覧で「Unauthenticated(認証なし)」と書かれているのは、次の4件です。ログインできない第三者でも狙えるため、とくに急いで更新したい部分です。
- テンプレートパーツブロックの属性による権限昇格。リモートコード実行(サーバー上で攻撃者のプログラムを動かされること)につながるおそれがあるとされています
- コメントのショートコード属性による保存型XSS。コメントに仕込まれた不正なスクリプトが保存され、ページを開いた人のブラウザで動くおそれがあります
- REST APIの検索エンドポイントからの情報漏えい。非公開のタクソノミー(分類)のタームが見えてしまう問題です
- XML-RPCのピンバックをまとめて送るサービス妨害(DoS)。
20件の一覧
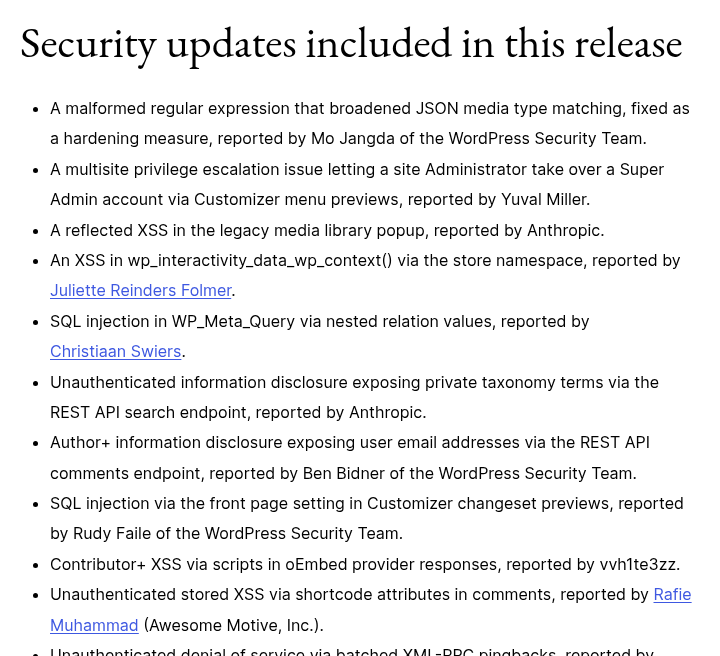
公式発表の一覧を、上から順に日本語でまとめました。「必要な権限」は、公式の一覧に書かれた権限です(「投稿者以上」は、投稿者の権限かそれより上のアカウントが必要という意味)。権限が書かれていないものは「記載なし」としています。
| No. | 内容 | 必要な権限 |
|---|---|---|
| 1 | ハードニング:JSONのメディアタイプの判定が広くなりすぎていた正規表現を修正 | — |
| 2 | マルチサイトで、サイト管理者がカスタマイザーのメニュープレビューを使って特権管理者のアカウントを乗っ取れる権限昇格 | サイト管理者 |
| 3 | 旧メディアライブラリのポップアップの反射型XSS | 記載なし |
| 4 | wp_interactivity_data_wp_context() のストア名前空間を使ったXSS | 記載なし |
| 5 | WP_Meta_Query の入れ子の relation の値によるSQLインジェクション | 記載なし |
| 6 | REST APIの検索エンドポイントから、非公開のタクソノミーのタームが見える情報漏えい | ログイン不要 |
| 7 | REST APIのコメントエンドポイントから、ユーザーのメールアドレスが見える情報漏えい | 投稿者以上 |
| 8 | カスタマイザーの変更セットのプレビューで、フロントページの設定を使ったSQLインジェクション | 記載なし |
| 9 | oEmbedの提供元の応答に含まれるスクリプトによるXSS | 寄稿者以上 |
| 10 | コメントのショートコード属性による保存型XSS | ログイン不要 |
| 11 | XML-RPCのピンバックをまとめて送るサービス妨害 | ログイン不要 |
| 12 | REST APIでの投稿・テンプレートの作成者の割り当てによる情報漏えい | 編集者以上 |
| 13 | カスタマイザーのプレビューによる保存型XSS | 管理者 |
| 14 | 管理画面のコメント編集による認可のすり抜け | 投稿者以上 |
| 15 | XML-RPCの wp.getComments による情報漏えい | 購読者以上 |
| 16 | ハードニング:提供元がすでにないImgurの埋め込みをブロックエディターから削除 | — |
| 17 | コメント日付ブロックの日付形式による保存型XSS | 寄稿者以上 |
| 18 | テンプレートパーツブロックの属性による権限昇格。リモートコード実行につながるおそれ | ログイン不要 |
| 19 | Openverseの画像のメタデータによる、ブロックエディターでのXSS | 記載なし |
| 20 | メディアブロックをファイルブロックに変換するときの、ファイル名による保存型XSS | 寄稿者以上 |
公表されていないこと
公式発表とHelpHubの説明には、次の点は書かれていません(日本時間11月19日6時時点)。
- 各脆弱性のCVE番号と、CVSSなどの深刻度の点数
- 実際の攻撃が確認されているかどうか
- 攻撃の詳しい手順や、問題が入った時期(どの版から影響を受けるか)
古い系統と7.2 RC2
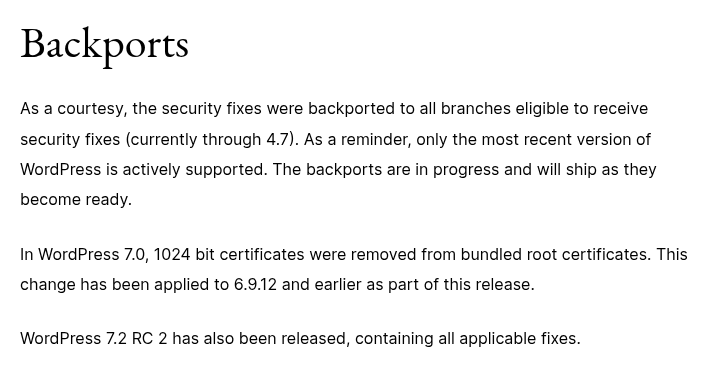
公式は、セキュリティ修正を受けられるすべての系統(いまは4.7まで)に今回の修正を移植しています。移植は進行中で、準備ができたものから公開されます。ただし公式は、積極的にサポートしているのは最新版だけだと改めて書いています。
WordPress 7.0で同梱のルート証明書から1024ビットの証明書を外した変更も、今回6.9.12以前に適用されました。また同じ日に、今回の修正をすべて含むWordPress 7.2 RC2も公開されています。
サイトの運営者がいますること
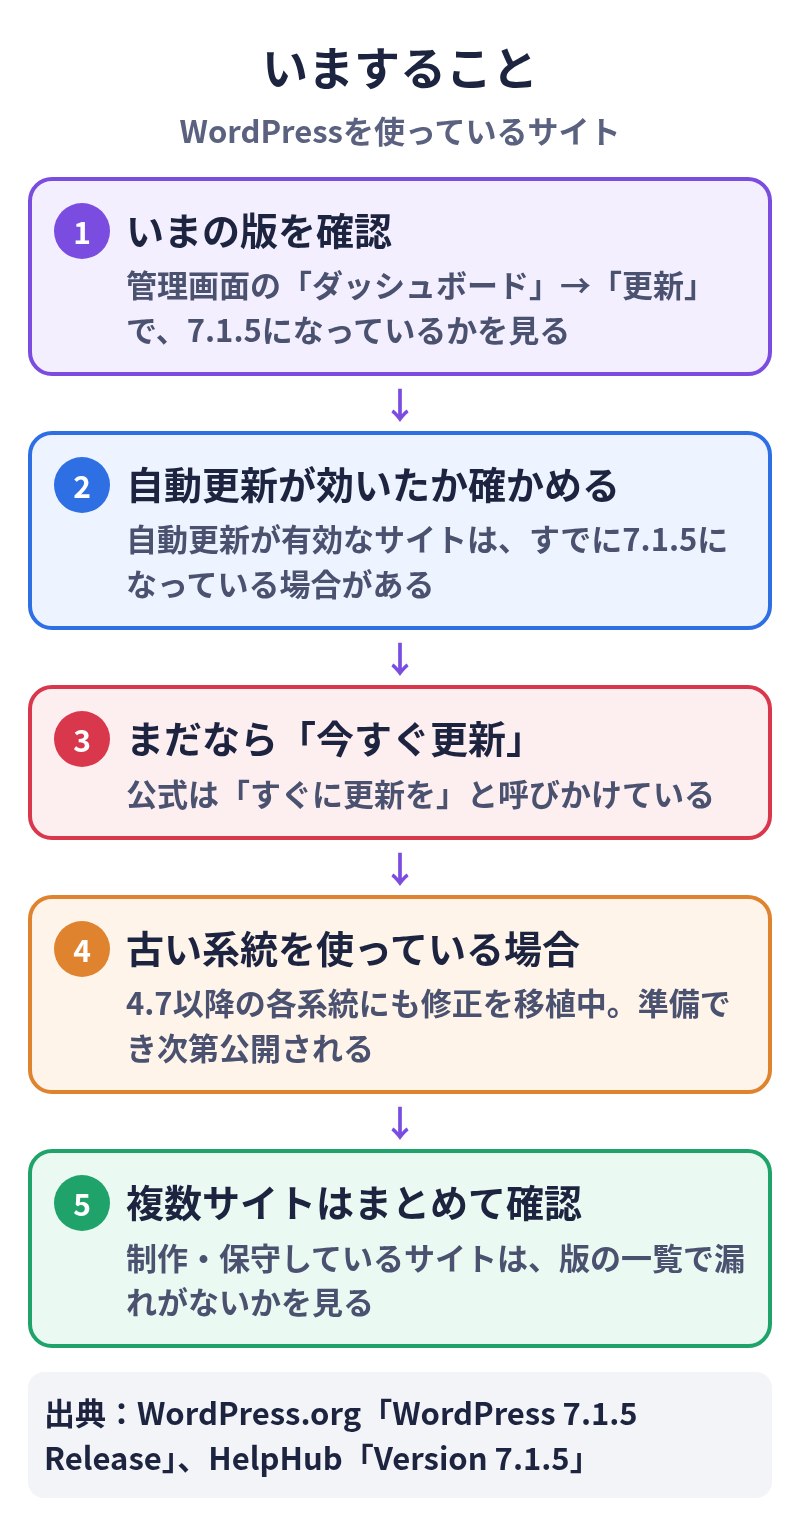
- いまの版を確認する。管理画面の「ダッシュボード」→「更新」で、WordPressが7.1.5になっているかを見ます
- 自動更新が効いたか確かめる。自動のバックグラウンド更新に対応しているサイトでは、更新が自動で始まります。すでに7.1.5になっているかもしれません
- まだなら「今すぐ更新」を押す。公式はすぐの更新を勧めています。更新の前にバックアップを取っておくと安心です
- 古い系統を使っている場合は、修正版の公開を待って更新する。4.7以降の各系統の修正版は、準備ができ次第公開されます。公開済みの版はWordPress.orgのリリース一覧で確かめられます
- 制作・保守しているサイトはまとめて確認する。複数のサイトを管理している場合は、版の一覧で更新の漏れがないかを見ます
関連記事(AB通信)
- WordPressの最新アップデート・更新履歴(公式リリースノートまとめ)
- WordPress 7.1.4で12件の脆弱性を修正、すぐ更新を
- WordPress 7.2のRC1が公開、正式版は12月9日(日本時間)の予定
- 人気プラグインに脆弱性相次ぐ Contact Form 7・LiteSpeed Cacheなど11月の一覧と修正版
出典
- WordPress.org — WordPress 7.1.5 Release(2026年11月18日・米国時間)
- WordPress.org HelpHub — Version 7.1.5(2026年11月19日確認)
- WordPress.org — Releases(2026年11月19日確認)
更新履歴
- 2026年11月19日:初版