平山 大樹 AB通信 運営責任者
AB通信 編集部が、企業・行政の公式発表や決算資料などの一次情報を確認して書いています。運営会社・編集方針
この記事のポイント
- Notionは、利用していた外部のAI事業者Fireworks AIのセキュリティインシデントにより、Notion AIとの一部のチャットが流出した可能性があると発表しました
- 影響を受けた可能性があるのは、Notionワークスペース全体の1%未満です
- 対象はInsights(インサイト)機能で使っていたチャットの文字起こしです。作成者やワークスペースのラベル、ツール呼び出しの結果(ページの中身など)は含まれないと説明しています
- ワークスペース内のほかのデータは影響を受けていないとしています。対象のオーナーには連絡済みです
- 通知がなければ、公式は「現時点で対応は不要」としています。調査は継続中です
- 対象のオーナーは、サイドバーの「?」→「セキュリティインシデントのレビュー」からデータを確認できます。この期間にパスワードやAPIキーなどをNotion AIに貼っていた場合は、すぐに変更または再発行するよう案内しています
何が起きたか
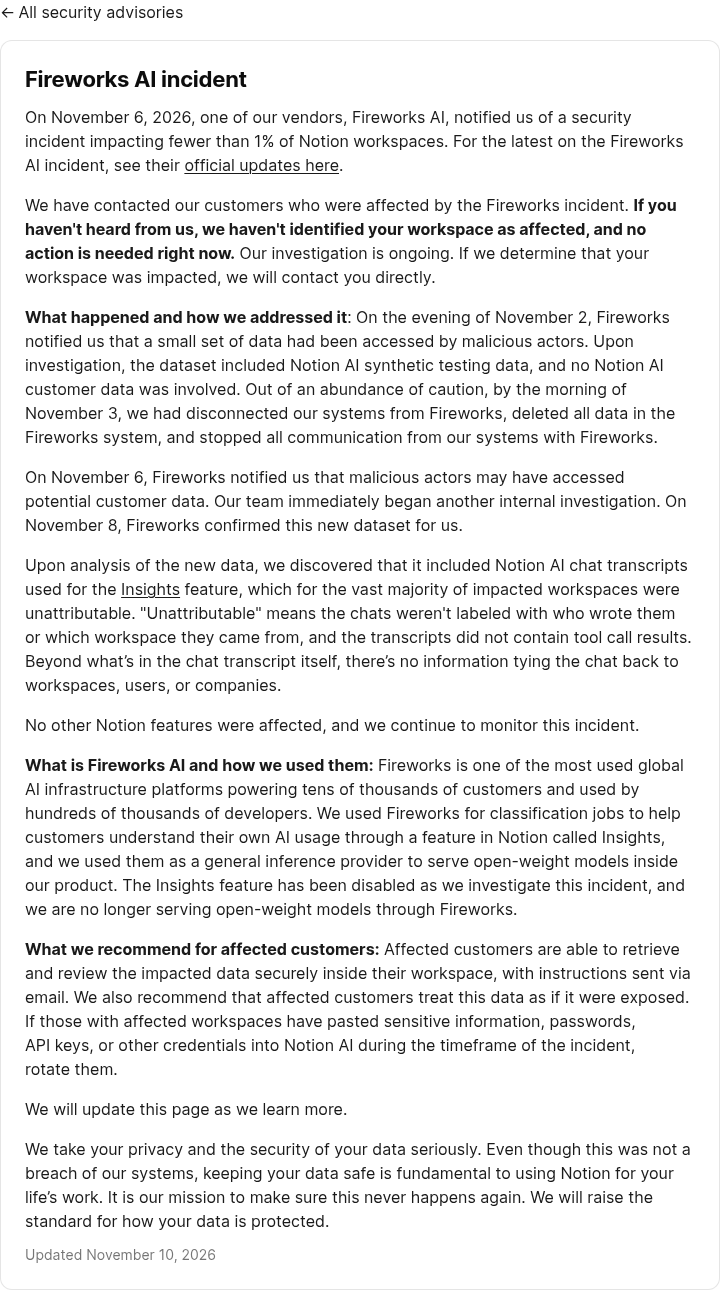
Notionは、利用するサービス提供会社の1つであるFireworks AIで起きたセキュリティインシデントについて、公式ヘルプとセキュリティアドバイザリで案内しています。日本語ヘルプの題名は「一部のNotionワークスペースに影響を与える可能性があるFireworks AIのインシデントに関するお知らせ」です。英語のセキュリティアドバイザリは、当初「Updated November 9, 2026」と記されていました。2026年11月11日の確認では、同じページの下部が「Updated November 10, 2026」になっていました。公式の日付には、タイムゾーンの記載がありません。
公式の説明では、Notionは「Insights」(日本語の設定画面では「インサイト」)という機能で、利用者が自身のAI利用状況を把握できるよう、データの分類処理にFireworksを使っていました。加えて、製品内でオープンウェイトモデルを提供するための推論サービスとしても利用していました。インシデントの調査に伴い、Insights機能は無効化し、Fireworksを通じたオープンウェイトモデルの提供も停止しています。
Notionセキュリティチームの調査の結果、新しいデータセットには、Insights機能で使っていたNotion AIのチャットの文字起こしが含まれていたことが分かった、としています。公式は「流出した可能性があります」「影響を受けた可能性がある」という書き方をしています。ワークスペース内のほかのデータは影響を受けていない、とも説明しています。
英語のセキュリティアドバイザリは、「これは当社システムの侵害ではなかった(this was not a breach of our systems)」とも書いています。一方で、調査は継続中であり、影響が新たに分かれば対象のワークスペースへ直接連絡する、としています。
関連するこれまでの更新は、Notionの最新アップデート・更新履歴(公式発表まとめ)にまとめています。ChatGPT向けプラグインの発表は、Notion、ChatGPT内で本物のエディタが使えるプラグインを公開で扱っています。
Insights機能の公式説明
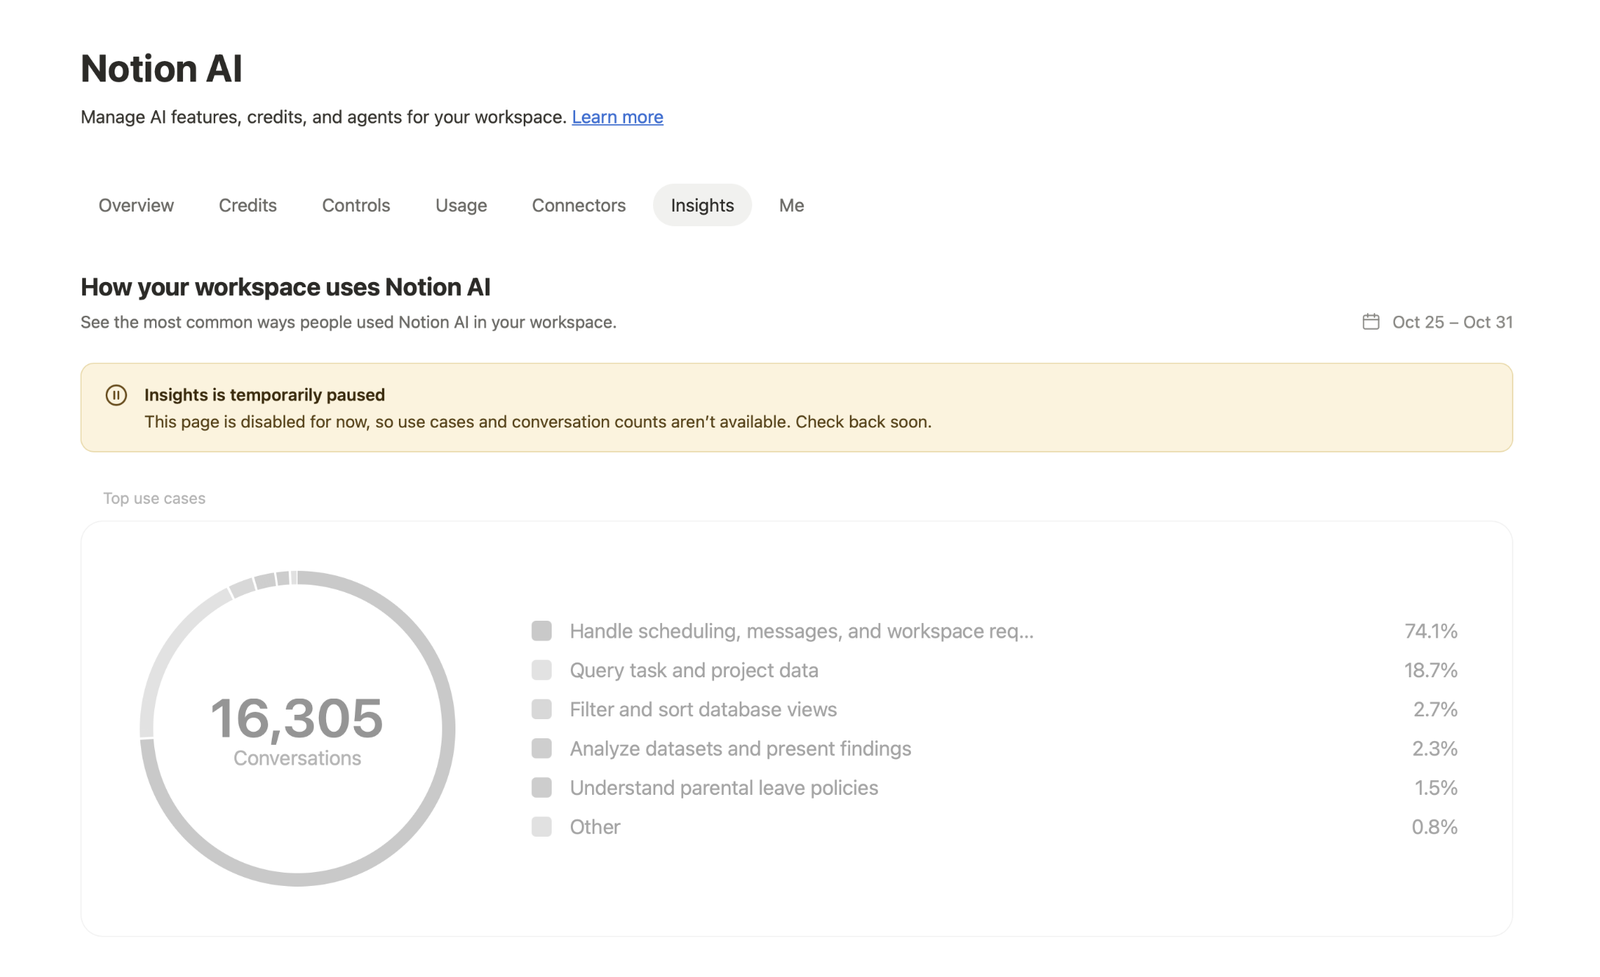
インシデントの案内で触れられているInsightsは、Notion AIの設定にある「インサイト」タブです。公式ヘルプ「Notion AIの設定の概要」によると、ビジネスプランまたはエンタープライズプランのワークスペースオーナーと管理者が、設定 → Notion AI から開く画面の一部です。公式の説明は「チームがどのようにAIを使用しているかを把握するのに役立つ」というもので、ユースケースや会話数を確認できる、としています。
同じヘルプには、本稿の確認時点で「インサイトは一時停止しています。このページは現在無効化されているため、ユースケースや会話数は利用できません。後ほどご確認ください」と書かれています。英語版も「Insights is temporarily paused」「use cases and conversation counts aren’t available」と同じ内容です。これは、インシデント案内の「調査に伴いInsights機能を無効化した」という説明と一致します。
なお、カスタムエージェントのチャット画面にも「インサイト」という名前のダッシュボードがあります。こちらは、エージェントの実行回数、クレジット消費、使ったモデルやツールなどを見るための画面です。インシデント案内が分類処理の対象として挙げているのは、チームのAI利用状況を把握するInsights機能であり、カスタムエージェント用のダッシュボードまで含まれていたとは、公式には書かれていません。
影響の範囲と、含まれたもの・含まれないもの
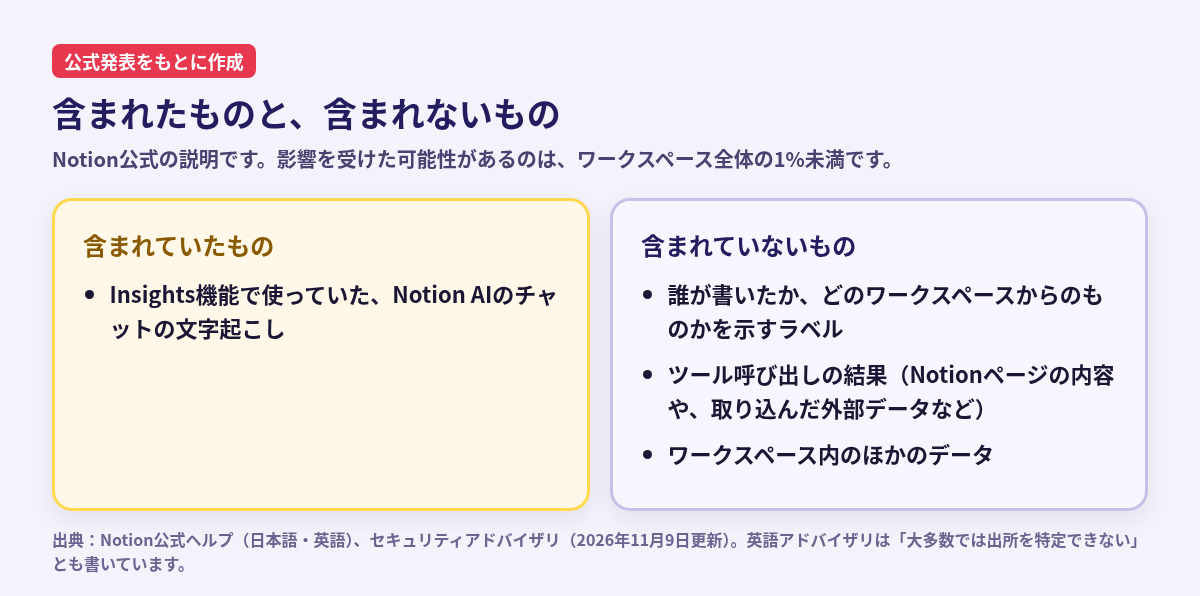
影響を受けた可能性があるのは、Notionワークスペース全体の1%未満です。対象となったワークスペースのオーナーには、すでに連絡済みだとしています。
公式が「含まれていた」と説明しているのは、Insights機能で使っていたNotion AIのチャットの文字起こしです。一方、次のものは含まれていなかった、としています。
- 誰が書いたか、どのワークスペースから送られたかを示すラベル
- ツール呼び出しの結果(Notionページのコンテンツや、Notion AIが取り込んだ外部データなど)
- チャットの文字起こしの文言以外に、特定のワークスペース、ユーザー、企業へ結びつける情報
- ワークスペース内のほかのデータ
英語のセキュリティアドバイザリは、このチャットについて「影響を受けたワークスペースの大多数(the vast majority of impacted workspaces)では出所を特定できない(unattributable)状態だった」と書いています。日本語ヘルプと英語ヘルプは、ラベルやツール呼び出しの結果が含まれていなかった、とより断定的に説明しています。
公式は、出所を特定できないデータであっても「流出したものとして扱ってください」と案内しています。チャットの文面そのものに、パスワードや機密情報が書かれている可能性は残る、という位置づけです。
利用者と管理者がすること
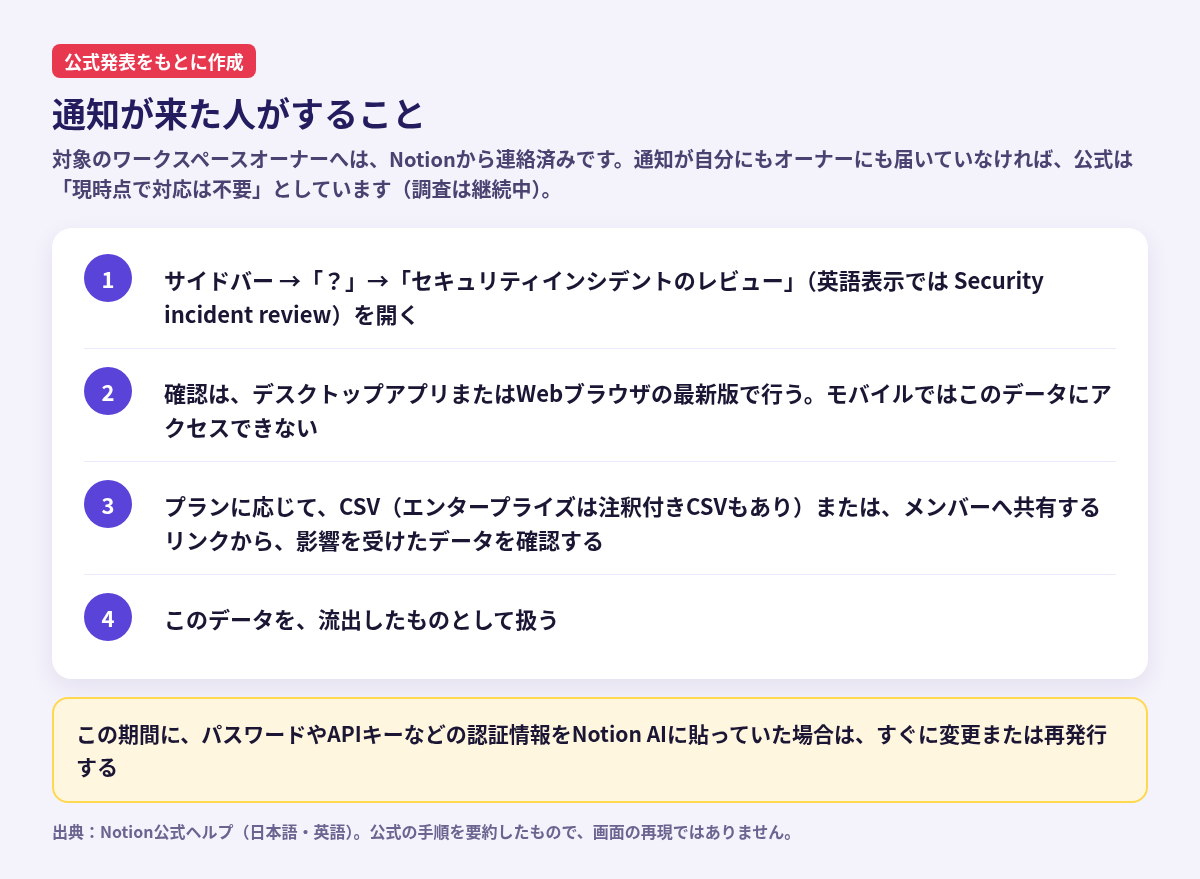
自分にもワークスペースオーナーにも、Notionから連絡が来ていない場合、公式は「ワークスペースは影響を受けておらず、現時点で対応の必要はありません」としています。英語のアドバイザリでは、調査は継続中であり、あとから影響が分かれば直接連絡する、とも記しています。
影響を受けたワークスペースのオーナーは、ワークスペース内で対象データを安全に取得・確認できる、としています。手順は次のとおりです(日本語ヘルプの表記。英語の画面では「Security incident review」と表示されます)。
- ワークスペースのサイドバー →「?」→「セキュリティインシデントのレビュー」
- デスクトップアプリまたはWebブラウザを使い、Notionが最新バージョンであることを確認する。モバイルからはこのデータにアクセスできない
プランによる違いと、公式が説明するCSVの内容は次のとおりです。公式ヘルプやアドバイザリに、確認画面のスクリーンショットや、CSVの全列名の一覧は掲載されていません。
- エンタープライズプランのワークスペースオーナー:インシデントの影響を受けたワークスペースデータのCSV。加えて、各チャットの文字起こしに関連付けられたユーザーなどの情報を足した、注釈付きのCSV。追加された注釈やメタデータは、このインシデントでは流出していない、としています。追加フィールドには
__metadataまたは__analysisの印が付きます。これらを見られるのはワークスペースオーナーのみです。リソースは、ワークスペースのメンバーを管理している場合にのみ利用できる、との注記があります - その他のプランのワークスペースオーナー:影響を受けたメンバーが自身のデータを確認できるよう、オーナーが共有できるリンクを含むページ
- その他のロール:オーナーから共有されたリンクで、メンバーは自分の影響を受けたデータだけが入ったCSVを取得できる
公式は、このデータを流出したものとして扱うよう求めています。この期間中に、自身やチームのメンバーがパスワード、APIキー、その他の認証情報などをNotion AIに貼り付けていた場合は、すぐに変更または再発行してください、としています。
問い合わせ窓口
インシデント案内の日本語ヘルプでは、エンタープライズプランのCSVについて分からないことがある場合、「担当のアカウントチームまでお問い合わせください」と書かれています。対象のオーナーへは、メールでも手順を案内した、と英語のアドバイザリは説明しています。
Notionのセキュリティ公式ページは、セキュリティに関する連絡先として security@makenotion.com、プラットフォームの安全性やアカウントの完全性に関する連絡先として abuse@makenotion.com を案内しています。このインシデント専用の窓口だと明記しているわけではありません。
Fireworks AIの公式掲示では、追加の案内(2026年11月9日更新)の連絡先は、通知メールへの返信、または security-notice@fireworks.ai です。最初の掲示(2026年10月10日更新)では security@fireworks.ai と案内していました。Fireworksの顧客で、通知を受け取っていない場合は、調査時点では対象として特定していない、としています。
Notionの対応と時系列
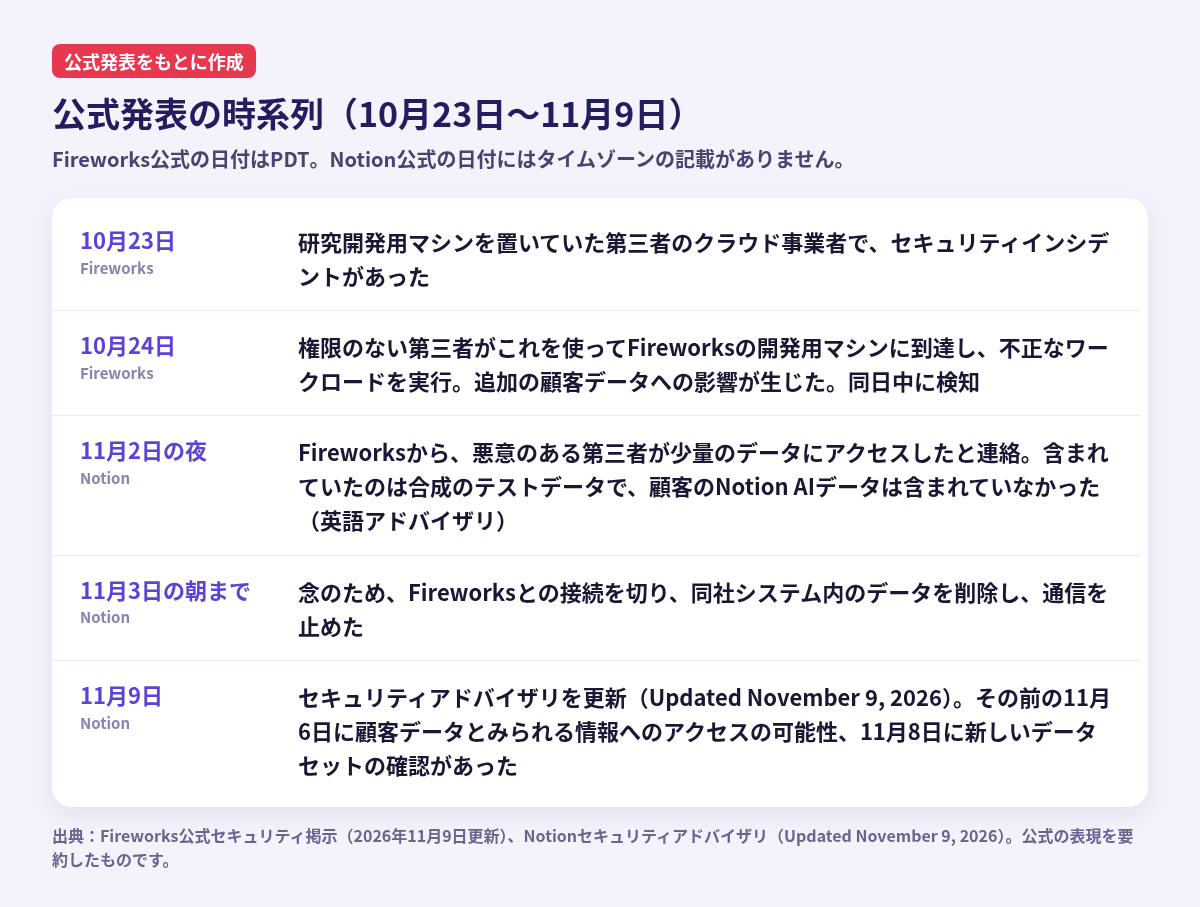
以下は、Notion公式の日付です。時刻のタイムゾーンは記されていません。英語のセキュリティアドバイザリに、最初の連絡の詳細がより具体的に書かれています。
- 11月2日の夜:Fireworksから、悪意のある第三者が少量のデータにアクセスしたと連絡を受けた。調べたところ、含まれていたのはNotion AIの合成テストデータで、顧客のNotion AIデータは含まれていなかった
- 11月3日の朝まで:念のため、Fireworksとの接続をすべて切り、同社システム内のデータを削除し、通信を止めた。日本語ヘルプのFAQでは「11月3日時点で」接続を解除し、データを削除し、データとトラフィックの送信と学習処理を停止した、と書かれています
- 11月6日:Fireworksから、悪意のある第三者が顧客データとみられる情報にアクセスした可能性があると通知を受け、Notionは直ちに新たな社内調査を開始した
- 11月8日:Fireworksから、新しいデータセットの存在が確認されたとの連絡を受けた。分析の結果、Insights機能で使っていたチャットの文字起こしが含まれていた
- 11月9日:英語のセキュリティアドバイザリが更新された(Updated November 9, 2026)。アドバイザリ一覧にも同日の項目として掲載されています
Fireworks公式が説明する経緯
Fireworks AIは、公式のセキュリティ掲示で、2026年10月のインシデントについて案内しています。最初の掲示(最終更新は2026年10月10日11:16 PDT、日本時間10月11日4:16)によると、時系列は次のとおりです(公式の日時はPDT)。
- 10月6日9:00 PDT(日本時間10月7日1:00):活動を確認し、封じ込めを開始した。内部の認証情報の不正利用を伴うインシデントで、評価ジョブで使う環境変数が、限られた顧客アカウントでアクセスされた
- 10月7日7:00 PDT(日本時間10月7日23:00):影響を受けた顧客への通知を開始した
- 10月9日16:00 PDT(日本時間10月10日8:00):社員のAPIキーをローテーションした
- 10月9日18:00 PDT(日本時間10月10日10:00):特定した影響顧客へ通知した
- 10月9日22:00 PDT(日本時間10月10日14:00):掲示を公開した
- 10月10日:追加のユーザーAPIキーを失効させ、サービスアカウントのトークンをローテーションした
この時点の調査では、顧客のモデル、データセット、学習データ、個人情報、推論トラフィック(プロンプトと出力を含む)への不正アクセスは、Fireworksのセキュリティ境界の中では確認できていなかった、と書いています。
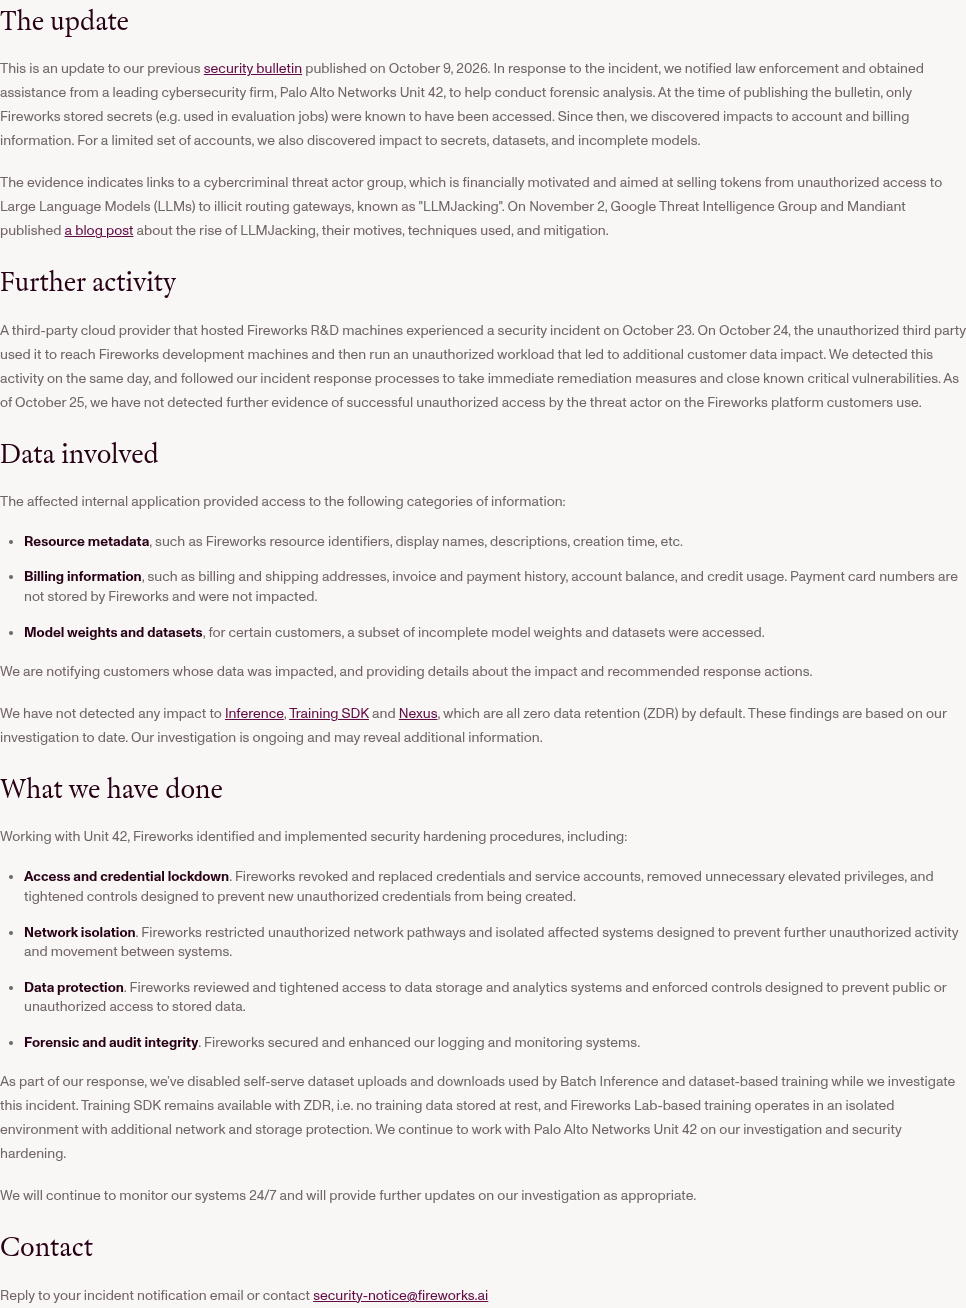
2026年11月9日更新の追加掲示では、その後、アカウント情報や請求情報への影響が分かったこと、限られたアカウントではシークレット、データセット、未完成のモデルへの影響も見つかったこと、を書いています。捜査機関へ通報し、Palo Alto Networks Unit 42の支援を受けて鑑識を進めた、とも記しています。
さらに、Fireworksの研究開発用マシンを置いていた第三者のクラウド事業者で、10月23日にセキュリティインシデントがあった、としています。10月24日、権限のない第三者がこれを使ってFireworksの開発用マシンに到達し、不正なワークロードを実行した結果、追加の顧客データへの影響が生じた、と説明しています。同日中にこの動きを検知し、10月25日時点では、利用者が使うFireworksのプラットフォームで、その後の不正アクセスの成功は確認していない、としています。第三者のクラウド事業者の社名は、公式掲示には出ていません。
影響を受けたデータの種類として挙げられているのは、リソースのメタデータ、請求情報(請求・配送先住所、請求書と支払い履歴、残高、クレジット利用。支払いカード番号は保管しておらず、影響を受けていない)、一部顧客の未完成のモデルの重みとデータセット、です。推論、Training SDK、Nexusについては、既定でゼロデータ保持(ZDR)であり、影響は確認していない、とも書いています。調査は継続中です。
ほかの顧客については、Fireworksは「限られたアカウント」が影響を受け、対象の顧客には通知している、と書いています。公式掲示に、顧客の社名の一覧はありません。Notionは自社のセキュリティアドバイザリとヘルプで、自社が影響を受けた可能性があると公表しています。公式の発表だけを見る限り、ほかに社名を出して公表している顧客は確認できませんでした。
Notionのヘルプは、会話データがこの第三者クラウド経由の経路で流出したとは明記していません。Fireworksの掲示にも、Notionの社名やInsights用のチャットは出てきません。両社の発表を突き合わせると、Fireworks側で顧客データへの追加の影響があったことと、Notion側でInsights用のチャットの文字起こしが含まれていたことが、それぞれ公式に確認できます。経路を1つに特定する記述は、公式にはありません。
日本語ヘルプと英語版の主な違い
日本語ヘルプ、英語ヘルプ、英語のセキュリティアドバイザリは、大筋は同じです。本稿の確認時点で、次の点が異なります。
- 11月2日の夜の最初の連絡(合成テストデータで、顧客のNotion AIデータは含まれていなかった)と、「11月3日の朝まで」に接続を切ったという書き方は、英語のセキュリティアドバイザリにあります。日本語ヘルプと英語ヘルプは「今月初めに連絡を受け、念のため接続を遮断した」としたうえで、FAQで「11月3日時点で」切断・削除した、と書いています
- 「出所を特定できない」の範囲について、英語のアドバイザリだけが「影響を受けたワークスペースの大多数」と限定しています。日本語ヘルプと英語ヘルプは、ラベルやツール呼び出しの結果が含まれていなかった、とより断定的です
- 「当社システムの侵害ではなかった」という一文は、英語のアドバイザリにあります。日本語ヘルプには、この表現はありません
- 確認画面の名前は、日本語ヘルプが「セキュリティインシデントのレビュー」、英語ヘルプが「Security incident review」です
- 英語のアドバイザリは、対象顧客への案内を「メールで手順を送った」と明記しています。日本語ヘルプは「連絡済み」としています
公式では確認できなかった点
- 影響を受けた人へ送ったメールの件名が「重要なセキュリティ通知」であることは、公式ヘルプやアドバイザリには書かれていません。公式は、対象のワークスペースオーナーへ連絡済みで、メールで手順を案内した、と説明しています
- 第三者のクラウド事業者の社名は、Fireworksの掲示にもNotionの案内にも出ていません
- Notion AIの会話データが、10月23日〜24日の第三者クラウド経由の経路で流出した、とはNotion公式に書かれていません
- Fireworksの公式掲示に、影響を受けたほかの顧客の社名は出ていません
- 「セキュリティインシデントのレビュー」画面の公式スクリーンショットと、CSVの全列名の一覧は、公式にはありません。案内されているのは、ファイルの種類と、注釈付きCSVの追加フィールドの印(
__metadata/__analysis)です - 日本のワークスペースがどれだけ含まれるか、対象期間の開始日と終了日の正確な時刻は、公式には書かれていません
- 公式Xアカウント(@NotionHQ、@NotionJP、@FireworksAI_HQ)に、このインシデントについての投稿は、本稿の確認時点(2026年11月11日)では見当たりませんでした
- Notionのステータスページ(status.notion.so)は「We’re fully operational」と表示し、セキュリティアドバイザリへの案内はありますが、このインシデント専用の障害表示はありませんでした
出典
- Notion公式ヘルプ(日本語) — 一部のNotionワークスペースに影響を与える可能性があるFireworks AIのインシデントに関するお知らせ
- Notion公式ヘルプ(英語) — Notice about the Fireworks AI incident that may impact some Notion workspaces
- Notionセキュリティアドバイザリ — Fireworks AI incident(Updated November 9, 2026)
- Notionセキュリティアドバイザリ一覧 — Security advisories(November 9, 2026)
- Notion公式ヘルプ — Notion AIの設定の概要(インサイトの説明と一時停止の案内)/ 英語版
- Notionセキュリティ公式ページ — Security @ Notion(問い合わせ先)
- Fireworks AI 公式セキュリティ掲示 — Fireworks October 2026 security incident(最終更新 2026年10月10日 11:16 PDT)
- Fireworks AI 公式セキュリティ掲示(追加) — Update on October 2026 security incident(Last updated November 9, 2026)